 Vault
Is het veilig om wachtwoorden in de browser op te slaan? Wat echt beschermt en waar je ze beter bewaart
Team van VaultGeschreven met AI-ondersteuning19 min. leestijdKort samengevat
- Wachtwoorden in de browser opslaan beschermt je tegen diefstal van de harde schijf, niet tegen een programma dat al onder jouw gebruiker draait: de beveiligings-FAQ van Chromium zelf laat de aanvaller met lokale toegang tot je account buiten het dreigingsmodel.
- De cloudsynchronisatie van Firefox en van de iCloud-sleutelhanger is wel end-to-end versleuteld; die van Chrome alleen als je een aparte wachtzin activeert. Het zwakke punt is in alle drie de gevallen de lokale kopie op het apparaat.
- De App-Bound Encryption die Chrome introduceerde in versie 127 (30 juli 2024) legde de lat hoger op Windows, maar in de maanden erna verschenen methoden om haar te omzeilen en de infostealers kregen weer toegang.
- Een zero-knowledge-beheerder verandert de som: de sleutel wordt op jouw apparaat afgeleid, de server bewaart alleen onleesbare blokken en de inhoud vergrendelt zichzelf na enkele minuten inactiviteit.
- Vault, de mini-app van AIsToHire, doet precies dat met PBKDF2-SHA256 met 310.000 iteraties en AES-256-GCM. In ruil daarvoor heeft het geen sleutelherstel, geen automatisch invullen en geen biometrie: dit artikel zegt precies wat het wel en niet doet.
Als je hier terecht bent gekomen op zoek naar "is het veilig om wachtwoorden in de browser op te slaan", heb je waarschijnlijk al dertig of veertig wachtwoorden in Chrome, Firefox of Safari opgeslagen en twijfel je. Het eerlijke antwoord is niet "ja" of "nee": het hangt af van waartegen je je wilt beschermen. Dit artikel legt uit waar elke browser je wachtwoorden bewaart, wat er nodig is om ze te lezen, wat er in 2024 veranderde en waaraan je een beheerder met end-to-end-versleuteling merkt, zoals Vault, de versleutelde wachtwoordbeheerder van AIsToHire.
Alles wat hier over Vault wordt beweerd, is gecontroleerd aan de hand van de code en het datamodel, en er is een hele sectie gewijd aan wat het niet doet. Een artikel over beveiliging dat alleen de goede helft vertelt, deugt niet om iets op te baseren.
Is het veilig om wachtwoorden in de browser op te slaan?
Het is veilig tegen diefstal van een uitgeschakeld apparaat en tegen een nieuwsgierige die het bestand met de hand opent, en het is onveilig tegen elk programma dat onder je eigen gebruiker draait. Browsers versleutelen de wachtwoorddatabase met een sleutel die het systeem automatisch aan de processen van die gebruiker geeft: er is geen extra geheim dat de aanvaller hoeft te raden. Dat is het wezenlijke verschil met een beheerder die een hoofdsleutel vereist.
Anders gezegd: de browser beschermt het bestand, niet de inhoud terwijl jij in je sessie zit. Google erkent dat expliciet in de beveiligings-FAQ van Chromium, waar lokale aanvallen (iemand of iets dat al code uitvoert in je account) buiten het dreigingsmodel van de browser vallen.
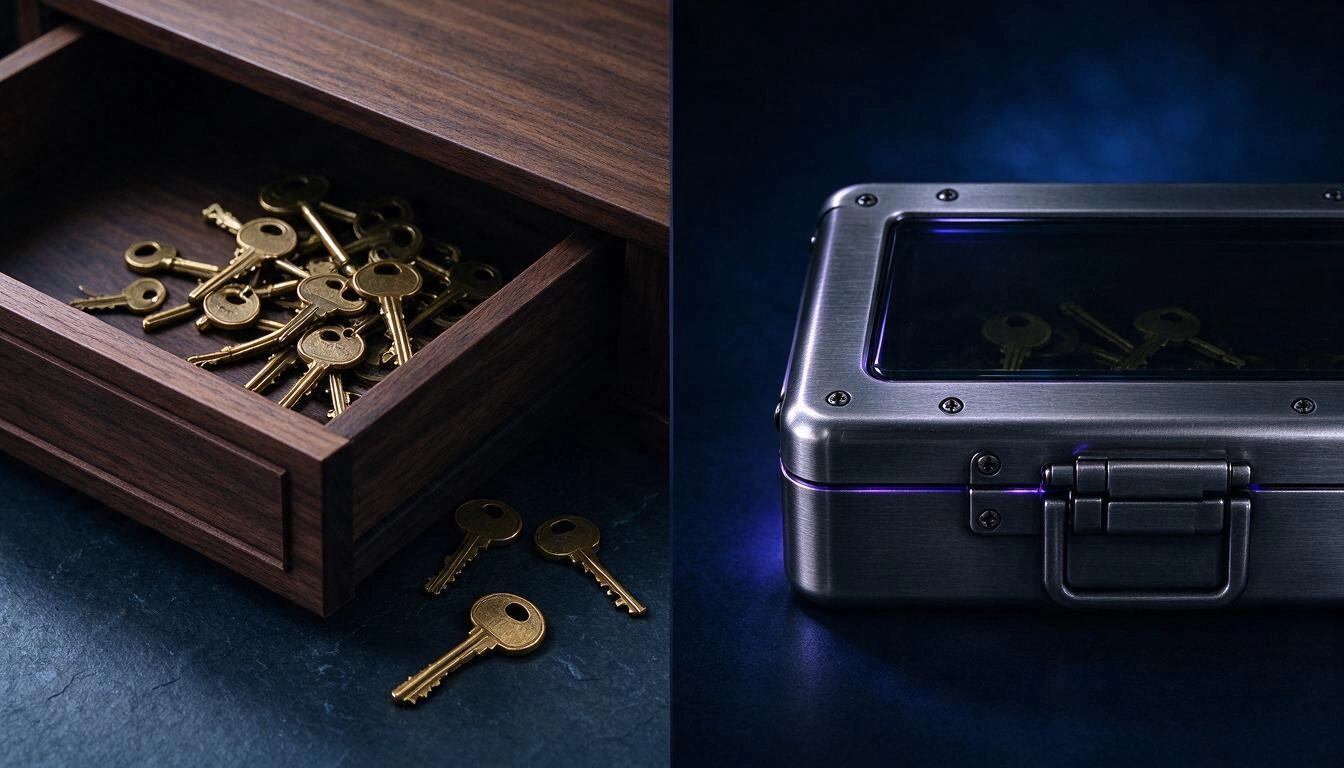
De afbeelding vat de twee filosofieën samen. Links liggen de sleutels in een la: dicht zolang je er niet bent, open zodra jij er bent. Rechts liggen de sleutels in een kist die dicht blijft, ook al staat de la open, omdat de combinatie noch in de la noch in de kist zit.
Elke browser bewaart wachtwoorden op een andere plek, en ze beschermen niet hetzelfde
De drie grootste browsers gebruiken verschillende mechanismen, en een daarvan (Safari met de sleutelhanger) beschermt aanzienlijk beter dan de andere twee. Deze tabel laat zien waar elke opslag zit en wat een aanvaller nodig heeft om hem te lezen.
| Browser | Waar het wachtwoorden bewaart | Waarmee het ze beschermt | Wat een aanvaller nodig heeft |
|---|---|---|---|
| Chrome / Edge (Windows) | SQLite-bestand Login Data in het profiel | Sleutel in Local State, beschermd met DPAPI van de gebruiker + App-Bound Encryption sinds 2024 | Code uitvoeren onder jouw gebruiker op die machine |
| Chrome (macOS) | Login Data in het profiel | Sleutel opgeslagen in de systeemsleutelhanger | Jouw geopende sessie of het wachtwoord van de sleutelhanger |
| Chrome (Linux) | Login Data in het profiel | libsecret / KWallet als er een sleutelring is; zo niet, een bekende interne sleutel | Toegang tot het profiel; zonder sleutelring weinig meer |
| Firefox | logins.json + key4.db in het profiel | Lokale sleutel in key4.db; echte versleuteling alleen als je het Hoofdwachtwoord activeert (standaard uitgeschakeld) | Twee bestanden uit het profiel kopiëren |
| Safari (macOS/iOS) | Systeemsleutelhanger / iCloud-sleutelhanger | Versleuteling gekoppeld aan het apparaat, ontgrendelcode en Secure Enclave; de iCloud-sleutelhanger is end-to-end volgens de platformbeveiligingsgids van Apple | Het apparaat ontgrendelen |
Twee praktische conclusies uit de tabel:
- Firefox zonder Hoofdwachtwoord is het kwetsbaarste geval. Er bestaan vrije, bekende tools (zoals
firefox_decrypt) dielogins.jsonlezen met behulp vankey4.db, zonder enig extra geheim. Gebruik je Firefox en heb je het Hoofdwachtwoord niet geactiveerd, schakel het dan vandaag nog in via Instellingen → Privacy en beveiliging. - Safari is standaard de sterkste van de drie, omdat de sleutelhanger aan het ontgrendelen van het apparaat en aan de hardware is gekoppeld. Het is geen gelijkspel tussen browsers.
Over synchronisatie moeten we eerlijk zijn, want er heerst veel verwarring: Firefox Sync en de iCloud-sleutelhanger zijn per ontwerp end-to-end, en de synchronisatie van Chrome is dat alleen als je in de synchronisatie-instellingen een eigen wachtzin activeert. Dat wil zeggen: het probleem van browsers zit niet in de cloud, het zit in de lokale kopie en in het ontbreken van een vergrendeling die de inhoud beschermt terwijl je sessie openstaat.
De app-gebonden versleuteling van Chrome legde de lat in 2024 hoger, maar sloot de deur niet
Chrome 127, uitgebracht op 30 juli 2024, introduceerde op Windows de App-Bound Encryption: een geprivilegieerde service die het ontsleutelen koppelt aan de identiteit van de applicatie, zodat een ander programma dat onder je eigen gebruiker draait niet zomaar meer om de sleutel kan vragen. Google kondigde het aan te beginnen bij cookies en verklaarde het voornemen het uit te breiden naar wachtwoorden en betaalgegevens.
Het was een echte verbetering en dat moet worden erkend. Ook het vervolg moet worden verteld: in de maanden erna verschenen verschillende technieken om het mechanisme te omzeilen en de actiefste infostealer-families kregen het vermogen terug om de gegevens te lezen. De wedloop is nog niet beslist.
De conclusie is niet "Chrome is slecht", maar dat een opslag waarvan het geheim door het besturingssysteem zelf wordt bewaakt, ervan afhangt dat het besturingssysteem elke ronde wint. Een opslag waarvan het geheim in je hoofd zit, hangt daar niet vanaf.
Het echte risico heeft een naam: infostealers en hergebruikte wachtwoorden
De dreiging die vandaag wachtwoordopslagen leegtrekt, is geen geavanceerde cryptoanalyse: het is een programma voor het stelen van inloggegevens (infostealer) dat binnenkomt via een illegaal installatieprogramma, een crack of een bijlage, onder je gebruiker draait en de bestanden van het browserprofiel kopieert. Daarna worden die gegevens in partijen verkocht en geven ze toegang tot andere diensten waar het slachtoffer hetzelfde wachtwoord gebruikte.
Het cijfer dat het probleem het best in kaart brengt, publiceert Verizon in zijn Data Breach Investigations Report 2024 (mei 2024): het gebruik van gestolen inloggegevens komt voor in 31% van alle onderzochte inbreuken van de voorgaande tien jaar. Het is niet één techniek onder vele; het is de overheersende toegangsweg.
En daar volgt de meest rendabele regel van alle thuisbeveiliging uit:
Een ander wachtwoord per dienst maakt van een datalek een geïsoleerd incident. Een herhaald wachtwoord maakt er een ketting van.
Het probleem is dat niemand veertig verschillende wachtwoorden onthoudt. Daarom is de nuttige vraag niet "vertrouw ik de browser?", maar "waar bewaar ik ze zodat ik op elke site een ander kan gebruiken?".
Wat "zero-knowledge" betekent en waaraan je het merkt
Zero-knowledge betekent dat versleutelen en ontsleutelen op je apparaat gebeurt, met een sleutel die is afgeleid van een hoofdsleutel die nooit naar de server wordt gestuurd. De server slaat versleutelde blokken op en de openbare parameters die nodig zijn om de sleutel af te leiden, maar heeft niets leesbaars — en kan dat ook niet krijgen. Kopieert iemand de hele database, dan neemt hij ruis mee.
Deze tabel vergelijkt wat elke partij ziet in de drie scenario's:
| Wat er is | Browser (lokale opslag) | Browsersynchronisatie | Zero-knowledge-beheerder zoals Vault |
|---|---|---|---|
| Wie de ontsleutelsleutel heeft | Het besturingssysteem, voor jouw gebruiker | De aanbieder, behalve bij E2E (iCloud, Firefox Sync, Chrome met wachtzin) | Alleen jij: ze wordt in de browser afgeleid van je hoofdsleutel |
| Wat de server ziet | Niet van toepassing | Versleutelde gegevens; metadata afhankelijk van de aanbieder | iv + ciphertext, type invoer en datums |
| Wat er gebeurt als de database wordt gestolen | Niet van toepassing | Hangt af van het model | Onleesbare AES-256-GCM-blokken zonder jouw sleutel |
| Wat er gebeurt als een programma onder jouw gebruiker draait | Kan de opslag lezen | Kan de lokale opslag lezen | Alleen als de kluis op dat moment ontgrendeld is |
| Vergrendeling bij inactiviteit | Nee | Nee | Ja, instelbaar |
| Toegang herstellen als je het geheim vergeet | Ja (het is je sessie) | Ja (account van de aanbieder) | Nee, per ontwerp |
Die laatste rij is de echte prijs van het model en moet worden begrepen voordat je begint: er bestaat geen knop "ik ben mijn hoofdsleutel vergeten". Als niemand je gegevens kan lezen, kan ook niemand ze je teruggeven.
Wat de LastPass-zaak van 2022 leerde over de parameters, niet over het model
In december 2022 bevestigde LastPass dat een aanvaller een back-up met de kluizen van klanten had gekopieerd. Het zero-knowledge-model hield in wezen stand — de gevoelige velden bleven versleuteld —, maar het incident liet twee lessen na die voor elke beheerder gelden.
De eerste: onversleutelde metadata geeft ook informatie. In die kluizen stonden de URL's van de sites in leesbare tekst, waarmee je het slachtoffer kunt profileren zonder zijn wachtwoorden te lezen. De tweede: de afleidingsparameters zijn net zo belangrijk als het algoritme. Veel oude accounts bewaarden een aantal iteraties dat ver onder de toenmalige standaardwaarde (100.100) lag, wat een woordenboekaanval op de hoofdsleutel enorm goedkoper maakt.
Daaruit volgt het criterium waarmee je elke beheerder moet beoordelen, ook Vault: vraag welk algoritme, hoeveel iteraties en wat onversleuteld blijft. Is het antwoord niet gepubliceerd, dan is dat ook een antwoord.
Zo versleutelt Vault wat je bewaart, stap voor stap
Vault leidt uit je hoofdsleutel met PBKDF2-SHA256 en 310.000 iteraties een AES-256-GCM-sleutel af, versleutelt elke invoer apart in de browser en stuurt alleen het paar iv + ciphertext naar de server. De hoofdsleutel wordt nergens opgeslagen: ze leeft in het geheugen zolang de kluis ontgrendeld is en verdwijnt bij het vergrendelen, bij het aflopen van de timer of bij het herladen van de pagina.
Dit zijn de exacte parameters, zodat je ze kunt vergelijken met die van elke andere beheerder:
| Parameter | Waarde in Vault | Referentie |
|---|---|---|
| Sleutelafleiding | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (rev. 3, 2017) vraagt een minimum van 10.000 iteraties |
| Iteraties | 310.000 | 31 keer het NIST-minimum; het getal dat OWASP aanbeval voordat het naar 600.000 ging |
| Salt | 16 willekeurige bytes per kluis | crypto.getRandomValues van de browser |
| Versleuteling | AES-256-GCM | Geauthenticeerde versleuteling: detecteert manipulatie van de gegevens, NIST SP 800-38D |
| IV | 12 willekeurige bytes (96 bits) per invoer | Aanbevolen grootte in NIST SP 800-38D voor GCM |
| Sleutel in geheugen | Gemarkeerd als niet-exporteerbaar in WebCrypto | De browser zelf verhindert dat het sleutelmateriaal wordt onttrokken |
| Verificatie van de sleutel | Een vast controlebericht dat bij het aanmaken van de kluis is versleuteld, wordt ontsleuteld | De server valideert de sleutel nooit: hij kent haar niet |
Twee eerlijke kanttekeningen bij die tabel, want het zijn dingen die een folder overslaat:
- 310.000 iteraties liggen boven het normatieve minimum en onder de huidige aanbeveling van OWASP (600.000) voor PBKDF2-HMAC-SHA256. Ter publieke referentie: Bitwarden verhoogde zijn standaardwaarde in 2023 naar 600.000 en 1Password documenteert 650.000 in zijn beveiligingsontwerp, al voegt die laatste ook een lokale geheime sleutel toe.
- Vault gebruikt geen Argon2id, wat de literatuur tegenwoordig aanbeveelt wanneer het beschikbaar is. Het gebruikt PBKDF2 omdat WebCrypto dat standaard in de browser biedt.
Wat er voor elke invoer naar de server gaat, is letterlijk dit:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Het veld type (login of note) staat bewust in leesbare tekst, zodat het pictogram en de lijst kunnen worden getekend zonder iets te ontsleutelen. De titel, de URL, de gebruiker, het wachtwoord en de notities zitten in de ciphertext.
Wat je in Vault kunt bewaren en wat het doet als je je telefoon op tafel laat liggen
Vault bewaart twee soorten invoer — logins (titel, URL, gebruiker, wachtwoord en notities) en beveiligde notities (titel en tekst) — en sluit zichzelf na de minuten inactiviteit die je instelt, tussen 1 en 120, met 5 als standaard.
Wat je erin vindt, gecontroleerd in de app:
- Wachtwoordgenerator van 20 tekens met hoofdletters, kleine letters, cijfers en 25 symbolen, met de cryptografische generator van de browser. Het zijn ongeveer 6,2 × 10³⁸ mogelijke combinaties (≈ 129 bits): geen enkele woordenboeklijst komt daar in de buurt.
- Sterktemeter van 0 tot 4 terwijl je typt, zowel bij de hoofdsleutel als bij de wachtwoorden die je bewaart.
- Kopiëren met automatisch wissen van het klembord na 30 seconden, zodat een gekopieerd wachtwoord niet blijft wachten op de volgende app die het klembord leest.
- Wachtwoord tonen / verbergen in het detail en de URL van de login openen in een nieuw tabblad.
- Directe zoekfunctie op titel, URL en gebruiker, die op je apparaat filtert op de al ontsleutelde invoeren.
- Handmatige vergrendeling met een knop, naast de automatische.
- Directe link naar een invoer: kopieer een link die alleen het numerieke id bevat. Zonder de hoofdsleutel toont die link helemaal niets.
- De timer wordt gereset met je activiteit (tikken, toetsenbord, scrollen), zodat je niet midden in een formulier wordt uitgelogd.
De automatische vergrendeling is de functie die je het meest merkt in het dagelijks gebruik en die de browser niet heeft: vijf minuten nadat je je telefoon op tafel hebt gelegd, zijn je wachtwoorden weer onleesbare blokken, ook al staat de sessie nog open.
Wat Vault NIET doet, en waarom je dat moet weten voordat je begint
Vault is een versleutelde opslag, geen beveiligingssuite. Dit is wat het vandaag niet heeft, zonder omwegen gezegd zodat niemand het verwacht:
- Het herstelt je hoofdsleutel niet. Vergeet je haar, dan is de inhoud onherstelbaar: er is geen kopie, geen beveiligingsvraag en geen support die er iets aan kan doen. Het is het directe gevolg van het model, geen vergissing.
- Het vult formulieren niet automatisch in op websites: er is geen browserextensie of automatisch invullen. Je kopieert en plakt.
- Het heeft geen biometrische ontgrendeling: je komt binnen door de hoofdsleutel te typen.
- Het genereert of bewaart geen verificatiecodes voor tweestapsverificatie (TOTP).
- Het controleert niet of je wachtwoorden in bekende datalekken voorkomen.
- Het importeert of exporteert geen csv-bestanden vanuit de browser of een andere beheerder: de invoeren maak je met de hand aan.
- Het laat geen invoeren delen met een andere persoon en heeft geen teamkluizen.
- Het werkt niet offline: de versleutelde invoeren worden bij het ontgrendelen van de server gedownload.
- Het bewaart geen geschiedenis van eerdere wachtwoorden, geen mappen, geen labels en geen favorieten.
- Het beschermt geen apparaat dat al is gecompromitteerd. Draait er op je apparaat een keylogger, dan ziet die je hoofdsleutel als je haar typt. Geen enkele beheerder — Vault niet en geen andere — lost dat op; dat lost je op door het apparaat schoon te houden.
En nog een algemene grens: Vault is een hulpmiddel voor versleutelde opslag, geen beveiligingscertificering en geen oordeel over naleving van regelgeving. Als je gegevens van derden beheert die onder wettelijke verplichtingen vallen, is die beoordeling aan je adviseur, niet aan een app.
Hoe kies je een hoofdsleutel die een offline aanval doorstaat
De beste hoofdsleutel is geen gekunsteld wachtwoord van acht tekens: het zijn vier of vijf willekeurige woorden, door het toeval gekozen en niet door jou. Ze zijn makkelijker te onthouden en veel duurder te kraken, want wat een aanval duurder maakt, is niet de zeldzaamheid van de symbolen maar het aantal combinaties.
Om het in cijfers te zien: dit is de orde van grootte van een brute-force-aanval op PBKDF2-SHA256 met 310.000 iteraties. We gaan uit van een tempo van ongeveer 21.000 pogingen per seconde op een high-end GPU — de orde die de openbare hashcat-benchmarks voor PBKDF2-HMAC-SHA256 opleveren als je ze opschaalt naar 310.000 iteraties — en tellen de gemiddelde tijd, dat wil zeggen de helft van de zoekruimte:
| Hoofdsleutel | Combinaties | Entropie | 1 GPU | 100 GPU's |
|---|---|---|---|---|
| 3 willekeurige woorden (lijst van 7.776) | 4,7 × 10¹⁴ | 38,8 bits | ~355 jaar | ~3,5 jaar |
| 4 willekeurige woorden | 3,7 × 10¹⁵ | 51,7 bits | ~2.760 jaar | ~28 jaar |
| 5 willekeurige woorden | 2,8 × 10¹⁹ | 64,6 bits | ~21 miljoen jaar | ~214.000 jaar |
| 8 tekens gekozen door een mens | — | veel lager dan de theoretische | uren of dagen | minuten |
De laatste rij is de belangrijke. Een wachtwoord van acht tekens met hoofdletter, cijfer en symbool heeft op papier dezelfde entropie als vier willekeurige woorden, maar mensen kiezen niet willekeurig: we kiezen een eigennaam, een jaartal en een uitroepteken aan het eind, en woordenboeken met mutatieregels benutten precies dat. NIST legt het zelf uit in bijlage A van SP 800-63B, die om dezelfde reden verplichte samenstellingsregels en periodieke vervaldatums afraadt.
Praktische regels voor de hoofdsleutel van Vault:
- Minimaal vier woorden, vijf als je kunt. Kies ze met dobbelstenen of met een generator, niet uit je hoofd.
- Gebruik ze nergens anders. Het is het enige wachtwoord dat nooit mag worden herhaald.
- Schrijf ze op papier en bewaar ze waar je belangrijke documenten bewaart. Bij een model zonder herstel is papier in een afgesloten la een legitieme back-up, geen ketterij.
- Vault vereist minimaal 8 tekens, maar dat is een technische ondergrens, geen aanbeveling. Mik op 20 of meer.
- Test ze dezelfde dag door de kluis een paar keer te sluiten en te openen, voordat je er veertig accounts in zet.
Zo verhuis je je wachtwoorden van de browser naar Vault zonder in de war te raken
Vault importeert geen csv-bestanden, dus de migratie is handmatig. Dat klinkt als een ongemak, maar het wordt het enige moment in je leven waarop je je accounts echt doorneemt. Doe het in rondes, in zeven stappen:
- Haal de lijst op van wat je hebt. In Chrome
chrome://password-manager/passwords; in Firefoxabout:logins; in Safari Instellingen → Wachtwoorden. Je ziet hoeveel het er zijn en hoeveel er hergebruikt zijn. - Sorteer op belangrijkheid, niet alfabetisch. Eerst je hoofd-e-mail (het account dat alle andere herstelt), dan bankieren, dan de rest.
- Maak je hoofdsleutel aan in Vault volgens de regels van de vorige sectie en schrijf haar op papier.
- Begin met de tien kritieke accounts. Ga voor elk naar de dienst, wijzig het wachtwoord in een nieuw wachtwoord dat je met de knop van de Vault-generator hebt gemaakt, en bewaar het als login met zijn URL en gebruiker.
- Wijzig eerst de hergebruikte. Als hetzelfde wachtwoord op vijf plekken staat, zijn die vijf je echte prioriteit.
- Verwijder uit de browser wat je al hebt verhuisd en schakel het aanbod om wachtwoorden op te slaan uit, zodat je niet met twee ongesynchroniseerde kopieën eindigt. De helft op elke plek bewaren is de slechtste van twee werelden.
- Wat geen login is, bewaar je als beveiligde notitie: wifi-sleutels, de pincode van de kluis, back-upcodes voor tweestapsverificatie.
Als je in een week maar tien accounts verhuist, prima. Tien accounts met een uniek en versleuteld wachtwoord is al meer dan de meesten hebben.
Veelgestelde vragen
Is een wachtwoordbeheerder veiliger dan de browser?
Ja in het scenario dat vandaag de meeste schade aanricht: een programma dat onder jouw gebruiker draait, kan de opslag van de browser lezen zonder enig extra geheim, terwijl het bij een zero-knowledge-beheerder bovendien je hoofdsleutel nodig zou hebben, die niet op het apparaat en niet op de server staat. De browser heeft bovendien geen vergrendeling bij inactiviteit.
Wat gebeurt er als ik de hoofdsleutel van Vault vergeet?
Je verliest de toegang tot de inhoud, zonder uitzondering en zonder mogelijk herstel. Er bestaat nergens op een server een kopie van de sleutel, dus niemand kan haar resetten. Daarom het advies om haar op papier te schrijven en op een veilige plek te bewaren voordat je accounts gaat toevoegen.
Kunnen Vault of AIsToHire mijn wachtwoorden zien?
Nee. Versleutelen en ontsleutelen gebeurt in je browser met een sleutel die is afgeleid van je hoofdsleutel, die nooit wordt verstuurd. Op de server staan alleen een initialisatievector, een versleuteld blok, het type invoer (login of notitie) en de datums van aanmaak en wijziging.
Als jullie database wordt gehackt, zijn mijn wachtwoorden dan te zien?
Niet in leesbare tekst. Wie de database meeneemt, krijgt blokken die met AES-256-GCM zijn versleuteld, en om ze te openen heeft hij je hoofdsleutel nodig, die er niet staat. Wat hij wel zou zien, zijn de metadata die onversleuteld worden verstuurd: hoeveel invoeren je hebt, of het logins of notities zijn en wanneer je ze hebt aangemaakt of gewijzigd.
Kan ik Vault op mijn telefoon en computer gebruiken met dezelfde wachtwoorden?
Ja. De versleutelde invoeren reizen mee met je account, dus vanaf elk apparaat voer je dezelfde hoofdsleutel in en worden ze lokaal ontsleuteld. Wat je op elk apparaat nodig hebt, is verbinding en het invoeren van de sleutel: er is geen offlinemodus.
Vult Vault zelf wachtwoorden in op webpagina's?
Nee. Er is geen browserextensie of automatisch invullen: je opent de invoer, kopieert de gebruiker of het wachtwoord en plakt het. Wat het wel doet, is het klembord 30 seconden na het kopiëren wissen.
Moet ik de in Chrome opgeslagen wachtwoorden verwijderen?
Het is raadzaam, maar pas naarmate je ze verhuist. Hetzelfde wachtwoord op twee verschillende plekken bewaren vermenigvuldigt het blootgestelde oppervlak en veroorzaakt verschillen als je het op de ene plek wijzigt en op de andere niet. En blijf je het opslaan van de browser voor iets gebruiken, activeer dan minstens de wachtzin voor synchronisatie in Chrome of het Hoofdwachtwoord in Firefox.
Wat gebeurt er als ik het tabblad sluit zonder de kluis te vergrendelen?
De kluis is toch vergrendeld. De afgeleide sleutel leeft alleen in het geheugen van de pagina: bij sluiten of herladen verdwijnt ze en de volgende keer moet je de hoofdsleutel opnieuw typen.
Is Vault gratis?
Vault gebruik je vanuit een AIsToHire-account en het account maak je gratis aan, zonder iets te installeren: het werkt in de browser van je telefoon of computer.
Waar vind je Vault
Vault is de mini-app van AIsToHire die logins en notities bewaart met end-to-end-versleuteling: de sleutel wordt in je browser afgeleid met PBKDF2-SHA256 met 310.000 iteraties, elke invoer wordt met AES-256-GCM versleuteld en de server slaat alleen onleesbare blokken op. Je vindt hem op Vault — Wachtwoordbeheerder met end-to-end-versleuteling.
Het vervangt geen schoon apparaat of tweestapsverificatie, en het herstelt je hoofdsleutel niet als je haar kwijtraakt. Wat het wel doet, is ervoor zorgen dat je wachtwoorden niet meer in een la liggen die vanzelf opengaat omdat je sessie openstaat.
Maak je kluis aan in Vault en bewaar je eerste versleutelde wachtwoord in minder dan een minuut: de hoofdsleutel kies je zelf en verlaat je apparaat nooit.
Maak je kluis aan in Vault en bewaar je eerste versleutelde wachtwoord in minder dan een minuut: de hoofdsleutel kies je zelf en verlaat je apparaat nooit.Lees verder
Alle artikelen bekijken →
Je versleutelde kluis van de wachtwoordbeheerder is gestolen: wat te doen, stap voor stap

Waarom je autoverzekering in 2026 is gestegen: gemiddelde premie van 1.412 € en historisch record

Ruziemaken via WhatsApp of het in persoon bespreken: wat de wetenschap zegt over relatieconflicten via berichten
