 Vault
האם בטוח לשמור סיסמאות בדפדפן? מה באמת מגן עליהן ואיפה עדיף לשמור אותן
הצוות של Vaultנכתב בעזרת בינה מלאכותית16 דקות קריאהבקיצור
- שמירת סיסמאות בדפדפן מגינה עליך מפני גניבת הכונן הקשיח, לא מפני תוכנה שכבר רצה תחת המשתמש שלך: שאלות ותשובות האבטחה של Chromium עצמו מוציאות מחוץ למודל האיומים את תוקף שיש לו גישה מקומית לחשבון שלך.
- הסנכרון בענן של Firefox ושל iCloud Keychain אכן מוצפן מקצה לקצה; זה של Chrome מוצפן כך רק אם מפעילים ביטוי סיסמה נפרד. נקודת התורפה, בשלושת המקרים, היא העותק המקומי במכשיר.
- ה-App-Bound Encryption ש-Chrome השיק בגרסה 127 (30 ביולי 2024) העלה את הרף ב-Windows, אבל בחודשים שאחר כך פורסמו דרכים לעקוף אותו, ותוכנות infostealer חזרו לגשת למידע.
- מנהל סיסמאות zero-knowledge משנה את המשוואה: המפתח נגזר במכשיר שלך, השרת שומר רק בלוקים בלתי קריאים, והתוכן ננעל מעצמו לאחר כמה דקות של חוסר פעילות.
- Vault, המיני־אפליקציה של AIsToHire, עושה בדיוק את זה עם PBKDF2-SHA256 בן 310,000 איטרציות ו-AES-256-GCM. בתמורה אין בה שחזור מפתח, מילוי אוטומטי או ביומטריה: המאמר הזה אומר במדויק מה היא עושה ומה לא.
אם הגעת עד כאן בחיפוש "האם בטוח לשמור סיסמאות בדפדפן", סביר מאוד שכבר שמורות לך שלושים או ארבעים סיסמאות ב-Chrome, ב-Firefox או ב-Safari ושנכנס בך ספק. התשובה הכנה אינה "כן" ואינה "לא": היא תלויה במה אתה רוצה להתגונן. המאמר הזה מסביר איפה כל דפדפן שומר את הסיסמאות שלך, מה נדרש כדי לקרוא אותן, מה השתנה ב-2024 ובמה מורגש ההבדל במנהל עם הצפנה מקצה לקצה כמו Vault, מנהל הסיסמאות המוצפן של AIsToHire.
כל מה שנטען כאן על Vault נבדק מול הקוד שלה ומודל הנתונים שלה, ויש פרק שלם שמוקדש למה שלא היא עושה. מאמר על אבטחה שמספר רק את החצי הטוב לא עוזר להחליט על שום דבר.
האם בטוח לשמור סיסמאות בדפדפן?
זה בטוח מפני גניבת מחשב כבוי ומפני סקרן שפותח את הקובץ ידנית, והוא לא בטוח מפני כל תוכנה שרצה תחת המשתמש שלך עצמו. הדפדפנים מצפינים את מסד הנתונים של הסיסמאות במפתח שהמערכת מוסרת אוטומטית לתהליכים של אותו משתמש: אין שום סוד נוסף שהתוקף צריך לנחש. זה ההבדל המהותי מול מנהל שדורש מפתח ראשי.
במילים אחרות: הדפדפן מגן על הקובץ, לא על התוכן בזמן שאתה בתוך הסשן שלך. גוגל מודה בכך במפורש בשאלות ותשובות האבטחה של Chromium, שם התקפות מקומיות (מישהו או משהו שכבר מריץ קוד בחשבון שלך) נמצאות מחוץ למודל האיומים של הדפדפן.
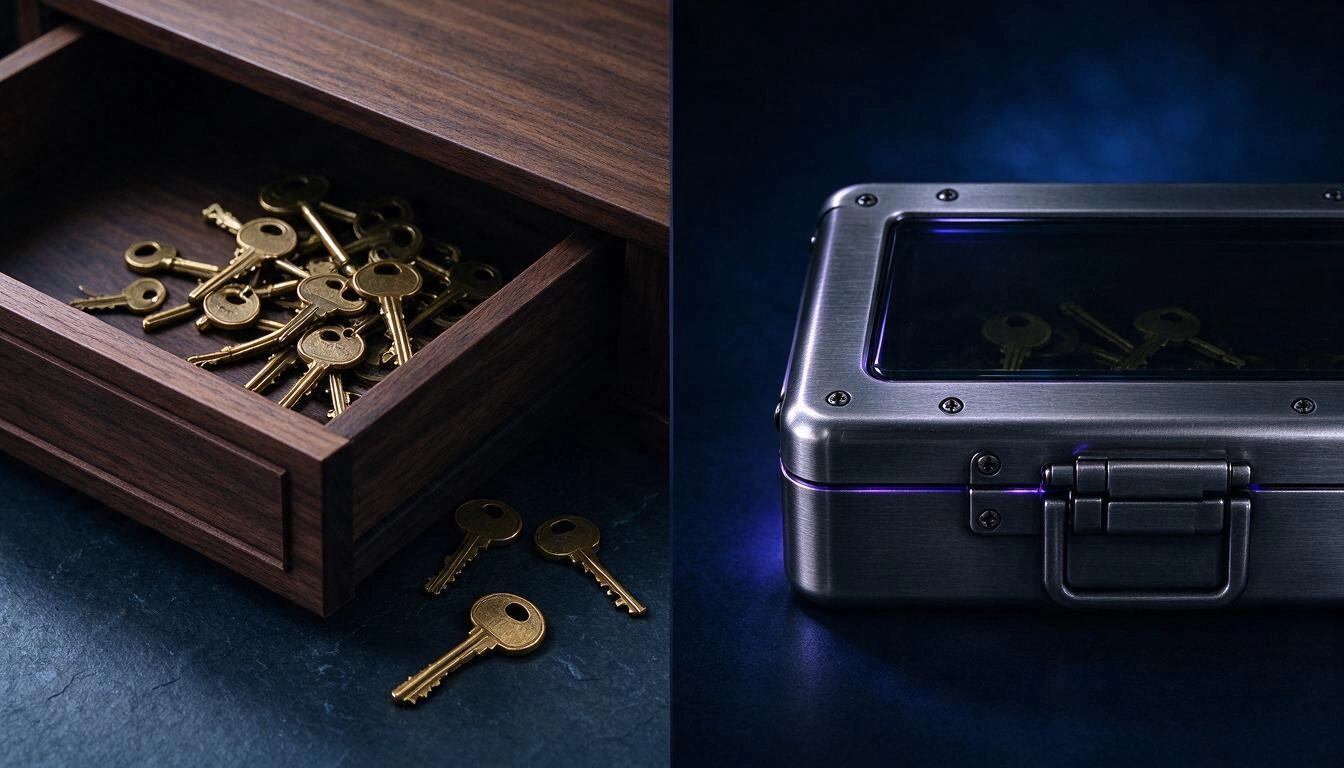
התמונה מסכמת את שתי הגישות. משמאל, המפתחות במגירה: סגורה כשאינך שם, פתוחה ברגע שאתה שם. מימין, המפתחות בתוך תיבה שנשארת סגורה גם כשהמגירה פתוחה, כי הקוד אינו נמצא לא במגירה ולא בתיבה.
כל דפדפן שומר את הסיסמאות במקום אחר, והם לא מגינים באותה מידה
שלושת הדפדפנים הנפוצים משתמשים במנגנונים שונים, ואחד מהם (Safari עם Keychain) מגן טוב יותר משני האחרים. הטבלה הזו מסכמת איפה כל מאגר נמצא ומה תוקף צריך כדי לקרוא אותו.
| דפדפן | איפה נשמרות הסיסמאות | במה הן מוגנות | מה תוקף צריך |
|---|---|---|---|
| Chrome / Edge (Windows) | קובץ SQLite בשם Login Data בפרופיל | מפתח ב-Local State, מוגן ב-DPAPI של המשתמש + App-Bound Encryption מאז 2024 | להריץ קוד תחת המשתמש שלך במכונה הזו |
| Chrome (macOS) | Login Data בפרופיל | מפתח שמור ב-Keychain של המערכת | הסשן הפתוח שלך או סיסמת ה-Keychain |
| Chrome (Linux) | Login Data בפרופיל | libsecret / KWallet אם יש מחזיק מפתחות; אם לא, מפתח פנימי ידוע | גישה לפרופיל; בלי מחזיק מפתחות, כמעט שום דבר נוסף |
| Firefox | logins.json + key4.db בפרופיל | מפתח מקומי ב-key4.db; הצפנה אמיתית רק אם מפעילים את הסיסמה הראשית (כבויה כברירת מחדל) | להעתיק שני קבצים מהפרופיל |
| Safari (macOS/iOS) | Keychain של המערכת / iCloud Keychain | הצפנה הקשורה למכשיר, קוד פתיחה ו-Secure Enclave; iCloud Keychain מוצפן מקצה לקצה לפי מדריך אבטחת הפלטפורמות של Apple | לפתוח את המכשיר |
שתי מסקנות מעשיות מהטבלה:
- Firefox בלי סיסמה ראשית הוא המקרה השברירי ביותר. קיימים כלים חופשיים ומוכרים (כמו
firefox_decrypt) שקוראים אתlogins.jsonבאמצעותkey4.db, בלי שום סוד נוסף. אם אתה משתמש ב-Firefox ולא הפעלת את הסיסמה הראשית, הפעל אותה עוד היום ב-הגדרות ← פרטיות ואבטחה. - Safari הוא, כברירת מחדל, הקשוח מבין השלושה, כי ה-Keychain קשור לפתיחת המכשיר ולחומרה. זה לא תיקו בין הדפדפנים.
לגבי הסנכרון צריך להיות הוגנים, כי יש בלבול רב: Firefox Sync ו-iCloud Keychain הם מקצה לקצה מעיצובם, והסנכרון של Chrome הוא כזה רק אם מפעילים ביטוי סיסמה משלך בהגדרות הסנכרון. כלומר: הבעיה של הדפדפנים אינה בענן, היא בעותק המקומי ובכך שאין נעילה שמגינה על התוכן בזמן שהסשן שלך פתוח.
ההצפנה הקשורה לאפליקציה של Chrome העלתה את הרף ב-2024, אבל לא סגרה את הדלת
Chrome 127, שפורסם ב-30 ביולי 2024, השיק ב-Windows את App-Bound Encryption: שירות בעל הרשאות שקושר את הפענוח לזהות האפליקציה, כך שתוכנה אחרת שרצה תחת אותו משתמש כבר לא יכולה לבקש את המפתח סתם כך. גוגל הכריזה עליו תחילה עבור עוגיות והצהירה על כוונתה להרחיב אותו לסיסמאות ולנתוני תשלום.
זה היה שיפור אמיתי וצריך להכיר בכך. צריך לספר גם את הסוף: בחודשים שאחר כך פורסמו כמה טכניקות לעקוף את המנגנון, ומשפחות ה-infostealer הפעילות ביותר חזרו לקרוא את הנתונים. המרוץ עדיין פתוח.
המסקנה אינה ש"Chrome גרוע". היא שמאגר שהסוד שלו נשמר בידי מערכת ההפעלה עצמה תלוי בכך שמערכת ההפעלה תנצח בכל סיבוב. מאגר שהסוד שלו נמצא בראש שלך לא תלוי בזה.
לסיכון האמיתי יש שם: infostealer וסיסמאות שחוזרות על עצמן
האיום שמרוקן היום מאגרי סיסמאות אינו קריפטואנליזה מתוחכמת: זו תוכנה לגניבת פרטי התחברות (infostealer) שמגיעה בקובץ התקנה פיראטי, בקרק או בקובץ מצורף, רצה תחת המשתמש שלך ומעתיקה את קובצי הפרופיל של הדפדפן. אחר כך הפרטים האלה נמכרים באצוות ומזינים כניסות לשירותים אחרים שבהם הקורבן השתמש באותה סיסמה.
הנתון שממחיש הכי טוב את הבעיה מפורסם על ידי Verizon בדוח Data Breach Investigations Report 2024 (מאי 2024): השימוש בפרטי התחברות גנובים מופיע ב-31% מכל הפריצות שנותחו בעשר השנים הקודמות. זו לא טכניקה אחת מני רבות; זו דלת הכניסה הדומיננטית.
ומכאן נגזר הכלל המשתלם ביותר באבטחה ביתית כולה:
סיסמה שונה לכל שירות הופכת דליפה לאירוע בודד. סיסמה חוזרת הופכת אותה לשרשרת.
הבעיה היא שאף אחד לא זוכר ארבעים סיסמאות שונות. לכן השאלה המועילה אינה "האם אני סומך על הדפדפן?", אלא "איפה אני שומר אותן כדי שאוכל להשתמש בסיסמה אחרת בכל אתר?".
מה זה "zero-knowledge" ובמה זה מורגש
Zero-knowledge פירושו שההצפנה והפענוח מתרחשים במכשיר שלך, עם מפתח הנגזר ממפתח ראשי שלעולם לא נשלח לשרת. השרת מאחסן בלוקים מוצפנים ואת הפרמטרים הציבוריים הדרושים לגזירת המפתח, אבל אין לו — והוא לא יכול להשיג — שום דבר קריא. אם מישהו מעתיק את כל מסד הנתונים, הוא לוקח איתו רעש.
הטבלה הזו משווה מה רואה כל גורם בשלושת התרחישים:
| מה יש | דפדפן (מאגר מקומי) | סנכרון דפדפן | מנהל zero-knowledge כמו Vault |
|---|---|---|---|
| מי מחזיק במפתח הפענוח | מערכת ההפעלה, עבור המשתמש שלך | הספק, אלא אם יש E2E (iCloud, Firefox Sync, Chrome עם ביטוי סיסמה) | רק אתה: הוא נגזר מהמפתח הראשי שלך בדפדפן |
| מה רואה השרת | לא רלוונטי | נתונים מוצפנים; מטא־נתונים לפי הספק | iv + ciphertext, סוג הרשומה ותאריכים |
| מה קורה אם גונבים את מסד הנתונים | לא רלוונטי | תלוי במודל | בלוקי AES-256-GCM בלתי קריאים בלי המפתח שלך |
| מה קורה אם תוכנה רצה תחת המשתמש שלך | יכולה לקרוא את המאגר | יכולה לקרוא את המאגר המקומי | רק אם הכספת פתוחה באותו רגע |
| יש נעילה בגלל חוסר פעילות | לא | לא | כן, ניתנת להגדרה |
| אפשר לשחזר גישה אם שוכחים את הסוד | כן (זה הסשן שלך) | כן (חשבון הספק) | לא, מעיצוב |
השורה האחרונה היא המחיר האמיתי של המודל, וצריך להבין אותה לפני שמתחילים: אין כפתור "שכחתי את המפתח הראשי". אם אין אף אחד שיכול לקרוא את הנתונים שלך, גם אין אף אחד שיכול להחזיר אותם אליך.
מה מקרה LastPass מ-2022 לימד על הפרמטרים, לא על המודל
בדצמבר 2022 אישרה LastPass שתוקף העתיק גיבוי עם כספות של לקוחות. מודל ה-zero-knowledge החזיק מעמד בעיקרו — השדות הרגישים נשארו מוצפנים — אבל האירוע הותיר שני לקחים שתקפים לכל מנהל.
הראשון: גם מטא־נתונים לא מוצפנים מלמדים. בכספות ההן כתובות ה-URL של האתרים נעו בגלוי, מה שמאפשר לבנות פרופיל של הקורבן גם בלי לקרוא את הסיסמאות. השני: פרמטרי הגזירה חשובים כמו האלגוריתם. חשבונות ישנים רבים שמרו על מספר איטרציות נמוך בהרבה מערך ברירת המחדל של התקופה (100,100), מה שמוזיל מאוד התקפת מילון על המפתח הראשי.
מכאן נגזר הקריטריון שלפיו כדאי לשפוט כל מנהל, כולל Vault: שאל איזה אלגוריתם, כמה איטרציות ומה נשאר לא מוצפן. אם התשובה לא פורסמה, זו תשובה.
כך Vault מצפינה את מה ששומרים, שלב אחר שלב
Vault גוזרת מפתח AES-256-GCM מהמפתח הראשי שלך באמצעות PBKDF2-SHA256 ו-310,000 איטרציות, מצפינה כל רשומה בנפרד בדפדפן ושולחת לשרת אך ורק את הזוג iv + ciphertext. המפתח הראשי לא נשמר בשום מקום: הוא חי בזיכרון כל עוד הכספת פתוחה ונעלם בנעילה, כשהטיימר פג או בטעינה מחדש של הדף.
אלה הפרמטרים המדויקים, כדי שתוכל להשוות אותם לאלה של כל מנהל אחר:
| פרמטר | ערך ב-Vault | הפניה |
|---|---|---|
| גזירת מפתח | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (גרסה 3, 2017) דורש מינימום של 10,000 איטרציות |
| איטרציות | 310,000 | פי 31 מהמינימום של NIST; המספר ש-OWASP המליץ עליו לפני שהעלה אותו ל-600,000 |
| Salt | 16 בייטים אקראיים לכל כספת | crypto.getRandomValues של הדפדפן |
| הצפנה | AES-256-GCM | הצפנה מאומתת: מזהה שינוי בנתון, NIST SP 800-38D |
| IV | 12 בייטים (96 ביט) אקראיים לכל רשומה | הגודל המומלץ ב-NIST SP 800-38D עבור GCM |
| מפתח בזיכרון | מסומן כבלתי ניתן לייצוא ב-WebCrypto | הדפדפן עצמו מונע חילוץ של חומר המפתח |
| אימות המפתח | מפענחים ערך בדיקה קבוע שהוצפן בעת יצירת הכספת | השרת לעולם לא מאמת את המפתח: הוא לא מכיר אותו |
שתי הערות של כנות לגבי הטבלה הזו, כי הן הסוג של דברים שחוברת פרסומת מדלגת עליהם:
- 310,000 איטרציות הן מעל המינימום הנורמטיבי ומתחת להמלצה הנוכחית של OWASP (600,000) עבור PBKDF2-HMAC-SHA256. כהשוואה ציבורית, Bitwarden העלתה את ברירת המחדל שלה ל-600,000 ב-2023 ו-1Password מתעדת 650,000 בתכנון האבטחה שלה, אם כי האחרונה מוסיפה גם מפתח סודי מקומי.
- Vault אינה משתמשת ב-Argon2id, שהוא מה שהספרות ממליצה עליו היום כשהוא זמין. היא משתמשת ב-PBKDF2 כי זה מה ש-WebCrypto מציע באופן מקורי בדפדפן.
מה שמגיע לשרת עבור כל רשומה הוא פשוטו כמשמעו זה:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
השדה type (login או note) נמצא בגלוי בכוונה, כדי שאפשר יהיה להציג את האייקון ואת הרשימה בלי לפענח דבר. הכותרת, ה-URL, שם המשתמש, הסיסמה וההערות נמצאים בתוך ה-ciphertext.
מה אפשר לשמור ב-Vault ומה היא עושה כשמשאירים את הנייד על השולחן
Vault שומרת שני סוגי רשומות — פרטי התחברות (כותרת, URL, שם משתמש, סיסמה והערות) והערות מאובטחות (כותרת וטקסט) — ונסגרת מעצמה לאחר דקות חוסר הפעילות שתגדיר, בין 1 ל-120, כשברירת המחדל היא 5.
מה שתמצא בפנים, נבדק באפליקציה:
- מחולל סיסמאות של 20 תווים עם אותיות גדולות, אותיות קטנות, ספרות ו-25 סמלים, בעזרת המחולל הקריפטוגרפי של הדפדפן. אלה כ-6.2 × 10³⁸ צירופים אפשריים (≈ 129 ביט): אף רשימת מילון לא מגיעה לשם.
- מד חוזק מ-0 עד 4 תוך כדי הקלדה, גם במפתח הראשי וגם בסיסמאות שאתה שומר.
- העתקה עם מחיקה אוטומטית של הלוח לאחר 30 שניות, כדי שסיסמה שהועתקה לא תישאר ממתינה לאפליקציה הבאה שתקרא את הלוח.
- הצגה / הסתרה של הסיסמה בפרטים ופתיחת ה-URL של הכניסה בלשונית חדשה.
- חיפוש מיידי לפי כותרת, URL ושם משתמש, שמסנן במכשיר שלך על הרשומות שכבר פוענחו.
- נעילה ידנית בכפתור, בנוסף לאוטומטית.
- קישור ישיר לרשומה: מעתיקים קישור שנושא רק את המזהה המספרי. בלי המפתח הראשי, הקישור הזה לא מציג שום דבר.
- הטיימר מתאפס עם הפעילות שלך (נגיעות, מקלדת, גלילה), ולכן הוא לא מוציא אותך באמצע טופס.
הנעילה האוטומטית היא הפונקציה שהכי מורגשת ביום־יום, ואין אותה בדפדפן: חמש דקות אחרי שהשארת את הנייד על השולחן, הסיסמאות שלך שוב הופכות לבלוקים בלתי קריאים גם אם הסשן עדיין פתוח.
מה Vault לא עושה, ולמה כדאי לדעת זאת לפני שמתחילים
Vault היא מאגר מוצפן, לא חבילת אבטחה. זה מה שאין לה היום, נאמר בלי סיבובים כדי שאף אחד לא יגיע מצפה לזה:
- היא לא משחזרת את המפתח הראשי שלך. אם שכחת אותו, התוכן אינו ניתן לשחזור: אין עותק, אין שאלת אבטחה ואין תמיכה שיכולה לעשות משהו. זו תוצאה ישירה של המודל, לא רשלנות.
- היא לא ממלאת טפסים אוטומטית באתרים: אין תוסף דפדפן ואין מילוי אוטומטי. מעתיקים ומדביקים.
- אין בה פתיחה ביומטרית: נכנסים בהקלדת המפתח הראשי.
- היא לא מייצרת ולא שומרת קודי אימות דו־שלבי (TOTP).
- היא לא בודקת אם הסיסמאות שלך מופיעות בדליפות ידועות.
- היא לא מייבאת ולא מייצאת קובצי CSV מהדפדפן או ממנהל אחר: הרשומות נוצרות ידנית.
- היא לא מאפשרת לשתף רשומות עם אדם אחר ואין בה כספות צוות.
- היא לא פועלת במצב לא מקוון: הרשומות המוצפנות יורדות מהשרת בעת הפתיחה.
- היא לא שומרת היסטוריה של סיסמאות קודמות, ולא תיקיות, ולא תוויות, ולא מועדפים.
- היא לא מגינה על מכשיר שכבר נפרץ. אם במחשב שלך רץ מתעד הקשות, הוא יראה את המפתח הראשי שלך כשתקליד אותו. אף מנהל — לא Vault ולא אחר — לא פותר את זה; זה נפתר בשמירה על מכשיר נקי.
ועוד גבול, כללי: Vault היא כלי לאחסון מוצפן, לא תעודת אבטחה ולא חוות דעת על עמידה בתקנות. אם אתה מטפל בנתוני צד שלישי שחלות עליהם חובות חוקיות, ההערכה הזו שייכת ליועץ שלך, לא לאפליקציה.
איך לבחור מפתח ראשי שיעמוד בהתקפה לא מקוונת
המפתח הראשי הטוב ביותר אינו סיסמה מסובכת של שמונה תווים: הוא ארבע או חמש מילים אקראיות, שנבחרו בהגרלה ולא על ידך. קל יותר לזכור אותן והרבה יותר יקר לפרוץ אותן, כי מה שמייקר התקפה אינו נדירות הסמלים אלא מספר הצירופים.
כדי להמחיש במספרים, זה סדר הגודל של התקפת כוח גס נגד PBKDF2-SHA256 עם 310,000 איטרציות. מניחים קצב של כ-21,000 ניסיונות לשנייה ב-GPU מהמעלה הגבוהה — הסדר שמתקבל ממבחני הביצועים (benchmarks) הציבוריים של hashcat עבור PBKDF2-HMAC-SHA256 כשמשנים אותם ל-310,000 איטרציות — וסופרים את הזמן הממוצע, כלומר חצי ממרחב החיפוש:
| מפתח ראשי | צירופים | אנטרופיה | GPU אחד | 100 GPU |
|---|---|---|---|---|
| 3 מילים אקראיות (רשימה של 7,776) | 4,7 × 10¹⁴ | 38,8 ביט | ~355 שנים | ~3,5 שנים |
| 4 מילים אקראיות | 3,7 × 10¹⁵ | 51,7 ביט | ~2,760 שנים | ~28 שנים |
| 5 מילים אקראיות | 2,8 × 10¹⁹ | 64,6 ביט | ~21 מיליון שנים | ~214,000 שנים |
| 8 תווים שנבחרו על ידי אדם | — | נמוכה בהרבה מהתיאורטית | שעות או ימים | דקות |
השורה האחרונה היא החשובה. סיסמה של שמונה תווים עם אות גדולה, ספרה וסמל היא בעלת אנטרופיה זהה על הנייר לארבע מילים אקראיות, אבל בני אדם לא בוחרים באקראי: אנחנו בוחרים שם פרטי, שנה וסימן קריאה בסוף, ומילוני כללי המוטציה מנצלים בדיוק את זה. NIST עצמו מסביר זאת בנספח A של SP 800-63B, ולכן הוא ממליץ נגד כללי הרכב מחייבים ופקיעה תקופתית.
כללים מעשיים למפתח הראשי של Vault:
- ארבע מילים לפחות, חמש אם אפשר. בחר אותן בקובייה או במחולל, לא מהראש.
- אל תשתמש בו בשום מקום אחר. זו הסיסמה היחידה שלעולם אסור לה לחזור.
- כתוב אותו על נייר ושמור אותו איפה ששומרים מסמכים חשובים. במודל בלי שחזור, נייר במגירה נעולה הוא גיבוי לגיטימי, לא כפירה.
- Vault דורשת מינימום של 8 תווים, אבל זה רצפה טכנית, לא המלצה. כוון ל-20 ומעלה.
- בדוק אותו באותו יום בסגירה ופתיחה של הכספת כמה פעמים, לפני שאתה מכניס פנימה ארבעים חשבונות.
איך להעביר את הסיסמאות מהדפדפן ל-Vault בלי להסתבך
Vault לא מייבאת קובצי CSV, ולכן ההעברה ידנית. מה שנשמע כאי־נוחות הופך להזדמנות היחידה בחיים שבה תעבור באמת על החשבונות שלך. עשה זאת בהדרגה, בשבעה שלבים:
- הוצא את הרשימה של מה שיש לך. ב-Chrome,
chrome://password-manager/passwords; ב-Firefox,about:logins; ב-Safari, הגדרות ← סיסמאות. תראה כמה יש וכמה מהן חוזרות. - סדר לפי קריטיות, לא לפי סדר אלפביתי. קודם האימייל הראשי (זה החשבון ששחזור כל האחרים עובר דרכו), אחר כך הבנקאות, אחר כך השאר.
- צור את המפתח הראשי שלך ב-Vault לפי הכללים בפרק הקודם וכתוב אותו על נייר.
- התחל בעשרת החשבונות הקריטיים. לכל אחד: היכנס לשירות, החלף את הסיסמה בחדשה שנוצרה בכפתור המחולל של Vault, ושמור אותה כפרטי התחברות עם ה-URL ושם המשתמש.
- החלף קודם את החוזרות. אם אותה סיסמה נמצאת בחמישה אתרים, החמישה האלה הם העדיפות האמיתית שלך.
- מחק מהדפדפן את מה שכבר העברת וכבה את ההצעה לשמור סיסמאות, כדי לא להישאר עם שני עותקים שאינם מסונכרנים. להשאיר חצי בכל מקום זה העולם הגרוע ביותר.
- את מה שאינו פרטי התחברות, שמור כהערה מאובטחת: סיסמאות wifi, קוד הכספת, קודי גיבוי של האימות הדו־שלבי.
אם בשבוע אחד אתה מעביר רק עשרה חשבונות, מצוין. עשרה חשבונות עם סיסמה ייחודית ומוצפנת זה כבר יותר ממה שיש לרוב האנשים.
שאלות נפוצות
האם מנהל סיסמאות בטוח יותר מהדפדפן?
כן בתרחיש שפוגע היום הכי הרבה: תוכנה שרצה תחת המשתמש שלך יכולה לקרוא את מאגר הדפדפן בלי שום סוד נוסף, ואילו במנהל zero-knowledge היא תצטרך גם את המפתח הראשי שלך, שאינו נמצא לא במכשיר ולא בשרת. הדפדפן, בנוסף, אין לו נעילה בגלל חוסר פעילות.
מה קורה אם אני שוכח את המפתח הראשי של Vault?
אתה מאבד את הגישה לתוכן, ללא יוצא מן הכלל וללא אפשרות שחזור. אין עותק של המפתח באף שרת, ולכן אף אחד לא יכול לאפס אותו. בגלל זה ההמלצה היא לכתוב אותו על נייר ולשמור אותו במקום בטוח לפני שמתחילים להכניס חשבונות.
האם Vault או AIsToHire יכולות לראות את הסיסמאות שלי?
לא. ההצפנה והפענוח מתרחשים בדפדפן שלך עם מפתח הנגזר מהמפתח הראשי שלך, שלעולם לא נשלח. בשרת יש רק וקטור אתחול, בלוק מוצפן, סוג הרשומה (פרטי התחברות או הערה) ותאריכי היצירה והשינוי.
אם פורצים למסד הנתונים שלכם, הסיסמאות שלי נראות?
לא בגלוי. מי שייקח את מסד הנתונים יקבל בלוקים מוצפנים ב-AES-256-GCM, וכדי לפתוח אותם הוא יצטרך את המפתח הראשי שלך, שאינו שם. מה שהוא כן יראה הם המטא־נתונים שנעים בלי הצפנה: כמה רשומות יש לך, אם הן פרטי התחברות או הערות ומתי יצרת או שינית אותן.
אפשר להשתמש ב-Vault בנייד ובמחשב עם אותן סיסמאות?
כן. הרשומות המוצפנות נעות עם החשבון שלך, ולכן מכל מכשיר מזינים את אותו מפתח ראשי והן מפוענחות מקומית. מה שצריך בכל מכשיר הוא חיבור והזנת המפתח: אין מצב לא מקוון.
Vault ממלאת לבד את הסיסמאות בדפי אינטרנט?
לא. אין תוסף דפדפן ואין מילוי אוטומטי: פותחים את הרשומה, מעתיקים את שם המשתמש או הסיסמה ומדביקים. מה שהיא כן עושה הוא למחוק את הלוח 30 שניות לאחר ההעתקה.
צריך למחוק את הסיסמאות ששמורות ב-Chrome?
כדאי, אבל רק בהדרגה, ככל שמעבירים אותן. שמירת אותה סיסמה בשני מקומות שונים מכפילה את שטח החשיפה וגורמת לאי־התאמות כשמחליפים אותה באחד ולא באחר. ואם אתה ממשיך להשתמש בשמירה של הדפדפן לדבר כלשהו, לפחות הפעל את ביטוי הסיסמה של הסנכרון ב-Chrome או את הסיסמה הראשית ב-Firefox.
מה קורה אם אני סוגר את הלשונית בלי לנעול את הכספת?
הכספת ננעלת בכל זאת. המפתח הנגזר חי רק בזיכרון של הדף: בסגירה או בטעינה מחדש הוא נעלם, ובפעם הבאה תצטרך להקליד שוב את המפתח הראשי.
Vault בחינם?
משתמשים ב-Vault מתוך חשבון AIsToHire והחשבון נפתח בחינם, בלי להתקין שום דבר: היא פועלת בדפדפן של הנייד או של המחשב.
איפה נמצאת Vault
Vault היא המיני־אפליקציה של AIsToHire ששומרת פרטי התחברות והערות עם הצפנה מקצה לקצה: המפתח נגזר בדפדפן שלך עם PBKDF2-SHA256 בן 310,000 איטרציות, כל רשומה מוצפנת ב-AES-256-GCM והשרת מאחסן רק בלוקים בלתי קריאים. היא נמצאת ב-Vault — מנהל סיסמאות עם הצפנה מקצה לקצה.
היא לא מחליפה מכשיר נקי ואימות דו־שלבי, והיא לא משחזרת את המפתח הראשי שלך אם איבדת אותו. מה שהיא כן עושה הוא לגרום לסיסמאות שלך להפסיק להיות במגירה שנפתחת מעצמה רק משום שהסשן שלך פתוח.
צור את הכספת שלך ב-Vault ושמור את הסיסמה המוצפנת הראשונה שלך בפחות מדקה: את המפתח הראשי אתה בוחר, והוא לא יוצא מהמכשיר שלך.
צור את הכספת שלך ב-Vault ושמור את הסיסמה המוצפנת הראשונה שלך בפחות מדקה: את המפתח הראשי אתה בוחר, והוא לא יוצא מהמכשיר שלך.להמשך קריאה
כל המאמרים →
גנבו את הכספת המוצפנת של מנהל הסיסמאות שלכם: מה לעשות, שלב אחר שלב

למה ביטוח הרכב שלך עלה ב-2026: פרמיה ממוצעת של 1,412 € ושיא כל הזמנים

להתווכח בוואטסאפ או לדבר פנים אל פנים: מה המדע אומר על קונפליקטים זוגיים בהודעות
