 Vault
Czy bezpiecznie jest zapisywać hasła w przeglądarce? Co naprawdę chroni i gdzie lepiej je przechowywać
Zespół VaultNapisane z pomocą AI17 min czytaniaW skrócie
- Zapisywanie haseł w przeglądarce chroni cię przed kradzieżą dysku twardego, nie przed programem, który już działa na twoim koncie użytkownika: sam FAQ bezpieczeństwa Chromium wyklucza z modelu zagrożeń atakującego z lokalnym dostępem do twojego konta.
- Synchronizacja w chmurze w Firefoksie i w Pęku kluczy iCloud jest szyfrowana end-to-end; w Chrome tylko wtedy, gdy włączysz osobne hasło synchronizacji. Słabym punktem we wszystkich trzech przypadkach jest lokalna kopia na urządzeniu.
- App-Bound Encryption, które Chrome wprowadził w wersji 127 (30 lipca 2024 r.), podniosło poprzeczkę w Windows, ale w kolejnych miesiącach opublikowano sposoby jego obejścia, a infostealery odzyskały dostęp.
- Menedżer zero-knowledge zmienia układ sił: klucz wyprowadza się na twoim urządzeniu, serwer przechowuje tylko nieczytelne bloki, a zawartość blokuje się sama po kilku minutach bezczynności.
- Vault, miniaplikacja AIsToHire, robi dokładnie to, używając PBKDF2-SHA256 z 310 000 iteracji i AES-256-GCM. W zamian nie ma odzyskiwania klucza, autouzupełniania ani biometrii: ten artykuł dokładnie mówi, co robi, a czego nie.
Jeśli trafiasz tu, szukając frazy „czy bezpiecznie jest zapisywać hasła w przeglądarce”, najpewniej masz już trzydzieści albo czterdzieści haseł zapisanych w Chrome, Firefoksie lub Safari i naszły cię wątpliwości. Uczciwa odpowiedź nie brzmi ani „tak”, ani „nie”: zależy od tego, przed czym chcesz się chronić. Ten artykuł wyjaśnia, gdzie każda przeglądarka przechowuje twoje hasła, co jest potrzebne, żeby je odczytać, co zmieniło się w 2024 roku i czym wyróżnia się menedżer z szyfrowaniem end-to-end, taki jak Vault, szyfrowany menedżer haseł AIsToHire.
Wszystko, co tu twierdzimy o Vault, zostało sprawdzone z jego kodem i modelem danych, a cała sekcja jest poświęcona temu, czego nie robi. Artykuł o bezpieczeństwie, który opowiada tylko tę dobrą połowę, nie pozwala niczego rozstrzygnąć.
Czy bezpiecznie jest zapisywać hasła w przeglądarce?
Jest bezpiecznie w razie kradzieży wyłączonego komputera i wobec ciekawskiego, który otworzy plik ręcznie, a jest niebezpiecznie wobec każdego programu uruchomionego na twoim koncie użytkownika. Przeglądarki szyfrują bazę haseł kluczem, który system automatycznie udostępnia procesom tego użytkownika: atakujący nie musi odgadywać żadnego dodatkowego sekretu. Na tym polega zasadnicza różnica w porównaniu z menedżerem, który wymaga klucza głównego.
Innymi słowy: przeglądarka chroni plik, a nie zawartość, gdy ty jesteś w swojej sesji. Google przyznaje to wprost w FAQ bezpieczeństwa Chromium, gdzie ataki lokalne (ktoś lub coś, co już wykonuje kod na twoim koncie) są poza modelem zagrożeń przeglądarki.
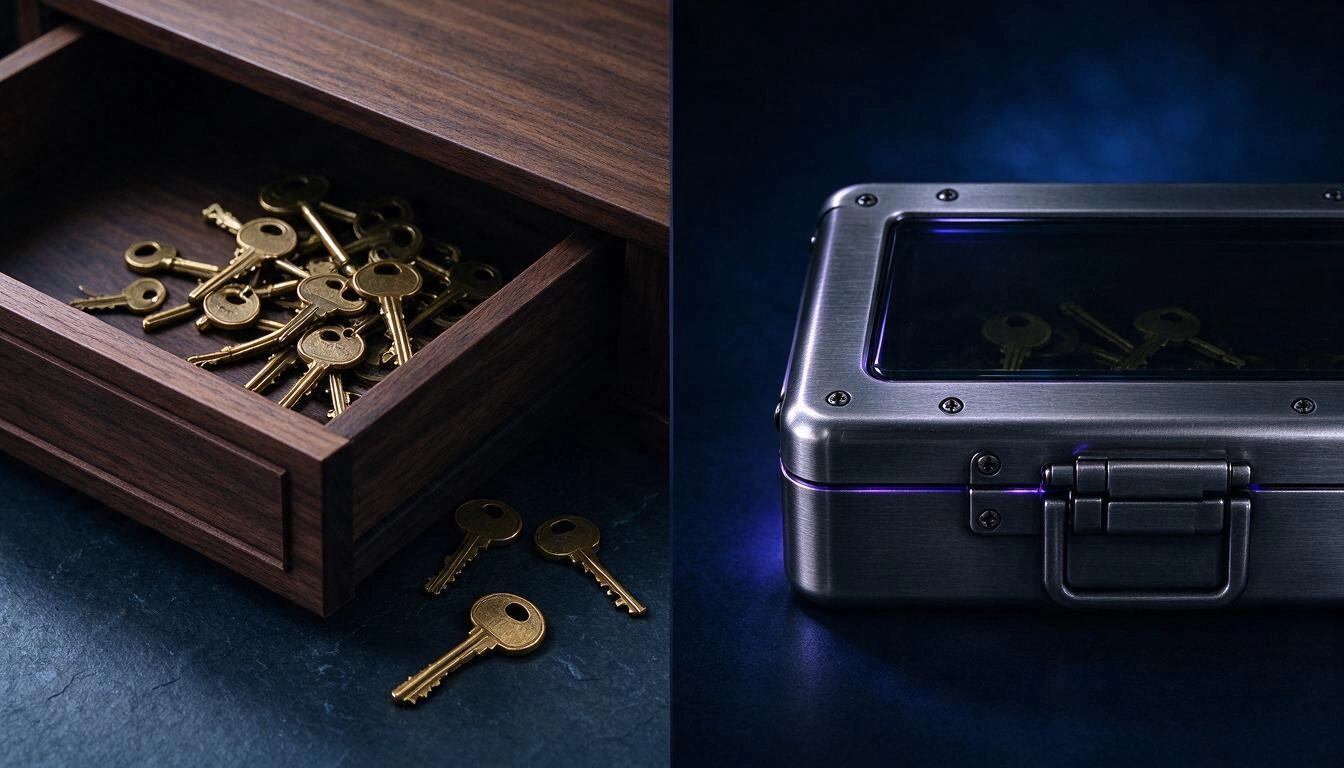
Obraz podsumowuje dwie filozofie. Po lewej klucze leżą w szufladzie: zamkniętej, gdy cię nie ma, otwartej, gdy tylko ty jesteś. Po prawej klucze są w skrzynce, która pozostaje zamknięta, nawet gdy szuflada jest otwarta, bo szyfr nie mieszka ani w szufladzie, ani w skrzynce.
Każda przeglądarka przechowuje hasła w innym miejscu i nie chronią tak samo
Trzy najpopularniejsze przeglądarki używają różnych mechanizmów, a jedna z nich (Safari z Pękiem kluczy) chroni wyraźnie lepiej niż pozostałe dwie. Ta tabela podsumowuje, gdzie znajduje się każdy magazyn i czego potrzebuje atakujący, żeby go odczytać.
| Przeglądarka | Gdzie przechowuje hasła | Czym je chroni | Czego potrzebuje atakujący |
|---|---|---|---|
| Chrome / Edge (Windows) | Plik SQLite Login Data w profilu | Klucz w Local State, chroniony przez DPAPI użytkownika + App-Bound Encryption od 2024 | Wykonać kod na twoim koncie na tej maszynie |
| Chrome (macOS) | Login Data w profilu | Klucz zapisany w Pęku kluczy systemu | Twoja otwarta sesja lub hasło do Pęku kluczy |
| Chrome (Linux) | Login Data w profilu | libsecret / KWallet, jeśli jest pęk kluczy; jeśli nie, znany klucz wewnętrzny | Dostęp do profilu; bez pęku kluczy niewiele więcej |
| Firefox | logins.json + key4.db w profilu | Lokalny klucz w key4.db; prawdziwe szyfrowanie tylko po włączeniu Hasła głównego (domyślnie wyłączone) | Skopiować dwa pliki z profilu |
| Safari (macOS/iOS) | Pęk kluczy systemu / Pęk kluczy iCloud | Szyfrowanie powiązane z urządzeniem, kodem odblokowania i Secure Enclave; Pęk kluczy iCloud jest end-to-end według przewodnika Apple po bezpieczeństwie platform | Odblokować urządzenie |
Dwa praktyczne wnioski z tabeli:
- Firefox bez Hasła głównego to przypadek najsłabszy. Istnieją znane, darmowe narzędzia (jak
firefox_decrypt), które odczytująlogins.jsonza pomocąkey4.db, bez żadnego dodatkowego sekretu. Jeśli używasz Firefoksa i nie masz włączonego Hasła głównego, włącz je jeszcze dziś w Ustawienia → Prywatność i bezpieczeństwo. - Safari jest domyślnie najtwardsze z trzech, bo Pęk kluczy jest związany z odblokowaniem urządzenia i ze sprzętem. To nie jest remis między przeglądarkami.
W kwestii synchronizacji warto być sprawiedliwym, bo krąży wiele nieporozumień: Firefox Sync i Pęk kluczy iCloud są z założenia end-to-end, a synchronizacja Chrome jest nią tylko wtedy, gdy włączysz własne hasło synchronizacji w ustawieniach synchronizacji. Czyli problem przeglądarek nie leży w chmurze, tylko w lokalnej kopii i w tym, że nie istnieje blokada chroniąca zawartość, gdy twoja sesja jest otwarta.
Szyfrowanie powiązane z aplikacją w Chrome podniosło poprzeczkę w 2024 roku, ale nie zamknęło drzwi
Chrome 127, opublikowany 30 lipca 2024 r., wprowadził w Windows App-Bound Encryption: uprzywilejowaną usługę, która wiąże odszyfrowanie z tożsamością aplikacji, tak że inny program działający na tym samym koncie użytkownika nie może już po prostu poprosić o klucz. Google ogłosiło to, zaczynając od ciasteczek, i zadeklarowało zamiar rozszerzenia na hasła i dane płatnicze.
To była realna poprawa i warto ją docenić. Warto też opowiedzieć koniec: w kolejnych miesiącach opublikowano kilka technik obejścia tego mechanizmu, a najaktywniejsze rodziny infostealerów odzyskały zdolność odczytu danych. Wyścig wciąż trwa.
Wniosek nie brzmi „Chrome jest zły”. Brzmi tak: magazyn, którego sekret strzeże sam system operacyjny, zależy od tego, czy system operacyjny wygra każdą rundę. Magazyn, którego sekret jest w twojej głowie, od tego nie zależy.
Prawdziwe ryzyko ma nazwę: infostealery i powtarzane hasła
Zagrożeniem, które dziś opróżnia magazyny haseł, nie jest wyrafinowana kryptoanaliza, tylko program kradnący dane logowania (infostealer), który trafia w pirackim instalatorze, cracku lub załączniku, uruchamia się na twoim koncie i kopiuje pliki profilu przeglądarki. Potem te dane są sprzedawane w partiach i otwierają dostęp do innych usług, w których ofiara powtarzała hasło.
Dane, które najlepiej pokazują skalę problemu, publikuje Verizon w Data Breach Investigations Report 2024 (maj 2024): użycie skradzionych danych logowania występuje w 31 % wszystkich naruszeń analizowanych w ciągu poprzednich dziesięciu lat. To nie jedna z wielu technik, tylko dominujące wejście.
I stąd bierze się najbardziej opłacalna zasada całego domowego bezpieczeństwa:
Inne hasło do każdej usługi zamienia wyciek w odosobniony incydent. Powtórzone hasło zamienia go w reakcję łańcuchową.
Problem w tym, że nikt nie zapamięta czterdziestu różnych haseł. Dlatego pożyteczne pytanie nie brzmi „czy ufam przeglądarce?”, tylko „gdzie je przechowywać, żeby móc używać innego w każdym serwisie?”.
Co znaczy „zero-knowledge” i po czym to widać
Zero-knowledge oznacza, że szyfrowanie i odszyfrowanie odbywają się na twoim urządzeniu, kluczem wyprowadzonym z klucza głównego, który nigdy nie jest wysyłany na serwer. Serwer przechowuje zaszyfrowane bloki i publiczne parametry potrzebne do wyprowadzenia klucza, ale nie ma — i nie może zdobyć — niczego czytelnego. Jeśli ktoś skopiuje całą bazę danych, zabierze szum.
Ta tabela porównuje, co widzi każdy uczestnik w trzech scenariuszach:
| Co | Przeglądarka (magazyn lokalny) | Synchronizacja przeglądarki | Menedżer zero-knowledge jak Vault |
|---|---|---|---|
| Kto ma klucz do odszyfrowania | System operacyjny, dla twojego użytkownika | Dostawca, chyba że E2E (iCloud, Firefox Sync, Chrome z hasłem) | Tylko ty: jest wyprowadzany z twojego klucza głównego w przeglądarce |
| Co widzi serwer | Nie dotyczy | Zaszyfrowane dane; metadane zależnie od dostawcy | iv + ciphertext, typ wpisu i daty |
| Co się dzieje, gdy ukradną bazę danych | Nie dotyczy | Zależy od modelu | Bloki AES-256-GCM nieczytelne bez twojego klucza |
| Co się dzieje, gdy program działa na twoim koncie | Może odczytać magazyn | Może odczytać magazyn lokalny | Tylko jeśli sejf jest w tej chwili odblokowany |
| Czy jest blokada po bezczynności | Nie | Nie | Tak, konfigurowalna |
| Czy można odzyskać dostęp, jeśli zapomnisz sekret | Tak (to twoja sesja) | Tak (konto dostawcy) | Nie, z założenia |
Ten ostatni wiersz to realna cena tego modelu i trzeba go zrozumieć przed rozpoczęciem: nie ma przycisku „zapomniałem klucza głównego”. Jeśli nikt nie może odczytać twoich danych, nikt też nie może ci ich zwrócić.
Czego nauczył przypadek LastPass z 2022 roku: chodzi o parametry, nie o model
W grudniu 2022 r. LastPass potwierdził, że atakujący skopiował kopię zapasową z sejfami klientów. Model zero-knowledge w gruncie rzeczy wytrzymał — pola wrażliwe pozostały zaszyfrowane — ale incydent zostawił dwie lekcje, które dotyczą każdego menedżera.
Pierwsza: niezaszyfrowane metadane też coś zdradzają. W tamtych sejfach adresy URL serwisów podróżowały jawnie, co pozwala profilować ofiarę, nawet jeśli nie odczyta się jej haseł. Druga: parametry wyprowadzania klucza liczą się tak samo jak algorytm. Wiele starych kont zachowało liczbę iteracji dużo niższą od domyślnej wartości z tamtych czasów (100 100), co ogromnie obniża koszt ataku słownikowego na klucz główny.
Stąd bierze się kryterium, według którego powinieneś oceniać każdego menedżera, także Vault: zapytaj jaki algorytm, ile iteracji i co pozostaje niezaszyfrowane. Jeśli odpowiedź nie jest opublikowana, to też jest odpowiedź.
Tak Vault szyfruje to, co zapisujesz, krok po kroku
Vault wyprowadza klucz AES-256-GCM z twojego klucza głównego za pomocą PBKDF2-SHA256 i 310 000 iteracji, szyfruje każdy wpis osobno w przeglądarce i wysyła na serwer wyłącznie parę iv + ciphertext. Klucz główny nie jest nigdzie zapisywany: żyje w pamięci, dopóki sejf jest odblokowany, i znika po zablokowaniu, po upływie czasomierza lub po przeładowaniu strony.
Oto dokładne parametry, żebyś mógł porównać je z parametrami dowolnego innego menedżera:
| Parametr | Wartość w Vault | Odniesienie |
|---|---|---|
| Wyprowadzanie klucza | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (rev. 3, 2017) wymaga minimum 10 000 iteracji |
| Iteracje | 310 000 | 31 razy więcej niż minimum NIST; wartość, którą OWASP zalecał, zanim podniósł ją do 600 000 |
| Salt | 16 losowych bajtów na sejf | crypto.getRandomValues przeglądarki |
| Szyfrowanie | AES-256-GCM | Szyfrowanie uwierzytelnione: wykrywa manipulację danymi, NIST SP 800-38D |
| IV | 12 losowych bajtów (96 bitów) na wpis | Rozmiar zalecany w NIST SP 800-38D dla GCM |
| Klucz w pamięci | Oznaczony jako niewyeksportowalny w WebCrypto | Sama przeglądarka uniemożliwia wydobycie materiału klucza |
| Weryfikacja klucza | Odszyfrowuje się stały znacznik zaszyfrowany przy tworzeniu sejfu | Serwer nigdy nie weryfikuje klucza: nie zna go |
Dwa uczciwe zastrzeżenia do tej tabeli, bo to rzeczy, które broszura pomija:
- 310 000 iteracji to więcej niż minimum normatywne i mniej niż obecne zalecenie OWASP (600 000) dla PBKDF2-HMAC-SHA256. Jako publiczny punkt odniesienia: Bitwarden podniósł wartość domyślną do 600 000 w 2023 roku, a 1Password dokumentuje 650 000 w swoim projekcie bezpieczeństwa, choć ten ostatni dodaje jeszcze lokalny tajny klucz.
- Vault nie używa Argon2id, który jest tym, co dziś zaleca literatura, gdy jest dostępny. Używa PBKDF2, bo to jest to, co WebCrypto oferuje natywnie w przeglądarce.
To, co trafia na serwer dla każdego wpisu, wygląda dosłownie tak:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Pole type (login lub note) jest jawne celowo, żeby można było narysować ikonę i listę bez odszyfrowywania czegokolwiek. Tytuł, adres URL, użytkownik, hasło i notatki są wewnątrz ciphertext.
Co możesz zapisać w Vault i co robi, gdy zostawisz telefon na stole
Vault przechowuje dwa typy wpisów — dane logowania (tytuł, URL, użytkownik, hasło i notatki) oraz bezpieczne notatki (tytuł i tekst) — i zamyka się sam po skonfigurowanej liczbie minut bezczynności, od 1 do 120, domyślnie 5.
To, co znajdziesz w środku, sprawdzone w aplikacji:
- Generator haseł na 20 znaków z wielkimi i małymi literami, cyframi i 25 symbolami, korzystający z kryptograficznego generatora przeglądarki. To około 6,2 × 10³⁸ możliwych kombinacji (≈ 129 bitów): żadna lista słownikowa tam nie sięga.
- Miernik siły od 0 do 4 podczas pisania, zarówno dla klucza głównego, jak i dla zapisywanych haseł.
- Kopiowanie z automatycznym czyszczeniem schowka po 30 sekundach, żeby skopiowane hasło nie czekało na następną aplikację odczytującą schowek.
- Pokaż / ukryj hasło w szczegółach oraz otwórz URL wpisu w nowej karcie.
- Natychmiastowa wyszukiwarka po tytule, URL i użytkowniku, która filtruje na twoim urządzeniu już odszyfrowane wpisy.
- Ręczna blokada przyciskiem, oprócz automatycznej.
- Bezpośredni link do wpisu: skopiuj link zawierający tylko identyfikator liczbowy. Bez klucza głównego ten link nie pokazuje absolutnie nic.
- Czasomierz resetuje się przy twojej aktywności (dotyk, klawiatura, przewijanie), więc nie wyrzuci cię w środku formularza.
Automatyczna blokada to funkcja, którą najbardziej czuć na co dzień i której przeglądarka nie ma: pięć minut po zostawieniu telefonu na stole twoje hasła znów są nieczytelnymi blokami, nawet jeśli sesja jest nadal otwarta.
Czego Vault NIE robi i dlaczego warto to wiedzieć przed startem
Vault to szyfrowany magazyn, a nie pakiet bezpieczeństwa. Oto, czego dziś nie ma, powiedziane bez ogródek, żeby nikt nie przychodził, spodziewając się tego:
- Nie odzyskuje twojego klucza głównego. Jeśli go zapomnisz, zawartość jest nie do odzyskania: nie ma kopii, pytania zabezpieczającego ani wsparcia, które cokolwiek mogłoby zrobić. To bezpośrednia konsekwencja modelu, a nie niedopatrzenie.
- Nie wypełnia automatycznie formularzy na stronach: nie ma rozszerzenia przeglądarki ani autouzupełniania. Kopiuje się i wkleja.
- Nie ma odblokowania biometrycznego: wchodzi się, wpisując klucz główny.
- Nie generuje ani nie przechowuje kodów weryfikacji dwuetapowej (TOTP).
- Nie sprawdza, czy twoje hasła pojawiają się w znanych wyciekach.
- Nie importuje ani nie eksportuje plików CSV z przeglądarki ani z innego menedżera: wpisy tworzy się ręcznie.
- Nie pozwala udostępniać wpisów innej osobie i nie ma sejfów zespołowych.
- Nie działa bez połączenia: zaszyfrowane wpisy pobierają się z serwera przy odblokowaniu.
- Nie zapisuje historii poprzednich haseł, ani folderów, ani tagów, ani ulubionych.
- Nie chroni urządzenia, które jest już zainfekowane. Jeśli na twoim komputerze działa keylogger, zobaczy twój klucz główny, gdy go wpiszesz. Żaden menedżer — ani Vault, ani żaden inny — tego nie rozwiązuje; rozwiązuje to utrzymywanie urządzenia w czystości.
I jeszcze jedno ogólne ograniczenie: Vault jest narzędziem do szyfrowanego przechowywania, a nie certyfikatem bezpieczeństwa ani opinią o zgodności z przepisami. Jeśli przetwarzasz dane osób trzecich podlegające obowiązkom prawnym, taka ocena należy do twojego doradcy, a nie do aplikacji.
Jak wybrać klucz główny odporny na atak offline
Najlepszy klucz główny to nie zawiłe ośmioznakowe hasło, tylko cztery lub pięć losowych słów, wybranych losowo, a nie przez ciebie. Łatwiej je zapamiętać i o wiele drożej złamać, bo atak podraża nie rzadkość symboli, lecz liczba kombinacji.
Żeby zobaczyć to na liczbach, oto rząd wielkości ataku brute force na PBKDF2-SHA256 z 310 000 iteracji. Zakładamy tempo około 21 000 prób na sekundę na wydajnym GPU — taki rząd wielkości dają publiczne benchmarki hashcat dla PBKDF2-HMAC-SHA256 po przeskalowaniu do 310 000 iteracji — i liczymy czas średni, czyli połowę przestrzeni poszukiwań:
| Klucz główny | Kombinacje | Entropia | 1 GPU | 100 GPU |
|---|---|---|---|---|
| 3 losowe słowa (lista 7 776) | 4,7 × 10¹⁴ | 38,8 bita | ~355 lat | ~3,5 roku |
| 4 losowe słowa | 3,7 × 10¹⁵ | 51,7 bita | ~2 760 lat | ~28 lat |
| 5 losowych słów | 2,8 × 10¹⁹ | 64,6 bita | ~21 milionów lat | ~214 000 lat |
| 8 znaków wybranych przez człowieka | — | znacznie niższa od teoretycznej | godziny lub dni | minuty |
Ostatni wiersz jest najważniejszy. Ośmioznakowe hasło z wielką literą, cyfrą i symbolem ma na papierze taką samą entropię jak cztery losowe słowa, ale ludzie nie wybierają losowo: wybieramy imię, rok i wykrzyknik na końcu, a słowniki z regułami mutacji wykorzystują właśnie to. Wyjaśnia to sam NIST w dodatku A do SP 800-63B, który z tego samego powodu odradza obowiązkowe reguły składu i okresowe wygasanie haseł.
Praktyczne zasady dla klucza głównego Vault:
- Minimum cztery słowa, pięć, jeśli możesz. Wybierz je kostkami lub generatorem, a nie z głowy.
- Nie używaj go nigdzie indziej. To jedyne hasło, którego nie wolno nigdy powtórzyć.
- Zapisz je na papierze i trzymaj tam, gdzie trzymasz ważne dokumenty. Przy modelu bez odzyskiwania papier w zamkniętej szufladzie to uprawniona kopia zapasowa, a nie herezja.
- Vault wymaga minimum 8 znaków, ale to techniczna podłoga, a nie zalecenie. Celuj w 20 lub więcej.
- Wypróbuj go tego samego dnia, zamykając i otwierając sejf kilka razy, zanim włożysz do środka czterdzieści kont.
Jak przenieść hasła z przeglądarki do Vault bez chaosu
Vault nie importuje plików CSV, więc migracja jest ręczna. To, co brzmi jak niedogodność, staje się jedyną okazją w życiu, żeby naprawdę przejrzeć swoje konta. Zrób to partiami, w siedmiu krokach:
- Wypisz to, co masz. W Chrome
chrome://password-manager/passwords; w Firefoksieabout:logins; w Safari Ustawienia → Hasła. Zobaczysz, ile ich jest i ile się powtarza. - Posortuj według krytyczności, a nie alfabetycznie. Najpierw główna poczta (to konto odzyskuje wszystkie pozostałe), potem bankowość, potem reszta.
- Utwórz swój klucz główny w Vault według zasad z poprzedniej sekcji i zapisz go na papierze.
- Zacznij od dziesięciu kont krytycznych. Dla każdego: wejdź do serwisu, zmień hasło na nowe wygenerowane przyciskiem generatora Vault i zapisz je jako dane logowania z URL i użytkownikiem.
- Najpierw zmień powtarzające się. Jeśli to samo hasło jest w pięciu miejscach, te pięć to twój prawdziwy priorytet.
- Usuń z przeglądarki to, co już przeniosłeś, i wyłącz propozycję zapisywania haseł, żeby nie skończyć z dwiema niezsynchronizowanymi kopiami. Trzymanie połowy w jednym miejscu, a połowy w drugim to najgorszy ze światów.
- To, co nie jest danymi logowania, zapisz jako bezpieczną notatkę: hasła wi-fi, PIN do sejfu, kody zapasowe weryfikacji dwuetapowej.
Jeśli w tygodniu przeniesiesz tylko dziesięć kont, świetnie. Dziesięć kont z unikalnym, zaszyfrowanym hasłem to już więcej, niż ma większość ludzi.
Najczęstsze pytania
Czy menedżer haseł jest bezpieczniejszy niż przeglądarka?
Tak w scenariuszu, który dziś wyrządza najwięcej szkód: program działający na twoim koncie użytkownika może odczytać magazyn przeglądarki bez żadnego dodatkowego sekretu, podczas gdy w menedżerze zero-knowledge potrzebowałby dodatkowo twojego klucza głównego, którego nie ma ani na urządzeniu, ani na serwerze. Przeglądarka nie ma przy tym blokady po bezczynności.
Co się stanie, jeśli zapomnę klucz główny Vault?
Tracisz dostęp do zawartości, bez wyjątków i bez możliwości odzyskania. Kopia klucza nie istnieje na żadnym serwerze, więc nikt nie może go zresetować. Dlatego zalecenie, by zapisać go na papierze i schować w bezpiecznym miejscu, zanim zaczniesz wkładać konta.
Czy Vault lub AIsToHire mogą zobaczyć moje hasła?
Nie. Szyfrowanie i odszyfrowanie odbywają się w twojej przeglądarce kluczem wyprowadzonym z twojego klucza głównego, który nigdy nie jest wysyłany. Na serwerze jest tylko wektor inicjalizacji, zaszyfrowany blok, typ wpisu (dane logowania lub notatka) oraz daty utworzenia i modyfikacji.
Jeśli włamią się do waszej bazy danych, czy zobaczą moje hasła?
Nie jawnie. Kto zabrałby bazę danych, dostałby bloki zaszyfrowane AES-256-GCM, a żeby je otworzyć, potrzebowałby twojego klucza głównego, którego tam nie ma. Zobaczyłby za to metadane przesyłane bez szyfrowania: ile masz wpisów, czy to dane logowania, czy notatki, i kiedy je utworzyłeś lub zmodyfikowałeś.
Czy mogę używać Vault na telefonie i na komputerze z tymi samymi hasłami?
Tak. Zaszyfrowane wpisy podróżują z twoim kontem, więc z każdego urządzenia wpisujesz ten sam klucz główny i są odszyfrowywane lokalnie. Na każdym urządzeniu potrzebujesz połączenia i wpisania klucza: nie ma trybu offline.
Czy Vault sam wypełnia hasła na stronach internetowych?
Nie. Nie ma rozszerzenia przeglądarki ani autouzupełniania: otwierasz wpis, kopiujesz użytkownika lub hasło i wklejasz. Robi za to jedno: czyści schowek 30 sekund po skopiowaniu.
Czy muszę usunąć hasła zapisane w Chrome?
Warto, ale tylko w miarę ich przenoszenia. Trzymanie tego samego hasła w dwóch różnych miejscach zwiększa powierzchnię ekspozycji i powoduje rozbieżności, gdy zmienisz je w jednym, a w drugim nie. A jeśli nadal używasz zapisywania w przeglądarce do czegokolwiek, włącz przynajmniej hasło synchronizacji w Chrome lub Hasło główne w Firefoksie.
Co się stanie, jeśli zamknę kartę bez blokowania sejfu?
Sejf i tak zostaje zablokowany. Wyprowadzony klucz żyje tylko w pamięci strony: po jej zamknięciu lub przeładowaniu znika, a następnym razem będziesz musiał znów wpisać klucz główny.
Czy Vault jest za darmo?
Vault używa się z konta AIsToHire, a konto zakłada się za darmo, bez instalowania czegokolwiek: działa w przeglądarce telefonu lub komputera.
Gdzie jest Vault
Vault to miniaplikacja AIsToHire, która przechowuje dane logowania i notatki z szyfrowaniem end-to-end: klucz jest wyprowadzany w twojej przeglądarce za pomocą PBKDF2-SHA256 z 310 000 iteracji, każdy wpis jest szyfrowany AES-256-GCM, a serwer przechowuje tylko nieczytelne bloki. Znajdziesz ją tutaj: Vault — menedżer haseł z szyfrowaniem end-to-end.
Nie zastępuje czystego urządzenia ani weryfikacji dwuetapowej i nie odzyska twojego klucza głównego, jeśli go zgubisz. Sprawia za to, że twoje hasła przestają leżeć w szufladzie, która otwiera się sama tylko dlatego, że twoja sesja jest otwarta.
Utwórz swój sejf w Vault i zapisz pierwsze zaszyfrowane hasło w mniej niż minutę: klucz główny wybierasz ty i nie opuszcza on twojego urządzenia.
Utwórz swój sejf w Vault i zapisz pierwsze zaszyfrowane hasło w mniej niż minutę: klucz główny wybierasz ty i nie opuszcza on twojego urządzenia.Czytaj dalej
Zobacz wszystkie artykuły →
Skradziono zaszyfrowany sejf twojego menedżera haseł: co robić, krok po kroku

Kłótnia na WhatsAppie czy rozmowa na żywo: co mówi nauka o konfliktach w parze przez wiadomości

Mapa myśli, mapa pojęć i konspekt: różnice i kiedy używać każdego z nich
