 aiLinks
Quishing: tak podmieniają kod QR Twojej firmy na fałszywy (i jak temu zapobiec)
Zespół aiLinksNapisane z pomocą AI13 min czytaniaW skrócie
- Hiszpania jest drugim krajem na świecie pod względem wykryć quishingu: skupia 17 % całości, ustępując tylko Stanom Zjednoczonym (19 %), według ESET Threat Report H1 2026, opublikowanego 8 lipca 2026 r. z telemetrią od grudnia 2025 r. do maja 2026 r. i rozbitego na kraje przez SecurityBrief 9 lipca.
- Kod QR pojawia się już w około 11 % wykrytych e-maili phishingowych, ze średnią 100 000 wykryć miesięcznie i szczytem w kwietniu 2026 r. (ESET, H1 2026).
- Microsoft odnotował wzrost z 7,6 miliona ataków z kodem QR w styczniu 2026 r. do 18,7 miliona w marcu, czyli +146 % w kwartale, według jego raportu o krajobrazie zagrożeń e-mailowych za Q1 2026 (30 kwietnia 2026 r.).
- Wektor fizyczny to naklejka na prawdziwym kodzie QR: INCIBE i OCU ostrzegały przed przypadkami na parkomatach, punktach ładowania, kartach restauracji i fałszywych mandatach za wycieraczką.
- Obrona firmy ma dwie połowy: nienaruszalny nośnik fizyczny (laminat, grawer, przykręcenie) i kontrola nad miejscem docelowym kodu, by móc go wstrzymać lub przekierować w kilka sekund i zobaczyć w analityce, czy liczba skanowań nie spada gwałtownie.
Jeśli Twoja firma ma kod QR na ulicy — na witrynie, na stoliku, na parkomacie przy Twoim parkingu, na furgonetce — właśnie stałeś się tanim celem. Oszustwo nie musi Cię hakować: potrzebuje drukarki, naklejki i dziesięciu sekund przed Twoimi drzwiami. W aiLinks, narzędziu AIsToHire do krótkich linków i dynamicznych kodów QR z edytowalnym miejscem docelowym, widzimy drugą stronę problemu na co dzień: wydrukowany kod QR jest niezmienny, ale jego miejsce docelowe wcale nie musi być. I właśnie tu jest jedyna obrona, która działa, gdy plakat jest już przyklejony do ściany.

Czym jest quishing i dlaczego Hiszpania stała się jego drugim największym rynkiem na świecie?
Quishing (od QR + phishing) to oszustwo, które używa kodu QR jako środka transportu, by zaprowadzić ofiarę na fałszywą stronę żądającą danych bankowych lub poświadczeń. Hiszpania skupia 17 % wszystkich wykryć na świecie, zajmując drugie miejsce za Stanami Zjednoczonymi (19 %) i przed Meksykiem (6 %), według ESET Threat Report H1 2026 (8 lipca 2026 r.).
To nie przypadek. Hiszpania to jeden z krajów, gdzie kod QR upowszechnił się wcześniej i najgłębiej: cyfrowe menu w gastronomii, płatności na parkomatach, ładowanie pojazdów elektrycznych, wypożyczane rowery i hulajnogi, bilety, urzędowe formalności. Tam, gdzie jest zwyczaj skanowania bez zastanowienia, jest interes dla tego, kto przykleja naklejkę.
Fakt, który wyjaśnia, dlaczego filtry tego nie zatrzymują: kod QR to obraz, a nie link. Silniki antyphishingowe analizujące adresy URL w tekście nie widzą nic do analizy. Dlatego kod QR pojawia się już w prawie 11 % e-maili phishingowych wykrytych przez ESET, ze średnią 100 000 wykryć miesięcznie i maksimum w kwietniu 2026 r.
| Źródło | Dane | Okres |
|---|---|---|
| ESET Threat Report H1 2026 | Hiszpania, 2. kraj: 17 % wykryć quishingu (USA 19 %, Meksyk 6 %) | grud. 2025 – maj 2026 |
| ESET Threat Report H1 2026 | Kod QR pojawia się w ~11 % e-maili phishingowych; ~100 000 wykryć/mies. | grud. 2025 – maj 2026 |
| Microsoft, krajobraz zagrożeń e-mailowych Q1 2026 | 7,6 mln ataków z kodem QR w styczniu → 18,7 mln w marcu (+146 %) | sty. – mar. 2026 |
| Microsoft, Q1 2026 | 8 300 milionów wykrytych e-mailowych zagrożeń phishingowych | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70 % złośliwych plików PDF zawierało kod QR prowadzący na stronę phishingową | 2026 |
Tak podmieniają kod QR Twojej firmy na fałszywy, krok po kroku
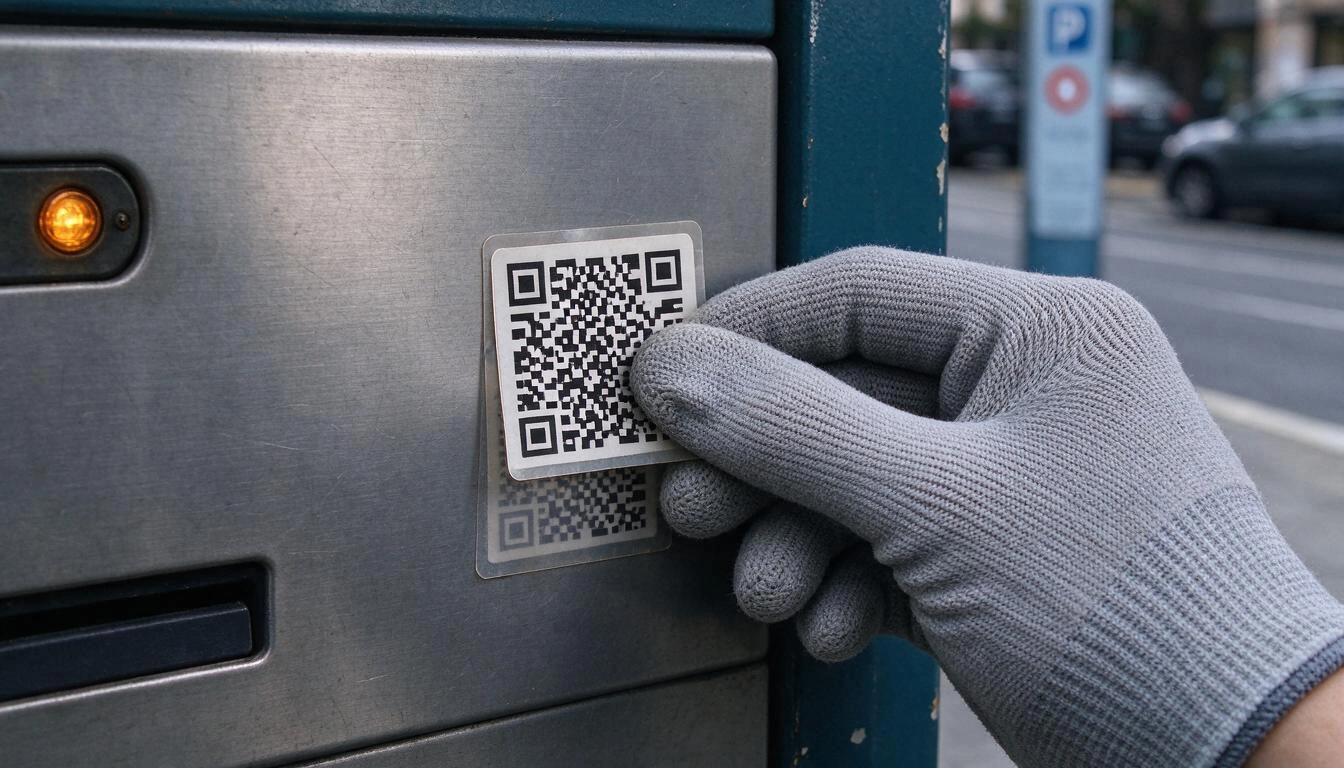
Atak fizyczny ma cztery ruchy i żaden nie wymaga wiedzy technicznej: wydrukować kod QR prowadzący do sklonowanej strony, nakleić go na Twój, poczekać, aż klienci go zeskanują, i zebrać karty. Atakujący ani razu nie wchodzi do Twoich systemów; używa Twojej fasady i reputacji jako przynęty.
- Klonują Twoją stronę docelową. Jeśli Twój kod QR prowadzi do bramki płatności, menu lub formularza, odtwarzają jej wygląd. W przypadku fałszywych mandatów wykrytych w Maladze użyta domena (
dgtmultamalaga.sbs) była zarejestrowana u taniego azjatyckiego rejestratora, według analizy opublikowanej przez Xataka. - Drukują naklejkę dokładnie w rozmiarze Twojego kodu. Czasem kopiują ramkę i kolory oryginalnego nośnika, by łata nie rzucała się w oczy.
- Naklejają ją na wierzch, w kilka sekund, w godzinach małego ruchu. Twój plakat nadal wygląda nietknięty: zmienił się tylko wzór kwadracików.
- Zbierają żniwo. Każdy klient, który skanuje, oddaje dane karty, poświadczenia lub niechcianą subskrypcję. I robi to, ufając Tobie.
Dlaczego nikt nie widzi gołym okiem, dokąd prowadzi kod QR?
Bo kod QR nie jest czytelnym tekstem: to macierz białych i czarnych modułów kodująca ciąg znaków, a ludzkie oko jej nie rozszyfruje. Dwa kody prowadzące w radykalnie różne miejsca są wizualnie nie do odróżnienia dla każdego klienta. Ta nieprzejrzystość — będąca zaletą techniczną — jest dokładnie tym, co wykorzystuje quishing.
Dochodzi do tego zachowanie telefonu. Wiele czytników i aparatów otwiera link bezpośrednio lub pokazuje go skróconego na pół sekundy, a na wąskim ekranie długa domena zostaje ucięta dokładnie tam, gdzie zaczyna się to podejrzane. OCU zaleca więc wyłączenie automatycznego otwierania linków po zeskanowaniu — w Androidzie w ustawieniach Google Lens — aby móc przeczytać adres URL, zanim się na nią wejdzie.
Niewygodny wniosek dla każdej firmy: nie możesz prosić klienta, by zweryfikował miejsce docelowe, bo nie ma czym. Weryfikacja musi odbywać się po Twojej stronie: w nośniku i w domenie, która pojawia się po otwarciu linku.
Trzy scenariusze, w których zdarza się to w Hiszpanii najczęściej
Ostrzeżenia INCIBE i OCU koncentrują się na trzech nośnikach: automatach płatniczych w przestrzeni publicznej, kartach i menu w gastronomii oraz fałszywych dokumentach imitujących administrację. Łączy je wspólny wzorzec: klient stoi, jest w pośpiechu i zakłada, że kod jest oficjalny.
- Parkomaty, ładowarki i mobilność współdzielona. OCU ostrzegła 10 lipca 2025 r. przed naklejkami z fałszywymi kodami QR na oryginalnych kodach w punktach ładowania pojazdów elektrycznych i zaznaczyła, że ten sam schemat sprawdza się na parkomatach, rowerach i hulajnogach. Media takie jak Merca2 opisały w styczniu 2026 r. przypadek parkomatu ze sklonowaną stroną urzędu miasta.
- Karty restauracji. 4 sierpnia 2026 r. INCIBE opublikował prawdziwy przypadek obsłużony przez swoją linię 017: klientka zeskanowała kod QR z menu restauracji, zaakceptowała wyskakujące okienko i skończyła z aktywną subskrypcją premium, której nie zamawiała, bez e-maila potwierdzającego i bez możliwości samodzielnego rezygnowania; inni goście tego samego lokalu opowiadali to samo. Opisał to m.in. Leonoticias. Według QR TIGER blisko 75 % restauracji na świecie używa już kodów QR do cyfrowego menu: ogromna powierzchnia ataku.
- Fałszywe mandaty za wycieraczką. We wrześniu 2026 r. INCIBE i Policja Lokalna w Maladze ostrzegły przed papierami imitującymi godło Ministerstwa Spraw Wewnętrznych i logo DGT, z kodem QR prowadzącym do fałszywej strony płatności. Złota zasada, którą powtarzają DGT i kluby motoryzacyjne i którą zweryfikował Maldita.es 9 stycznia 2026 r.: prawdziwego mandatu nigdy nie płaci się przez kod QR; zawiera numer referencyjny oraz dane funkcjonariusza, pojazdu i wykroczenia.
Co traci firma, gdy ktoś zasłoni jej kod QR (i nie chodzi tylko o klienta)
Traci trzy rzeczy naraz: pieniądze swoich klientów, reputację i ruch, który ten kod generował. Przypadek restauracji jest doskonałym przykładem: ofiara nie obwinia anonimowego oszusta, dzwoni do lokalu. A lokal nie miał nawet jak się dowiedzieć, że coś się wydarzyło.
Jest też koszt ukryty: dopóki naklejka jest na wierzchu, Twój kod QR przestaje działać. Rezerwacje, zamówienia, pobrania menu czy głosy w ankiecie, które ten kod przynosił, spadają do zera i nikt tego nie zauważa, dopóki ktoś się nie poskarży. W firmie, której głównym kanałem pozyskiwania klientów jest plakat na ulicy, to dni zerwanego lejka.
I jest ryzyko zgodności z przepisami: jeśli kod QR, który wydrukowałeś, prowadzi — choćby przez manipulację osoby trzeciej — do formularza zbierającego dane osobowe, incydent dotyczy Twoich klientów i będziesz musiał to wyjaśnić. Warto móc odtworzyć, jakie miejsce docelowe miał Twój kod w każdym momencie, z datą.
Protokół obronny: siedem środków, od najtańszego do najskuteczniejszego
Obrona to nie produkt, lecz czterowarstwowy protokół: nośnik fizyczny trudny do zmanipulowania, okresowa kontrola wzrokowa, miejsce docelowe pod Twoją kontrolą i monitorowanie skanowań. Żadna z czterech nie kosztuje dużo; dopiero ich połączenie sprawia, że atak przed Twoimi drzwiami przestaje się opłacać.
| Środek | Koszt | Jaki atak hamuje |
|---|---|---|
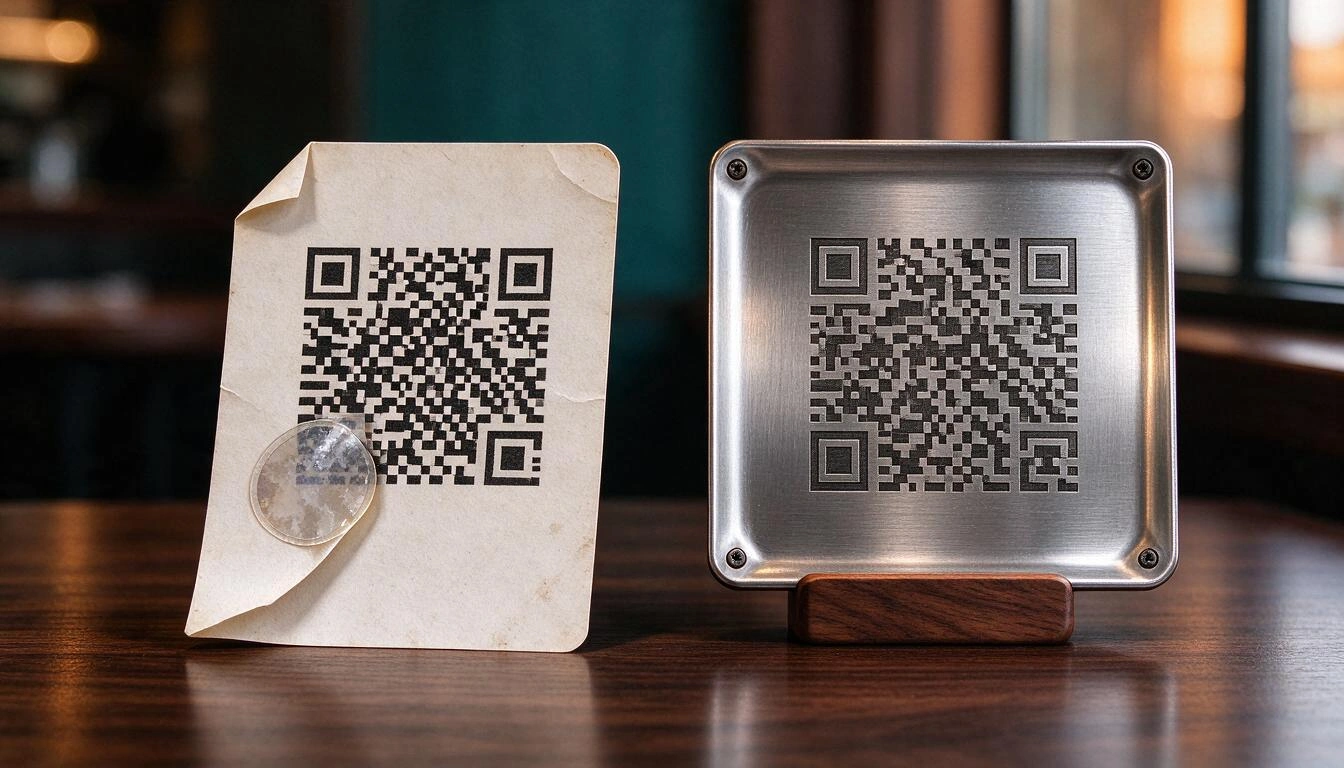
| Kod QR laminowany, w folii lub na winylu z trwałym klejem | Bardzo niski | Utrudnia naklejenie czegoś na wierzch; obca naklejka rzuca się w oczy i odkleja |
| Kod QR grawerowany laserem, wykrawany lub na przykręconej pleksi | Średni | Praktycznie niemożliwy do zasłonięcia bez śladu |
| Ramka lub uchwyt z dokładnym wycięciem na kod | Niski | Każda naklejka wystaje i jest widoczna |
| Informacja na samym nośniku wskazująca domenę, do której prowadzi | Zerowy | Klient może porównać adres URL, który mu się wyświetla |
| Kontrola wzrokowa przy otwarciu i zamknięciu, ze zdjęciem referencyjnym | Zerowy | Wykrywa manipulację w ciągu godzin, a nie tygodni |
| Miejsce docelowe w rozpoznawalnej i stabilnej domenie, a nie w anonimowym skracaczu | Niski | Sprawia, że fałszywy adres URL się wyróżnia; pozwala edukować klienta |
| Możliwość natychmiastowego wstrzymania lub przekierowania kodu | Niski | Ucina szkody bez ponownego drukowania czegokolwiek |
Dwa niuanse, które znaczą więcej, niż się wydaje:
Kontrola wzrokowa potrzebuje punktu odniesienia. „Sprawdzić, czy nie wygląda dziwnie” to nie jest kontrola. Zrób zdjęcie każdego nośnika w dniu montażu, zachowaj je i porównuj. Odklejony róg, inny połysk, kwadrat bielszej bieli: tego INCIBE każe szukać, gdy zaleca częste sprawdzanie, czy kody w Twojej firmie nie zostały zmienione, i wybór generatora, który daje gwarancje bezpieczeństwa co do tego, dokąd kod prowadzi.
Domena to jedyna wskazówka, jaka zostaje klientowi. Jeśli Twój kod QR prowadzi do anonimowego, generycznego skracacza, uczysz klienta, że normalne jest lądowanie w domenie, której nie rozpoznaje, i tym samym wyłączasz jedyny alarm, jaki miał. Jeśli prowadzi zawsze do stabilnej domeny i czytelnej ścieżki — rodzaju krótkiego linku z własnym tekstem, jak /carta-bar-central, który możesz zdefiniować zamiast losowego kodu — sklonowana strona oszusta sama się zdradza.
Jak w porę wykryć, że ktoś zasłonił Twój kod: alarmem jest spadek skanowań
Najpewniejszym sygnałem, że ktoś nakleił coś na Twój kod QR, jest gwałtowny spadek skanowań z dnia na dzień, bez żadnej innej zmiany. Jeśli Twój kod miał średnio 40 skanowań dziennie, a nagle ma trzy, to nie spadł ruch: Twój kod przestał być Twoim kodem.
Aby ten alarm istniał, skanowania muszą przechodzić przez link, który mierzysz. Kod QR kodujący bezpośrednio końcowy adres URL (albo numer telefonu, albo wiadomość WhatsApp) nie zostawia żadnego śladu: nie wiesz, ile skanowań miałeś wczoraj, więc nie zauważysz, że dziś ich nie masz. Kod QR wskazujący na Twój własny krótki link tak: masz serię dzienną, zmianę, kraj, miasto, urządzenie i przeglądarkę.
Trzy wzorce, na które warto mieć oko:
- Gwałtowny i utrzymujący się spadek na konkretnym nośniku: podejrzenie fizycznej manipulacji lub zdjęcia plakatu.
- Nośnik z zerową liczbą skanowań przez kilka dni, gdy jego siostrzane nadal działają: w aiLinks widać to, porównując kilka linków naraz i lokalizując te, które nie są skanowane.
- Skanowania z kraju lub w języku, który nie pasuje do plakatu wiszącego na Twojej witrynie: sygnał, że obraz Twojego kodu QR krąży gdzie indziej.
Co zrobić w pierwszych 24 godzinach po wykryciu zmanipulowanego kodu QR
Najpierw nośnik fizyczny, potem miejsce docelowe w sieci, a równolegle zgłoszenie. Kolejność ma znaczenie: zdjęcie naklejki powstrzymuje nowe ofiary, ale ostrzec te, które już zeskanowały, możesz tylko wtedy, gdy kontrolujesz stronę, na którą trafiają.
- Zdejmij naklejkę i zachowaj klej w woreczku: to dowód. Sfotografuj nośnik, zanim cokolwiek ruszysz.
- Wstrzymaj własny kod na czas dochodzenia. Wstrzymany krótki link przestaje przekierowywać i wyświetla stronę z ostrzeżeniem, zamiast kogokolwiek dokądkolwiek kierować; jeśli nośnik nie był zabezpieczony przed manipulacją, możesz dodatkowo tymczasowo przekierować go na stronę z ostrzeżeniem dla klientów, którzy tamtędy trafią.
- Ostrzeż w lokalu i w swoich mediach społecznościowych konkretnym komunikatem: który kod, jak wyglądał fałszywy i co powinni zrobić ci, którzy go zeskanowali.
- Powiedz poszkodowanym, żeby zadzwonili do swojego banku i zablokowali kartę, co jest pierwszym środkiem zalecanym przez OCU, oraz żeby zebrali zrzuty ekranu i wyciągi.
- Zgłoś sprawę. INCIBE obsługuje obywateli i firmy pod bezpłatnym numerem 017 oraz przez swoją usługę pomocy w cyberbezpieczeństwie, a formalne zawiadomienie trafia do Policji Narodowej lub Gwardii Cywilnej.
- Zostaw zapis incydentu: data, nośnik, miejsce docelowe, jakie miał Twój kod, i zmiany, które wprowadziłeś. Opatrzona datą historia miejsc docelowych każdego linku oszczędzi Ci później połowy dyskusji.
Najczęściej zadawane pytania o quishing i kody QR w firmie
Skąd mam wiedzieć, że kod QR jest fałszywy, zanim go zeskanuję?
Gołym okiem nie przeczytasz miejsca docelowego, więc patrz na nośnik, a nie na kod: jeśli na wierzchu jest naklejka, krawędzie się nie pokrywają, papier jest odklejony albo faktura różni się od reszty plakatu, nie skanuj. Po zeskanowaniu przeczytaj całą domenę, zanim cokolwiek wpiszesz: wyłączenie automatycznego otwierania linków to środek zalecany przez OCU właśnie po to, by móc to zrobić.
Czy mandaty drogowe mają kod QR?
Nie. Ani DGT, ani urzędy miejskie nie obsługują płatności za mandat przez kod QR zostawiony za wycieraczką: prawdziwy mandat zawiera numer referencyjny, dane funkcjonariusza, pojazdu i wykroczenia i jest opłacany oficjalnymi kanałami. To ostrzeżenie powtarzają INCIBE, Policja Lokalna i dziennikarskie weryfikacje z 2026 r.
Moja restauracja używa kodu QR do menu. Czy odpowiadam, jeśli ktoś go zmanipuluje?
Przestępstwo popełnia oszust, ale poszkodowany klient zadzwoni do Ciebie, a szkoda wizerunkowa jest Twoja. Dlatego INCIBE kieruje swoje zalecenia do firm: często sprawdzać, czy kody w lokalu nie zostały zmienione, i używać usługi generowania, która gwarantuje, dokąd kod prowadzi. Dokumentowanie kontroli i możliwość wykazania, jakie miejsce docelowe miał Twój kod w danym dniu, to najlepsza z możliwych pozycji.
Czy dynamiczny kod QR jest bezpieczniejszy niż statyczny?
Łatwiej go bronić, a to nie to samo. Statyczny kod QR koduje miejsce docelowe w samym obrazie: jeśli pojawi się problem, możesz tylko drukować od nowa. Dynamiczny kod QR wskazuje na pośredni krótki link, więc możesz go wstrzymać, przekierować na stronę z ostrzeżeniem lub zmienić miejsce docelowe w kilka sekund bez dotykania tego, co wydrukowane, a dzięki analityce zauważysz, że coś jest nie tak. Czego nie zapobiega: żeby ktoś nakleił coś innego na wierzch; z tym walczy się nośnikiem fizycznym.
Czy skracacze linków pomagają, czy pogarszają problem?
To zależy od jednej rzeczy: czy klient rozpoznaje domenę. Anonimowy i generyczny skracacz przyzwyczaja ludzi do lądowania w nieznanych domenach, czyli właśnie do nawyku, który wykorzystuje quishing. Krótki link ze stabilną domeną i czytelną ścieżką — z nazwą Twojej firmy lub kampanii — zamienia adres URL we wskazówkę, którą można zweryfikować.
Jak często powinienem sprawdzać kody QR w mojej firmie?
W przypadku kodów w przestrzeni publicznej lub na fasadzie: codzienna kontrola wzrokowa przy otwarciu i zamknięciu; dla tych na stolikach: przy przygotowaniu sali. INCIBE nie podaje konkretnej częstotliwości, ale uparcie nalega na częste sprawdzanie. Dodaj do tego cotygodniowy przegląd analityki: niewyjaśniony spadek skanowań to wskazówka, która przychodzi przed skargą klienta.
Co zrobić z już wydrukowanymi plakatami, jeśli muszę zmienić miejsce docelowe?
Jeśli kod QR wskazuje na krótki link, który kontrolujesz, nic: zmieniasz miejsce docelowe z telefonu, a to, co wydrukowane, nadal jest ważne. Jeśli koduje końcowy adres URL, plakat to martwy papier i trzeba drukować od nowa. Ta różnica jest praktycznym powodem, by zawsze używać edytowalnego pośrednika, jeszcze przed względami bezpieczeństwa.
Kod QR, który możesz wyłączyć, to jedyny, który możesz obronić
Quishingu nie wygrywa się, opancerzając kod: wygrywa się, kontrolując miejsce docelowe i obserwując skanowania. Jeśli Twój kod QR wskazuje na Twój własny krótki link, manipulacja to półgodzinny incydent — wstrzymujesz, ostrzegasz, przekierowujesz, dokumentujesz — a nie partia plakatów do kosza i rozgniewany klient, któremu nie możesz niczego wyjaśnić.
Dokładnie to robi aiLinks, aplikacja AIsToHire do tworzenia krótkich linków i edytowalnych dynamicznych kodów QR: wydrukowany kod zawsze wskazuje na Twój krótki link, z czytelną ścieżką, którą wybierasz sam; miejsce docelowe zmienia się w dwa dotknięcia, z datowaną historią i możliwością cofnięcia; link można wstrzymać natychmiast, jeśli wykryjesz manipulację, a analityka skanowań — łączna i unikalna według dnia, tygodnia i miesiąca, ze zmianą, krajem, miastem i urządzeniem — ostrzeże Cię o spadku, zanim opowie Ci o nim klient. Kod QR pobierasz w SVG, by zanieść go do drukarni, i jest to ostatni, który musisz drukować.
Stwórz kody QR dla swojej firmy na krótkim linku, który możesz wstrzymać, przekierować i mierzyć. W aiLinks zaprojektujesz kod, pobierzesz go w SVG do drukarni, a jeśli ktoś go zmanipuluje, wyłączysz go lub przekierujesz z telefonu, bez ponownego drukowania ani jednego plakatu.
Stwórz kody QR dla swojej firmy na krótkim linku, który możesz wstrzymać, przekierować i mierzyć. W aiLinks zaprojektujesz kod, pobierzesz go w SVG do drukarni, a jeśli ktoś go zmanipuluje, wyłączysz go lub przekierujesz z telefonu, bez ponownego drukowania ani jednego plakatu.Czytaj dalej
Zobacz wszystkie artykuły →
Jak zmienić miejsce docelowe już wydrukowanego kodu QR (bez ponownego drukowania)

Dlaczego twoje ubezpieczenie samochodu zdrożało w 2026: średnia składka 1 412 € i historyczny rekord

Kłótnia na WhatsAppie czy rozmowa na żywo: co mówi nauka o konfliktach w parze przez wiadomości
