 Vault
Est-il sûr de stocker les mots de passe dans le navigateur ? Ce qui protège vraiment et où les stocker au mieux
Équipe de VaultRédigé avec l'aide de l'IA22 min de lectureEn résumé
- Enregistrer les mots de passe dans le navigateur vous protège contre le vol du disque dur, pas contre un programme déjà en cours d'exécution avec votre utilisateur : la FAQ de sécurité de Chromium exclut de son modèle de menaces l'attaquant ayant un accès local à votre compte.
- La synchronisation dans le cloud de Firefox et du Trousseau iCloud est bien chiffrée de bout en bout ; celle de Chrome ne l'est que si vous activez une phrase de passe séparée. Le point faible, dans les trois cas, est la copie locale de l'appareil.
- Le App-Bound Encryption que Chrome a introduit dans la version 127 (30 juillet 2024) a élevé la barre sur Windows, mais dans les mois suivants, des moyens ont été publiés pour le contourner et les infostealers ont récupéré l'accès.
- Un gestionnaire zero-knowledge change l'équation : la clé est dérivée sur votre appareil, le serveur ne conserve que des blocs illisibles et le contenu est verrouillé après quelques minutes d'inactivité.
- Vault, la mini-app de AIsToHire, fait exactement cela avec PBKDF2-SHA256 de 310 000 itérations et AES-256-GCM. En échange, il n'y a pas de récupération de clé, ni de saisie automatique, ni de biométrie : cet article précise exactement ce qu'il fait et ce qu'il ne fait pas.
Si vous êtes arrivé ici en cherchant "est-il sûr d'enregistrer les mots de passe dans le navigateur", il est probable que vous ayez déjà trente ou quarante mots de passe enregistrés dans Chrome, Firefox ou Safari et que vous ayez des doutes. La réponse honnête n'est ni "oui" ni "non" : cela dépend de quoi vous voulez vous protéger. Cet article explique où chaque navigateur enregistre vos mots de passe, ce qu'il faut pour les lire, ce qui a changé en 2024 et en quoi un gestionnaire avec chiffrement de bout en bout comme Vault, le gestionnaire de mots de passe chiffré de AIsToHire.
Tout ce qui est affirmé ici sur Vault a été vérifié par rapport à son code et à son modèle de données, et il y a une section entière dédiée à ce qu'il ne fait pas. Un article sur la sécurité qui ne raconte que la moitié des choses ne sert à rien pour décider.
Est-il sûr d'enregistrer les mots de passe dans le navigateur ?
C'est sûr contre le vol de l'équipement éteint et contre un curieux qui ouvrirait le fichier à la main, et c'est insécurisé contre tout programme s'exécutant avec votre propre utilisateur. Les navigateurs chiffrent la base de données des mots de passe avec une clé que le système remet automatiquement aux processus de cet utilisateur : il n'y a aucun secret supplémentaire que l'attaquant doit deviner. C'est la différence essentielle avec un gestionnaire qui exige une clé maître.
Autrement dit : le navigateur protège le fichier, pas le contenu pendant que vous êtes dans votre session. Google le reconnaît explicitement dans la FAQ de sécurité de Chromium, où les attaques locales (quelqu'un ou quelque chose qui exécute déjà du code sur votre compte) sont exclues du modèle de menaces du navigateur.
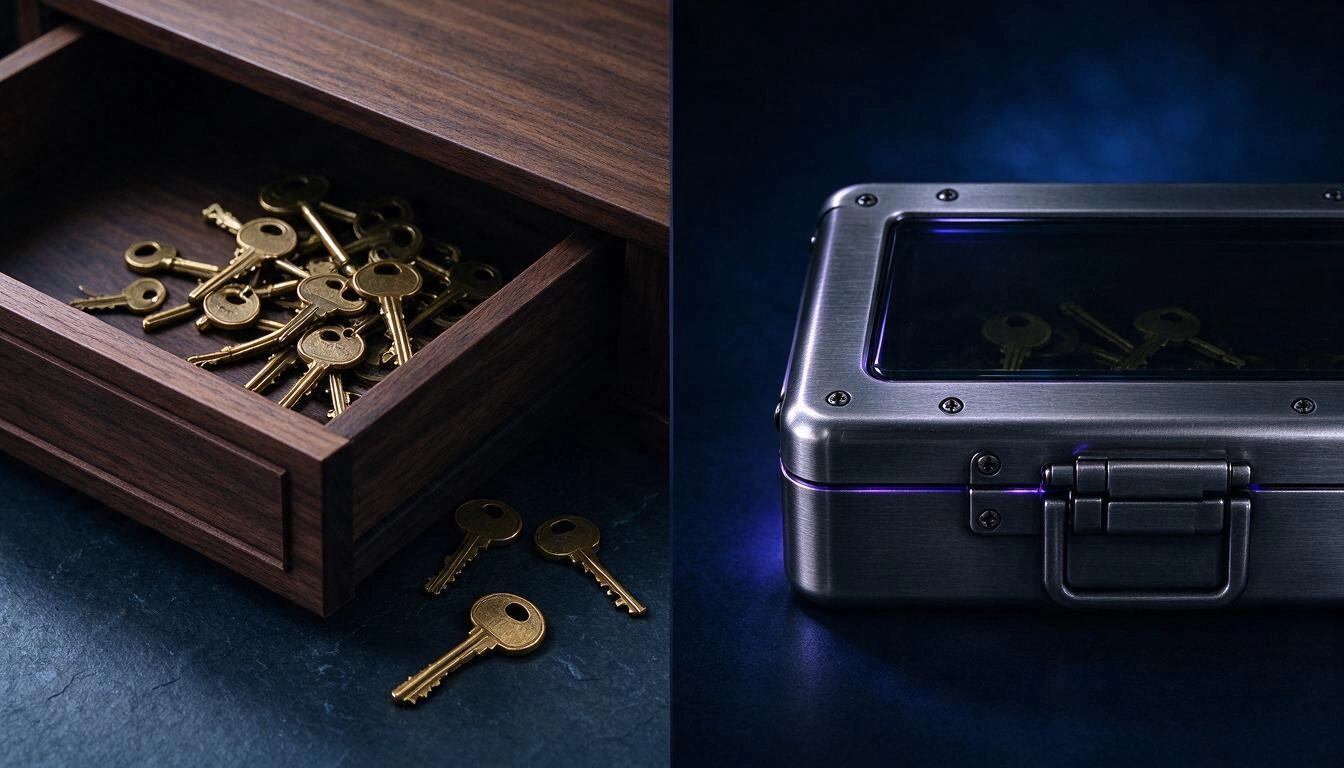
L'image résume les deux philosophies. À gauche, les clés sont dans un tiroir : fermé tant que vous n'êtes pas là, ouvert dès que vous y êtes. À droite, les clés sont à l'intérieur d'une boîte qui reste fermée même si le tiroir est ouvert, car la combinaison ne se trouve ni dans le tiroir ni dans la boîte.
Chaque navigateur enregistre les mots de passe à un endroit différent, et ne protège pas la même chose
Les trois navigateurs majeurs utilisent des mécanismes différents, et l'un d'eux (Safari avec le Trousseau) protège beaucoup mieux que les deux autres. Ce tableau résume où se trouve chaque stockage et ce qu'un attaquant doit pour le lire.
| Navigateur | Où il enregistre les mots de passe | Avec quoi il les protège | Ce qu'un attaquant nécessite |
|---|---|---|---|
| Chrome / Edge (Windows) | Fichier SQLite Login Data dans le profil | Clé dans Local State, protégée par DPAPI de l'utilisateur + App-Bound Encryption depuis 2024 | Exécuter du code avec votre utilisateur sur cette machine |
| Chrome (macOS) | Login Data dans le profil | Clé enregistrée dans le Trousseau du système | Votre session ouverte ou le mot de passe du Trousseau |
| Chrome (Linux) | Login Data dans le profil | libsecret / KWallet s'il y a une clé ; sinon, clé interne connue | Accès au profil ; sans clé, peu plus |
| Firefox | logins.json + key4.db dans le profil | Clé locale dans key4.db ; chiffrement réel uniquement si vous activez le Mot de passe principal (désactivé par défaut) | Copier deux fichiers du profil |
| Safari (macOS/iOS) | Trousseau du système / Trousseau iCloud | Chiffrement lié à l'appareil, code de déverrouillage et Secure Enclave ; le Trousseau iCloud est de bout en bout selon le guide de sécurité des plateformes d'Apple | Déverrouiller l'appareil |
Deux lectures pratiques du tableau :
- Firefox sans Mot de passe principal est le cas le plus fragile. Il existe des outils libres et connus (comme
firefox_decrypt) qui lisentlogins.jsonen utilisantkey4.db, sans aucun secret supplémentaire. Si vous utilisez Firefox et que vous n'avez pas activé le Mot de passe principal, activez-le dès aujourd'hui dans Paramètres → Confidentialité et sécurité. - Safari est, par défaut, le plus robuste des trois, car le Trousseau est lié au déverrouillage de l'appareil et au matériel. Ce n'est pas un match entre les navigateurs.
Concernant la synchronisation, il convient d'être juste, car il y a beaucoup de confusion : Firefox Sync et le Trousseau iCloud sont de bout en bout par conception, et la synchronisation de Chrome ne l'est que si vous activez une phrase de passe propre dans les paramètres de synchronisation. Autrement dit : le problème des navigateurs n'est pas dans le cloud, il est dans la copie locale et dans le fait qu'il n'existe pas de verrou qui protège le contenu pendant que votre session est ouverte.
Le chiffrement lié à l'application Chrome a élevé la barre en 2024, mais n'a pas fermé la porte
Chrome 127, publié le 30 juillet 2024, a lancé sur Windows le App-Bound Encryption : un service privilégié qui lie le déchiffrement à l'identité de l'application, de sorte qu'un autre programme exécuté avec le même utilisateur ne peut plus demander la clé sans plus. Google l'a annoncé en commençant par les cookies et a déclaré son intention de l'étendre aux mots de passe et aux données de paiement.
C'était une véritable amélioration et il convient de le reconnaître. Il est également important de mentionner la fin : dans les mois suivants, plusieurs techniques ont été publiées pour contourner le mécanisme et les familles d'infostealer les plus actives ont retrouvé la capacité de lire les données. La course reste ouverte.
La conclusion n'est pas "Chrome est mauvais". C'est que un stockage dont le secret est gardé par le système d'exploitation dépend que le système d'exploitation gagne chaque round. Un stockage dont le secret est dans votre tête ne dépend pas de cela.
Le risque réel a un nom : infostealer et mots de passe réutilisés
La menace qui vide aujourd'hui les stockages de mots de passe n'est pas une cryptanalyse sophistiquée : c'est un programme de vol de crédentiels (infostealer) qui arrive dans un installateur piraté, un crack ou une pièce jointe, s'exécute avec votre utilisateur et copie les fichiers du profil du navigateur. Ensuite, ces crédentiels sont vendus en lots et alimentent des accès à d'autres services où la victime répétait le mot de passe.
Le chiffre qui illustre le mieux le problème est publié par Verizon dans son Data Breach Investigations Report 2024 (mai 2024) : l'utilisation de crédentiels volés apparaît dans 31 % de toutes les violations analysées au cours des dix années précédentes. Ce n'est pas une technique parmi tant d'autres ; c'est la porte d'entrée dominante.
Et de là découle la règle la plus rentable de toute la sécurité domestique :
Un mot de passe différent par service transforme une fuite en un incident isolé. Un mot de passe répété la transforme en une chaîne.
Le problème est que personne ne se souvient de quarante mots de passe différents. C'est pourquoi la question utile n'est pas "Ai-je confiance dans le navigateur ?", mais "Où les garde-t-on pour pouvoir en utiliser un différent à chaque site ?".
Que signifie "zero-knowledge" et comment cela se manifeste
Zero-knowledge signifie que le chiffrement et le déchiffrement se produisent sur votre appareil, avec une clé dérivée d'une clé maîtresse qui n'est jamais envoyée au serveur. Le serveur stocke des blocs chiffrés et les paramètres publics nécessaires pour dériver la clé, mais il n'a — ni ne peut obtenir — rien de lisible. Si quelqu'un copie l'ensemble de la base de données, il emporte du bruit.
Ce tableau compare ce que voit chaque acteur dans les trois scénarios :
| Ce qu'il y a | Navigateur (stockage local) | Synchronisation du navigateur | Gestionnaire zero-knowledge comme Vault |
|---|---|---|---|
| Qui a la clé de déchiffrement | Le système d'exploitation, pour votre utilisateur | Le fournisseur, sauf E2E (iCloud, Firefox Sync, Chrome avec phrase) | Seulement vous : elle est dérivée de votre clé maîtresse dans le navigateur |
| Que voit le serveur | N'applique pas | Données chiffrées ; métadonnées selon le fournisseur | iv + ciphertext, type d'entrée et dates |
| Que se passe-t-il si la base de données est volée | N'applique pas | Dépend du modèle | Blocs AES-256-GCM illisibles sans votre clé |
| Que se passe-t-il si un programme s'exécute avec votre utilisateur | Peut lire le stockage | Peut lire le stockage local | Seulement si le coffre est déverrouillé à ce moment |
| Y a-t-il un verrouillage par inactivité | Non | Non | Oui, configurable |
| Peut-on récupérer l'accès si vous oubliez le secret | Oui (c'est votre session) | Oui (compte du fournisseur) | Non, par conception |
Cette dernière ligne est le véritable prix du modèle, et il faut la comprendre avant de commencer : il n'existe pas de bouton "j'ai oublié ma clé maîtresse". S'il n'y a personne pour lire vos données, il n'y a également personne pour vous les rendre.
Ce que l'affaire LastPass de 2022 a enseigné sur les paramètres, pas sur le modèle
En décembre 2022, LastPass a confirmé qu'un attaquant avait copié une sauvegarde contenant les coffres des clients. Le modèle zero-knowledge a tenu dans l'essentiel — les champs sensibles étaient toujours chiffrés —, mais l'incident a laissé deux leçons qui valent pour tout gestionnaire.
La première : les métadonnées non chiffrées informent également. Dans ces coffres, les URL des sites circulaient en clair, ce qui permet de profiler la victime même sans lire ses mots de passe. La seconde : les paramètres de dérivation importent autant que l'algorithme. De nombreux anciens comptes conservaient des comptes d'itérations très en dessous de la valeur par défaut de l'époque (100.100), ce qui réduit considérablement le coût d'une attaque par dictionnaire sur la clé maîtresse.
De là découle le critère avec lequel vous devriez juger tout gestionnaire, y compris Vault : demandez quel algorithme, combien d'itérations et ce qui reste non chiffré. Si la réponse n'est pas publiée, c'est une réponse.
Voici comment Vault chiffre ce que vous gardez, étape par étape
Vault dérive une clé AES-256-GCM à partir de votre clé maîtresse avec PBKDF2-SHA256 et 310 000 itérations, chiffre chaque entrée séparément dans le navigateur et envoie au serveur uniquement la paire iv + ciphertext. La clé maîtresse n'est enregistrée nulle part : elle vit en mémoire tant que le coffre est déverrouillé et disparaît lorsque vous le verrouillez, lorsque le minuteur expire ou lorsque vous rechargez la page.
Voici les paramètres exacts, pour que vous puissiez les comparer à ceux de tout autre gestionnaire :
| Paramètre | Valeur dans Vault | Référence |
|---|---|---|
| Dérivation de clé | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (rév. 3, 2017) exige un minimum de 10 000 itérations |
| Itérations | 310 000 | 31 fois le minimum de NIST ; le chiffre que OWASP a recommandé avant de l'augmenter à 600 000 |
| Salt | 16 octets aléatoires par coffre | crypto.getRandomValues du navigateur |
| Chiffrement | AES-256-GCM | Chiffrement authentifié : détecte la manipulation des données, NIST SP 800-38D |
| IV | 12 octets (96 bits) aléatoires par entrée | Taille recommandée dans NIST SP 800-38D pour GCM |
| Clé en mémoire | Marquée comme non exportable dans WebCrypto | Le navigateur lui-même empêche l'extraction du matériel de la clé |
| Vérification de la clé | Un témoin fixe chiffré est déchiffré lors de la création du coffre | Le serveur ne valide jamais la clé : il ne la connaît pas |
Deux nuances d'honnêteté sur ce tableau, car ce sont le genre de choses que délaisse une brochure :
- 310 000 itérations sont au-dessus du minimum réglementaire et en dessous de la recommandation actuelle d'OWASP (600 000) pour PBKDF2-HMAC-SHA256. En tant que référence publique, Bitwarden a augmenté sa valeur par défaut à 600 000 en 2023 et 1Password documente 650 000 dans son design de sécurité, bien que ce dernier ajoute également une clé secrète locale.
- Vault n'utilise pas Argon2id, qui est ce que recommande aujourd'hui la littérature quand c'est disponible. Il utilise PBKDF2 parce que c'est ce que propose WebCrypto de manière native dans le navigateur.
Ce qui arrive au serveur pour chaque entrée est littéralement ceci :
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Le champ type (login ou note) est en clair intentionnellement, afin de pouvoir afficher l'icône et la liste sans déchiffrer quoi que ce soit. Le titre, l'URL, l'utilisateur, le mot de passe et les notes sont dans le ciphertext.
Ce que vous pouvez garder dans Vault et ce qu'il fait lorsque vous laissez le mobile sur la table
Vault garde deux types d'entrées —accès (titre, URL, utilisateur, mot de passe et notes) et notes sécurisées (titre et texte)— et se ferme automatiquement après les minutes d'inactivité que vous configurez, entre 1 et 120, avec 5 par défaut.
Ce que vous trouvez à l'intérieur, vérifié dans l'application :
- Générateur de mots de passe de 20 caractères avec majuscules, minuscules, chiffres et 25 symboles, utilisant le générateur cryptographique du navigateur. Il y a environ 6,2 × 10³⁸ combinaisons possibles (≈ 129 bits) : aucune liste de dictionnaire n'atteint cela.
- Mesure de force de 0 à 4 pendant que vous tapez, tant sur la clé maîtresse que sur les mots de passe que vous gardez.
- Copier avec suppression automatique du presse-papiers après 30 secondes, pour qu'un mot de passe copié ne reste pas en attente de la prochaine application qui lit le presse-papiers.
- Afficher / masquer le mot de passe dans le détail et ouvrir l'URL de l'accès dans un nouvel onglet.
- Recherche instantanée par titre, URL et utilisateur, qui filtre sur votre appareil les entrées déjà déchiffrées.
- Verrouillage manuel avec un bouton, en plus de l'automatique.
- Lien direct vers une entrée : copiez un lien qui contient uniquement l'identifiant numérique. Sans la clé maîtresse, ce lien ne montre absolument rien.
- Le minuteur se réinitialise avec votre activité (touches, clavier, défilement), donc il ne vous déconnecte pas au milieu d'un formulaire.
Le verrouillage automatique est la fonction qui se fait le plus sentir au quotidien et que le navigateur n'a pas : cinq minutes après avoir laissé le mobile sur la table, vos mots de passe redeviennent des blocs illisibles même si la session reste ouverte.
Ce que Vault NE fait PAS, et pourquoi il est bon de le savoir avant de commencer
Vault est un stockage chiffré, pas une suite de sécurité. Voici ce qu'il ne propose pas aujourd'hui, dit sans détour pour que personne ne s'y attende :
- Ne récupère pas votre clé maîtresse. Si vous l'oubliez, le contenu est irrécupérable : il n'y a pas de copie, pas de question de sécurité, pas de support qui puisse faire quoi que ce soit. C'est la conséquence directe du modèle, pas un oubli.
- Ne remplit pas automatiquement les formulaires sur les sites : il n'y a pas d'extension de navigateur ni de remplissage automatique. On copie et on colle.
- Ne dispose pas de déverrouillage biométrique : on entre en saisissant la clé maîtresse.
- Ne génère ni ne conserve de codes de vérification à deux étapes (TOTP).
- Ne vérifie pas si vos mots de passe apparaissent dans des fuites connues.
- N'importe pas et n'exporte pas de fichiers CSV depuis le navigateur ou un autre gestionnaire : les entrées sont créées manuellement.
- Ne permet pas de partager des entrées avec une autre personne ni n'a de coffres d'équipe.
- Ne fonctionne pas hors ligne : les entrées chiffrées sont téléchargées depuis le serveur lors du déverrouillage.
- Ne conserve pas l'historique des mots de passe précédents, ni dossiers, ni étiquettes, ni favoris.
- Ne protège pas un appareil déjà compromis. Si un keylogger tourne sur votre machine, il verra votre clé maîtresse lorsque vous la saisirez. Aucun gestionnaire — ni Vault ni aucun autre — ne résout cela ; il faut garder l'appareil propre.
Et une limite de type général : Vault est un outil de stockage chiffré, pas une certification de sécurité ni un avis de conformité réglementaire. Si vous gérez des données de tiers soumises à des obligations légales, cette évaluation revient à votre conseiller, pas à une application.
Comment choisir une clé maîtresse qui résiste à une attaque hors ligne
La meilleure clé maîtresse n'est pas un mot de passe tordu de huit caractères : ce sont quatre ou cinq mots aléatoires, choisis au hasard et non par vous. Ils sont plus faciles à retenir et beaucoup plus coûteux à casser, car ce qui rend une attaque coûteuse n'est pas la rareté des symboles mais le nombre de combinaisons.
Pour le voir avec des chiffres, voici l'ordre de grandeur d'une attaque par force brute contre PBKDF2-SHA256 avec 310 000 itérations. On suppose un rythme d'environ 21 000 tentatives par seconde sur un GPU haut de gamme — l'ordre de grandeur donné par les benchmarks publics de hashcat pour PBKDF2-HMAC-SHA256 en les échelonnant à 310 000 itérations — et on compte le temps moyen, c'est-à-dire la moitié de l'espace de recherche :
| Clé maîtresse | Combinaisons | Entropie | 1 GPU | 100 GPUs |
|---|---|---|---|---|
| 3 mots aléatoires (liste de 7 776) | 4,7 × 10¹⁴ | 38,8 bits | ~355 ans | ~3,5 ans |
| 4 mots aléatoires | 3,7 × 10¹⁵ | 51,7 bits | ~2 760 ans | ~28 ans |
| 5 mots aléatoires | 2,8 × 10¹⁹ | 64,6 bits | ~21 millions d'années | ~214 000 ans |
| 8 caractères choisis par une personne | — | bien inférieur à la théorique | heures ou jours | minutes |
La dernière ligne est la plus importante. Un mot de passe de huit caractères avec majuscule, chiffre et symbole a sur le papier la même entropie que quatre mots aléatoires, mais les gens ne choisissent pas au hasard : nous choisissons un prénom, une année et une exclamation finale, et les dictionnaires avec des règles de mutation exploitent précisément cela. Le NIST l'explique dans l'annexe A de la SP 800-63B, qui déconseille justement les règles de composition obligatoires et les expirations périodiques.
Règles pratiques pour la clé maîtresse de Vault :
- Quatre mots minimum, cinq si vous le pouvez. Choisissez-les avec des dés ou avec un générateur, pas de votre tête.
- Ne l'utilisez nulle part ailleurs. C'est le seul mot de passe qui ne peut jamais être répété.
- Écrivez-le sur papier et conservez-le avec vos documents importants. Avec un modèle sans récupération, le papier dans un tiroir fermé est une sauvegarde légitime, pas une hérésie.
- Vault exige un minimum de 8 caractères, mais c'est un seuil technique, pas une recommandation. Visez 20 ou plus.
- Testez-le le même jour en fermant et en ouvrant le coffre quelques fois, avant d'y ajouter quarante comptes.
Comment transférer vos mots de passe du navigateur vers Vault sans vous embrouiller
Vault n'importe pas de fichiers CSV, donc la migration est manuelle. Cela, qui semble être un inconvénient, devient la seule occasion dans votre vie où vous allez vraiment examiner vos comptes. Faites-le par étapes, en sept étapes :
- Faites la liste de ce que vous avez. Dans Chrome,
chrome://password-manager/passwords; dans Firefox,about:logins; dans Safari, Réglages → Mots de passe. Vous verrez combien il y en a et combien sont répétées. - Classez par criticité, pas par ordre alphabétique. E-mail principal d'abord (c'est le compte qui récupère tous les autres), ensuite banque, puis le reste.
- Créez votre clé maîtresse dans Vault en suivant les règles de la section précédente et écrivez-la sur papier.
- Commencez par les dix comptes critiques. Pour chacun : accédez au service, changez le mot de passe par un nouveau généré avec le bouton du générateur de Vault, et enregistrez-le comme accès avec son URL et son utilisateur.
- Changez d'abord les mots de passe répétés. Si le même mot de passe est sur cinq sites, ces cinq sont votre vraie priorité.
- Supprimez du navigateur ce que vous avez déjà migré et désactivez l'offre de sauvegarde des mots de passe, pour ne pas finir avec deux copies désynchronisées. Garder la moitié sur chaque site est le pire des mondes.
- Ce qui n'est pas des accès, conservez-le comme note sécurisée : clés wifi, code PIN du coffre-fort, codes de secours de vérification à deux étapes.
Si en une semaine vous ne migrez que dix comptes, parfait. Dix comptes avec un mot de passe unique et chiffré sont déjà plus que ce que possède la plupart des gens.
Questions fréquentes
Un gestionnaire de mots de passe est-il plus sûr qu'un navigateur ?
Oui, dans le scénario qui cause le plus de dommages aujourd'hui : un programme s'exécutant avec votre utilisateur peut lire le stockage du navigateur sans aucun secret supplémentaire, tandis que dans un gestionnaire zero-knowledge, il aurait également besoin de votre clé maîtresse, qui n'est ni sur l'appareil ni sur le serveur. De plus, le navigateur n'a pas de verrouillage par inactivité.
Que se passe-t-il si j'oublie la clé maîtresse de Vault ?
Vous perdez l'accès au contenu, sans exception et sans possibilité de récupération. Il n'existe aucune copie de la clé sur aucun serveur, donc personne ne peut la réinitialiser. C'est pourquoi il est recommandé de l'écrire sur papier et de la garder dans un endroit sûr avant de commencer à ajouter des comptes.
Vault ou AIsToHire peuvent-ils voir mes mots de passe ?
Non. Le chiffrement et le déchiffrement se produisent dans votre navigateur avec une clé dérivée de votre clé maîtresse, qui n'est jamais envoyée. Sur le serveur, il n'y a qu'un vecteur d'initialisation, un bloc chiffré, le type d'entrée (accès ou note) et les dates de création et de modification.
Si votre base de données est piratée, mes mots de passe sont-ils visibles ?
Non en clair. Celui qui emporterait la base de données obtiendrait des blocs chiffrés avec AES-256-GCM, et pour les ouvrir, il aurait besoin de votre clé maîtresse, qui n'est pas là. Ce qu'il verrait, ce sont les métadonnées qui circulent sans chiffrement : combien d'entrées vous avez, si ce sont des accès ou des notes et quand vous les avez créées ou modifiées.
Puis-je utiliser Vault sur mobile et sur ordinateur avec les mêmes mots de passe ?
Oui. Les entrées chiffrées voyagent avec votre compte, donc depuis n'importe quel appareil, vous entrez la même clé maîtresse et elles sont déchiffrées localement. Ce dont vous avez besoin sur chaque appareil, c'est d'une connexion et d'entrer la clé : il n'y a pas de mode hors ligne.
Vault remplit-il uniquement les mots de passe sur les pages web ?
Non. Il n'y a pas d'extension de navigateur ni de remplissage automatique : vous ouvrez l'entrée, copiez l'utilisateur ou le mot de passe et le collez. Ce qu'il fait, c'est effacer le presse-papiers 30 secondes après la copie.
Dois-je supprimer les mots de passe enregistrés dans Chrome ?
C'est recommandé, mais seulement au fur et à mesure que vous les migrez. Conserver le même mot de passe enregistré à deux endroits différents multiplie la surface exposée et provoque des désajustements lorsque vous le changez dans l'un et pas dans l'autre. Et si vous continuez à utiliser le stockage du navigateur pour quelque chose, activez au moins la phrase de mot de passe de la synchronisation dans Chrome ou le Mot de passe principal dans Firefox.
Que se passe-t-il si je ferme l'onglet sans verrouiller le vault ?
Le vault reste verrouillé de toute façon. La clé dérivée ne vit que dans la mémoire de la page : en la fermant ou en la rechargeant, elle disparaît, et la prochaine fois, vous devrez écrire la clé maîtresse à nouveau.
Vault est-il gratuit ?
Vault est utilisé à partir d'un compte AIsToHire et le compte est créé gratuitement, sans rien installer : il fonctionne dans le navigateur mobile ou sur ordinateur.
Où se trouve Vault
Vault est la mini-app d'AIsToHire qui stocke des accès et des notes avec un chiffrement de bout en bout : la clé est dérivée dans votre navigateur avec PBKDF2-SHA256 de 310 000 itérations, chaque entrée est chiffrée avec AES-256-GCM et le serveur ne stocke que des blocs illisibles. Il est disponible sur Vault — Gestionnaire de mots de passe avec chiffrement de bout en bout.
Cela ne remplace pas un appareil propre ni la vérification en deux étapes, et ne récupère pas votre clé maîtresse si vous la perdez. Ce qu'il fait, c'est que vos mots de passe cessent d'être dans un tiroir qui s'ouvre simplement parce que votre session est ouverte.
Créez votre coffre-fort dans Vault et enregistrez votre premier mot de passe chiffré en moins d'une minute : vous choisissez la clé maîtresse et elle ne quitte pas votre appareil.
Créez votre coffre-fort dans Vault et enregistrez votre premier mot de passe chiffré en moins d'une minute : vous choisissez la clé maîtresse et elle ne quitte pas votre appareil.Continuer la lecture
Voir tous les articles →
On vous a volé le coffre-fort chiffré de votre gestionnaire de mots de passe : que faire, étape par étape

Pourquoi votre assurance automobile a augmenté en 2026 : prime moyenne de 1 412 € et record historique

Discuter par WhatsApp ou en personne : que dit la science sur les conflits de couple par messages
