 Vault
Je bezpečné ukládat hesla v prohlížeči? Co opravdu chrání a kam je ukládat lépe
Tým VaultNapsáno s pomocí AI16 min čteníShrnutí
- Ukládání hesel v prohlížeči tě chrání před krádeží pevného disku, ne před programem, který už běží pod tvým uživatelem: i samotné FAQ k bezpečnosti Chromia vylučuje z modelu hrozeb útočníka s lokálním přístupem k tvému účtu.
- Cloudová synchronizace Firefoxu a Klíčenky iCloudu je šifrovaná od konce ke konci; u Chromu jen tehdy, když zapneš zvláštní přístupovou frázi. Slabým místem je ve všech třech případech lokální kopie na zařízení.
- App-Bound Encryption, které Chrome představil ve verzi 127 (30. července 2024), zvedlo laťku ve Windows, ale v následujících měsících vyšly způsoby, jak ho obejít, a infostealery si přístup vrátily.
- Správce zero-knowledge mění rovnici: klíč se odvozuje na tvém zařízení, server ukládá jen nečitelné bloky a obsah se po několika minutách nečinnosti sám zamkne.
- Vault, miniaplikace AIsToHire, dělá přesně tohle s PBKDF2-SHA256 o 310 000 iteracích a AES-256-GCM. Na oplátku nemá obnovu klíče, automatické vyplňování ani biometriku: tento článek přesně říká, co dělá a co ne.
Pokud ses sem dostal při hledání „je bezpečné ukládat hesla v prohlížeči“, nejspíš už máš třicet nebo čtyřicet hesel uložených v Chromu, Firefoxu nebo Safari a přepadly tě pochybnosti. Upřímná odpověď není „ano“ ani „ne“: záleží na tom, před čím se chceš chránit. Tento článek vysvětluje, kam každý prohlížeč tvá hesla ukládá, co je potřeba k jejich přečtení, co se změnilo v roce 2024 a v čem je znát správce s šifrováním od konce ke konci jako Vault, šifrovaný správce hesel od AIsToHire.
Vše, co se zde o Vaultu tvrdí, je ověřeno proti jeho kódu a datovému modelu a je tu celá sekce věnovaná tomu, co nedělá. Článek o bezpečnosti, který vypráví jen tu lepší polovinu, nestačí k žádnému rozhodnutí.
Je bezpečné ukládat hesla v prohlížeči?
Je to bezpečné proti krádeži vypnutého počítače a proti zvědavci, který soubor otevře ručně, a je to nebezpečné proti jakémukoli programu, který běží pod tvým vlastním uživatelem. Prohlížeče šifrují databázi hesel klíčem, který systém automaticky předává procesům tohoto uživatele: útočník nemusí hádat žádné další tajemství. To je zásadní rozdíl oproti správci, který vyžaduje hlavní klíč.
Jinými slovy: prohlížeč chrání soubor, ne obsah, zatímco jsi ve své relaci. Google to výslovně uznává ve FAQ k bezpečnosti Chromia, kde lokální útoky (někdo nebo něco, co už na tvém účtu spouští kód) leží mimo model hrozeb prohlížeče.
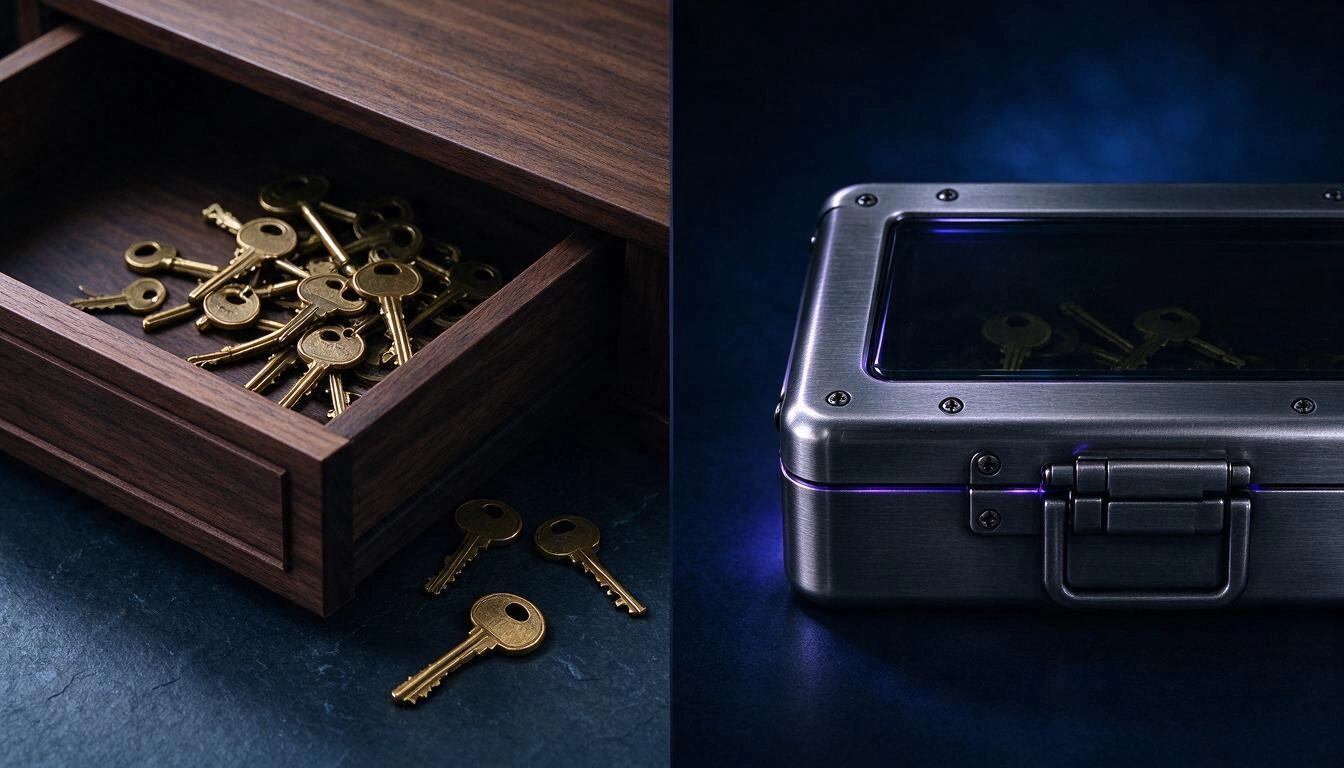
Obrázek shrnuje dvě filozofie. Vlevo jsou klíče v zásuvce: zavřené, když tam nejsi, otevřené, jakmile tam jsi ty. Vpravo jsou klíče uvnitř schránky, která zůstává zavřená, i když je zásuvka otevřená, protože kombinace není ani v zásuvce, ani ve schránce.
Každý prohlížeč ukládá hesla jinam a nechrání je stejně
Tři nejrozšířenější prohlížeče používají různé mechanismy a jeden z nich (Safari s Klíčenkou) chrání výrazně lépe než zbylé dva. Tato tabulka shrnuje, kde které úložiště leží a co potřebuje útočník, aby ho přečetl.
| Prohlížeč | Kam ukládá hesla | Čím je chrání | Co potřebuje útočník |
|---|---|---|---|
| Chrome / Edge (Windows) | Soubor SQLite Login Data v profilu | Klíč v Local State, chráněný DPAPI uživatele + App-Bound Encryption od roku 2024 | Spustit kód pod tvým uživatelem na tom počítači |
| Chrome (macOS) | Login Data v profilu | Klíč uložený v systémové Klíčence | Tvou otevřenou relaci nebo heslo ke Klíčence |
| Chrome (Linux) | Login Data v profilu | libsecret / KWallet, pokud existuje klíčenka; jinak známý interní klíč | Přístup k profilu; bez klíčenky skoro nic víc |
| Firefox | logins.json + key4.db v profilu | Lokální klíč v key4.db; skutečné šifrování jen když zapneš Hlavní heslo (ve výchozím stavu vypnuté) | Zkopírovat dva soubory z profilu |
| Safari (macOS/iOS) | Systémová Klíčenka / Klíčenka iCloudu | Šifrování vázané na zařízení, kód pro odemknutí a Secure Enclave; Klíčenka iCloudu je šifrovaná od konce ke konci podle příručky Applu k bezpečnosti platforem | Odemknout zařízení |
Dvě praktická čtení z tabulky:
- Firefox bez Hlavního hesla je nejkřehčí případ. Existují volné a známé nástroje (jako
firefox_decrypt), které čtoulogins.jsonpomocíkey4.dbbez jakéhokoli dalšího tajemství. Pokud používáš Firefox a nemáš zapnuté Hlavní heslo, zapni ho ještě dnes v Nastavení → Soukromí a zabezpečení. - Safari je ve výchozím stavu nejodolnější ze tří, protože Klíčenka je vázaná na odemknutí zařízení a na hardware. Není to remíza mezi prohlížeči.
U synchronizace je třeba být spravedlivý, protože kolem ní koluje hodně zmatků: Firefox Sync a Klíčenka iCloudu jsou šifrované od konce ke konci z podstaty a synchronizace Chromu jen tehdy, když v nastavení synchronizace zapneš vlastní přístupovou frázi. Jinými slovy: problém prohlížečů není v cloudu, je v lokální kopii a v tom, že neexistuje zámek, který by chránil obsah, dokud je tvá relace otevřená.
Šifrování vázané na aplikaci v Chromu zvedlo v roce 2024 laťku, ale nezavřelo dveře
Chrome 127, vydaný 30. července 2024, ve Windows zavedl App-Bound Encryption: privilegovanou službu, která váže dešifrování na identitu aplikace, takže jiný program běžící pod stejným uživatelem už o klíč nemůže jen tak požádat. Google ho oznámil nejprve pro cookies a vyhlásil záměr rozšířit ho na hesla a platební údaje.
Bylo to skutečné zlepšení a je dobré to uznat. Je také dobré vyprávět konec: v následujících měsících vyšlo několik technik, jak mechanismus obejít, a nejaktivnější rodiny infostealerů si schopnost číst data vrátily. Závod stále pokračuje.
Závěr není „Chrome je špatný“. Je to tím, že úložiště, jehož tajemství střeží sám operační systém, závisí na tom, že operační systém vyhraje každé kolo. Úložiště, jehož tajemství je v tvé hlavě, na tom nezávisí.
Skutečné riziko má jméno: infostealer a opakovaná hesla
Hrozbou, která dnes vyprazdňuje úložiště hesel, není sofistikovaná kryptoanalýza: je to program na krádež přihlašovacích údajů (infostealer), který přijde v pirátském instalátoru, crack nebo příloze, spustí se pod tvým uživatelem a zkopíruje soubory profilu prohlížeče. Poté se tyto údaje prodávají po dávkách a živí přístupy k dalším službám, kde oběť heslo opakovala.
Údaj, který problém vystihuje nejlépe, zveřejnila Verizon ve své zprávě Data Breach Investigations Report 2024 (květen 2024): použití ukradených přihlašovacích údajů se objevuje v 31 % všech analyzovaných průniků za předchozích deset let. Není to jedna technika z mnoha; je to dominantní vstupní brána.
A z toho vychází nejvýnosnější pravidlo celé domácí bezpečnosti:
Jiné heslo pro každou službu změní únik na izolovaný incident. Opakované heslo z něj udělá řetěz.
Problém je, že si nikdo nepamatuje čtyřicet různých hesel. Proto užitečná otázka není „věřím prohlížeči?“, ale „kam je uložím, abych mohl mít jiné na každém místě?“.
Co znamená „zero-knowledge“ a v čem je to znát
Zero-knowledge znamená, že šifrování a dešifrování probíhá na tvém zařízení s klíčem odvozeným z hlavního klíče, který se nikdy neposílá na server. Server ukládá šifrované bloky a veřejné parametry potřebné k odvození klíče, ale nemá –a nemůže získat– nic čitelného. Když někdo zkopíruje celou databázi, odnese si šum.
Tato tabulka srovnává, co vidí který aktér ve třech scénářích:
| Co kde je | Prohlížeč (lokální úložiště) | Synchronizace prohlížeče | Správce zero-knowledge jako Vault |
|---|---|---|---|
| Kdo má dešifrovací klíč | Operační systém, pro tvého uživatele | Poskytovatel, kromě E2E (iCloud, Firefox Sync, Chrome s frází) | Jen ty: odvozuje se z tvého hlavního klíče v prohlížeči |
| Co vidí server | Neplatí | Šifrovaná data; metadata podle poskytovatele | iv + ciphertext, typ záznamu a data |
| Co se stane, když ukradnou databázi | Neplatí | Záleží na modelu | Bloky AES-256-GCM nečitelné bez tvého klíče |
| Co se stane, když běží program pod tvým uživatelem | Může číst úložiště | Může číst lokální úložiště | Jen pokud je v tu chvíli vault odemčený |
| Existuje zámek při nečinnosti | Ne | Ne | Ano, nastavitelný |
| Lze obnovit přístup, když zapomeneš tajemství | Ano (je to tvá relace) | Ano (účet poskytovatele) | Ne, záměrně |
Ten poslední řádek je skutečná cena modelu a je třeba mu porozumět, než začneš: neexistuje tlačítko „zapomněl jsem hlavní klíč“. Pokud nikdo nemůže číst tvá data, nemůže ti je ani vrátit.
Co případ LastPass z roku 2022 naučil o parametrech, ne o modelu
V prosinci 2022 LastPass potvrdil, že útočník zkopíroval zálohu s trezory zákazníků. Model zero-knowledge v podstatě obstál –citlivá pole zůstala šifrovaná–, ale incident zanechal dvě lekce, které platí pro každého správce.
První: nešifrovaná metadata také vypovídají. V těch trezorech byly URL stránek přenášeny otevřeně, což umožňuje vytvořit si profil oběti, i když se její hesla nečtou. Druhá: parametry odvozování jsou stejně důležité jako algoritmus. Mnoho starých účtů si ponechalo počty iterací hluboko pod výchozí hodnotou své doby (100 100), což nesmírně zlevňuje slovníkový útok na hlavní klíč.
Z toho vychází kritérium, podle kterého bys měl posuzovat jakéhokoli správce, včetně Vaultu: zeptej se, jaký algoritmus, kolik iterací a co zůstává nešifrované. Pokud odpověď není zveřejněna, i to je odpověď.
Takto Vault šifruje to, co ukládáš, krok za krokem
Vault odvozuje z tvého hlavního klíče klíč AES-256-GCM pomocí PBKDF2-SHA256 s 310 000 iteracemi, každý záznam šifruje zvlášť v prohlížeči a na server posílá pouze dvojici iv + ciphertext. Hlavní klíč se neukládá nikde: žije v paměti, dokud je vault odemčený, a zmizí při zamknutí, vypršení časovače nebo znovunačtení stránky.
Zde jsou přesné parametry, abys je mohl porovnat s parametry kteréhokoli jiného správce:
| Parametr | Hodnota ve Vaultu | Reference |
|---|---|---|
| Odvození klíče | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (rev. 3, 2017) požaduje minimum 10 000 iterací |
| Iterace | 310 000 | 31násobek minima NIST; číslo, které OWASP doporučoval, než ho zvýšil na 600 000 |
| Salt | 16 náhodných bajtů na trezor | crypto.getRandomValues prohlížeče |
| Šifrování | AES-256-GCM | Autentizované šifrování: odhalí manipulaci s daty, NIST SP 800-38D |
| IV | 12 náhodných bajtů (96 bitů) na záznam | Velikost doporučená v NIST SP 800-38D pro GCM |
| Klíč v paměti | Označený jako neexportovatelný ve WebCrypto | Sám prohlížeč brání vytažení materiálu klíče |
| Ověření klíče | Dešifruje se pevný ověřovací vzorek zašifrovaný při vytvoření trezoru | Server klíč nikdy neověřuje: nezná ho |
Dvě upřímná upřesnění k této tabulce, protože jsou to věci, které leták přeskočí:
- 310 000 iterací je nad normativním minimem a pod současným doporučením OWASP (600 000) pro PBKDF2-HMAC-SHA256. Jako veřejnou referenci: Bitwarden zvýšil výchozí hodnotu na 600 000 v roce 2023 a 1Password ve svém bezpečnostním návrhu uvádí 650 000, i když ten navíc přidává lokální tajný klíč.
- Vault nepoužívá Argon2id, který dnes literatura doporučuje, když je k dispozici. Používá PBKDF2, protože to nativně nabízí WebCrypto v prohlížeči.
To, co na server dorazí za každý záznam, je doslova toto:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Pole type (login nebo note) je záměrně v otevřené podobě, aby bylo možné vykreslit ikonu a seznam bez dešifrování. Název, URL, uživatel, heslo a poznámky jsou uvnitř ciphertext.
Co můžeš ve Vaultu uložit a co dělá, když necháš mobil na stole
Vault ukládá dva typy záznamů –přístupy (název, URL, uživatel, heslo a poznámky) a zabezpečené poznámky (název a text)– a sám se zavře po minutách nečinnosti, které nastavíš, od 1 do 120, výchozí je 5.
To, co uvnitř najdeš, ověřeno v aplikaci:
- Generátor hesel s 20 znaky s velkými písmeny, malými písmeny, číslicemi a 25 symboly, využívající kryptografický generátor prohlížeče. Je to zhruba 6,2 × 10³⁸ možných kombinací (≈ 129 bitů): žádný slovník se k tomu nepřiblíží.
- Měřič síly od 0 do 4 při psaní, jak u hlavního klíče, tak u hesel, která ukládáš.
- Kopírování s automatickým smazáním schránky po 30 sekundách, aby zkopírované heslo nezůstalo čekat na další aplikaci, která schránku přečte.
- Zobrazit / skrýt heslo v detailu a otevřít URL přístupu v nové záložce.
- Okamžité vyhledávání podle názvu, URL a uživatele, které filtruje na tvém zařízení mezi už dešifrovanými záznamy.
- Ruční zamknutí tlačítkem, kromě automatického.
- Přímý odkaz na záznam: zkopíruj odkaz, který obsahuje jen číselný identifikátor. Bez hlavního klíče tento odkaz neukáže absolutně nic.
- Časovač se při tvé aktivitě (dotyky, klávesnice, posouvání) obnovuje, takže tě nevyhodí uprostřed formuláře.
Automatický zámek je funkce, která je v každodenním životě nejvíc znát a kterou prohlížeč nemá: pět minut poté, co necháš mobil na stole, jsou tvá hesla opět nečitelné bloky, i když relace zůstává otevřená.
Co Vault NEDĚLÁ a proč je dobré to vědět, než začneš
Vault je šifrované úložiště, ne bezpečnostní sada. Toto dnes nemá, řečeno bez obalu, aby nikdo nepřicházel s očekáváním:
- Neobnovuje tvůj hlavní klíč. Pokud ho zapomeneš, obsah je neobnovitelný: není kopie, bezpečnostní otázka ani podpora, která by mohla cokoli udělat. Je to přímý důsledek modelu, ne opomenutí.
- Nevyplňuje automaticky formuláře na webech: neexistuje rozšíření prohlížeče ani automatické vyplňování. Kopíruje se a vkládá.
- Nemá biometrické odemykání: vstupuje se zadáním hlavního klíče.
- Negeneruje ani neukládá kódy dvoufázového ověření (TOTP).
- Nekontroluje, zda se tvá hesla neobjevují ve známých únicích.
- Neimportuje ani neexportuje soubory CSV z prohlížeče nebo jiného správce: záznamy se vytvářejí ručně.
- Neumožňuje sdílet záznamy s jinou osobou ani nemá týmové trezory.
- Nefunguje offline: šifrované záznamy se při odemknutí stahují ze serveru.
- Neukládá historii předchozích hesel, ani složky, štítky či oblíbené.
- Nechrání už napadené zařízení. Pokud na tvém počítači běží zachytávač kláves, uvidí tvůj hlavní klíč, když ho napíšeš. Žádný správce –ani Vault, ani jiný– to nevyřeší; vyřeší to udržování čistého zařízení.
A ještě jedno omezení obecného rázu: Vault je nástroj šifrovaného úložiště, ne bezpečnostní certifikace ani posudek o souladu s předpisy. Pokud pracuješ s daty třetích osob podléhajícími právním povinnostem, toto posouzení náleží tvému poradci, ne aplikaci.
Jak zvolit hlavní klíč, který odolá offline útoku
Nejlepší hlavní klíč není zkroucené osmiznakové heslo: je to čtyři nebo pět náhodných slov, vybraných náhodou, a ne tebou. Snáz se pamatují a jsou nesrovnatelně dražší na prolomení, protože útok zdražuje ne vzácnost symbolů, ale počet kombinací.
Aby to bylo vidět na číslech, tady je řádová velikost útoku hrubou silou proti PBKDF2-SHA256 s 310 000 iteracemi. Předpokládá se tempo asi 21 000 pokusů za sekundu na špičkové GPU –řádově to vycházejí veřejné benchmarky hashcatu pro PBKDF2-HMAC-SHA256 po přepočtu na 310 000 iterací– a počítá se průměrný čas, tedy polovina prohledávaného prostoru:
| Hlavní klíč | Kombinace | Entropie | 1 GPU | 100 GPU |
|---|---|---|---|---|
| 3 náhodná slova (seznam 7 776) | 4,7 × 10¹⁴ | 38,8 bitu | ~355 let | ~3,5 roku |
| 4 náhodná slova | 3,7 × 10¹⁵ | 51,7 bitu | ~2 760 let | ~28 let |
| 5 náhodných slov | 2,8 × 10¹⁹ | 64,6 bitu | ~21 milionů let | ~214 000 let |
| 8 znaků vybraných člověkem | — | mnohem nižší než teoretická | hodiny nebo dny | minuty |
Poslední řádek je ten důležitý. Osmiznakové heslo s velkým písmenem, číslem a symbolem má na papíře stejnou entropii jako čtyři náhodná slova, ale lidé nevybírají náhodně: vybíráme křestní jméno, rok a vykřičník na konci a slovníky s pravidly mutace právě to využívají. Vysvětluje to samo NIST v příloze A normy SP 800-63B, která ze stejného důvodu odrazuje od povinných pravidel složení a pravidelného vypršení platnosti.
Praktická pravidla pro hlavní klíč Vaultu:
- Minimálně čtyři slova, pět, pokud můžeš. Vyber je kostkami nebo generátorem, ne ze své hlavy.
- Nepoužívej ho nikde jinde. Je to jediné heslo, které se nesmí nikdy opakovat.
- Napiš ho na papír a ulož tam, kde máš důležité dokumenty. U modelu bez obnovy je papír v zamčené zásuvce legitimní záloha, ne kacířství.
- Vault vyžaduje minimum 8 znaků, ale to je technická podlaha, ne doporučení. Cílej na 20 a víc.
- Vyzkoušej ho ještě týž den tím, že vault párkrát zavřeš a otevřeš, než do něj vložíš čtyřicet účtů.
Jak přenést hesla z prohlížeče do Vaultu, aniž by ses v tom ztratil
Vault neimportuje soubory CSV, takže migrace je ruční. To, co zní jako nepříjemnost, se mění na jedinou příležitost v životě, kdy své účty opravdu projdeš. Dělej to po dávkách, v sedmi krocích:
- Vytáhni seznam toho, co máš. V Chromu
chrome://password-manager/passwords; ve Firefoxuabout:logins; v Safari Nastavení → Hesla. Uvidíš, kolik jich je a kolik je opakovaných. - Seřaď podle kritičnosti, ne podle abecedy. Nejdřív hlavní e-mail (je to účet, který obnovuje všechny ostatní), potom banka, potom zbytek.
- Vytvoř si hlavní klíč ve Vaultu podle pravidel z předchozí sekce a napiš ho na papír.
- Začni deseti kritickými účty. U každého: vstup do služby, změň heslo na nové vygenerované tlačítkem generátoru Vaultu a ulož ho jako přístup s jeho URL a uživatelem.
- Nejdřív změň opakovaná. Pokud je stejné heslo na pěti místech, těchto pět je tvou skutečnou prioritou.
- Smaž z prohlížeče to, co jsi už přenesl, a vypni nabízení ukládání hesel, abys nakonec neměl dvě nesynchronizované kopie. Mít polovinu na každém místě je nejhorší z obou světů.
- Ta, která nejsou přístupy, ulož jako zabezpečenou poznámku: wifi klíče, PIN od trezoru, záložní kódy dvoufázového ověření.
Pokud za týden přeneseš jen deset účtů, je to perfektní. Deset účtů s unikátním a šifrovaným heslem je už víc, než má většina lidí.
Často kladené otázky
Je správce hesel bezpečnější než prohlížeč?
Ano ve scénáři, který dnes škodí nejvíc: program běžící pod tvým uživatelem může číst úložiště prohlížeče bez jakéhokoli dalšího tajemství, zatímco u správce zero-knowledge by potřeboval navíc tvůj hlavní klíč, který není ani na zařízení, ani na serveru. Prohlížeč navíc nemá zámek při nečinnosti.
Co se stane, když zapomenu hlavní klíč Vaultu?
Ztratíš přístup k obsahu, bez výjimky a bez možnosti obnovy. Kopie klíče není na žádném serveru, takže ho nikdo nemůže obnovit. Proto doporučení napsat ho na papír a uložit na bezpečné místo, než začneš vkládat účty.
Mohou Vault nebo AIsToHire vidět má hesla?
Ne. Šifrování a dešifrování probíhá v tvém prohlížeči s klíčem odvozeným z tvého hlavního klíče, který se nikdy neposílá. Na serveru je jen inicializační vektor, šifrovaný blok, typ záznamu (přístup nebo poznámka) a data vytvoření a změny.
Když vám hackují databázi, uvidí se moje hesla?
Ne v čitelné podobě. Kdo by databázi odnesl, získal by bloky zašifrované AES-256-GCM a k jejich otevření by potřeboval tvůj hlavní klíč, který tam není. Uviděl by jen metadata, která se přenášejí nešifrovaně: kolik záznamů máš, zda jde o přístupy nebo poznámky a kdy jsi je vytvořil nebo změnil.
Mohu používat Vault na mobilu i na počítači se stejnými hesly?
Ano. Šifrované záznamy putují s tvým účtem, takže z kteréhokoli zařízení zadáš stejný hlavní klíč a lokálně se dešifrují. Na každém zařízení potřebuješ připojení a zadat klíč: režim offline neexistuje.
Vyplňuje Vault hesla sám na webových stránkách?
Ne. Neexistuje rozšíření prohlížeče ani automatické vyplňování: otevřeš záznam, zkopíruješ uživatele nebo heslo a vložíš ho. Dělá to, že 30 sekund po zkopírování vymaže schránku.
Musím smazat hesla uložená v Chromu?
Vyplatí se, ale jen postupně, jak je přenášíš. Mít stejné heslo uložené na dvou místech znásobuje exponovaný povrch a způsobuje nesrovnalosti, když ho změníš na jednom a na druhém ne. A pokud ukládání v prohlížeči stále k něčemu používáš, zapni alespoň přístupovou frázi synchronizace v Chromu nebo Hlavní heslo ve Firefoxu.
Co se stane, když zavřu záložku, aniž bych vault zamkl?
Vault se přesto zamkne. Odvozený klíč žije jen v paměti stránky: při jejím zavření nebo znovunačtení zmizí a příště budeš muset hlavní klíč zadat znovu.
Je Vault zdarma?
Vault se používá z účtu AIsToHire a účet se vytváří zdarma, bez instalace čehokoli: funguje v prohlížeči mobilu nebo počítače.
Kde najdeš Vault
Vault je miniaplikace AIsToHire, která ukládá přístupy a poznámky s šifrováním od konce ke konci: klíč se odvozuje v tvém prohlížeči pomocí PBKDF2-SHA256 s 310 000 iteracemi, každý záznam se šifruje AES-256-GCM a server ukládá jen nečitelné bloky. Najdeš ho na Vault — správce hesel s šifrováním od konce ke konci.
Nenahrazuje čisté zařízení ani dvoufázové ověření a neobnoví tvůj hlavní klíč, pokud ho ztratíš. Dělá to, že tvá hesla přestanou být v zásuvce, která se otevře sama jen proto, že je tvá relace otevřená.
Vytvoř si trezor ve Vaultu a uschovej své první šifrované heslo za méně než minutu: hlavní klíč si vybíráš ty a neopouští tvé zařízení.
Vytvoř si trezor ve Vaultu a uschovej své první šifrované heslo za méně než minutu: hlavní klíč si vybíráš ty a neopouští tvé zařízení.Číst dál
Zobrazit všechny články →
Ukradli ti zašifrovaný trezor správce hesel: co dělat, krok za krokem

Proč ti v roce 2026 zdražilo autopojištění: průměrné pojistné 1 412 € a historický rekord

Hádka přes WhatsApp, nebo rozhovor osobně: co říká věda o partnerských konfliktech přes zprávy
