 aiLinks
Quishing: jak ti QR kód tvého podniku vymění za falešný (a jak tomu zabránit)
Tým aiLinksNapsáno s pomocí AI13 min čteníStručně
- Španělsko je druhou zemí světa v počtu detekcí quishingu: připadá na něj 17 % všech případů, hned za Spojenými státy (19 %), podle ESET Threat Report H1 2026, vydaného 8. července 2026 s telemetrií od prosince 2025 do května 2026 a rozepsaného podle zemí serverem SecurityBrief dne 9. července.
- QR kód se už objevuje přibližně v 11 % zachycených phishingových e-mailů, v průměru se zaznamenává 100 000 detekcí měsíčně a vrchol nastal v dubnu 2026 (ESET, H1 2026).
- Microsoft zaznamenal nárůst z 7,6 milionu útoků s QR kódem v lednu 2026 na 18,7 milionu v březnu, tedy +146 % za čtvrtletí, podle své zprávy o stavu e-mailových hrozeb za Q1 2026 (30. dubna 2026).
- Fyzickým vektorem je nálepka přilepená přes pravý QR kód: INCIBE a OCU varovaly před případy na parkovacích automatech, nabíjecích stanicích, jídelních lístcích v restauracích a falešných pokutách za stěračem.
- Obrana podniku má dvě poloviny: nezfalšovatelný fyzický nosič (laminace, gravírování, přišroubování) a kontrola nad cílem kódu, abys ho mohl během pár vteřin pozastavit nebo přesměrovat a v analytice zjistit, že skeny prudce klesly.
Pokud má tvůj podnik QR kód na ulici – ve výloze, na stole, na parkovacím automatu u tvého parkoviště, na dodávce –, právě ses stal levným cílem. Podvodník tě nemusí hackovat: stačí mu tiskárna, nálepka a deset vteřin před tvými dveřmi. V aiLinks, nástroji pro krátké odkazy a dynamické QR kódy s upravitelným cílem od AIsToHire, vidíme druhou stranu problému každý den: vytištěný QR kód se změnit nedá, ale cíl být neměnný nemusí. A právě to je jediná obrana, která funguje, když už plakát visí na zdi.

Co je quishing a proč se Španělsko stalo jeho druhým největším trhem na světě?
Quishing (z anglického QR + phishing) je podvod, který používá QR kód jako prostředek, jak oběť dovést na falešný web, jenž po ní chce bankovní údaje nebo přihlašovací údaje. Španělsko tvoří 17 % všech světových detekcí, tedy druhé místo za Spojenými státy (19 %) a před Mexikem (6 %), podle ESET Threat Report H1 2026 (8. července 2026).
Není to náhoda. Španělsko patří k zemím, kde se QR kódy rozšířily dříve a do větší hloubky: digitální jídelní lístek v gastronomii, platba na parkovacích automatech, nabíjení elektromobilů, sdílená kola a koloběžky, vstupenky, úřední vyřizování. Kde je zvyk skenovat bez přemýšlení, tam je byznys pro toho, kdo přilepí nálepku.
Údaj, který vysvětluje, proč to filtry nezastaví: QR kód je obrázek, ne odkaz. Antiphishingové nástroje, které analyzují URL v textu, nemají co analyzovat. Proto se QR kód už objevuje zhruba v 11 % phishingových e-mailů zachycených ESETem, v průměru se 100 000 detekcemi měsíčně a s maximem v dubnu 2026.
| Zdroj | Údaj | Období |
|---|---|---|
| ESET Threat Report H1 2026 | Španělsko, 2. země: 17 % detekcí quishingu (USA 19 %, Mexiko 6 %) | pros. 2025 – kvě. 2026 |
| ESET Threat Report H1 2026 | QR kód se objevuje v ~11 % phishingových e-mailů; ~100 000 detekcí měsíčně | pros. 2025 – kvě. 2026 |
| Microsoft, přehled e-mailových hrozeb Q1 2026 | 7,6 M útoků s QR kódem v lednu → 18,7 M v březnu (+146 %) | led. – bře. 2026 |
| Microsoft, Q1 2026 | 8 300 milionů zachycených phishingových e-mailových hrozeb | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70 % škodlivých PDF obsahovalo QR kód vedoucí na phishingový web | 2026 |
Takhle ti podvodníci vyměnili QR kód tvého podniku za falešný, krok za krokem
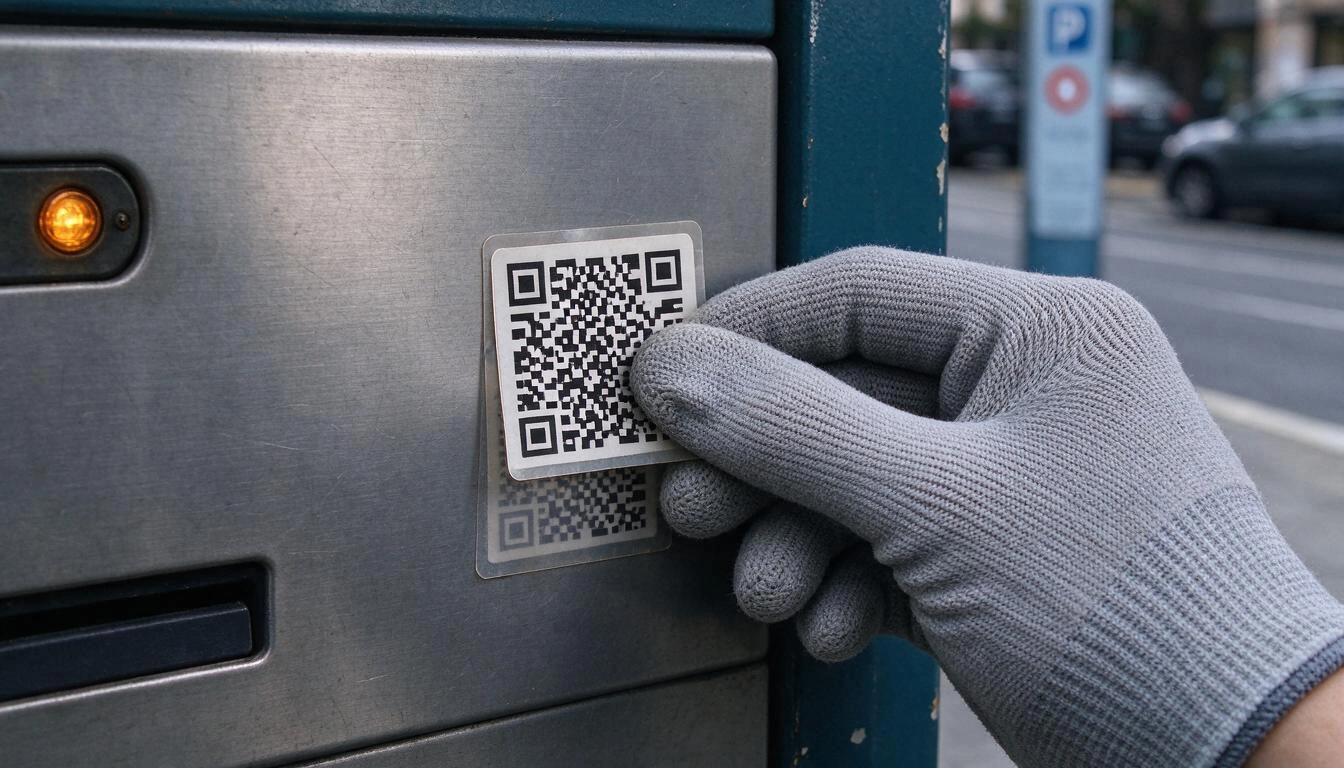
Fyzický útok má čtyři kroky a žádný nevyžaduje technické znalosti: vytisknout QR kód vedoucí na naklonovaný web, přilepit ho přes ten tvůj, počkat, až ho tví zákazníci naskenují, a sebrat platební karty. Útočník se do tvých systémů nikdy nedostane; jako návnadu používá tvoji fasádu a tvoji reputaci.
- Naklonují tvoji cílovou stránku. Pokud tvůj QR kód vede na platební bránu, jídelní lístek nebo formulář, zkopírují jeho vzhled. V případě falešných pokut zjištěném v Málaze byla použitá doména (
dgtmultamalaga.sbs) zaregistrována u levného asijského registrátora, podle analýzy zveřejněné serverem Xataka. - Vytisknou nálepku přesně ve velikosti tvého kódu. Někdy zkopírují i rámeček a barvy původního nosiče, aby si záplaty nikdo nevšiml.
- Přilepí ji navrch, během pár vteřin, v době s malým provozem. Tvůj plakát zůstává na pohled nedotčený: změnil se jen vzor čtverečků.
- Sklidí úrodu. Každý zákazník, který kód naskenuje, vydá údaje o kartě, přihlašovací údaje nebo si nechtěně aktivuje předplatné. A udělá to proto, že ti důvěřuje.
Proč nikdo nevidí na první pohled, kam QR kód vede?
Protože QR kód není čitelný text: je to matice bílých a černých modulů, která kóduje řetězec znaků, a lidské oko ji nerozluští. Dva kódy, které vedou na naprosto odlišná místa, jsou pro každého zákazníka vizuálně k nerozeznání. Právě tuto neprůhlednost – technickou přednost – quishing využívá.
K tomu se přidává chování telefonu. Mnoho čteček a fotoaparátů otevře odkaz rovnou nebo ho na půl vteřiny zobrazí zkrácený a na úzké obrazovce se dlouhá doména useká přesně tam, kde začíná to podezřelé. OCU proto doporučuje vypnout automatické otevírání odkazů po naskenování – v Androidu v nastavení Google Lens –, abys mohl adresu URL přečíst, než na stránku vstoupíš.
Nepříjemný závěr pro každý podnik: nemůžeš po zákazníkovi chtít, aby ověřil cíl, protože na to nemá čím. Ověření musí probíhat na tvé straně: na nosiči a v doméně, která se zobrazí po otevření odkazu.
Tři scénáře, kde se to ve Španělsku děje nejčastěji
Varování od INCIBE a OCU se soustředí na tři nosiče: platební automaty na veřejných prostranstvích, jídelní lístky v gastronomii a falešné dokumenty napodobující úřady. Mají společný vzorec: zákazník stojí, spěchá a předpokládá, že kód je oficiální.
- Parkovací automaty, nabíječky a sdílená mobilita. OCU 10. července 2025 varovala před nálepkami s falešnými QR kódy přilepenými přes originální kódy na nabíjecích stanicích pro elektromobily a upozornila, že stejné schéma funguje i u parkovacích automatů, kol a koloběžek. Média jako Merca2 v lednu 2026 zdokumentovala případ parkovacího automatu s naklonovaným webem města.
- Jídelní lístky v restauracích. Dne 4. srpna 2026 zveřejnil INCIBE skutečný případ vyřízený jeho linkou 017: zákaznice naskenovala QR kód z jídelního lístku restaurace, odsouhlasila vyskakovací okno a skončila s aktivním prémiovým předplatným, které si neobjednala, bez potvrzovacího e-mailu a bez možnosti se z něj sama odhlásit; stejnou zkušenost popsali i další hosté téhož podniku. Zprávu převzal mimo jiné Leonoticias. Podle QR TIGER už používá QR kód pro digitální jídelní lístek zhruba 75 % restaurací na světě: obrovská plocha pro útok.
- Falešné pokuty za stěračem. V září 2026 INCIBE a Policía Local v Málaze varovaly před papíry napodobujícími znak ministerstva vnitra a logo DGT, s QR kódem vedoucím na falešnou platební stránku. Zlaté pravidlo, které opakují DGT a automobilové kluby a které ověřil Maldita.es 9. ledna 2026: skutečná pokuta se nikdy neplatí přes QR kód; obsahuje referenční číslo a údaje o policistovi, vozidle a přestupku.
Co podnik ztrácí, když mu někdo zakryje QR kód (a netýká se to jen zákazníka)
Ztrácí tři věci najednou: peníze svých zákazníků, svoji reputaci a provoz, který ten kód přiváděl. Případ restaurace je ukázkovým příkladem: oběť neviní anonymního podvodníka, volá do podniku. A podnik neměl ani jak zjistit, co se stalo.
Navíc tu je skrytá ztráta: dokud je nálepka přilepená, tvůj QR kód nefunguje. Rezervace, objednávky, stažení jídelního lístku nebo hlasy v anketě, které ten kód přiváděl, klesnou na nulu a nikdo si toho nevšimne, dokud si někdo nestěžuje. U podniku, jehož hlavním kanálem pro získávání zákazníků je plakát na ulici, to znamená dny přerušeného trychtýře.
A je tu i riziko z hlediska souladu s předpisy: pokud QR kód, který jsi vytiskl, vede – byť kvůli manipulaci třetí osoby – na formulář, který sbírá osobní údaje, incident se dotkne tvých zákazníků a budeš ho muset vysvětlovat. Je dobré umět zpětně doložit, jaký cíl měl tvůj kód v kterém okamžiku, s datem.
Obranný protokol: sedm opatření, od nejlevnějšího po nejúčinnější
Obrana není produkt, je to čtyřvrstvý protokol: fyzický nosič, se kterým se těžko manipuluje, pravidelná vizuální kontrola, cíl pod tvojí kontrolou a sledování skenů. Žádná ze čtyř vrstev nestojí mnoho; teprve jejich kombinace způsobí, že se útok u tvých dveří nevyplatí.
| Opatření | Náklady | Jaký útok brzdí |
|---|---|---|
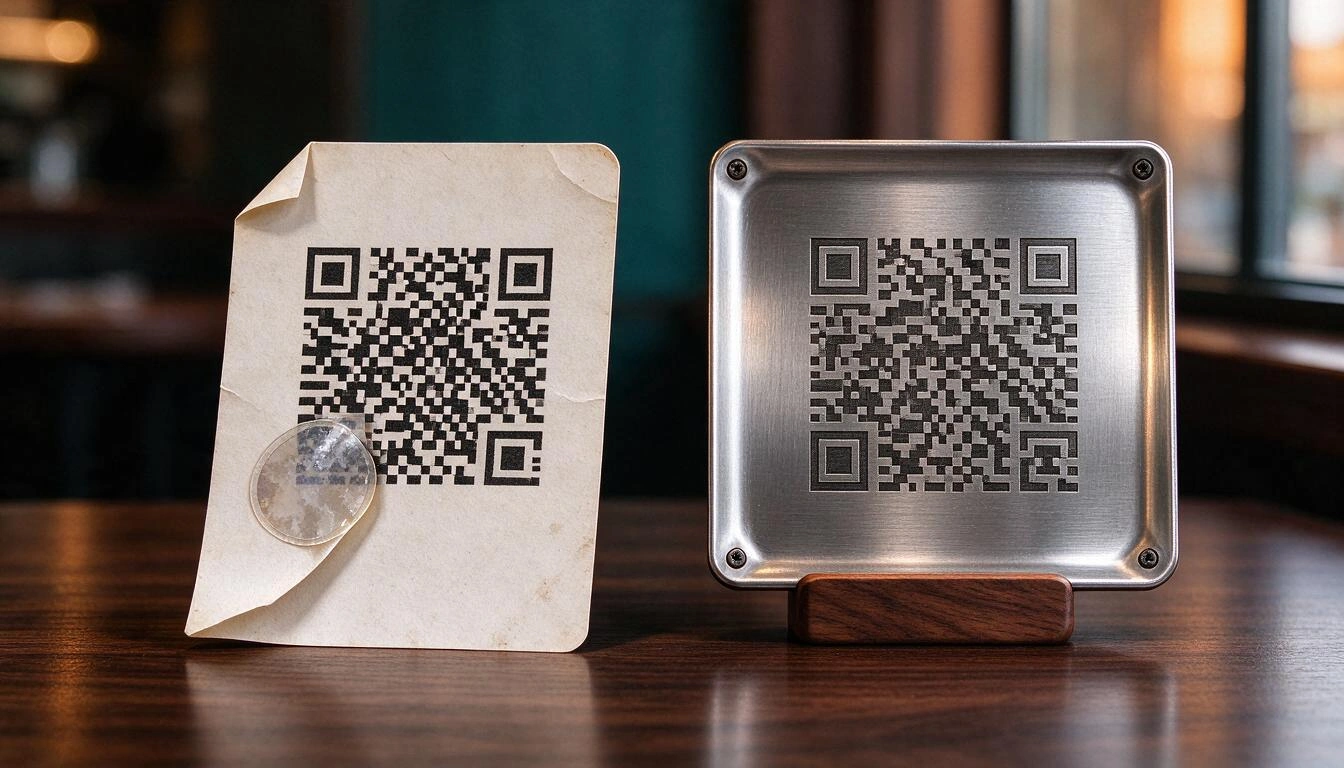
| QR kód laminovaný, zalitý do fólie nebo na vinylu s trvalým lepidlem | Velmi nízké | Ztěžuje přilepení čehokoli navrch; cizí nálepka je vidět a dá se odlepit |
| QR kód vyrytý laserem, vyseknutý nebo na přišroubovaném plexiskle | Střední | Prakticky nelze zakrýt, aniž by zůstala stopa |
| Rámeček nebo držák s přesným výřezem pro kód | Nízké | Jakákoli nálepka přesahuje a je vidět |
| Upozornění přímo na nosiči s uvedením domény, kam kód vede | Žádné | Zákazník může porovnat URL, která se mu zobrazí |
| Vizuální kontrola při otevření a zavření, s referenční fotografií | Žádné | Odhalí manipulaci během hodin, ne týdnů |
| Cíl na rozpoznatelné a stabilní doméně, ne na anonymním zkracovači | Nízké | Falešná URL bude hned nápadná; umožňuje zákazníky vzdělávat |
| Možnost kód okamžitě pozastavit nebo přesměrovat | Nízké | Zastaví škody bez nutnosti cokoli přetiskovat |
Dvě nuance, které jsou důležitější, než se zdá:
Vizuální kontrola potřebuje referenci. „Podívat se, jestli to nevypadá divně" není kontrola. Vyfoť každý nosič v den, kdy ho instaluješ, fotku si uschovej a porovnávej. Odlepený roh, jiný lesk, čtvereček bělejší než ostatní: přesně to INCIBE radí hledat, když doporučuje často kontrolovat, zda nebyly kódy tvého podniku vyměněny, a zvolit generátor, který poskytuje záruky bezpečnosti ohledně toho, kam kód ukazuje.
Doména je jediné vodítko, které zákazníkovi zůstává. Pokud tvůj QR kód vede na anonymní, obecný zkracovač, učíš zákazníka, že je normální přistát na doméně, kterou nezná, a tím mu vypínáš jediný poplach, který měl. Pokud vede vždy na stabilní doménu a čitelnou cestu – typ krátkého odkazu s vlastním textem, například /carta-bar-central, který si můžeš zvolit místo náhodného kódu –, naklonovaný web podvodníka se prozradí sám.
Jak včas poznat, že ti kód zakryli: pokles skenů je alarm
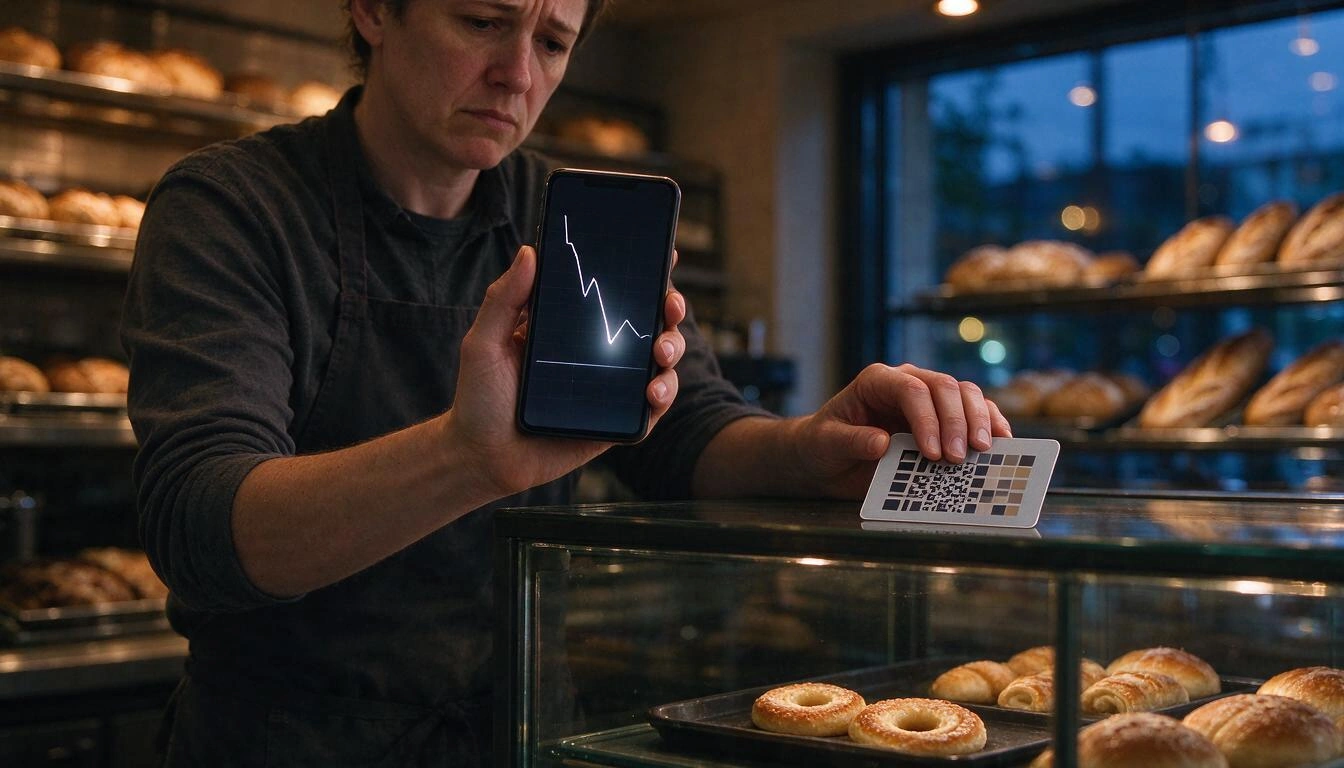
Nejspolehlivějším signálem, že někdo přilepil něco přes tvůj QR kód, je prudký propad skenů ze dne na den, aniž by se změnilo cokoli jiného. Pokud má tvůj kód v průměru 40 skenů denně a najednou jen tři, neznamená to, že klesl provoz: znamená to, že tvůj kód přestal být tvým kódem.
Aby takový alarm existoval, musí skeny procházet přes odkaz, který měříš. QR kód, který kóduje přímo konečnou URL (nebo telefonní číslo, nebo zprávu na WhatsApp), nezanechává žádnou stopu: nevíš, kolik skenů jsi měl včera, takže nemůžeš poznat, že je dnes nemáš. QR kód, který ukazuje na tvůj krátký odkaz, ano: máš denní řadu, změnu, zemi, město, zařízení i prohlížeč.
Tři vzorce, na které je dobré dávat pozor:
- Prudký a trvalý pokles u konkrétního nosiče: podezření na fyzickou manipulaci nebo odstraněný plakát.
- Nosič s nulovým počtem skenů po několik dní, zatímco jeho sourozenci dál fungují: v aiLinks to poznáš tak, že porovnáš několik odkazů najednou a vyhledáš ty, které se neskenují.
- Skeny ze země nebo v jazyce, které neodpovídají plakátu ve tvé výloze: signál, že obrázek tvého QR kódu koluje někde jinde.
Co dělat v prvních 24 hodinách, když objevíš zmanipulovaný QR kód
Nejdřív fyzický nosič, potom digitální cíl a souběžně oznámení. Pořadí je důležité: odstranění nálepky zastaví nové oběti, ale ty, které už kód naskenovaly, můžeš varovat jen tehdy, když ovládáš stránku, na kterou se dostaly.
- Odstraň nálepku a uschovej ji v sáčku: je to důkaz. Nosič vyfoť dřív, než se čehokoli dotkneš.
- Pozastav vlastní kód, než situaci prošetříš. Pozastavený krátký odkaz přestane přesměrovávat a místo toho, aby kohokoli někam poslal, zobrazí stránku s upozorněním; pokud nosič nebyl zabezpečený proti manipulaci, můžeš ho navíc dočasně přesměrovat na varovnou stránku pro zákazníky, kteří se tudy dostanou.
- Upozorni na provozovně i na sociálních sítích konkrétní zprávou: který kód, jak vypadal ten falešný a co mají dělat ti, kdo ho naskenovali.
- Řekni postiženým, ať zavolají do své banky a zablokují kartu, což je první opatření, které doporučuje OCU, a ať si uloží snímky obrazovky a výpisy.
- Podej oznámení. INCIBE poskytuje pomoc občanům i firmám na bezplatné lince 017 a prostřednictvím své služby pomoci v oblasti kybernetické bezpečnosti, a formální trestní oznámení se podává u Policía Nacional nebo Guardia Civil.
- Zapiš incident: datum, nosič, cíl, který tvůj kód měl, a změny, které jsi provedl. Datovaná historie cílů každého odkazu ti pak ušetří polovinu diskusí.
Často kladené otázky o quishingu a QR kódech v podniku
Jak poznám, že je QR kód falešný, ještě než ho naskenuji?
Pouhým okem cíl přečíst nemůžeš, takže se dívej na nosič, ne na kód: pokud je nálepka přilepená přes jinou, okraje nesedí, papír je odlepený nebo má jiný povrch než zbytek plakátu, neskenuj. A když už jsi naskenoval, přečti si celou doménu, než cokoli zadáš: vypnutí automatického otevírání odkazů je opatření, které OCU doporučuje právě proto, aby to šlo.
Jsou na pokutách za dopravní přestupky QR kódy?
Ne. Ani DGT, ani obce nevyřizují platbu sankce přes QR kód zanechaný za stěračem: skutečná pokuta obsahuje referenční číslo, údaje o policistovi, vozidle a přestupku a platí se oficiálními kanály. Je to varování, které opakují INCIBE, Policía Local i novinářská ověření z roku 2026.
Moje restaurace používá QR kód pro jídelní lístek, nesu odpovědnost, když s ním někdo zmanipuluje?
Trestný čin spáchal podvodník, ale postižený zákazník zavolá tobě a reputační škoda je tvoje. Proto INCIBE míří svá doporučení na firmy: často kontrolovat, zda nebyly kódy v podniku vyměněny, a používat službu pro generování kódů, která zaručuje, kam kód ukazuje. Dokumentovat kontroly a umět doložit, jaký cíl měl tvůj QR kód v kterém datu, je nejlepší možná pozice.
Je dynamický QR kód bezpečnější než statický?
Je lépe obhajitelný, což není totéž. Statický QR kód má cíl zakódovaný přímo v obrázku: při problému můžeš jen přetisknout. Dynamický QR kód ukazuje na zprostředkující krátký odkaz, takže ho můžeš pozastavit, přesměrovat na stránku s upozorněním nebo změnit cíl během pár vteřin bez zásahu do vytištěného, a máš analytiku, díky které poznáš, že se něco děje. Co nezabrání, je, aby někdo přilepil něco jiného navrch: s tím se bojuje fyzickým nosičem.
Pomáhají zkracovače odkazů, nebo problém zhoršují?
Záleží na jediné věci: jestli zákazník doménu zná. Anonymní a obecný zkracovač zvyká lidi přistávat na neznámých doménách, což je přesně ten návyk, který quishing zneužívá. Krátký odkaz se stabilní doménou a čitelnou cestou – s názvem tvého podniku nebo kampaně – z URL dělá ověřitelné vodítko.
Jak často bych měl kontrolovat QR kódy svého podniku?
U kódů na veřejném prostranství nebo na fasádě každodenní vizuální kontrola při otevření a zavření; u kódů na stolech při přípravě provozu. INCIBE konkrétní frekvenci nestanovuje, ale na častých kontrolách trvá. K tomu přidej týdenní kontrolu analytiky: nevysvětlitelný pokles skenů je stopa, která přijde dřív než stížnost zákazníka.
Co mám dělat s už vytištěnými plakáty, když potřebuji změnit cíl?
Pokud QR kód ukazuje na krátký odkaz, který ovládáš, nic: cíl změníš z telefonu a vytištěné dál platí. Pokud kóduje konečnou URL, plakát je mrtvý papír a čeká tě přetisk. Tento rozdíl je praktickým důvodem, proč vždy používat upravitelného prostředníka, ještě před tím bezpečnostním.
QR kód, který můžeš vypnout, je jediný, který můžeš ubránit
Quishing se nevyhrává opevněním kódu: vyhrává se kontrolou cíle a sledováním skenů. Pokud tvůj QR kód ukazuje na tvůj vlastní krátký odkaz, je manipulace půlhodinovým incidentem – pozastavíš, upozorníš, přesměruješ, zdokumentuješ – místo dávky plakátů do koše a rozzlobeného zákazníka, kterému nemůžeš nic vysvětlit.
Přesně to dělá aiLinks, aplikace od AIsToHire pro vytváření upravitelných krátkých odkazů a dynamických QR kódů: vytištěný kód ukazuje vždy na tvůj krátký odkaz s čitelnou cestou, kterou si zvolíš sám; cíl se mění dvěma klepnutími s datovanou historií a možností vrátit se zpět; odkaz lze okamžitě pozastavit, pokud zjistíš manipulaci, a analytika skenů – celkových i unikátních za den, týden a měsíc, se změnou, zemí, městem a zařízením – tě upozorní na pokles dřív, než ti o něm poví zákazník. QR kód si stáhneš v SVG pro tiskárnu a je to poslední, který budeš muset tisknout.
Vytvoř QR kódy pro svůj podnik nad krátkým odkazem, který můžeš pozastavit, přesměrovat a měřit. S aiLinks navrhneš kód, stáhneš ho v SVG pro tiskárnu a pokud s ním někdo zmanipuluje, vypneš ho nebo přesměruješ z telefonu, aniž bys musel přetisknout jediný plakát.
Vytvoř QR kódy pro svůj podnik nad krátkým odkazem, který můžeš pozastavit, přesměrovat a měřit. S aiLinks navrhneš kód, stáhneš ho v SVG pro tiskárnu a pokud s ním někdo zmanipuluje, vypneš ho nebo přesměruješ z telefonu, aniž bys musel přetisknout jediný plakát.Číst dál
Zobrazit všechny články →
Jak změnit cíl už vytištěného QR kódu (bez nového tisku)

Proč ti v roce 2026 zdražilo autopojištění: průměrné pojistné 1 412 € a historický rekord

Hádka přes WhatsApp, nebo rozhovor osobně: co říká věda o partnerských konfliktech přes zprávy
