 Vault
Безопасно ли е да запазвам паролите в браузъра? Какво наистина защитава и къде да ги пазите по-добре
Екипът на VaultНаписано с помощта на ИИ18 мин четенеНакратко
- Запазването на паролите в браузъра ви предпазва от кражба на твърдия диск, не и от програма, която вече работи с вашия потребител: самият FAQ за сигурност на Chromium оставя извън модела си на заплахи нападателя с локален достъп до акаунта ви.
- Облачната синхронизация на Firefox и на Връзката с ключове (Keychain) на iCloud е криптирана от край до край; тази на Chrome е такава само ако включите отделна парола-фраза. Слабото място и в трите случая е локалното копие на устройството.
- App-Bound Encryption, което Chrome представи във версия 127 (30 юли 2024 г.), вдигна летвата във Windows, но през следващите месеци бяха публикувани начини да бъде заобиколено и infostealer програмите си върнаха достъпа.
- Мениджърът zero-knowledge променя уравнението: ключът се извлича на вашето устройство, сървърът съхранява само нечетими блокове, а съдържанието се заключва само след няколко минути неактивност.
- Vault, мини-приложението на AIsToHire, прави точно това с PBKDF2-SHA256 с 310.000 итерации и AES-256-GCM. В замяна няма възстановяване на ключ, нито автоматично попълване, нито биометрия: тази статия казва точно какво прави и какво не.
Ако сте стигнали дотук, търсейки „безопасно ли е да запазвам паролите в браузъра“, най-вероятно вече имате тридесет или четиридесет запазени в Chrome, Firefox или Safari и ви е хрумнало съмнение. Честният отговор не е „да“, нито „не“: зависи от какво искате да се защитите. Тази статия обяснява къде всеки браузър пази паролите ви, какво е нужно, за да се прочетат, какво се промени през 2024 г. и по какво си личи мениджър с криптиране от край до край като Vault, криптираният мениджър на пароли на AIsToHire.
Всичко, което се твърди тук за Vault, е проверено спрямо неговия код и модел на данните, а има цял раздел, посветен на това, което не прави. Статия за сигурност, която разказва само добрата половина, не върши работа за вземане на решение.
Безопасно ли е да запазвам паролите в браузъра?
Безопасно е срещу кражба на изключения компютър и срещу любопитен човек, който отвори файла на ръка, и е небезопасно срещу всяка програма, която работи с вашия собствен потребител. Браузърите криптират базата данни с пароли с ключ, който системата предава автоматично на процесите на този потребител: няма допълнителна тайна, която нападателят да трябва да налучка. Това е същностната разлика с мениджър, който изисква главна парола.
С други думи: браузърът защитава файла, а не съдържанието, докато вие сте вътре в сесията си. Google го признава изрично в FAQ за сигурност на Chromium, където локалните атаки (някой или нещо, което вече изпълнява код във вашия акаунт) са извън модела на заплахите на браузъра.
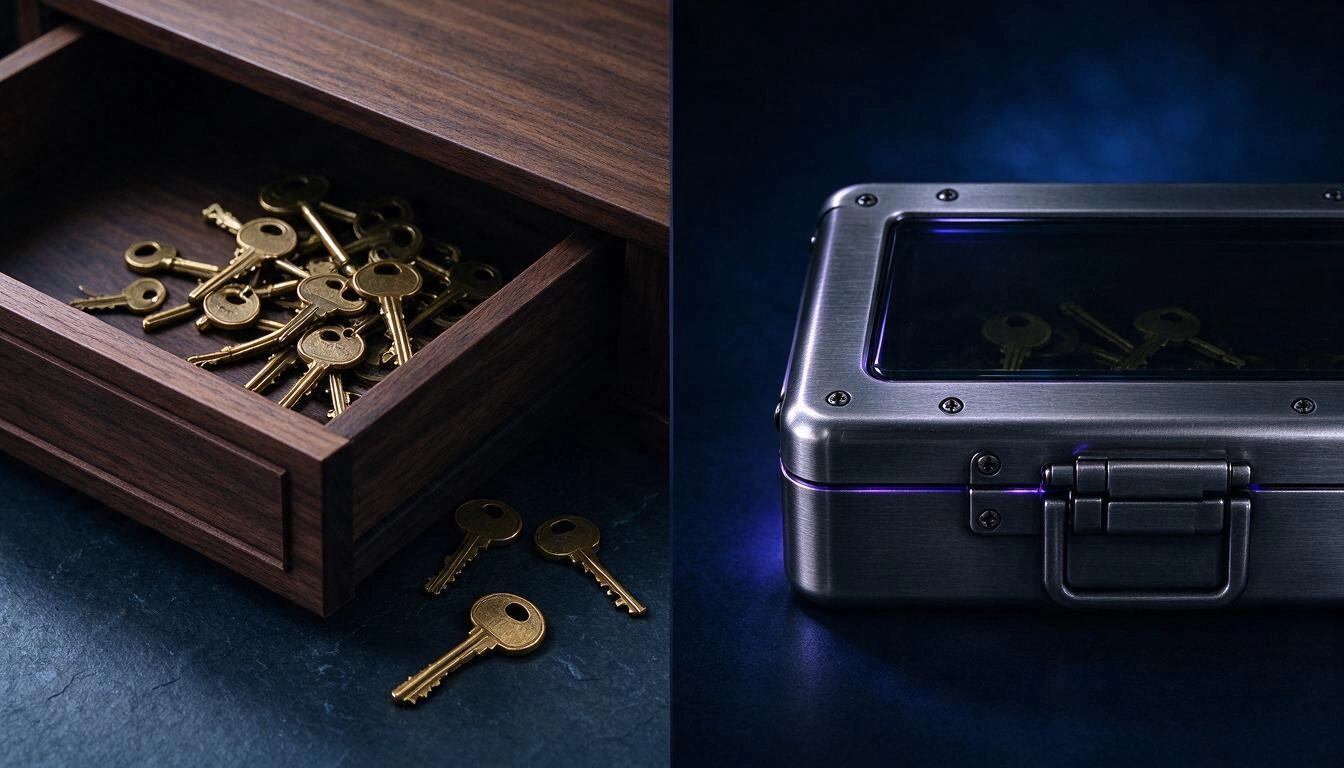
Изображението обобщава двете философии. Вляво ключовете са в чекмедже: затворено, докато ви няма, отворено щом вие сте там. Вдясно ключовете са в кутия, която остава затворена, дори чекмеджето да е отворено, защото комбинацията не живее нито в чекмеджето, нито в кутията.
Всеки браузър пази паролите на различно място и не ги защитават еднакво
Трите най-разпространени браузъра използват различни механизми и един от тях (Safari с Keychain) защитава значително по-добре от другите два. Тази таблица обобщава къде живее всяко хранилище и какво е нужно на нападателя, за да го прочете.
| Браузър | Къде пази паролите | С какво ги защитава | Какво трябва на нападателя |
|---|---|---|---|
| Chrome / Edge (Windows) | SQLite файл Login Data в профила | Ключ в Local State, защитен с DPAPI на потребителя + App-Bound Encryption от 2024 г. | Да изпълни код с вашия потребител на тази машина |
| Chrome (macOS) | Login Data в профила | Ключ, запазен в Keychain на системата | Вашата отворена сесия или паролата на Keychain |
| Chrome (Linux) | Login Data в профила | libsecret / KWallet, ако има връзка с ключове; иначе вътрешен познат ключ | Достъп до профила; без връзка с ключове — почти нищо друго |
| Firefox | logins.json + key4.db в профила | Локален ключ в key4.db; истинско криптиране само ако включите Основна парола (изключена по подразбиране) | Да копира два файла от профила |
| Safari (macOS/iOS) | Keychain на системата / Keychain на iCloud | Криптиране, свързано с устройството, код за отключване и Secure Enclave; Keychain на iCloud е от край до край според ръководството за сигурност на платформите на Apple | Да отключи устройството |
Две практически четения на таблицата:
- Firefox без Основна парола е най-крехкият случай. Съществуват свободни и известни инструменти (като
firefox_decrypt), които четатlogins.json, използвайкиkey4.db, без никаква допълнителна тайна. Ако ползвате Firefox и нямате включена Основна парола, включете я още днес в Настройки → Поверителност и сигурност. - Safari е, по подразбиране, най-здравият от трите, защото Keychain е вързан към отключването на устройството и към хардуера. Не е равенство между браузърите.
За синхронизацията е добре да бъдем справедливи, защото има много объркване: Firefox Sync и Keychain на iCloud са от край до край по дизайн, а синхронизацията на Chrome е такава само ако включите собствена парола-фраза в настройките за синхронизация. Тоест проблемът на браузърите не е в облака, а в локалното копие и в това, че няма заключване, което да защитава съдържанието, докато сесията ви е отворена.
Криптирането, свързано с приложението, на Chrome вдигна летвата през 2024 г., но не затвори вратата
Chrome 127, публикуван на 30 юли 2024 г., представи във Windows App-Bound Encryption: привилегирована услуга, която свързва декриптирането с идентичността на приложението, така че друга програма, работеща със същия ваш потребител, вече не може просто да поиска ключа. Google го обяви, като започна с бисквитките, и декларира намерението си да го разшири до паролите и платежните данни.
Беше реално подобрение и е добре да се признае. Добре е да се разкаже и краят: през следващите месеци бяха публикувани няколко техники за заобикаляне на механизма и най-активните семейства infostealer си възвърнаха способността да четат данните. Състезанието продължава.
Изводът не е „Chrome е лош“. Той е, че хранилище, чиято тайна се пази от самата операционна система, зависи от това операционната система да печели всеки рунд. Хранилище, чиято тайна е в главата ви, не зависи от това.
Реалният риск има име: infostealer и повторно използвани пароли
Заплахата, която днес изпразва хранилищата с пароли, не е сложен криптоанализ: това е програма за кражба на данни за вход (infostealer), която идва в пиратски инсталатор, крак или прикачен файл, изпълнява се с вашия потребител и копира файловете на профила на браузъра. После тези данни за вход се продават на партиди и захранват достъпи до други услуги, където жертвата е повтаряла паролата.
Данната, която най-добре очертава проблема, е публикувана от Verizon в нейния Data Breach Investigations Report 2024 (май 2024 г.): използването на откраднати данни за вход се появява в 31 % от всички анализирани пробиви през предходните десет години. Не е една от многото техники; това е доминиращата входна врата.
И оттук идва най-доходоносното правило на цялата домашна сигурност:
Различната парола за всяка услуга превръща изтичането в изолиран инцидент. Повторената парола го превръща във верига.
Проблемът е, че никой не помни четиридесет различни пароли. Затова полезният въпрос не е „доверявам ли се на браузъра?“, а „къде да ги пазя, за да мога да използвам различна на всяко място?“.
Какво означава „zero-knowledge“ и по какво си личи
Zero-knowledge означава, че криптирането и декриптирането стават на вашето устройство, с ключ, извлечен от главна парола, която никога не се изпраща на сървъра. Сървърът съхранява криптирани блокове и публичните параметри, нужни за извличане на ключа, но няма — и не може да получи — нищо четимо. Ако някой копира цялата база данни, отнася шум.
Тази таблица сравнява какво вижда всеки участник в трите сценария:
| Какво има | Браузър (локално хранилище) | Синхронизация на браузъра | Мениджър zero-knowledge като Vault |
|---|---|---|---|
| Кой има ключа за декриптиране | Операционната система, за вашия потребител | Доставчикът, освен при E2E (iCloud, Firefox Sync, Chrome с фраза) | Само вие: извлича се от главната ви парола в браузъра |
| Какво вижда сървърът | Не се прилага | Криптирани данни; метаданни според доставчика | iv + ciphertext, тип на записа и дати |
| Какво става, ако откраднат базата данни | Не се прилага | Зависи от модела | Нечетими блокове AES-256-GCM без вашия ключ |
| Какво става, ако програма работи с вашия потребител | Може да чете хранилището | Може да чете локалното хранилище | Само ако сейфът е отключен в този момент |
| Има ли заключване при неактивност | Не | Не | Да, настройваемо |
| Може ли да се възстанови достъпът, ако забравите тайната | Да (това е вашата сесия) | Да (акаунтът на доставчика) | Не, по дизайн |
Този последен ред е реалната цена на модела и трябва да се разбере, преди да започнете: няма бутон „забравих главната си парола“. Ако няма никой, който да може да чете данните ви, няма и никой, който да може да ви ги върне.
Какво случаят LastPass от 2022 г. научи за параметрите, а не за модела
През декември 2022 г. LastPass потвърди, че нападател е копирал резервно копие със сейфовете на клиентите. Моделът zero-knowledge издържа по същество — чувствителните полета останаха криптирани —, но инцидентът остави два урока, които важат за всеки мениджър.
Първият: некриптираните метаданни също информират. В онези сейфове URL адресите на сайтовете пътуваха на открито, което позволява да се профилира жертвата, дори да не се четат паролите ѝ. Вторият: параметрите на извличане са толкова важни, колкото алгоритъма. Много стари акаунти запазиха брой итерации много под стойността по подразбиране за времето (100.100), което рязко поевтинява речниковата атака срещу главната парола.
Оттук идва критерият, по който трябва да съдите всеки мениджър, включително Vault: питайте кой алгоритъм, колко итерации и какво остава некриптирано. Ако отговорът не е публикуван, това е отговор.
Така Vault криптира това, което запазвате, стъпка по стъпка
Vault извлича AES-256-GCM ключ от вашата главна парола с PBKDF2-SHA256 и 310.000 итерации, криптира всеки запис поотделно в браузъра и изпраща на сървъра единствено двойката iv + ciphertext. Главната парола не се запазва никъде: живее в паметта, докато сейфът е отключен, и изчезва при заключване, при изтичане на таймера или при презареждане на страницата.
Ето точните параметри, за да можете да ги сравните с тези на всеки друг мениджър:
| Параметър | Стойност във Vault | Референция |
|---|---|---|
| Извличане на ключ | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (рев. 3, 2017) изисква минимум 10.000 итерации |
| Итерации | 310.000 | 31 пъти минимума на NIST; цифрата, която OWASP препоръчваше, преди да я вдигне на 600.000 |
| Salt | 16 случайни байта на сейф | crypto.getRandomValues на браузъра |
| Криптиране | AES-256-GCM | Автентикирано криптиране: открива манипулация на данните, NIST SP 800-38D |
| IV | 12 случайни байта (96 бита) на запис | Препоръчан размер в NIST SP 800-38D за GCM |
| Ключ в паметта | Отбелязан като неекспортируем в WebCrypto | Самият браузър пречи да се извлече материалът на ключа |
| Проверка на ключа | Декриптира се фиксиран свидетел, криптиран при създаване на сейфа | Сървърът никога не валидира ключа: не го познава |
Две нюанса на честност за тази таблица, защото са от рода неща, които брошурата пропуска:
- 310.000 итерации са над нормативния минимум и под сегашната препоръка на OWASP (600.000) за PBKDF2-HMAC-SHA256. Като публична референция, Bitwarden повиши стойността си по подразбиране на 600.000 през 2023 г., а 1Password документира 650.000 в своя дизайн на сигурността, макар че последният добавя и локален таен ключ.
- Vault не използва Argon2id, което е това, което литературата препоръчва днес, когато е налично. Използва PBKDF2, защото това предлага WebCrypto нативно в браузъра.
Това, което стига до сървъра за всеки запис, е буквално следното:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Полето type (login или note) е на открито нарочно, за да може да се нарисува иконата и списъкът без да се декриптира нищо. Заглавието, URL адресът, потребителят, паролата и бележките са вътре в ciphertext.
Какво можете да запазвате във Vault и какво прави, когато оставите телефона на масата
Vault пази два типа записи — достъпи (заглавие, URL, потребител, парола и бележки) и защитени бележки (заглавие и текст) — и се затваря сам след минутите неактивност, които настроите, между 1 и 120, с 5 по подразбиране.
Това, което намирате вътре, проверено в приложението:
- Генератор на пароли от 20 знака с главни, малки букви, цифри и 25 символа, използващ криптографския генератор на браузъра. Това са около 6,2 × 10³⁸ възможни комбинации (≈ 129 бита): никой речников списък не стига дотам.
- Измерител на сила от 0 до 4, докато пишете, както за главната парола, така и за запазените пароли.
- Копиране с автоматично изчистване на клипборда след 30 секунди, за да не остане копираната парола да чака следващото приложение, което чете клипборда.
- Показване / скриване на паролата в детайла и отваряне на URL на достъпа в нов раздел.
- Мигновено търсене по заглавие, URL и потребител, което филтрира на вашето устройство върху вече декриптираните записи.
- Ръчно заключване с бутон, освен автоматичното.
- Директен линк към запис: копирате линк, който носи само числовия идентификатор. Без главната парола този линк не показва абсолютно нищо.
- Таймерът се рестартира с вашата активност (докосвания, клавиатура, скрол), така че не ви изхвърля по средата на формуляр.
Автоматичното заключване е функцията, която най-много си личи във всекидневието и която браузърът няма: пет минути след като оставите телефона на масата, паролите ви отново са нечетими блокове, дори сесията да е още отворена.
Какво Vault НЕ прави и защо е добре да го знаете, преди да започнете
Vault е криптирано хранилище, а не пакет за сигурност. Ето какво няма днес, казано без заобикалки, за да не идва никой с очаквания:
- Не възстановява главната ви парола. Ако я забравите, съдържанието е невъзстановимо: няма копие, нито таен въпрос, нито поддръжка, която да може да направи нещо. Това е пряка последица от модела, а не недоглеждане.
- Не попълва автоматично формуляри в уеб сайтовете: няма разширение за браузър, нито автоматично попълване. Копира се и се поставя.
- Няма биометрично отключване: влиза се, като се въведе главната парола.
- Не генерира и не съхранява кодове за двуетапна проверка (TOTP).
- Не проверява дали паролите ви се появяват в известни изтичания.
- Не импортира и не експортира CSV файлове от браузъра или друг мениджър: записите се създават на ръка.
- Не позволява споделяне на записи с друг човек и няма екипни сейфове.
- Не работи офлайн: криптираните записи се изтеглят от сървъра при отключване.
- Не пази история на предишни пароли, нито папки, нито етикети, нито любими.
- Не защитава вече компрометирано устройство. Ако на вашия компютър работи кийлогър, той ще види главната ви парола, когато я напишете. Никой мениджър — нито Vault, нито друг — не решава това; решава го поддържането на устройството чисто.
И още едно ограничение от общ характер: Vault е инструмент за криптирано съхранение, а не сертификат за сигурност, нито становище за нормативно съответствие. Ако работите с данни на трети лица, подчинени на законови задължения, тази оценка е работа на вашия консултант, а не на приложение.
Как да изберете главна парола, която издържа на офлайн атака
Най-добрата главна парола не е усукана парола от осем знака: това са четири или пет случайни думи, избрани на случаен принцип, а не от вас. Лесни са за помнене и много по-скъпи за разбиване, защото онова, което оскъпява една атака, не е редкостта на символите, а броят на комбинациите.
За да се види с числа, ето порядъка на атака с груба сила срещу PBKDF2-SHA256 с 310.000 итерации. Приема се темп от около 21.000 опита в секунда на висок клас GPU — порядъкът, който дават публичните benchmark на hashcat за PBKDF2-HMAC-SHA256, мащабирани до 310.000 итерации — и се брои средното време, тоест половината от пространството за търсене:
| Главна парола | Комбинации | Ентропия | 1 GPU | 100 GPU |
|---|---|---|---|---|
| 3 случайни думи (списък от 7.776) | 4,7 × 10¹⁴ | 38,8 бита | ~355 години | ~3,5 години |
| 4 случайни думи | 3,7 × 10¹⁵ | 51,7 бита | ~2.760 години | ~28 години |
| 5 случайни думи | 2,8 × 10¹⁹ | 64,6 бита | ~21 милиона години | ~214.000 години |
| 8 знака, избрани от човек | — | много под теоретичната | часове или дни | минути |
Последният ред е важният. Парола от осем знака с главна буква, цифра и символ на хартия има същата ентропия като четири случайни думи, но хората не избираме на случаен принцип: избираме собствено име, година и удивителна накрая, а речниците с правила за мутация експлоатират точно това. Обяснява го самият NIST в приложение A на SP 800-63B, който по същата причина не препоръчва задължителните правила за състав и периодичните срокове на валидност.
Практически правила за главната парола на Vault:
- Минимум четири думи, пет, ако можете. Изберете ги със зарове или генератор, не от главата си.
- Не я използвайте никъде другаде. Това е единствената парола, която не може да се повтори никога.
- Запишете я на хартия и я пазете там, където пазите важните документи. При модел без възстановяване хартията в заключено чекмедже е легитимно резервно копие, а не ерес.
- Vault изисква минимум 8 знака, но това е технически под, а не препоръка. Целете се в 20 или повече.
- Изпробвайте я в същия ден, като затворите и отворите сейфа няколко пъти, преди да сложите вътре четиридесет акаунта.
Как да прехвърлите паролите си от браузъра във Vault, без да се объркате
Vault не импортира CSV файлове, така че миграцията е ръчна. Това, което звучи като неудобство, се превръща в единствения случай в живота, в който наистина ще прегледате акаунтите си. Правете го на партиди, в седем стъпки:
- Извадете списъка с това, което имате. В Chrome —
chrome://password-manager/passwords; във Firefox —about:logins; в Safari — Настройки → Пароли. Ще видите колко са и колко са повторени. - Подредете по критичност, а не по азбучен ред. Основният имейл първо (това е акаунтът, който възстановява всички останали), после банката, после останалите.
- Създайте главната си парола във Vault по правилата от предишния раздел и я запишете на хартия.
- Започнете с десетте критични акаунта. За всеки: влезте в услугата, сменете паролата с нова, генерирана с бутона на генератора на Vault, и я запазете като достъп с неговия URL и потребител.
- Сменете първо повторените. Ако една и съща парола е на пет места, тези пет са реалният ви приоритет.
- Изтрийте от браузъра онова, което вече сте мигрирали, и изключете предложението за запазване на пароли, за да не останете с две несинхронизирани копия. Да държите половината на всяко място е най-лошият от световете.
- Тези, които не са достъпи, запазете като защитена бележка: wifi пароли, ПИН на сейфа, резервни кодове за двуетапната проверка.
Ако за седмица мигрирате само десет акаунта, отлично. Десет акаунта с уникална и криптирана парола вече е повече, отколкото има повечето хора.
Често задавани въпроси
По-сигурен ли е мениджър на пароли от браузъра?
Да в сценария, който днес причинява най-много вреда: програма, която работи с вашия потребител, може да чете хранилището на браузъра без никаква допълнителна тайна, докато при мениджър zero-knowledge би ѝ трябвала и вашата главна парола, която не е нито на устройството, нито на сървъра. Освен това браузърът няма заключване при неактивност.
Какво става, ако забравя главната парола на Vault?
Губите достъпа до съдържанието, без изключение и без възможност за възстановяване. Не съществува копие на ключа на никой сървър, така че никой не може да го нулира. Затова препоръката е да я запишете на хартия и да я пазите на сигурно място, преди да започнете да слагате акаунти.
Могат ли Vault или AIsToHire да виждат паролите ми?
Не. Криптирането и декриптирането стават във вашия браузър с ключ, извлечен от главната ви парола, която никога не се изпраща. На сървъра има само инициализационен вектор, криптиран блок, типът на записа (достъп или бележка) и датите на създаване и промяна.
Ако хакнат базата ви данни, виждат ли се паролите ми?
Не на открито. Който отнесе базата данни, ще получи блокове, криптирани с AES-256-GCM, а за да ги отвори, ще му трябва вашата главна парола, която не е там. Което ще види, са метаданните, които пътуват некриптирани: колко записа имате, дали са достъпи или бележки и кога сте ги създали или променили.
Мога ли да ползвам Vault на телефона и на компютъра със същите пароли?
Да. Криптираните записи пътуват с вашия акаунт, така че от всяко устройство въвеждате същата главна парола и те се декриптират локално. Което ви трябва на всяко устройство, е връзка и въвеждане на ключа: няма офлайн режим.
Попълва ли Vault сам паролите в уеб страниците?
Не. Няма разширение за браузър, нито автоматично попълване: отваряте записа, копирате потребителя или паролата и ги поставяте. Което прави, е да изчисти клипборда 30 секунди след копирането.
Трябва ли да изтрия паролите, запазени в Chrome?
Добре е, но само докато ги мигрирате. Да държите една и съща парола запазена на две различни места умножава изложената повърхност и предизвиква разминавания, когато я смените на едното, а на другото не. А ако продължавате да използвате запазването на браузъра за нещо, поне включете парола-фразата за синхронизация в Chrome или Основната парола във Firefox.
Какво става, ако затворя раздела, без да заключа сейфа?
Сейфът все пак остава заключен. Извлеченият ключ живее само в паметта на страницата: при затваряне или презареждане изчезва и следващия път ще трябва да напишете отново главната парола.
Безплатен ли е Vault?
Vault се използва от акаунт в AIsToHire, а акаунтът се създава безплатно, без инсталиране на нищо: работи в браузъра на телефона или на компютъра.
Къде е Vault
Vault е мини-приложението на AIsToHire, което пази достъпи и бележки с криптиране от край до край: ключът се извлича във вашия браузър с PBKDF2-SHA256 с 310.000 итерации, всеки запис се криптира с AES-256-GCM, а сървърът съхранява само нечетими блокове. Намира се в Vault — Мениджър на пароли с криптиране от край до край.
Не замества чисто устройство, нито двуетапната проверка и не възстановява главната ви парола, ако я загубите. Което прави, е паролите ви да престанат да бъдат в чекмедже, което се отваря само защото сесията ви е отворена.
Създайте своя сейф във Vault и запазете първата си криптирана парола за по-малко от минута: главната парола я избирате вие и не напуска устройството ви.
Създайте своя сейф във Vault и запазете първата си криптирана парола за по-малко от минута: главната парола я избирате вие и не напуска устройството ви.Продължете да четете
Всички статии →
Откраднали са криптирания сейф на вашия мениджър на пароли: какво да направите, стъпка по стъпка

Караница по WhatsApp или разговор на живо: какво казва науката за конфликтите в двойката по съобщения

Ментална карта, концептуална карта и план: разлики и кога да използвате всяка
