 aiLinks
Quishing: така подменят QR кода на вашия бизнес с фалшив (и как да го предотвратите)
Екипът на aiLinksНаписано с помощта на ИИ14 мин четенеНакратко
- Испания е втората държава в света по засичания на quishing: концентрира 17 % от общия брой, само след Съединените щати (19 %), според ESET Threat Report H1 2026, публикуван на 8 юли 2026 г. с телеметрия от декември 2025 до май 2026 г. и разбит по държави от SecurityBrief на 9 юли.
- QR кодът вече се появява в около 11 % от засечените фишинг имейли, със средно 100.000 засичания месечно и пик през април 2026 г. (ESET, H1 2026).
- Microsoft премина от 7,6 милиона атаки с QR през януари 2026 г. до 18,7 милиона през март, +146 % за тримесечие, според доклада си за пейзажа на имейл заплахите за Q1 2026 (30 април 2026 г.).
- Физическият вектор е стикер върху автентичния QR код: INCIBE и OCU предупредиха за случаи при паркомати, зарядни точки, менюта на ресторанти и фалшиви глоби под чистачката.
- Защитата на един бизнес има две половини: ненарушим физически носител (ламиниран, гравиран, завинтен) и контрол върху местоназначението на кода, за да можете да го спрете или пренасочите за секунди и да видите в аналитиката дали сканиранията рязко падат.
Ако вашият бизнес има QR код на улицата, на витрината, на масата, на паркомата на вашия паркинг, на буса, току-що сте се превърнали в евтина мишена. Измамата не се нуждае да ви хакне: нужни са ѝ принтер, лепило и десет секунди пред вратата ви. В aiLinks, инструмента на AIsToHire за къси връзки и динамични QR кодове с редактируемо местоназначение, виждаме другата страна на проблема всеки ден: отпечатаният QR е неизменен, но местоназначението не е нужно да е такова. И точно там е единствената защита, която работи, когато плакатът вече е залепен на стената.

Какво е quishing и защо Испания се превърна във втория му пазар в света?
Quishing (от QR + phishing) е измамата, която използва QR код като превозно средство, за да отведе жертвата на фалшив уебсайт, който иска банкови данни или идентификационни данни. Испания концентрира 17 % от всички световни засичания, второто място след Съединените щати (19 %) и пред Мексико (6 %), според ESET Threat Report H1 2026 (8 юли 2026 г.).
Не е случайно. Испания е една от държавите, където QR кодът се нормализира най-рано и най-дълбоко: дигитално меню в ресторантьорството, плащане на паркомати, зареждане на електрически превозни средства, споделени колела и тротинетки, билети, административни услуги. Където има навик да се сканира, без да се мисли, има бизнес за онзи, който залепя стикер.
Данните, които обясняват защо филтрите не го спират: QR кодът е картинка, а не връзка. Антифишинг механизмите, които анализират URL адреси в текст, не виждат нищо за анализ. Затова QR кодът вече се появява в около 11 % от фишинг имейлите, засечени от ESET, със средно 100.000 засичания месечно и максимум през април 2026 г.
| Източник | Данни | Период |
|---|---|---|
| ESET Threat Report H1 2026 | Испания, 2-ра държава: 17 % от засиченията на quishing (САЩ 19 %, Мексико 6 %) | дек. 2025 – май 2026 |
| ESET Threat Report H1 2026 | QR кодът се появява в ~11 % от фишинг имейлите; ~100.000 засичания/месец | дек. 2025 – май 2026 |
| Microsoft, пейзаж на имейл заплахите Q1 2026 | 7,6 млн. атаки с QR през януари → 18,7 млн. през март (+146 %) | ян. – март 2026 |
| Microsoft, Q1 2026 | 8.300 милиона фишинг заплахи по имейл засечени | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70 % от злонамерените PDF файлове са носили QR към фишинг сайт | 2026 |
Така подменят QR кода на вашия бизнес с фалшив, стъпка по стъпка
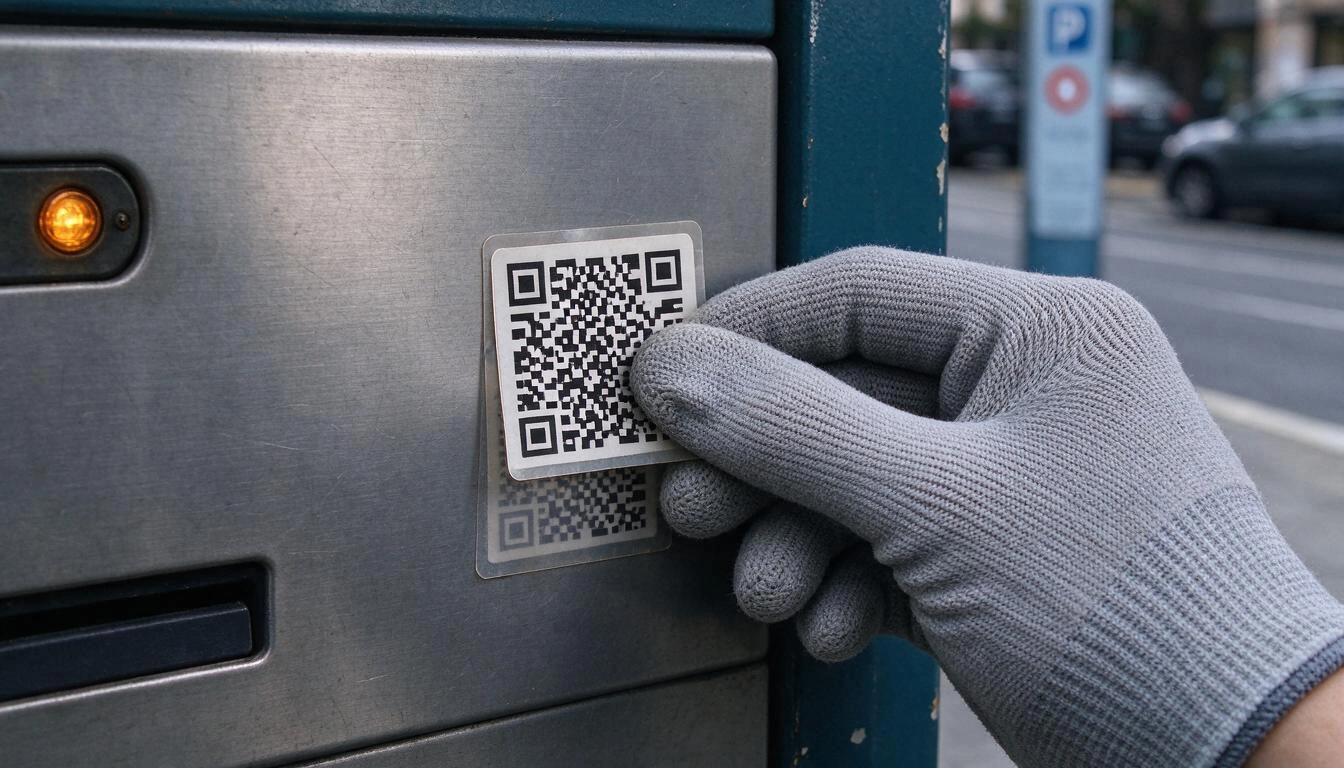
Физическата атака има четири хода и никой не изисква технически познания: отпечатване на QR, който сочи към клониран уебсайт, залепването му върху вашия, изчакване клиентите ви да го сканират и прибиране на картите. Нападателят не влиза във вашите системи нито за миг; използва вашата фасада и вашата репутация като стръв.
- Клонират вашата целева страница. Ако вашият QR води до платежен шлюз, до менюто или до формуляр, възпроизвеждат външния вид. При случая с фалшивите глоби, открит в Малага, използваният домейн (
dgtmultamalaga.sbs) е бил регистриран при евтин азиатски регистратор, според анализа, публикуван от Xataka. - Отпечатват стикер с точния размер на вашия код. Понякога копират рамката и цветовете на оригиналния носител, за да не си личи кръпката.
- Поставят го отгоре, за секунди, в часове с малък наплив. Вашият плакат остава непокътнат на показ: единственото, което се е променило, е шарката от квадратчета.
- Жънат. Всеки клиент, който сканира, предава данни от карта, идентификационни данни или нежелан абонамент. И го прави, като ви вярва.
Защо никой не може да види с просто око накъде води един QR код?
Защото QR кодът не е четим текст: това е матрица от бели и черни модули, която кодира низ от знаци, а човешкото око не я разшифрова. Два кода, които водят до две радикално различни места, са визуално неразличими за всеки клиент. Тази непрозрачност, която е техническо достойнство, е точно онова, което quishing експлоатира.
Към това се добавя поведението на телефона. Много четци и камери отварят връзката директно или я показват съкратена за половин секунда, а на тесен екран дългият домейн се отрязва точно там, където започва подозрителното. Затова OCU препоръчва да се изключи автоматичното отваряне на връзки при сканиране, в Android от настройките на Google Lens, за да се прочете URL адресът, преди да се влезе.
Неудобният извод за всеки бизнес: не можете да поискате от клиента да провери местоназначението, защото няма с какво. Проверката трябва да живее във вашата страна: в носителя и в домейна, който се появява, когато връзката се отвори.
Трите сценария, в които най-често се случва в Испания
Предупрежденията на INCIBE и OCU се концентрират в три носителя: платежни машини на обществени места, менюта в ресторантьорството и фалшиви документи, имитиращи Администрацията. Споделят един модел: клиентът стои прав, бърза и приема, че кодът е официален.
- Паркомати, зареждане и споделена мобилност. OCU предупреди на 10 юли 2025 г. за стикери с фалшиви QR кодове върху оригиналните кодове на зарядни точки за електрически превозни средства и предупреди, че същата схема важи за паркомати, колела и тротинетки. Медии като Merca2 документираха през януари 2026 г. случая с паркомата с клониран общински уебсайт.
- Менюта на ресторанти. На 4 август 2026 г. INCIBE публикува реален случай, обработен от нейната линия 017: клиентка сканира QR кода на менюто на ресторант, прие изскачащ прозорец и накрая се оказа с активен премиум абонамент, който не беше поискала, без имейл за потвърждение и без начин да се отпише сама; други посетители на същото заведение разказаха същото. Съобщиха го, между другото, Leonoticias. Според QR TIGER близо 75 % от ресторантите в света вече използват QR за дигиталното си меню: огромна повърхност за атака.
- Фалшиви глоби под чистачката. През септември 2026 г. INCIBE и местната полиция на Малага предупредиха за хартии, имитиращи герба на Министерството на вътрешните работи и логото на DGT, с QR, който водеше до фалшив уебсайт за плащане. Златното правило, което повтарят DGT и автомобилните клубове и което провери Maldita.es на 9 януари 2026 г.: автентична глоба никога не се плаща чрез QR; тя носи референтен номер и данни за служителя, за превозното средство и за нарушението.
Какво губи бизнесът, когато му закрият QR кода (и не е само клиентът)
Губи три неща едновременно: парите на клиентите си, репутацията си и трафика, който този код генерираше. Случаят с ресторанта е перфектният пример: жертвата не обвинява анонимния измамник, а звъни на заведението. А заведението дори няма как да знае какво е станало.
Има и мълчалива цена: докато стикерът е поставен, вашият QR спира да работи. Резервациите, поръчките, изтеглянията на менюто или гласовете в анкетата, които този код носеше, падат до нула и никой не забелязва, докато някой не се оплаче. При бизнес, чийто основен канал за привличане е плакат на улицата, това са дни на счупена фуния.
И има риск за съответствието: ако QR кодът, който вие сте отпечатали, води, макар и по манипулация на трета страна, до формуляр, който събира лични данни, инцидентът засяга вашите клиенти и ще трябва да го обяснявате. Препоръчително е да можете да възстановите какво местоназначение е имал вашият код във всеки момент, с дата.
Защитният протокол: седем мерки, от най-евтината до най-ефикасната
Защитата не е продукт, а протокол от четири слоя: физически носител, труден за манипулиране, периодичен визуален преглед, местоназначение под ваш контрол и наблюдение на сканиранията. Никой от четирите не струва много; комбинацията е онова, което прави атаката нерентабилна пред вашата врата.
| Мярка | Цена | Каква атака спира |
|---|---|---|
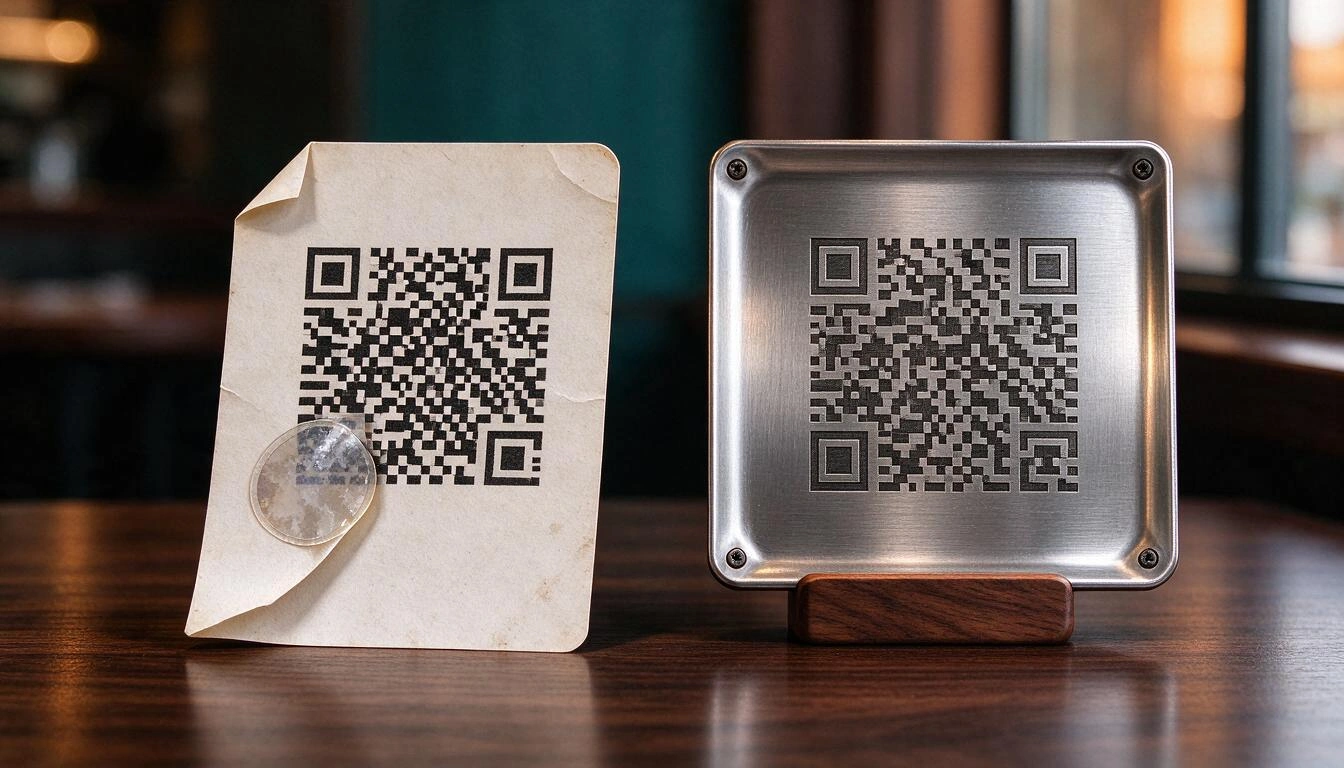
| QR, ламиниран, плакиран или във винил с постоянно лепило | Много ниска | Затруднява залепването отгоре; чуждият стикер си личи и се отлепва |
| QR, гравиран с лазер, щанцован или върху завинтен метакрилат | Средна | Практически невъзможен за закриване без следа |
| Рамка или стойка с точен отвор за кода | Ниска | Всяко лепило стърчи и се вижда |
| Надпис върху самия носител с домейна, към който води | Нулева | Клиентът може да сравни URL адреса, който му се показва |
| Визуален преглед при отваряне и затваряне, със снимка за сравнение | Нулева | Открива манипулацията за часове, а не за седмици |
| Местоназначение в разпознаваем и стабилен домейн, а не в анонимен скъсител | Ниска | Прави фалшивия URL очевиден; позволява да се обучава клиентът |
| Възможност кодът да се спре или пренасочи мигновено | Ниска | Прекъсва щетите без преотпечатване на нищо |
Два нюанса, които са по-важни, отколкото изглеждат:
Визуалният преглед се нуждае от еталон. „Да погледнеш дали изглежда странно“ не е контрол. Направете снимка на всеки носител в деня на монтажа, запазете я и сравнявайте. Повдигнат ъгъл, различен блясък, квадрат с по-бяло бяло: това е, което INCIBE моли да се търси, когато препоръчва често да се проверява дали кодовете на вашия бизнес не са подменени и да се избере генератор, който дава гаранции за сигурност относно това къде сочи кодът.
Домейнът е единствената следа, която остава на клиента. Ако вашият QR води до анонимен и общ скъсител, вие учите клиента си, че е нормално да попадне в домейн, който не разпознава, и с това му изключвате единствената тревога, която е имал. Ако води винаги до стабилен домейн и четим път, от типа на къса връзка със собствен текст, като /carta-bar-central, който можете да зададете вместо случаен код, клонираният сайт на измамника се издава сам.
Как да откриете навреме, че са ви закрили кода: падането на сканиранията е алармата
Най-надеждният сигнал, че някой е залепил нещо върху вашия QR, е, че сканиранията рязко падат от ден за ден, без да се е променило нищо друго. Ако вашият код има средно 40 сканирания дневно и пада на три, това не е, че трафикът е намалял: това е, че вашият код е спрял да бъде ваш.
За да съществува тази аларма, е нужно сканиранията да минават през връзка, която измервате. QR, който кодира директно крайния URL (или телефонен номер, или съобщение в WhatsApp), не оставя никаква следа: не знаете колко сканирания сте имали вчера, така че не можете да забележите, че днес ги нямате. QR, който сочи към ваша къса връзка, оставя: имате дневна серия, изменение, държава, град, устройство и браузър.
Три модела, върху които си струва да държите око:
- Рязък и траен спад при конкретен носител: подозрение за физическа манипулация или за свален плакат.
- Носител с нула сканирания в продължение на дни, докато сестринските му продължават да работят: в aiLinks това се вижда, като сравнявате няколко връзки едновременно и откривате тези, които не се сканират.
- Сканирания от държава или език, които не пасват на плакат, който е във вашата витрина: знак, че изображението на вашия QR циркулира другаде.
Какво да направите през първите 24 часа, ако откриете манипулиран QR
Първо физическият носител, после дигиталното местоназначение и паралелно подаване на сигнал. Редът има значение: свалянето на стикера спира нови жертви, но предупреждението към тези, които вече са сканирали, можете да дадете само ако контролирате страницата, до която стигат.
- Свалете стикера и запазете лепилото в плик: това е доказателство. Снимайте носителя, преди да пипнете каквото и да било.
- Спрете собствения си код, докато проучвате. Една спряна къса връзка не пренасочва повече и показва страница с предупреждение, вместо да изпраща когото и да било някъде; ако носителят не е бил манипулируем, можете и временно да го пренасочите към страница с предупреждение за клиентите, които стигнат дотам.
- Предупредете в заведението и в социалните си мрежи, с конкретно съобщение: кой код, как е изглеждал фалшивият и какво трябва да направят онези, които са го сканирали.
- Кажете на засегнатите да се обадят на банката си и да замразят картата, което е първата мярка, препоръчвана от OCU, и да съберат снимки на екрана и извлечения.
- Подайте сигнал. INCIBE обслужва граждани и фирми на безплатния телефон 017 и чрез своята служба за помощ по киберсигурност, а официалният сигнал отива в Националната полиция или Гражданската гвардия.
- Оставете запис за инцидента: дата, носител, местоназначение, което е имал вашият код, и промени, които сте направили. Датираната история на местоназначенията на всяка връзка ви спестява половината спор после.
Често задавани въпроси за quishing и QR кодовете на един бизнес
Как да разбера дали един QR код е фалшив, преди да го сканирам?
Просто с очите не можете да прочетете местоназначението, затова гледайте носителя, а не кода: ако има стикер върху друг, ръбовете не съвпадат, хартията е повдигната или текстурата е различна от останалата част на плаката, не сканирайте. След като сте сканирали, прочетете целия домейн, преди да въведете каквото и да било: изключването на автоматичното отваряне на връзки е мярката, която OCU препоръчва точно за да може да се направи това.
Глобите за нарушения носят ли QR код?
Не. Нито DGT, нито общините управляват плащането на санкция чрез QR, оставен под чистачката: автентичната глоба включва референтен номер, данни за служителя, за превозното средство и за нарушението и се плаща по официалните канали. Това е предупреждението, което повтарят INCIBE, местната полиция и журналистическите проверки от 2026 г.
Моят ресторант използва QR за менюто, отговорен ли съм, ако някой го манипулира?
Престъплението е на измамника, но засегнатият клиент ще се обади на вас и репутационната щета е ваша. Затова INCIBE насочва препоръките си към фирмите: често да проверяват дали кодовете на заведението не са подменени и да използват услуга за генериране, която гарантира накъде сочи кодът. Документирането на прегледите и възможността да докажете какво местоназначение е имал вашият QR към всяка дата е най-добрата възможна позиция.
По-безопасен ли е динамичният QR от статичния?
По-защитим е, което не е същото. Статичният QR кодира местоназначението вътре в картинката: ако има проблем, можете само да преотпечатате. Динамичният QR сочи към междинна къса връзка, така че можете да го спрете, да го пренасочите към страница с предупреждение или да смените местоназначението за секунди, без да пипате отпечатаното, и имате аналитика, за да забележите, че нещо не е наред. Каквото не предотвратява, е да залепи някой друго нещо отгоре: това се бори с физическия носител.
Скъсителите на връзки помагат ли, или влошават проблема?
Зависи от едно-единствено нещо: дали клиентът разпознава домейна. Анонимният и общ скъсител свиква хората да попадат в непознати домейни, което е точно навикът, който quishing експлоатира. Къса връзка със стабилен домейн и четим път, с името на вашия бизнес или на кампанията, превръща URL адреса в проверима следа.
На какъв интервал трябва да проверявам QR кодовете на бизнеса си?
За кодове на улицата или на фасадата, ежедневен визуален преглед при отваряне и затваряне; за тези по масите, при подготовката на смяната. INCIBE не определя конкретна честота, но настоява за честа проверка. Добавете седмичен преглед на аналитиката: необяснимо падане на сканиранията е следата, която идва по-рано от оплакването на клиента.
Какво да правя с вече отпечатаните плакати, ако трябва да сменя местоназначението?
Ако QR кодът сочи към къса връзка, която контролирате, нищо: сменяте местоназначението от телефона и отпечатаното продължава да важи. Ако кодира крайния URL, плакатът е мъртва хартия и трябва да се преотпечата. Тази разлика е практическата причина винаги да се използва редактируем посредник, още преди тази за сигурност.
QR, който можете да изключите, е единственият, който можете да защитите
Quishing не се печели с бронирането на кода: печели се с контрол върху местоназначението и наблюдение на сканиранията. Ако вашият QR сочи към ваша къса връзка, една манипулация е получасов инцидент, спирате, предупреждавате, пренасочвате, документирате, вместо тираж плакати за боклука и ядосан клиент, на когото не можете да обясните нищо.
Точно това прави aiLinks, приложението на AIsToHire за създаване на къси връзки и редактируеми динамични QR кодове: отпечатаният код сочи винаги към вашата къса връзка, с четим път, който избирате вие; местоназначението се сменя с две докосвания с датирана история и връщане назад; връзката може да се спре мигновено, ако откриете манипулация, а аналитиката на сканиранията, общи и уникални по ден, седмица и месец, с изменение, държава, град и устройство, ви предупреждава за спада, преди да ви го разкаже клиент. QR кодът го изтегляте в SVG за печатницата и е последният, който ще ви трябва да отпечатате.
Създайте QR кодовете на вашия бизнес върху къса връзка, която можете да спирате, пренасочвате и измервате. С aiLinks проектирате кода, изтегляте го в SVG за печатница и, ако някой го манипулира, го изключвате или пренасочвате от телефона, без да преотпечатвате нито един плакат.
Създайте QR кодовете на вашия бизнес върху къса връзка, която можете да спирате, пренасочвате и измервате. С aiLinks проектирате кода, изтегляте го в SVG за печатница и, ако някой го манипулира, го изключвате или пренасочвате от телефона, без да преотпечатвате нито един плакат.Продължете да четете
Всички статии →
Как да смените местоназначението на вече отпечатан QR код (без да преотпечатвате нищо)

Защо автомобилната ви застраховка поскъпна през 2026 г.: средна премия от 1412 € и исторически рекорд

Караница по WhatsApp или разговор на живо: какво казва науката за конфликтите в двойката по съобщения
