 Vault
Er det sikkert at gemme adgangskoder i browseren? Det, der for alvor beskytter, og hvor du bedre kan gemme dem
Teamet hos VaultSkrevet med AI-assistance18 min. læsningKort fortalt
- Når du gemmer adgangskoder i browseren, er du beskyttet mod, at nogen stjæler din harddisk, men ikke mod et program, der allerede kører under din bruger: Chromiums egen sikkerheds-FAQ holder angribere med lokal adgang til din konto uden for sin trusselsmodel.
- Synkroniseringen i Firefox og iCloud-nøglering er ende-til-ende-krypteret. Chromes er det kun, hvis du aktiverer en separat adgangssætning. Det svage punkt er i alle tre tilfælde den lokale kopi på enheden.
- App-Bound Encryption, som Chrome introducerede i version 127 (30. juli 2024), hævede barren på Windows, men i månederne efter blev der offentliggjort måder at omgå den på, og infostealere fik adgang igen.
- En zero-knowledge-adgangskodemanager ændrer regnestykket: nøglen udledes på din enhed, serveren gemmer kun ulæselige blokke, og indholdet låses automatisk efter nogle minutters inaktivitet.
- Vault, AIsToHires miniapp, gør præcis det med PBKDF2-SHA256 med 310.000 iterationer og AES-256-GCM. Til gengæld har den ingen nøglegendannelse, ingen autoudfyldning og ingen biometri: denne artikel siger præcist, hvad den gør, og hvad den ikke gør.
Hvis du er endt her, fordi du søgte "er det sikkert at gemme adgangskoder i browseren", har du sandsynligvis allerede tredive eller fyrre gemt i Chrome, Firefox eller Safari, og nu er du begyndt at tvivle. Det ærlige svar er hverken "ja" eller "nej": det afhænger af, hvad du vil beskytte dig mod. Artiklen forklarer, hvor hver browser gemmer dine adgangskoder, hvad der skal til for at læse dem, hvad der ændrede sig i 2024, og hvad forskellen er på en ende-til-ende-krypteret manager som Vault, AIsToHires krypterede adgangskodemanager.
Alt, hvad der her siges om Vault, er kontrolleret mod dens kode og datamodel, og et helt afsnit handler om, hvad den ikke gør. En sikkerhedsartikel, der kun fortæller den gode halvdel, er ikke noget at tage beslutninger på.
Er det sikkert at gemme adgangskoder i browseren?
Det er sikkert mod tyveri af en slukket computer og mod en nysgerrig person, der åbner filen i hånden, og det er usikkert mod ethvert program, der kører under din egen bruger. Browserne krypterer adgangskodedatabasen med en nøgle, som systemet automatisk udleverer til den brugers processer: der er ingen ekstra hemmelighed, som en angriber skal gætte. Det er den afgørende forskel på en manager, der kræver en hovednøgle.
Sagt på en anden måde: browseren beskytter filen, ikke indholdet, mens du selv er logget ind. Google erkender det udtrykkeligt i Chromiums sikkerheds-FAQ, hvor lokale angreb (nogen eller noget, der allerede kører kode på din konto) ligger uden for browserens trusselsmodel.
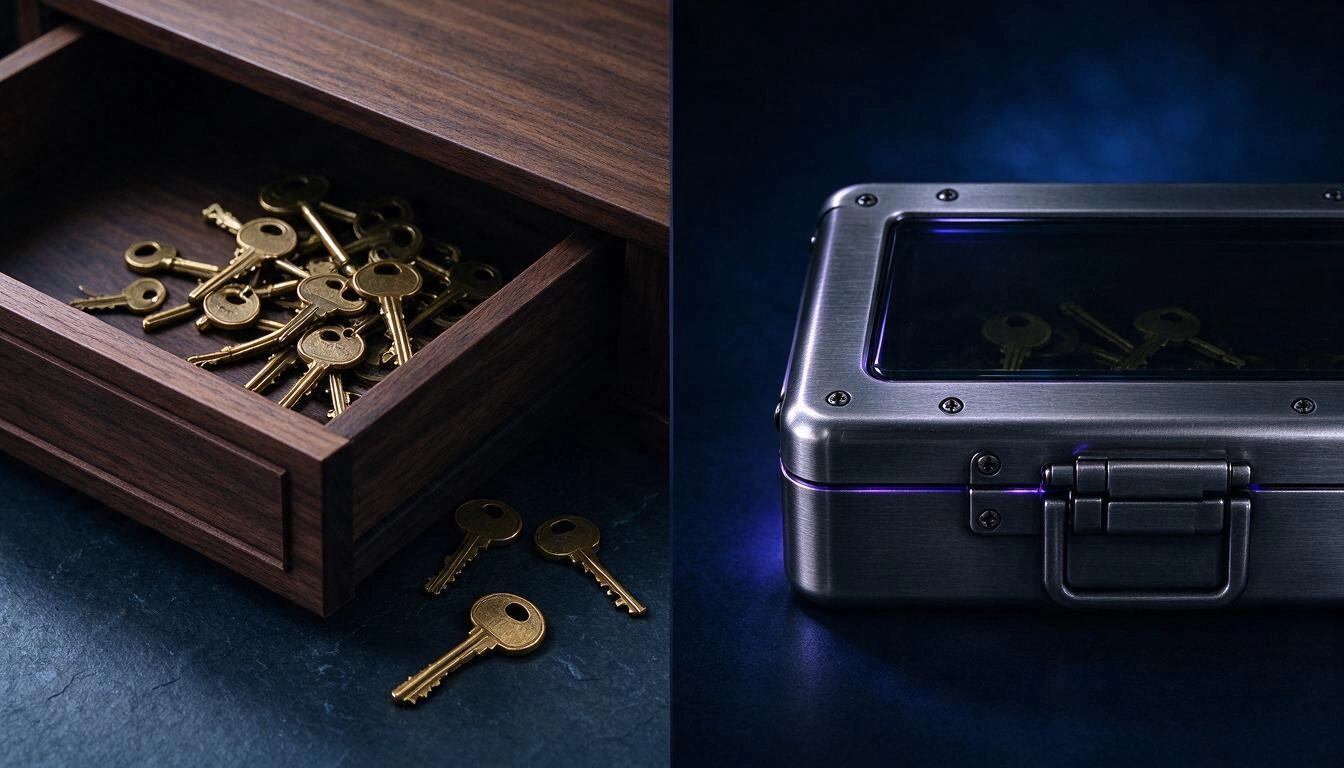
Billedet opsummerer de to filosofier. Til venstre ligger nøglerne i en skuffe: lukket, mens du er væk, åben, så snart du er der. Til højre ligger nøglerne i en kasse, der forbliver lukket, selv om skuffen er åben, fordi koden hverken findes i skuffen eller i kassen.
Hver browser gemmer adgangskoder et forskelligt sted, og de beskytter ikke lige godt
De tre mest udbredte browsere bruger forskellige mekanismer, og én af dem (Safari med nøglering) beskytter betydeligt bedre end de to andre. Tabellen viser, hvor hvert lager ligger, og hvad en angriber skal bruge for at læse det.
| Browser | Hvor adgangskoderne gemmes | Hvad der beskytter dem | Hvad en angriber skal bruge |
|---|---|---|---|
| Chrome / Edge (Windows) | SQLite-filen Login Data i profilen | Nøgle i Local State, beskyttet med brugerens DPAPI + App-Bound Encryption siden 2024 | Køre kode under din bruger på den maskine |
| Chrome (macOS) | Login Data i profilen | Nøgle gemt i systemets nøglering | Din åbne session eller nøgleringens adgangskode |
| Chrome (Linux) | Login Data i profilen | libsecret / KWallet, hvis der er en nøglering; ellers en kendt intern nøgle | Adgang til profilen; uden nøglering næsten ikke andet |
| Firefox | logins.json + key4.db i profilen | Lokal nøgle i key4.db; reel kryptering kun, hvis du aktiverer hovedadgangskoden (slået fra som standard) | Kopiere to filer fra profilen |
| Safari (macOS/iOS) | Systemets nøglering / iCloud-nøglering | Kryptering bundet til enheden, adgangskode og Secure Enclave; iCloud-nøglering er ende-til-ende ifølge Apples platformssikkerhedsguide | Låse enheden op |
To praktiske læsninger af tabellen:
- Firefox uden hovedadgangskode er det mest skrøbelige tilfælde. Der findes frie og kendte værktøjer (som
firefox_decrypt), der læserlogins.jsonved hjælp afkey4.dbuden nogen ekstra hemmelighed. Bruger du Firefox og ikke har aktiveret hovedadgangskoden, så gør det i dag under Indstillinger → Anonymitet & sikkerhed. - Safari er som standard den stærkeste af de tre, fordi nøgleringen er knyttet til enhedens oplåsning og til hardwaren. Det er ikke uafgjort mellem browserne.
Om synkronisering skal vi være retfærdige, for der er meget forvirring: Firefox Sync og iCloud-nøglering er ende-til-ende efter design, og Chromes synkronisering er det kun, hvis du aktiverer din egen adgangssætning i synkroniseringsindstillingerne. Altså: problemet med browserne ligger ikke i skyen, det ligger i den lokale kopi og i, at der ikke findes en lås, som beskytter indholdet, mens din session er åben.
Chromes appbundne kryptering hævede barren i 2024, men lukkede ikke døren
Chrome 127, udgivet 30. juli 2024, introducerede App-Bound Encryption på Windows: en privilegeret tjeneste, der binder dekrypteringen til applikationens identitet, så et andet program, der kører med din bruger, ikke bare kan bede om nøglen. Google annoncerede den først for cookies og meldte, at den skulle udvides til adgangskoder og betalingsdata.
Det var en reel forbedring, og den fortjener anerkendelse. Men vi skal også fortælle slutningen: i månederne efter blev der offentliggjort flere teknikker til at omgå mekanismen, og de mest aktive infostealer-familier fik igen mulighed for at læse dataene. Kapløbet er stadig i gang.
Konklusionen er ikke, at "Chrome er dårlig". Den er, at et lager, hvis hemmelighed opbevares af selve operativsystemet, afhænger af, at operativsystemet vinder hver eneste runde. Et lager, hvis hemmelighed sidder i dit hoved, afhænger ikke af det.
Den reelle risiko har et navn: infostealere og genbrugte adgangskoder
Truslen, der i dag tømmer adgangskodelagre, er ikke avanceret kryptoanalyse: det er et program til tyveri af loginoplysninger (infostealer), som kommer med en piratinstallation, en crack eller en vedhæftet fil, kører under din bruger og kopierer browserprofilens filer. Derefter sælges oplysningerne i partier og giver adgang til andre tjenester, hvor offeret brugte den samme adgangskode igen.
Det tal, der bedst viser problemets størrelse, kommer fra Verizons Data Breach Investigations Report 2024 (maj 2024): brugen af stjålne loginoplysninger optræder i 31 % af alle de brud, der er analyseret over de foregående ti år. Det er ikke én teknik blandt mange; det er den dominerende indgangsvej.
Og heraf følger den mest givtige regel i al privat sikkerhed:
En unik adgangskode pr. tjeneste gør et læk til en isoleret hændelse. En genbrugt adgangskode gør det til en kædereaktion.
Problemet er, at ingen kan huske fyrre forskellige adgangskoder. Derfor er det nyttige spørgsmål ikke "kan jeg stole på browseren?", men "hvor gemmer jeg dem, så jeg kan bruge en forskellig på hvert sted?".
Hvad "zero-knowledge" betyder, og hvordan du mærker det
Zero-knowledge betyder, at kryptering og dekryptering sker på din enhed med en nøgle udledt af en hovednøgle, som aldrig sendes til serveren. Serveren gemmer krypterede blokke og de offentlige parametre, der skal bruges til at udlede nøglen, men har ikke noget læsbart, og kan heller ikke få det. Hvis nogen kopierer hele databasen, får de støj.
Tabellen sammenligner, hvad hver aktør ser i de tre scenarier:
| Hvad der er tale om | Browser (lokalt lager) | Browsersynkronisering | Zero-knowledge-manager som Vault |
|---|---|---|---|
| Hvem har dekrypteringsnøglen | Operativsystemet, for din bruger | Udbyderen, medmindre E2E (iCloud, Firefox Sync, Chrome med adgangssætning) | Kun du: den udledes af din hovednøgle i browseren |
| Hvad serveren ser | Gælder ikke | Krypterede data; metadata afhængigt af udbyder | iv + ciphertext, posttype og datoer |
| Hvad der sker, hvis databasen stjæles | Gælder ikke | Afhænger af modellen | AES-256-GCM-blokke, der er ulæselige uden din nøgle |
| Hvad der sker, hvis et program kører under din bruger | Kan læse lageret | Kan læse det lokale lager | Kun hvis vaulten er låst op i det øjeblik |
| Er der lås ved inaktivitet | Nej | Nej | Ja, kan indstilles |
| Kan man få adgang igen, hvis man glemmer hemmeligheden | Ja (det er din session) | Ja (udbyderens konto) | Nej, af design |
Den sidste række er modellens reelle pris, og du skal forstå den, før du går i gang: der findes ingen knap til "jeg har glemt min hovednøgle". Hvis ingen kan læse dine data, kan ingen heller give dem tilbage til dig.
Hvad LastPass-sagen fra 2022 lærte os om parametre, ikke om modellen
I december 2022 bekræftede LastPass, at en angriber havde kopieret en sikkerhedskopi med kundernes vaults. Zero-knowledge-modellen holdt i det væsentlige, for de følsomme felter var stadig krypteret, men hændelsen gav to lektier, som gælder for enhver manager.
Den første: ukrypterede metadata fortæller også noget. I de vaults lå webstedernes URL'er i klartekst, og det gør det muligt at profilere offeret, selv om adgangskoderne ikke kan læses. Den anden: udledningsparametrene betyder lige så meget som algoritmen. Mange gamle konti beholdt iterationstal langt under datidens standardværdi (100.100), og det gør et ordbogsangreb på hovednøglen enormt meget billigere.
Heraf følger det kriterium, du bør bedømme enhver manager efter, også Vault: spørg hvilken algoritme, hvor mange iterationer og hvad der forbliver ukrypteret. Hvis svaret ikke er offentliggjort, er det også et svar.
Sådan krypterer Vault det, du gemmer, trin for trin
Vault udleder en AES-256-GCM-nøgle fra din hovednøgle med PBKDF2-SHA256 og 310.000 iterationer, krypterer hver post for sig i browseren og sender kun parret iv + ciphertext til serveren. Hovednøglen gemmes ikke noget sted: den ligger i hukommelsen, mens vaulten er låst op, og forsvinder, når den låses, når timeren udløber, eller når siden genindlæses.
Her er de præcise parametre, så du kan sammenligne dem med en hvilken som helst anden manager:
| Parameter | Værdi i Vault | Reference |
|---|---|---|
| Nøgleudledning | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (rev. 3, 2017) kræver mindst 10.000 iterationer |
| Iterationer | 310.000 | 31 gange NIST's minimum; det tal, OWASP anbefalede, før de hævede det til 600.000 |
| Salt | 16 tilfældige bytes pr. vault | Browserens crypto.getRandomValues |
| Kryptering | AES-256-GCM | Autentificeret kryptering: opdager manipulation af data, NIST SP 800-38D |
| IV | 12 tilfældige bytes (96 bit) pr. post | Den størrelse, NIST SP 800-38D anbefaler til GCM |
| Nøgle i hukommelsen | Markeret som ikke eksporterbar i WebCrypto | Browseren selv forhindrer, at nøglematerialet kan udtrækkes |
| Kontrol af nøglen | Et fast vidne, krypteret da vaulten blev oprettet, dekrypteres | Serveren validerer aldrig nøglen: den kender den ikke |
To ærlige forbehold til tabellen, for det er den slags, en brochure springer over:
- 310.000 iterationer ligger over det normative minimum og under OWASP's nuværende anbefaling (600.000) for PBKDF2-HMAC-SHA256. Som offentlig reference hævede Bitwarden sin standardværdi til 600.000 i 2023, og 1Password dokumenterer 650.000 i sit sikkerhedsdesign, selv om sidstnævnte desuden tilføjer en lokal hemmelig nøgle.
- Vault bruger ikke Argon2id, som litteraturen i dag anbefaler, når den er tilgængelig. Den bruger PBKDF2, fordi det er det, WebCrypto tilbyder nativt i browseren.
Det, der kommer til serveren for hver post, er bogstaveligt talt dette:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Feltet type (login eller note) står med vilje i klartekst, så ikon og liste kan vises uden at dekryptere noget. Titel, URL, brugernavn, adgangskode og noter ligger inde i ciphertext.
Hvad du kan gemme i Vault, og hvad den gør, når du lægger mobilen på bordet
Vault gemmer to typer poster, logins (titel, URL, brugernavn, adgangskode og noter) og sikre noter (titel og tekst), og lukker sig selv efter det antal minutters inaktivitet, du indstiller, mellem 1 og 120, med 5 som standard.
Det, du finder indeni, kontrolleret i appen:
- Adgangskodegenerator på 20 tegn med store bogstaver, små bogstaver, cifre og 25 symboler, der bruger browserens kryptografiske generator. Det giver ca. 6,2 × 10³⁸ mulige kombinationer (≈ 129 bit): ingen ordbogsliste kommer i nærheden.
- Styrkemåler fra 0 til 4, mens du skriver, både for hovednøglen og for de adgangskoder, du gemmer.
- Kopiering med automatisk rydning af udklipsholderen efter 30 sekunder, så en kopieret adgangskode ikke ligger og venter på den næste app, der læser udklipsholderen.
- Vis / skjul adgangskoden i detaljevisningen og åbn URL'en for loginet i en ny fane.
- Øjeblikkelig søgning på titel, URL og brugernavn, der filtrerer på din enhed blandt de allerede dekrypterede poster.
- Manuel låsning med en knap, ud over den automatiske.
- Direkte link til en post: kopiér et link, der kun indeholder det numeriske id. Uden hovednøglen viser linket absolut ingenting.
- Timeren nulstilles af din aktivitet (tryk, tastatur, scroll), så den ikke smider dig ud midt i en formular.
Den automatiske lås er den funktion, man oftest mærker i hverdagen, og den, browseren ikke har: fem minutter efter, at du har lagt mobilen på bordet, er dine adgangskoder igen ulæselige blokke, selv om sessionen stadig er åben.
Hvad Vault IKKE gør, og hvorfor du bør vide det, før du går i gang
Vault er et krypteret lager, ikke en sikkerhedspakke. Det her er, hvad den ikke har i dag, sagt ligeud, så ingen kommer og forventer det:
- Den gendanner ikke din hovednøgle. Glemmer du den, er indholdet uigenkaldeligt tabt: der er ingen kopi, intet sikkerhedsspørgsmål og ingen support, der kan gøre noget. Det er en direkte konsekvens af modellen, ikke en forglemmelse.
- Den udfylder ikke formularer automatisk på websteder: der er ingen browserudvidelse og ingen autoudfyldning. Du kopierer og indsætter.
- Den har ikke biometrisk oplåsning: du kommer ind ved at skrive hovednøglen.
- Den genererer eller gemmer ikke verifikationskoder til totrinsbekræftelse (TOTP).
- Den tjekker ikke, om dine adgangskoder optræder i kendte læk.
- Den importerer og eksporterer ikke CSV-filer fra browseren eller en anden manager: posterne oprettes i hånden.
- Den kan ikke dele poster med en anden person og har ikke teamvaults.
- Den virker ikke offline: de krypterede poster hentes fra serveren, når du låser op.
- Den gemmer ikke historik over tidligere adgangskoder, heller ikke mapper, mærkater eller favoritter.
- Den beskytter ikke en enhed, der allerede er kompromitteret. Hvis der kører en keylogger på din computer, ser den din hovednøgle, når du skriver den. Ingen manager, hverken Vault eller nogen anden, løser det; det løses ved at holde enheden ren.
Og én grænse mere, af generel art: Vault er et værktøj til krypteret opbevaring, ikke en sikkerhedscertificering og ikke en erklæring om overholdelse af regler. Hvis du håndterer tredjeparters data, som er underlagt juridiske forpligtelser, er den vurdering din rådgivers sag, ikke en apps.
Sådan vælger du en hovednøgle, der kan modstå et offline-angreb
Den bedste hovednøgle er ikke en indviklet adgangskode på otte tegn: det er fire eller fem tilfældige ord, valgt af tilfældigheden og ikke af dig. De er lettere at huske og langt dyrere at bryde, for det, der gør et angreb dyrere, er ikke symbolernes sjældenhed, men antallet af kombinationer.
For at gøre det konkret er det her størrelsesordenen for et brute force-angreb mod PBKDF2-SHA256 med 310.000 iterationer. Der regnes med omkring 21.000 forsøg i sekundet på et high-end-GPU, den størrelsesorden, som hashcats offentlige benchmarks for PBKDF2-HMAC-SHA256 giver, når de skaleres til 310.000 iterationer, og der regnes med gennemsnitstiden, altså halvdelen af søgerummet:
| Hovednøgle | Kombinationer | Entropi | 1 GPU | 100 GPU'er |
|---|---|---|---|---|
| 3 tilfældige ord (liste på 7.776) | 4,7 × 10¹⁴ | 38,8 bit | ~355 år | ~3,5 år |
| 4 tilfældige ord | 3,7 × 10¹⁵ | 51,7 bit | ~2.760 år | ~28 år |
| 5 tilfældige ord | 2,8 × 10¹⁹ | 64,6 bit | ~21 millioner år | ~214.000 år |
| 8 tegn valgt af et menneske | — | meget lavere end den teoretiske | timer eller dage | minutter |
Den sidste række er den vigtige. En adgangskode på otte tegn med stort bogstav, tal og symbol har på papiret den samme entropi som fire tilfældige ord, men mennesker vælger ikke tilfældigt: vi vælger et egennavn, et årstal og et udråbstegn til sidst, og ordbøger med mutationsregler udnytter netop det. NIST forklarer det selv i appendiks A til SP 800-63B, som af samme grund fraråder obligatoriske sammensætningsregler og periodisk udløb.
Praktiske regler for Vaults hovednøgle:
- Mindst fire ord, fem hvis du kan. Vælg dem med terninger eller en generator, ikke ud af hovedet.
- Brug den ikke andre steder. Det er den ene adgangskode, der aldrig må genbruges.
- Skriv den på papir og opbevar den, hvor du opbevarer vigtige dokumenter. Med en model uden gendannelse er papir i en lukket skuffe en legitim sikkerhedskopi, ikke kætteri.
- Vault kræver mindst 8 tegn, men det er et teknisk gulv, ikke en anbefaling. Sigt efter 20 eller flere.
- Prøv den samme dag ved at lukke og åbne vaulten et par gange, før du lægger fyrre konti ind i den.
Sådan flytter du dine adgangskoder fra browseren til Vault uden at rode det til
Vault importerer ikke CSV-filer, så migreringen er manuel. Det lyder besværligt, men er den eneste gang i dit liv, hvor du for alvor gennemgår dine konti. Gør det i omgange, i syv trin:
- Hent listen over det, du har. I Chrome
chrome://password-manager/passwords, i Firefoxabout:logins, i Safari Indstillinger → Adgangskoder. Du kan se, hvor mange der er, og hvor mange der er gentagelser. - Sortér efter kritikalitet, ikke alfabetisk. Hovedmailen først (det er den konto, der gendanner alle de andre), derefter banken, derefter resten.
- Opret din hovednøgle i Vault efter reglerne i det forrige afsnit og skriv den på papir.
- Start med de ti kritiske konti. For hver af dem: log ind på tjenesten, skift adgangskoden til en ny, genereret med Vaults generatorknap, og gem den som et login med URL og brugernavn.
- Skift de genbrugte først. Hvis den samme adgangskode står fem steder, er de fem din reelle prioritet.
- Slet fra browseren det, du allerede har flyttet, og slå tilbuddet om at gemme adgangskoder fra, så du ikke ender med to usynkroniserede kopier. At have halvdelen det ene sted og halvdelen det andet er det værst tænkelige.
- Dem, der ikke er logins, gemmer du som sikker note: wifi-nøgler, pinkoden til pengeskabet, backupkoder til totrinsbekræftelse.
Hvis du en uge kun flytter ti konti, er det fint. Ti konti med unik, krypteret adgangskode er allerede mere, end de fleste har.
Ofte stillede spørgsmål
Er en adgangskodemanager mere sikker end browseren?
Ja i det scenarie, der i dag gør mest skade: et program, der kører under din bruger, kan læse browserens lager uden nogen ekstra hemmelighed, mens det i en zero-knowledge-manager desuden skulle bruge din hovednøgle, som hverken ligger på enheden eller på serveren. Browseren har desuden ingen lås ved inaktivitet.
Hvad sker der, hvis jeg glemmer Vaults hovednøgle?
Du mister adgangen til indholdet, uden undtagelse og uden mulighed for gendannelse. Der findes ingen kopi af nøglen på nogen server, så ingen kan nulstille den. Derfor anbefalingen om at skrive den på papir og gemme den et sikkert sted, før du begynder at lægge konti ind.
Kan Vault eller AIsToHire se mine adgangskoder?
Nej. Krypteringen og dekrypteringen sker i din browser med en nøgle udledt af din hovednøgle, som aldrig sendes. På serveren findes kun en initialiseringsvektor, en krypteret blok, posttypen (login eller note) og datoerne for oprettelse og ændring.
Hvis jeres database bliver hacket, kan man så se mine adgangskoder?
Ikke i klartekst. Den, der tog databasen, ville få blokke krypteret med AES-256-GCM, og for at åbne dem skulle vedkommende bruge din hovednøgle, som ikke er der. Det, vedkommende ville se, er de metadata, der sendes ukrypteret: hvor mange poster du har, om de er logins eller noter, og hvornår du oprettede eller ændrede dem.
Kan jeg bruge Vault på mobilen og computeren med de samme adgangskoder?
Ja. De krypterede poster følger din konto, så fra enhver enhed skriver du den samme hovednøgle, og de dekrypteres lokalt. Det, du skal bruge på hver enhed, er forbindelse og hovednøglen: der er ingen offlinetilstand.
Udfylder Vault selv adgangskoderne på websider?
Nej. Der er ingen browserudvidelse og ingen autoudfyldning: du åbner posten, kopierer brugernavnet eller adgangskoden og indsætter det. Det, den gør, er at rydde udklipsholderen 30 sekunder efter kopieringen.
Skal jeg slette de adgangskoder, der er gemt i Chrome?
Det er en god idé, men kun efterhånden som du får flyttet dem. Hvis den samme adgangskode ligger to forskellige steder, øges den udsatte flade, og det skaber uoverensstemmelser, når du ændrer den det ene sted og ikke det andet. Og hvis du fortsat bruger browserens gemmefunktion til noget, så aktivér i det mindste adgangssætningen til synkronisering i Chrome eller hovedadgangskoden i Firefox.
Hvad sker der, hvis jeg lukker fanen uden at låse vaulten?
Vaulten er alligevel låst. Den udledte nøgle findes kun i sidens hukommelse: når du lukker eller genindlæser siden, forsvinder den, og næste gang skal du skrive hovednøglen igen.
Er Vault gratis?
Vault bruges fra en AIsToHire-konto, og kontoen oprettes gratis, uden at du installerer noget: den virker i browseren på mobilen eller computeren.
Hvor finder du Vault
Vault er AIsToHires miniapp, der gemmer logins og noter med ende-til-ende-kryptering: nøglen udledes i din browser med PBKDF2-SHA256 med 310.000 iterationer, hver post krypteres med AES-256-GCM, og serveren gemmer kun ulæselige blokke. Du finder den her: Vault — Adgangskodemanager med ende-til-ende-kryptering.
Den erstatter ikke en ren enhed eller totrinsbekræftelse, og den gendanner ikke din hovednøgle, hvis du mister den. Det, den gør, er at sørge for, at dine adgangskoder holder op med at ligge i en skuffe, der åbner sig af sig selv, bare fordi din session er åben.
Opret din vault i Vault, og gem din første krypterede adgangskode på under et minut: hovednøglen vælger du selv, og den forlader aldrig din enhed.
Opret din vault i Vault, og gem din første krypterede adgangskode på under et minut: hovednøglen vælger du selv, og den forlader aldrig din enhed.Læs videre
Se alle artikler →
Din adgangskodemanagers krypterede boks er blevet stjålet: hvad du skal gøre, trin for trin

Derfor er din bilforsikring steget i 2026: gennemsnitspræmie på 1.412 € og historisk rekord

At skændes på WhatsApp eller tale om det i person: hvad videnskaben siger om parkonflikter via beskeder
