 aiLinks
Quishing og falske QR-klistermærker: sådan beskytter du din virksomheds QR-kode
Teamet hos aiLinksSkrevet med AI-assistance15 min. læsningKort fortalt
- Spanien er verdens næstvigtigste land, når det gælder påviste quishing-tilfælde: Landet står for 17 % af det samlede antal, kun overgået af USA (19 %), ifølge ESET Threat Report H1 2026, udgivet den 8. juli 2026 med telemetri fra december 2025 til maj 2026 og opdelt på lande af SecurityBrief den 9. juli.
- QR-koden optræder nu i omkring 11 % af de phishing-mails, der opdages, med et gennemsnit på 100.000 påvisninger om måneden og en top i april 2026 (ESET, H1 2026).
- Microsoft gik fra 7,6 millioner angreb med QR-koder i januar 2026 til 18,7 millioner i marts, en stigning på 146 % på et kvartal, ifølge deres rapport om trusselsbilledet for e-mail i Q1 2026 (30. april 2026).
- Den fysiske vektor er et klistermærke oven på den ægte QR-kode: INCIBE og OCU har advaret om tilfælde ved parkeringsautomater, ladestandere, restaurantmenuer og falske bøder under vinduesviskeren.
- En virksomheds forsvar har to halvdele: en fysisk bærer, der ikke kan manipuleres (lamineret, graveret, skruet fast) og kontrol over kodens destination, så du kan sætte den på pause eller omdirigere den på få sekunder og se i statistikken, om scanningerne styrtdykker.
Hvis din virksomhed har en QR-kode på gaden – i butiksvinduet, på bordet, ved parkeringsautomaten på din parkeringsplads, på varebilen – er du lige blevet et billigt mål. Svindlen behøver ikke hacke dig: Den kræver en printer, et klistermærke og ti sekunder foran din dør. I aiLinks, AIsToHires værktøj til korte links og dynamiske QR-koder med redigerbar destination, ser vi hver dag problemets anden side: Den trykte QR-kode kan ikke ændres, men destinationen behøver ikke være uforanderlig. Og netop dér ligger det eneste forsvar, der virker, når skiltet allerede hænger på væggen.

Hvad er quishing, og hvorfor er Spanien blevet dets næststørste marked i verden?
Quishing (af QR + phishing) er svindel, der bruger en QR-kode som redskab til at føre offeret hen til et falskt website, som beder om bankoplysninger eller loginoplysninger. Spanien står for 17 % af alle påviste tilfælde i verden, andenpladsen efter USA (19 %) og foran Mexico (6 %), ifølge ESET Threat Report H1 2026 (8. juli 2026).
Det er ikke tilfældigt. Spanien er et af de lande, hvor QR-koden blev hverdag tidligere og mere gennemgribende: digital menu i restaurationsbranchen, betaling ved parkeringsautomater, opladning af elbiler, delecykler og -løbehjul, billetter, myndighedsærinder. Hvor der er tradition for at scanne uden at tænke over det, er der forretning for den, der sætter et klistermærke op.
Det tal, der forklarer, hvorfor filtrene ikke stopper det: En QR-kode er et billede, ikke et link. De antiphishing-motorer, der analyserer URL'er i tekst, ser intet at analysere. Derfor optræder QR-koden nu i omkring 11 % af de phishing-mails, som ESET har opdaget, med et gennemsnit på 100.000 påvisninger om måneden og en top i april 2026.
| Kilde | Tal | Periode |
|---|---|---|
| ESET Threat Report H1 2026 | Spanien, 2. plads: 17 % af quishing-påvisningerne (USA 19 %, Mexico 6 %) | dec. 2025 – maj 2026 |
| ESET Threat Report H1 2026 | QR-koden optræder i ~11 % af phishing-mails; ~100.000 påvisninger/måned | dec. 2025 – maj 2026 |
| Microsoft, trusselsbillede for e-mail Q1 2026 | 7,6 mio. angreb med QR-koder i januar → 18,7 mio. i marts (+146 %) | jan. – mar. 2026 |
| Microsoft, Q1 2026 | 8.300 millioner phishing-trusler via e-mail opdaget | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70 % af de skadelige PDF-filer indeholdt en QR-kode til et phishing-website | 2026 |
Sådan bliver din virksomheds QR-kode skiftet ud med en falsk, trin for trin
Det fysiske angreb har fire bevægelser, og ingen af dem kræver tekniske kundskaber: Print en QR-kode, der peger på et klonet website, sæt den oven på din, vent på at dine kunder scanner den, og indsaml kortene. Angriberen kommer aldrig ind i dine systemer; han bruger din facade og dit omdømme som lokkemad.
- De kloner din destinationsside. Hvis din QR-kode fører til en betalingsgateway, til menuen eller til en formular, kopierer de udseendet. I tilfældet med de falske bøder, der blev opdaget i Málaga, var det anvendte domæne (
dgtmultamalaga.sbs) registreret hos en billig asiatisk registrator, ifølge analysen udgivet af Xataka. - De printer et klistermærke i nøjagtig samme størrelse som din kode. Nogle gange kopierer de rammen og farverne på den oprindelige bærer, så lappen ikke kan ses.
- De sætter den oven på, på få sekunder, på et tidspunkt med lidt trafik. Dit skilt er stadig intakt at se på: Det eneste, der har ændret sig, er mønstret af firkanter.
- De høster. Hver kunde, der scanner, afleverer kortoplysninger, loginoplysninger eller et uønsket abonnement. Og vedkommende gør det i tillid til dig.
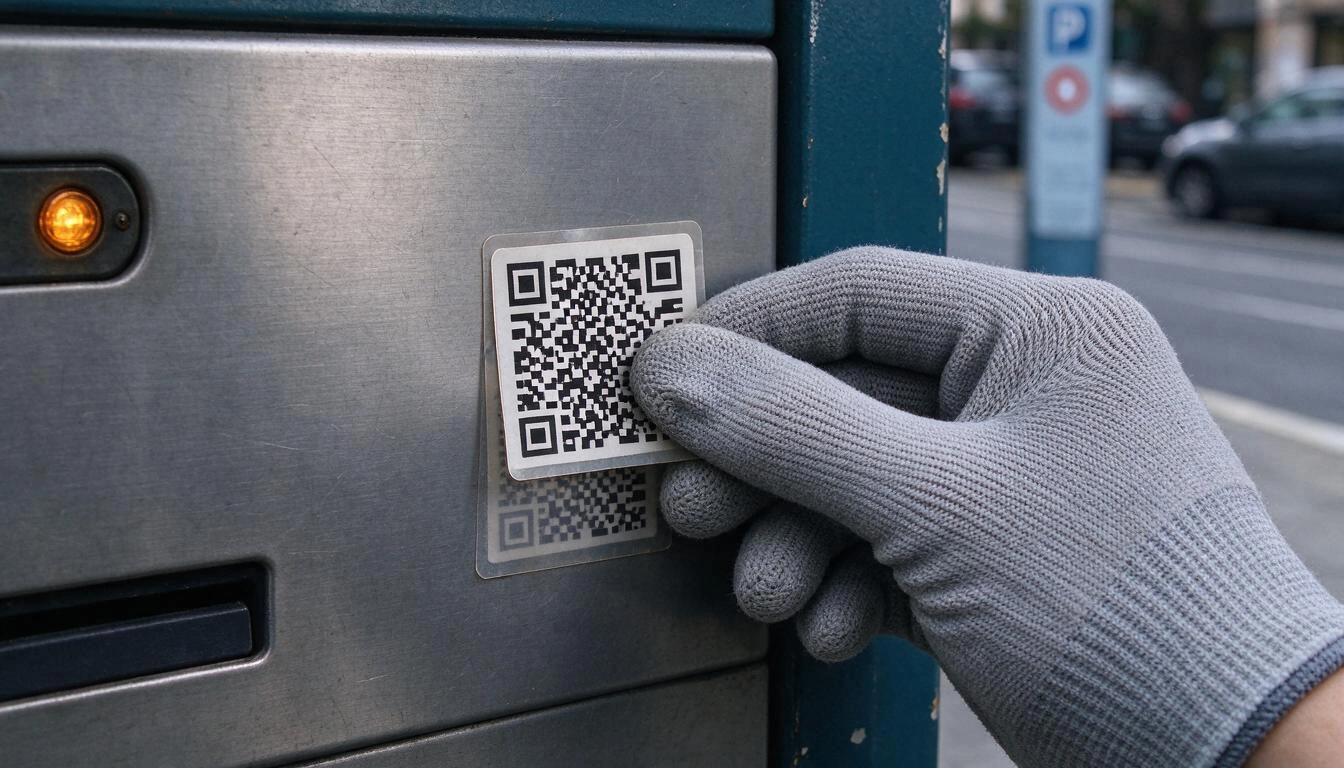
Hvorfor kan ingen se med det blotte øje, hvor en QR-kode fører hen?
Fordi en QR-kode ikke er læselig tekst: Den er en matrix af hvide og sorte moduler, der koder en tegnstreng, og det menneskelige øje kan ikke afkode den. To koder, der fører til to radikalt forskellige steder, kan ikke skelnes visuelt af nogen kunde. Den uigennemsigtighed – som er en teknisk dyd – er netop det, quishing udnytter.
Hertil kommer mobilens adfærd. Mange læsere og kameraer åbner linket direkte eller viser det afkortet i et halvt sekund, og på en smal skærm bliver et langt domæne skåret over lige dér, hvor det mistænkelige begynder. OCU anbefaler derfor at slå automatisk åbning af links til ved scanning fra – på Android i indstillingerne for Google Lens – så man kan læse URL'en, før man går ind.
En ubehagelig konklusion for enhver virksomhed: Du kan ikke bede kunden om at kontrollere destinationen, for kunden har ikke noget at gøre det med. Kontrollen skal ligge hos dig: i bæreren og i det domæne, der vises, når linket åbnes.
De tre scenarier, hvor det forekommer mest i Spanien
INCIBEs og OCU's advarsler samler sig om tre bærere: betalingsautomater i det offentlige rum, menukort i restaurationsbranchen og falske dokumenter, der efterligner myndighederne. De har et fælles mønster: Kunden står op, har travlt og går ud fra, at koden er officiel.
- Parkeringsautomater, opladning og delt mobilitet. OCU advarede den 10. juli 2025 om klistermærker med falske QR-koder oven på de oprindelige koder på ladepunkter til elbiler og påpegede, at det samme skema kan bruges på parkeringsautomater, cykler og løbehjul. Medier som Merca2 dokumenterede i januar 2026 tilfældet med parkeringsautomaten og et klonet kommunalt website.
- Restaurantmenuer. Den 4. august 2026 offentliggjorde INCIBE en reel sag, der var behandlet af deres linje 017: En kunde scannede QR-koden på en restaurants menu, accepterede en pop-up og endte med et aktivt premiumabonnement, hun ikke havde bestilt, uden bekræftelsesmail og uden mulighed for selv at opsige det; andre gæster fra samme sted fortalte det samme. Det blev bl.a. gengivet af Leonoticias. Ifølge QR TIGER bruger omkring 75 % af verdens restauranter allerede QR-koder til deres digitale menu: en enorm angrebsflade.
- Falske bøder under vinduesviskeren. I september 2026 advarede INCIBE og Policía Local i Málaga om sedler, der efterlignede det spanske indenrigsministeriums våben og DGT's logo, med en QR-kode, der førte til et falsk betalingswebsite. Den gyldne regel, som gentages af DGT og automobilklubberne, og som Maldita.es verificerede den 9. januar 2026, er: en ægte bøde betales aldrig via en QR-kode; den har et referencenummer og oplysninger om betjenten, køretøjet og overtrædelsen.
Hvad virksomheden mister, når QR-koden bliver dækket (og det er ikke kun kunden)
Den mister tre ting på én gang: sine kunders penge, sit omdømme og den trafik, koden genererede. Restaurantsagen er det perfekte eksempel: Offeret bebrejder ikke den anonyme svindler, men ringer til stedet. Og stedet havde ikke engang nogen måde at vide, hvad der var sket.
Der er desuden en stille omkostning: Så længe klistermærket sidder der, holder din QR-kode op med at virke. De bookinger, bestillinger, menu-downloads eller stemmer i undersøgelsen, som koden bragte ind, går til nul, og ingen opdager det, før nogen klager. I en virksomhed, hvis vigtigste kanal til at skaffe kunder er et skilt på gaden, er det dage med en brudt tragt.
Og der er en compliance-risiko: Hvis den QR-kode, du trykte, fører – om end ved en tredjeparts manipulation – til en formular, der indsamler personoplysninger, rammer hændelsen dine kunder, og du skal forklare det. Det er en fordel at kunne rekonstruere, hvilken destination din kode havde på hvert tidspunkt, med dato.
Forsvarsprotokollen: syv foranstaltninger, fra den billigste til den mest effektive
Forsvaret er ikke et produkt, det er en protokol i fire lag: en fysisk bærer, der er svær at manipulere, periodisk visuel kontrol, destination under din kontrol og overvågning af scanninger. Ingen af de fire koster meget; det er kombinationen, der gør, at angrebet ikke kan betale sig ved din dør.
| Foranstaltning | Pris | Hvilket angreb den stopper |
|---|---|---|
| QR-kode lamineret, plastificeret eller i vinyl med permanent klæber | Meget lav | Gør det sværere at klistre oven på; det fremmede klistermærke kan ses og kan trækkes af |
| QR-kode lasergraveret, udstanset eller på skruet akrylplade | Middel | Praktisk talt umulig at dække uden at efterlade spor |
| Ramme eller holder med præcis udsparing til koden | Lav | Ethvert klistermærke stikker ud og er synligt |
| Besked på selve bæreren om, hvilket domæne den fører til | Ingen | Kunden kan sammenholde den URL, der vises |
| Visuel kontrol ved åbning og lukning med et referencefoto | Ingen | Opdager manipulationen på timer, ikke uger |
| Destination på et genkendeligt og stabilt domæne, ikke en anonym linkforkorter | Lav | Får den falske URL til at stikke ud; gør det muligt at uddanne kunden |
| Mulighed for at sætte koden på pause eller omdirigere den øjeblikkeligt | Lav | Stopper skaden uden at skulle genprinte noget |
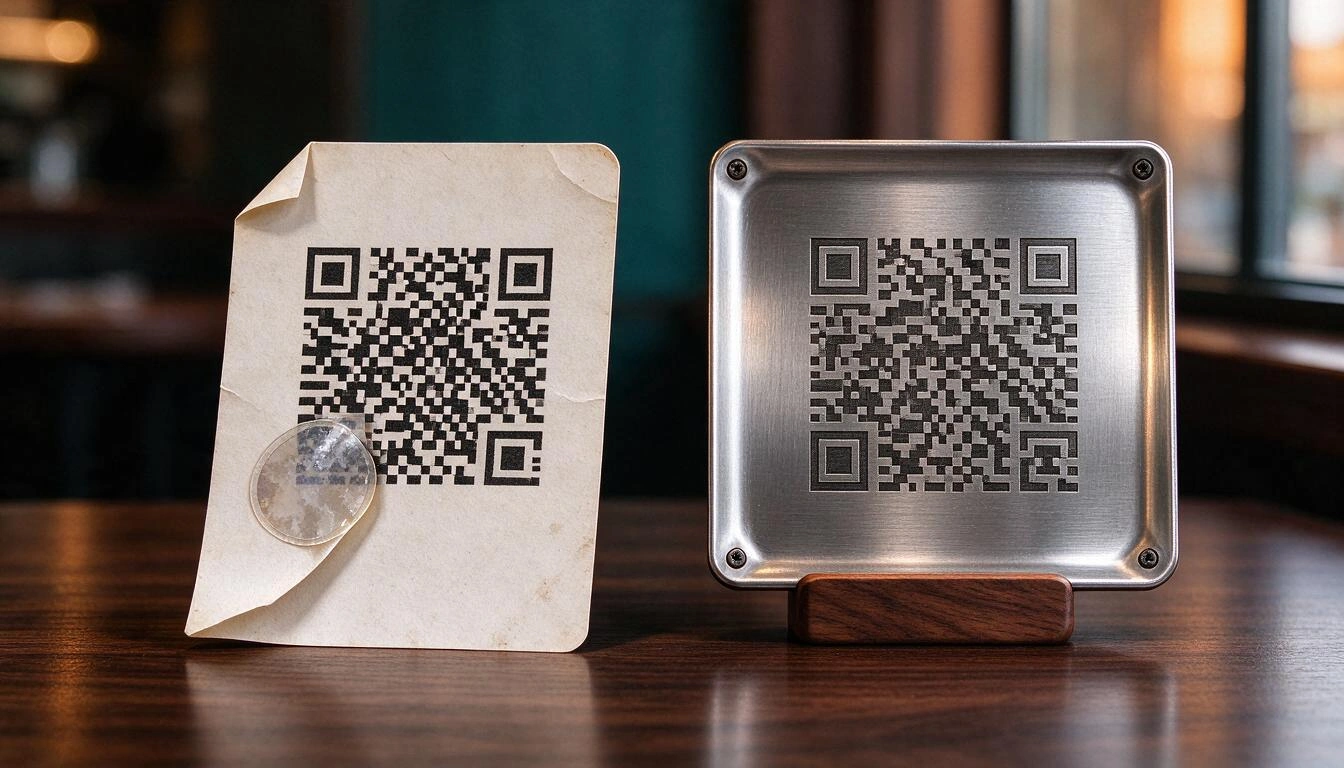
To nuancer, der betyder mere, end de ser ud til:
Den visuelle kontrol kræver en reference. "At se efter, om noget ser mærkeligt ud" er ikke en kontrol. Tag et foto af hver bærer den dag, den sættes op, gem det og sammenlign. Et løftet hjørne, en anden glans, en firkant, der er hvidere end de andre: Det er det, INCIBE beder om at kigge efter, når de anbefaler at kontrollere ofte, at virksomhedens koder ikke er blevet skiftet ud og at vælge en generator, der giver sikkerhedsgarantier for, hvor koden peger hen.
Domænet er det eneste spor, kunden har tilbage. Hvis din QR-kode fører til en anonym og generisk linkforkorter, lærer du din kunde, at det er normalt at lande på et domæne, vedkommende ikke genkender, og dermed deaktiverer du den eneste alarm, vedkommende havde. Hvis den altid fører til et stabilt domæne og en læselig sti – den type kort link med eget navn, som /carta-bar-central, som du selv kan definere i stedet for en tilfældig kode – afslører svindlerens klonede website sig selv.
Sådan opdager du i tide, at din kode er blevet dækket: faldet i scanninger er alarmen
Det mest pålidelige tegn på, at nogen har klistret noget oven på din QR-kode, er, at scanningerne styrtdykker fra den ene dag til den anden, uden at noget andet har ændret sig. Hvis din kode i gennemsnit har 40 scanninger om dagen og pludselig har tre, er trafikken ikke faldet: Din kode er holdt op med at være din kode.
For at den alarm kan eksistere, skal scanningerne gå gennem et link, du måler. En QR-kode, der koder den endelige URL direkte (eller et telefonnummer eller en WhatsApp-besked), efterlader ikke noget spor: Du ved ikke, hvor mange scanninger du havde i går, så du kan ikke mærke, at du ikke har dem i dag. En QR-kode, der peger på dit eget korte link, har det: Du har daglig serie, udsving, land, by, enhed og browser.
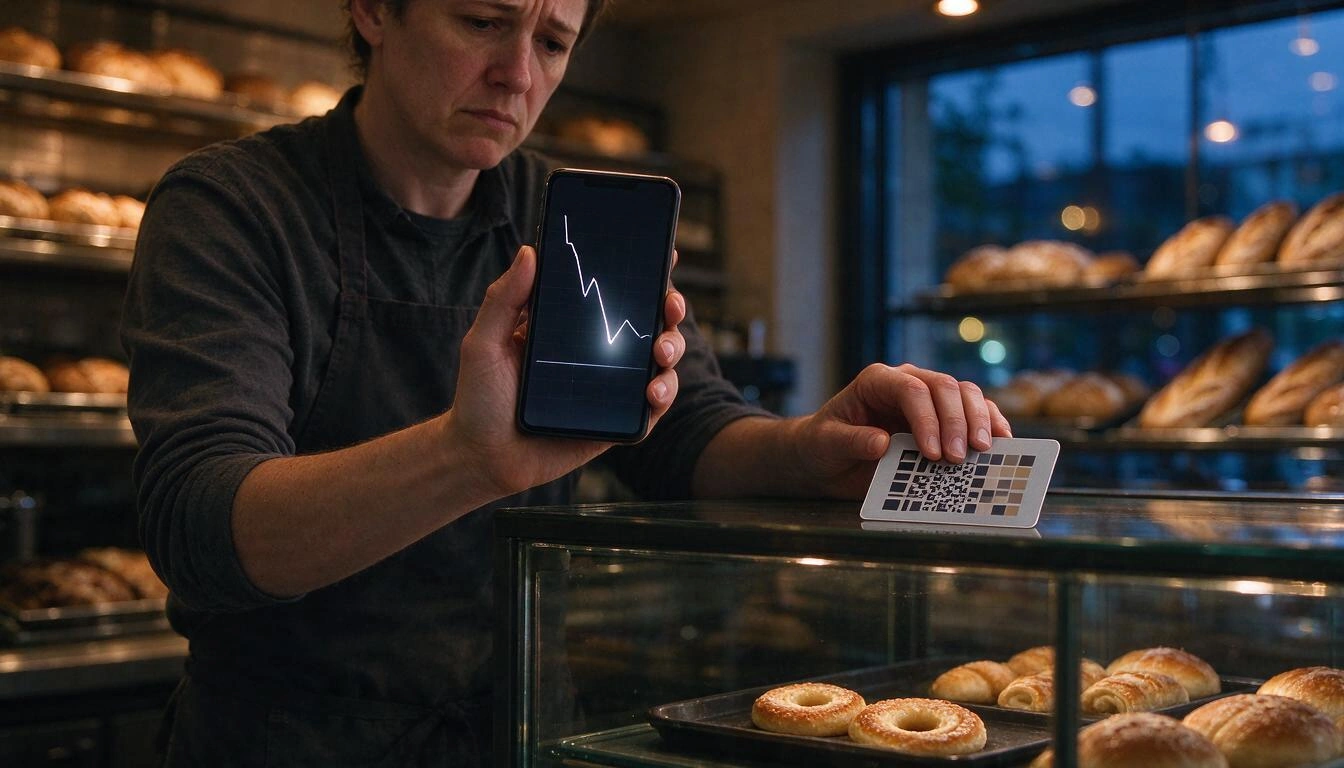
Tre mønstre, det er værd at holde øje med:
- Brat og vedvarende fald på en bestemt bærer: mistanke om fysisk manipulation eller om, at skiltet er fjernet.
- En bærer med nul scanninger i flere dage, mens dens søskende stadig virker: I aiLinks kan det ses ved at sammenligne flere links på én gang og finde dem, der ikke bliver scannet.
- Scanninger fra et land eller et sprog, der ikke passer til et skilt, der hænger i dit butiksvindue: tegn på, at billedet af din QR-kode cirkulerer et andet sted.
Hvad du skal gøre i de første 24 timer, hvis du opdager en manipuleret QR-kode
Først den fysiske bærer, derefter den digitale destination og parallelt med det anmeldelsen. Rækkefølgen betyder noget: At fjerne klistermærket stopper nye ofre, men advarslen til dem, der allerede har scannet, kan du kun give, hvis du kontrollerer den side, de lander på.
- Fjern klistermærket og gem klæbestoffet i en pose: Det er bevismateriale. Fotografér bæreren, før du rører ved noget.
- Sæt din egen kode på pause, mens du undersøger sagen. Et pauset kort link omdirigerer ikke længere og viser en advarselsside i stedet for at sende nogen nogen steder hen; hvis bæreren ikke kunne manipuleres, kan du desuden midlertidigt omdirigere den til en advarselsside for de kunder, der kommer den vej.
- Giv besked på stedet og på dine kanaler, med en konkret meddelelse: hvilken kode, hvordan den falske så ud, og hvad de, der har scannet den, skal gøre.
- Bed de berørte om at ringe til deres bank og spærre kortet, hvilket er den første foranstaltning, OCU anbefaler, og om at samle skærmbilleder og kontoudtog.
- Anmeld. INCIBE hjælper borgere og virksomheder på det gratis telefonnummer 017 og gennem deres hjælpetjeneste inden for cybersikkerhed, og den formelle anmeldelse sendes til Policía Nacional eller Guardia Civil.
- Lav en registrering af hændelsen: dato, bærer, den destination din kode havde, og de ændringer, du foretog. En dateret historik over hvert links destinationer sparer dig for halvdelen af diskussionen bagefter.
Ofte stillede spørgsmål om quishing og QR-koder i en virksomhed
Hvordan ved jeg, om en QR-kode er falsk, før jeg scanner den?
Med det blotte øje kan du ikke læse destinationen, så se på bæreren, ikke på koden: Hvis der sidder et klistermærke oven på et andet, kanterne ikke passer sammen, papiret er løftet, eller teksturen er anderledes end resten af skiltet, så lad være med at scanne. Når du har scannet, så læs hele domænet, før du indtaster noget: At slå automatisk åbning af links fra er den foranstaltning, OCU anbefaler netop for at kunne gøre det.
Har trafikbøder en QR-kode?
Nej. Hverken DGT eller kommunerne håndterer betaling af en bøde via en QR-kode, der er efterladt på forruden: En ægte bøde indeholder referencenummer og oplysninger om betjenten, køretøjet og overtrædelsen og betales gennem de officielle kanaler. Det er den advarsel, som INCIBE, Policía Local og journalistiske faktatjek fra 2026 gentager.
Min restaurant bruger en QR-kode til menuen. Er jeg ansvarlig, hvis nogen manipulerer den?
Forbrydelsen er svindlerens, men den berørte kunde ringer til dig, og omdømmeskaden er din. Derfor retter INCIBE sine anbefalinger til virksomhederne: at kontrollere ofte, at stedets koder ikke er blevet skiftet ud, og at bruge en genereringstjeneste, der garanterer, hvor koden peger hen. At dokumentere kontrollerne og kunne påvise, hvilken destination din QR-kode havde på hver dato, er den bedst mulige position.
Er en dynamisk QR-kode mere sikker end en statisk?
Den er lettere at forsvare, hvilket ikke er det samme. En statisk QR-kode koder destinationen inde i billedet: Hvis der er et problem, kan du kun genprinte. En dynamisk QR-kode peger på et mellemliggende kort link, så du kan sætte den på pause, omdirigere den til en advarselsside eller ændre destinationen på få sekunder uden at røre ved det trykte, og du har statistik til at mærke, at noget går galt. Det, den ikke forhindrer, er, at nogen sætter noget andet oven på: Det bekæmpes med den fysiske bærer.
Hjælper linkforkortere eller gør de problemet værre?
Det afhænger af én ting: om kunden genkender domænet. En anonym og generisk linkforkorter vænner folk til at lande på ukendte domæner, hvilket netop er den vane, quishing udnytter. Et kort link med et stabilt domæne og en læselig sti – med navnet på din virksomhed eller kampagne – gør URL'en til et spor, der kan verificeres.
Hvor ofte bør jeg kontrollere min virksomheds QR-koder?
For koder i det offentlige rum eller på facaden: daglig visuel kontrol ved åbning og lukning; for dem på bordene: når serveringen gøres klar. INCIBE fastsætter ikke en konkret hyppighed, men insisterer på hyppig kontrol. Læg en ugentlig gennemgang af statistikken oveni: Et uforklaret fald i scanninger er det spor, der kommer før kundens klage.
Hvad gør jeg med de allerede trykte skilte, hvis jeg skal skifte destination?
Hvis QR-koden peger på et kort link, du kontrollerer, så ingenting: Du ændrer destinationen fra mobilen, og det trykte gælder stadig. Hvis den koder den endelige URL, er skiltet dødt papir, og du må genprinte. Den forskel er den praktiske grund til altid at bruge en redigerbar mellemstation, endda før sikkerhedsgrunden.
En QR-kode, du kan slukke, er den eneste, du kan forsvare
Quishing vindes ikke ved at pansre koden: Det vindes ved at kontrollere destinationen og overvåge scanningerne. Hvis din QR-kode peger på dit eget korte link, er en manipulation en hændelse på en halv time – du sætter på pause, giver besked, omdirigerer, dokumenterer – i stedet for en hel serie skilte i skraldespanden og en vred kunde, du ikke kan forklare noget.
Det er præcis det, aiLinks gør, AIsToHires app til at oprette redigerbare korte links og dynamiske QR-koder: Den trykte kode peger altid på dit korte link med en læselig sti, du selv kan vælge; destinationen ændres med to tryk med dateret historik og mulighed for at gå tilbage; linket kan sættes på pause øjeblikkeligt, hvis du opdager manipulation, og scanningsstatistikken – samlede og unikke pr. dag, uge og måned, med udsving, land, by og enhed – advarer dig om faldet, før en kunde fortæller dig det. QR-koden downloader du som SVG til trykkeriet, og den er den sidste, du behøver at printe.
Opret et dynamisk QR-link i aiLinks, og få mulighed for at sætte din kode på pause eller omdirigere den på få sekunder, hvis nogen dækker den: dato-historik over destinationen, scanningsstatistik med daglige udsving og download som SVG til trykkeriet. Kom i gang gratis.
Opret et dynamisk QR-link i aiLinks, og få mulighed for at sætte din kode på pause eller omdirigere den på få sekunder, hvis nogen dækker den: dato-historik over destinationen, scanningsstatistik med daglige udsving og download som SVG til trykkeriet. Kom i gang gratis.Læs videre
Se alle artikler →
Sådan ændrer du destinationen for en allerede printet QR-kode (uden at printe noget igen)

Derfor er din bilforsikring steget i 2026: gennemsnitspræmie på 1.412 € og historisk rekord

At skændes på WhatsApp eller tale om det i person: hvad videnskaben siger om parkonflikter via beskeder
