 Vault
Apakah aman menyimpan kata sandi di peramban? Apa yang benar-benar dilindungi dan tempat yang lebih baik untuk menyimpannya
Tim VaultDitulis dengan bantuan AI17 menit bacaRingkasan
- Menyimpan kata sandi di peramban melindungi Anda dari pencurian hard disk, bukan dari program yang sudah berjalan dengan pengguna Anda: FAQ keamanan Chromium sendiri mengeluarkan penyerang dengan akses lokal ke akun Anda dari model ancamannya.
- Sinkronisasi cloud Firefox dan Rantai Kunci iCloud memang terenkripsi ujung ke ujung; milik Chrome hanya jika Anda mengaktifkan frasa sandi tersendiri. Titik lemahnya, pada ketiganya, adalah salinan lokal di perangkat.
- App-Bound Encryption yang diperkenalkan Chrome pada versi 127 (30 Juli 2024) menaikkan standar di Windows, tetapi pada bulan-bulan berikutnya dipublikasikan cara untuk menyiasatinya dan infostealer kembali mendapat akses.
- Pengelola zero-knowledge mengubah persamaannya: kunci diturunkan di perangkat Anda, server hanya menyimpan blok yang tidak terbaca, dan isinya terkunci sendiri setelah beberapa menit tidak aktif.
- Vault, mini aplikasi dari AIsToHire, melakukan persis itu dengan PBKDF2-SHA256 310.000 iterasi dan AES-256-GCM. Sebagai gantinya tidak ada pemulihan kunci, pengisian otomatis, ataupun biometrik: artikel ini menjelaskan dengan tepat apa yang dilakukan dan tidak dilakukannya.
Jika Anda sampai di sini karena mencari "apakah aman menyimpan kata sandi di peramban", kemungkinan besar Anda sudah punya tiga puluh atau empat puluh kata sandi tersimpan di Chrome, Firefox, atau Safari dan mulai ragu. Jawaban yang jujur bukan "ya" dan bukan "tidak": tergantung dari apa Anda ingin melindungi diri. Artikel ini menjelaskan di mana setiap peramban menyimpan kata sandi Anda, apa yang dibutuhkan untuk membacanya, apa yang berubah pada 2024, dan apa bedanya pengelola dengan enkripsi ujung ke ujung seperti Vault, pengelola kata sandi terenkripsi dari AIsToHire.
Semua yang dinyatakan di sini tentang Vault telah diperiksa terhadap kode dan model datanya, dan ada satu bagian penuh yang membahas apa yang tidak dilakukannya. Artikel keamanan yang hanya menceritakan separuh yang baik tidak berguna untuk mengambil keputusan.
Apakah aman menyimpan kata sandi di peramban?
Aman terhadap pencurian perangkat yang mati dan terhadap orang iseng yang membuka file secara manual, dan tidak aman terhadap program apa pun yang berjalan dengan pengguna Anda sendiri. Peramban mengenkripsi basis data kata sandi dengan kunci yang diberikan sistem secara otomatis kepada proses milik pengguna itu: tidak ada rahasia tambahan yang harus ditebak penyerang. Itulah perbedaan mendasar dengan pengelola yang meminta kunci utama.
Dengan kata lain: peramban melindungi file-nya, bukan isinya selagi Anda berada di dalam sesi Anda. Google mengakuinya secara eksplisit dalam FAQ keamanan Chromium, di mana serangan lokal (seseorang atau sesuatu yang sudah menjalankan kode di akun Anda) berada di luar model ancaman peramban.
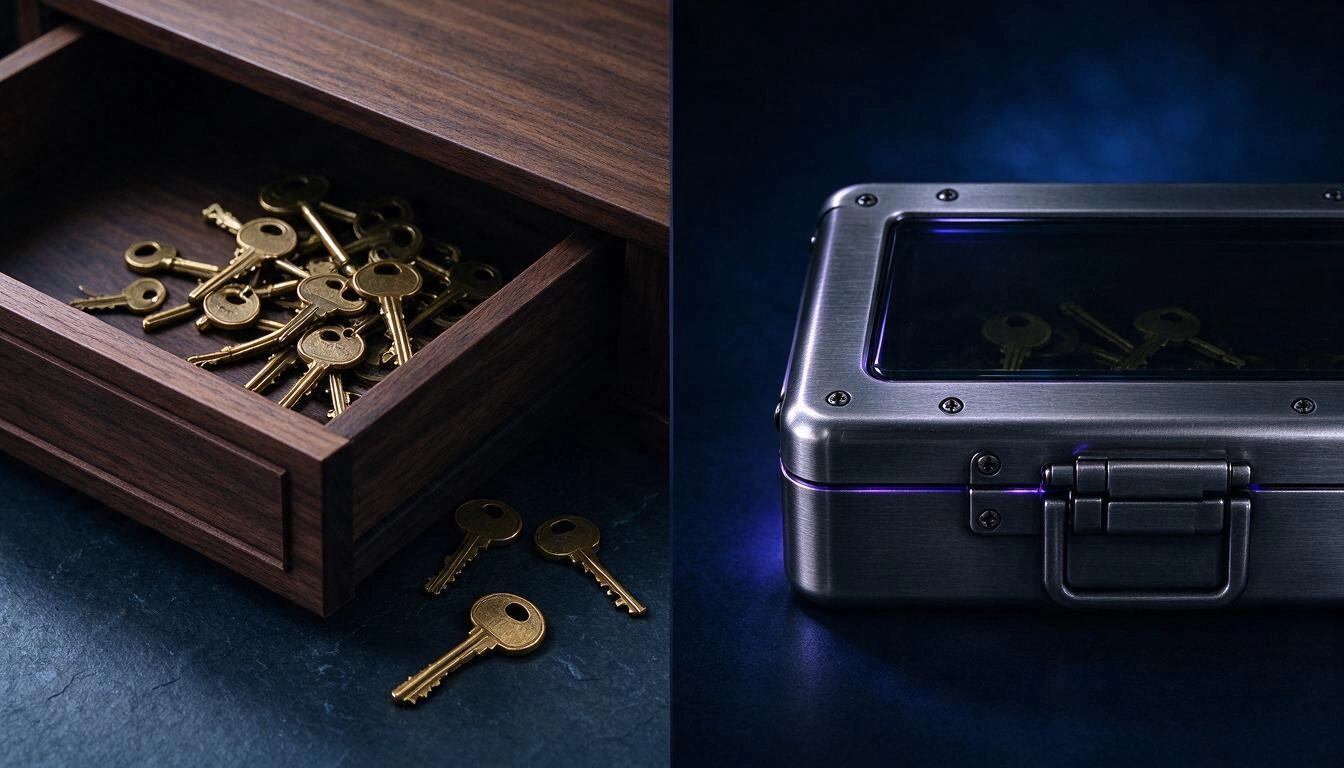
Gambar ini merangkum dua filosofi. Di kiri, kunci berada di dalam laci: tertutup saat Anda tidak ada, terbuka begitu Anda ada. Di kanan, kunci berada di dalam kotak yang tetap tertutup meski lacinya terbuka, karena kombinasinya tidak berada di laci maupun di kotak.
Setiap peramban menyimpan kata sandi di tempat berbeda, dan tidak melindungi hal yang sama
Tiga peramban terbesar memakai mekanisme berbeda, dan salah satunya (Safari dengan Rantai Kunci) melindungi jauh lebih baik daripada dua lainnya. Tabel ini merangkum di mana setiap penyimpanan berada dan apa yang dibutuhkan penyerang untuk membacanya.
| Peramban | Di mana kata sandi disimpan | Dengan apa dilindungi | Yang dibutuhkan penyerang |
|---|---|---|---|
| Chrome / Edge (Windows) | File SQLite Login Data di profil | Kunci di Local State, dilindungi DPAPI pengguna + App-Bound Encryption sejak 2024 | Menjalankan kode dengan pengguna Anda di mesin itu |
| Chrome (macOS) | Login Data di profil | Kunci disimpan di Rantai Kunci sistem | Sesi Anda yang terbuka atau kata sandi Rantai Kunci |
| Chrome (Linux) | Login Data di profil | libsecret / KWallet jika ada gantungan kunci; jika tidak, kunci internal yang diketahui | Akses ke profil; tanpa gantungan kunci, hampir tidak perlu yang lain |
| Firefox | logins.json + key4.db di profil | Kunci lokal di key4.db; enkripsi sungguhan hanya jika Anda mengaktifkan Kata Sandi Utama (nonaktif secara bawaan) | Menyalin dua file dari profil |
| Safari (macOS/iOS) | Rantai Kunci sistem / Rantai Kunci iCloud | Enkripsi terikat perangkat, kode buka kunci, dan Secure Enclave; Rantai Kunci iCloud adalah ujung ke ujung menurut panduan keamanan platform Apple | Membuka kunci perangkat |
Dua pelajaran praktis dari tabel:
- Firefox tanpa Kata Sandi Utama adalah kasus yang paling rapuh. Ada alat bebas yang dikenal (seperti
firefox_decrypt) yang membacalogins.jsonmemakaikey4.db, tanpa rahasia tambahan apa pun. Jika Anda memakai Firefox dan belum mengaktifkan Kata Sandi Utama, aktifkan hari ini juga di Pengaturan → Privasi & Keamanan. - Safari, secara bawaan, adalah yang paling kokoh dari ketiganya, karena Rantai Kunci terikat pada pembukaan kunci perangkat dan perangkat kerasnya. Ini bukan seri antarperamban.
Soal sinkronisasi perlu bersikap adil, karena banyak kebingungan beredar: Firefox Sync dan Rantai Kunci iCloud adalah ujung ke ujung secara desain, dan sinkronisasi Chrome hanya demikian jika Anda mengaktifkan frasa sandi sendiri di pengaturan sinkronisasi. Artinya: masalah peramban bukan di cloud, melainkan di salinan lokal dan di kenyataan bahwa tidak ada penguncian yang melindungi isi selagi sesi Anda terbuka.
Enkripsi terikat aplikasi Chrome menaikkan standar pada 2024, tetapi tidak menutup pintunya
Chrome 127, dirilis pada 30 Juli 2024, memperkenalkan App-Bound Encryption di Windows: layanan berhak istimewa yang mengikat dekripsi pada identitas aplikasi, sehingga program lain yang berjalan dengan pengguna yang sama tidak lagi bisa meminta kunci begitu saja. Google mengumumkannya dimulai dari cookie dan menyatakan niat memperluasnya ke kata sandi dan data pembayaran.
Itu peningkatan nyata dan layak diakui. Layak juga menceritakan akhirnya: pada bulan-bulan berikutnya dipublikasikan beberapa teknik untuk menyiasati mekanisme itu dan keluarga infostealer yang paling aktif kembali mampu membaca datanya. Perlombaan masih berlanjut.
Kesimpulannya bukan "Chrome itu buruk". Melainkan bahwa penyimpanan yang rahasianya dijaga oleh sistem operasi sendiri bergantung pada sistem operasi yang memenangkan setiap ronde. Penyimpanan yang rahasianya ada di kepala Anda tidak bergantung pada hal itu.
Risiko sebenarnya punya nama: infostealer dan kata sandi yang dipakai ulang
Ancaman yang kini menguras penyimpanan kata sandi bukanlah kriptoanalisis canggih: melainkan program pencuri kredensial (infostealer) yang datang lewat penginstal bajakan, crack, atau lampiran, berjalan dengan pengguna Anda, dan menyalin file profil peramban. Setelah itu, kredensial tersebut dijual per paket dan dipakai untuk masuk ke layanan lain tempat korban memakai kata sandi yang sama.
Data yang paling baik menggambarkan skala masalahnya diterbitkan Verizon dalam Data Breach Investigations Report 2024 (Mei 2024): penggunaan kredensial curian muncul pada 31 % dari semua pelanggaran yang dianalisis dalam sepuluh tahun sebelumnya. Ini bukan satu teknik di antara banyak teknik; ini pintu masuk yang dominan.
Dan dari situ lahir aturan paling menguntungkan dalam seluruh keamanan rumahan:
Satu kata sandi berbeda per layanan mengubah kebocoran menjadi insiden yang terisolasi. Kata sandi yang diulang mengubahnya menjadi rantai.
Masalahnya, tidak ada yang mengingat empat puluh kata sandi berbeda. Karena itu pertanyaan yang berguna bukan "apakah saya percaya pada peramban?", melainkan "di mana saya menyimpannya agar bisa memakai kata sandi berbeda di setiap situs?".
Apa arti "zero-knowledge" dan di mana terasa bedanya
Zero-knowledge berarti enkripsi dan dekripsi terjadi di perangkat Anda, dengan kunci yang diturunkan dari kunci utama yang tidak pernah dikirim ke server. Server menyimpan blok terenkripsi dan parameter publik yang diperlukan untuk menurunkan kunci, tetapi tidak memiliki —dan tidak bisa memperoleh— apa pun yang terbaca. Jika seseorang menyalin seluruh basis data, yang dibawanya hanyalah derau.
Tabel ini membandingkan apa yang dilihat setiap pihak dalam tiga skenario:
| Yang ada | Peramban (penyimpanan lokal) | Sinkronisasi peramban | Pengelola zero-knowledge seperti Vault |
|---|---|---|---|
| Siapa yang memegang kunci dekripsi | Sistem operasi, untuk pengguna Anda | Penyedia, kecuali E2E (iCloud, Firefox Sync, Chrome dengan frasa sandi) | Hanya Anda: diturunkan dari kunci utama Anda di peramban |
| Apa yang dilihat server | Tidak berlaku | Data terenkripsi; metadata tergantung penyedia | iv + ciphertext, jenis entri, dan tanggal |
| Apa yang terjadi jika basis data dicuri | Tidak berlaku | Tergantung modelnya | Blok AES-256-GCM yang tidak terbaca tanpa kunci Anda |
| Apa yang terjadi jika program berjalan dengan pengguna Anda | Bisa membaca penyimpanan | Bisa membaca penyimpanan lokal | Hanya jika vault sedang terbuka saat itu |
| Ada penguncian saat tidak aktif | Tidak | Tidak | Ya, bisa dikonfigurasi |
| Akses bisa dipulihkan jika Anda lupa rahasianya | Ya (itu sesi Anda) | Ya (akun penyedia) | Tidak, secara desain |
Baris terakhir itu adalah harga sebenarnya dari model ini, dan harus dipahami sebelum memulai: tidak ada tombol "saya lupa kunci utama". Jika tidak ada seorang pun yang bisa membaca data Anda, tidak ada pula yang bisa mengembalikannya kepada Anda.
Apa yang diajarkan kasus LastPass 2022 tentang parameter, bukan tentang modelnya
Pada Desember 2022 LastPass mengonfirmasi bahwa penyerang telah menyalin cadangan yang berisi vault pelanggan. Model zero-knowledge bertahan pada intinya —kolom sensitif tetap terenkripsi—, tetapi insiden itu meninggalkan dua pelajaran yang berlaku untuk pengelola mana pun.
Pertama: metadata yang tidak terenkripsi juga memberi informasi. Di vault-vault itu URL situs dikirim dalam bentuk terbuka, yang memungkinkan pembuatan profil korban bahkan tanpa membaca kata sandinya. Kedua: parameter derivasi sama pentingnya dengan algoritmanya. Banyak akun lama mempertahankan jumlah iterasi jauh di bawah nilai bawaan pada masanya (100.100), yang membuat serangan kamus terhadap kunci utama jauh lebih murah.
Dari situ muncul kriteria untuk menilai pengelola mana pun, termasuk Vault: tanyakan algoritma apa, berapa iterasi, dan apa yang dibiarkan tidak terenkripsi. Jika jawabannya tidak dipublikasikan, itu sudah merupakan jawaban.
Begini cara Vault mengenkripsi apa yang Anda simpan, langkah demi langkah
Vault menurunkan kunci AES-256-GCM dari kunci utama Anda dengan PBKDF2-SHA256 dan 310.000 iterasi, mengenkripsi setiap entri secara terpisah di peramban, dan hanya mengirim pasangan iv + ciphertext ke server. Kunci utama tidak disimpan di mana pun: ia hidup di memori selama vault terbuka dan hilang saat dikunci, saat pengatur waktu habis, atau saat halaman dimuat ulang.
Berikut parameter persisnya, agar Anda bisa membandingkannya dengan pengelola mana pun:
| Parameter | Nilai di Vault | Referensi |
|---|---|---|
| Derivasi kunci | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (rev. 3, 2017) meminta minimal 10.000 iterasi |
| Iterasi | 310.000 | 31 kali minimum NIST; angka yang direkomendasikan OWASP sebelum dinaikkan menjadi 600.000 |
| Salt | 16 byte acak per vault | crypto.getRandomValues milik peramban |
| Enkripsi | AES-256-GCM | Enkripsi terautentikasi: mendeteksi manipulasi data, NIST SP 800-38D |
| IV | 12 byte (96 bit) acak per entri | Ukuran yang direkomendasikan di NIST SP 800-38D untuk GCM |
| Kunci di memori | Ditandai tidak dapat diekspor di WebCrypto | Peramban sendiri mencegah ekstraksi material kuncinya |
| Verifikasi kunci | Sebuah saksi tetap yang terenkripsi didekripsi saat vault dibuat | Server tidak pernah memvalidasi kunci: ia tidak mengetahuinya |
Dua catatan kejujuran tentang tabel itu, karena ini jenis hal yang dilewati brosur:
- 310.000 iterasi berada di atas minimum regulasi dan di bawah rekomendasi OWASP saat ini (600.000) untuk PBKDF2-HMAC-SHA256. Sebagai rujukan publik, Bitwarden menaikkan nilai bawaannya menjadi 600.000 pada 2023 dan 1Password mendokumentasikan 650.000 dalam desain keamanannya, meski yang terakhir itu juga menambahkan kunci rahasia lokal.
- Vault tidak memakai Argon2id, yang kini direkomendasikan literatur bila tersedia. Vault memakai PBKDF2 karena itulah yang disediakan WebCrypto secara native di peramban.
Yang sampai ke server untuk setiap entri secara harfiah adalah ini:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Kolom type (login atau note) sengaja dibiarkan terbuka, agar ikon dan daftar bisa ditampilkan tanpa mendekripsi apa pun. Judul, URL, pengguna, kata sandi, dan catatan berada di dalam ciphertext.
Apa yang bisa Anda simpan di Vault dan apa yang dilakukannya saat Anda meletakkan ponsel di meja
Vault menyimpan dua jenis entri —akses (judul, URL, pengguna, kata sandi, dan catatan) dan catatan aman (judul dan teks)— dan menutup sendiri setelah menit tidak aktif yang Anda atur, antara 1 dan 120, dengan 5 sebagai bawaan.
Yang Anda temukan di dalamnya, diperiksa di aplikasi:
- Pembuat kata sandi 20 karakter dengan huruf besar, huruf kecil, angka, dan 25 simbol, memakai generator kriptografi milik peramban. Ada sekitar 6,2 × 10³⁸ kombinasi yang mungkin (≈ 129 bit): tidak ada daftar kamus yang mencapai sejauh itu.
- Pengukur kekuatan dari 0 hingga 4 saat Anda mengetik, baik pada kunci utama maupun pada kata sandi yang Anda simpan.
- Salin dengan penghapusan otomatis papan klip setelah 30 detik, agar kata sandi yang disalin tidak menunggu aplikasi berikutnya yang membaca papan klip.
- Tampilkan / sembunyikan kata sandi di rincian dan buka URL akses di tab baru.
- Pencarian instan berdasarkan judul, URL, dan pengguna, yang menyaring di perangkat Anda atas entri yang sudah didekripsi.
- Penguncian manual dengan satu tombol, selain yang otomatis.
- Tautan langsung ke sebuah entri: salin tautan yang hanya membawa pengenal numerik. Tanpa kunci utama, tautan itu sama sekali tidak menampilkan apa pun.
- Pengatur waktu diatur ulang oleh aktivitas Anda (sentuhan, papan ketik, gulir), sehingga tidak mengeluarkan Anda di tengah pengisian formulir.
Penguncian otomatis adalah fungsi yang paling terasa sehari-hari dan yang tidak dimiliki peramban: lima menit setelah Anda meletakkan ponsel di meja, kata sandi Anda kembali menjadi blok yang tidak terbaca meski sesinya masih terbuka.
Apa yang TIDAK dilakukan Vault, dan mengapa perlu diketahui sebelum memulai
Vault adalah penyimpanan terenkripsi, bukan rangkaian keamanan. Inilah yang tidak dimilikinya saat ini, dikatakan terus terang agar tidak ada yang datang dengan mengharapkannya:
- Tidak memulihkan kunci utama Anda. Jika Anda lupa, isinya tidak bisa dipulihkan: tidak ada salinan, pertanyaan keamanan, atau dukungan yang bisa berbuat apa pun. Ini akibat langsung dari modelnya, bukan kelalaian.
- Tidak mengisi formulir secara otomatis di situs web: tidak ada ekstensi peramban atau pengisian otomatis. Anda menyalin dan menempel.
- Tidak memiliki pembukaan kunci biometrik: Anda masuk dengan mengetik kunci utama.
- Tidak membuat atau menyimpan kode verifikasi dua langkah (TOTP).
- Tidak memeriksa apakah kata sandi Anda muncul dalam kebocoran yang diketahui.
- Tidak mengimpor atau mengekspor file CSV dari peramban atau pengelola lain: entri dibuat secara manual.
- Tidak memungkinkan berbagi entri dengan orang lain dan tidak punya vault tim.
- Tidak berfungsi tanpa koneksi: entri terenkripsi diunduh dari server saat dibuka.
- Tidak menyimpan riwayat kata sandi sebelumnya, juga tidak folder, label, atau favorit.
- Tidak melindungi perangkat yang sudah disusupi. Jika di perangkat Anda berjalan perekam ketikan, ia akan melihat kunci utama Anda saat Anda mengetiknya. Tidak ada pengelola —baik Vault maupun yang lain— yang menyelesaikan itu; yang menyelesaikannya adalah menjaga perangkat tetap bersih.
Dan satu batasan lagi, bersifat umum: Vault adalah alat penyimpanan terenkripsi, bukan sertifikasi keamanan atau pendapat tentang kepatuhan regulasi. Jika Anda menangani data pihak ketiga yang tunduk pada kewajiban hukum, penilaian itu menjadi tugas penasihat Anda, bukan aplikasi.
Cara memilih kunci utama yang tahan serangan offline
Kunci utama terbaik bukanlah kata sandi delapan karakter yang rumit: melainkan empat atau lima kata acak, yang dipilih secara acak dan bukan oleh Anda. Lebih mudah diingat dan jauh lebih mahal untuk dipecahkan, karena yang membuat serangan mahal bukan keanehan simbol, melainkan jumlah kombinasinya.
Agar terlihat dengan angka, inilah orde besar serangan brute force terhadap PBKDF2-SHA256 dengan 310.000 iterasi. Diasumsikan kecepatan sekitar 21.000 percobaan per detik pada GPU kelas atas —orde yang dihasilkan benchmark publik hashcat untuk PBKDF2-HMAC-SHA256 setelah diskalakan ke 310.000 iterasi— dan yang dihitung adalah waktu rata-rata, yaitu separuh ruang pencarian:
| Kunci utama | Kombinasi | Entropi | 1 GPU | 100 GPU |
|---|---|---|---|---|
| 3 kata acak (daftar 7.776) | 4,7 × 10¹⁴ | 38,8 bit | ~355 tahun | ~3,5 tahun |
| 4 kata acak | 3,7 × 10¹⁵ | 51,7 bit | ~2.760 tahun | ~28 tahun |
| 5 kata acak | 2,8 × 10¹⁹ | 64,6 bit | ~21 juta tahun | ~214.000 tahun |
| 8 karakter yang dipilih seseorang | — | jauh di bawah teoretis | jam atau hari | menit |
Baris terakhir adalah yang penting. Kata sandi delapan karakter dengan huruf besar, angka, dan simbol secara teori memiliki entropi yang sama dengan empat kata acak, tetapi manusia tidak memilih secara acak: kita memilih nama sendiri, tahun, dan tanda seru di akhir, dan kamus dengan aturan mutasi memanfaatkan persis itu. NIST sendiri menjelaskannya di lampiran A SP 800-63B, yang karena itu tidak menganjurkan aturan komposisi wajib dan kedaluwarsa berkala.
Aturan praktis untuk kunci utama Vault:
- Minimal empat kata, lima jika bisa. Pilih dengan dadu atau generator, bukan dari kepala Anda.
- Jangan pakai di tempat lain. Ini satu-satunya kata sandi yang tidak boleh diulang sama sekali.
- Tulis di kertas dan simpan di tempat Anda menyimpan dokumen penting. Dengan model tanpa pemulihan, kertas di laci terkunci adalah cadangan yang sah, bukan bidah.
- Vault mewajibkan minimal 8 karakter, tetapi itu batas bawah teknis, bukan rekomendasi. Bidiklah 20 atau lebih.
- Uji pada hari yang sama dengan menutup dan membuka vault beberapa kali, sebelum memasukkan empat puluh akun ke dalamnya.
Cara memindahkan kata sandi dari peramban ke Vault tanpa bingung
Vault tidak mengimpor file CSV, jadi migrasinya manual. Hal ini, yang terdengar merepotkan, menjadi satu-satunya kesempatan dalam hidup Anda untuk benar-benar meninjau akun Anda. Lakukan bertahap, dalam tujuh langkah:
- Keluarkan daftar yang Anda miliki. Di Chrome,
chrome://password-manager/passwords; di Firefox,about:logins; di Safari, Pengaturan → Kata Sandi. Anda akan melihat berapa banyak dan berapa banyak yang berulang. - Urutkan berdasarkan tingkat kekritisan, bukan abjad. Email utama dulu (itu akun yang memulihkan semua akun lain), lalu perbankan, lalu sisanya.
- Buat kunci utama Anda di Vault dengan mengikuti aturan di bagian sebelumnya dan tulis di kertas.
- Mulailah dari sepuluh akun kritis. Untuk masing-masing: masuk ke layanannya, ganti kata sandi dengan yang baru yang dibuat memakai tombol pembuat kata sandi Vault, lalu simpan sebagai akses lengkap dengan URL dan penggunanya.
- Ganti yang berulang lebih dulu. Jika kata sandi yang sama ada di lima tempat, kelimanya adalah prioritas Anda yang sebenarnya.
- Hapus dari peramban apa yang sudah Anda migrasikan dan nonaktifkan tawaran menyimpan kata sandi, agar tidak berakhir dengan dua salinan yang tidak sinkron. Menyimpan separuh di masing-masing tempat adalah yang terburuk dari kedua dunia.
- Yang bukan akses, simpan sebagai catatan aman: kata sandi wifi, PIN brankas, kode cadangan verifikasi dua langkah.
Jika dalam seminggu Anda hanya memigrasikan sepuluh akun, tidak apa-apa. Sepuluh akun dengan kata sandi unik dan terenkripsi sudah lebih baik dari yang dimiliki kebanyakan orang.
Pertanyaan yang sering diajukan
Apakah pengelola kata sandi lebih aman daripada peramban?
Ya pada skenario yang kini paling merugikan: program yang berjalan dengan pengguna Anda bisa membaca penyimpanan peramban tanpa rahasia tambahan apa pun, sedangkan pada pengelola zero-knowledge ia juga memerlukan kunci utama Anda, yang tidak ada di perangkat maupun di server. Selain itu, peramban tidak memiliki penguncian saat tidak aktif.
Apa yang terjadi jika saya lupa kunci utama Vault?
Anda kehilangan akses ke isinya, tanpa pengecualian dan tanpa kemungkinan pemulihan. Tidak ada salinan kunci di server mana pun, sehingga tidak ada yang bisa meresetnya. Karena itu rekomendasinya adalah menuliskannya di kertas dan menyimpannya di tempat aman sebelum mulai memasukkan akun.
Apakah Vault atau AIsToHire bisa melihat kata sandi saya?
Tidak. Enkripsi dan dekripsi terjadi di peramban Anda dengan kunci yang diturunkan dari kunci utama Anda, yang tidak pernah dikirim. Di server hanya ada vektor inisialisasi, blok terenkripsi, jenis entri (akses atau catatan), dan tanggal pembuatan serta perubahan.
Jika basis data Anda diretas, apakah kata sandi saya terlihat?
Tidak dalam bentuk terbuka. Siapa pun yang membawa basis data itu hanya mendapat blok yang dienkripsi dengan AES-256-GCM, dan untuk membukanya ia membutuhkan kunci utama Anda, yang tidak ada di sana. Yang terlihat adalah metadata yang dikirim tanpa enkripsi: berapa banyak entri yang Anda miliki, apakah akses atau catatan, dan kapan dibuat atau diubah.
Bisakah saya memakai Vault di ponsel dan komputer dengan kata sandi yang sama?
Ya. Entri terenkripsi mengikuti akun Anda, jadi dari perangkat mana pun Anda memasukkan kunci utama yang sama dan entri didekripsi secara lokal. Yang Anda butuhkan di setiap perangkat adalah koneksi dan memasukkan kunci: tidak ada mode offline.
Apakah Vault mengisi kata sandi sendiri di halaman web?
Tidak. Tidak ada ekstensi peramban atau pengisian otomatis: Anda membuka entri, menyalin pengguna atau kata sandi, lalu menempelkannya. Yang dilakukannya adalah menghapus papan klip 30 detik setelah penyalinan.
Apakah saya harus menghapus kata sandi yang tersimpan di Chrome?
Sebaiknya, tetapi hanya seiring Anda memigrasikannya. Menyimpan kata sandi yang sama di dua tempat berbeda memperbesar permukaan yang terpapar dan menimbulkan ketidakcocokan saat Anda mengubahnya di satu tempat dan tidak di tempat lain. Dan jika Anda tetap memakai penyimpanan peramban untuk sesuatu, setidaknya aktifkan frasa sandi sinkronisasi di Chrome atau Kata Sandi Utama di Firefox.
Apa yang terjadi jika saya menutup tab tanpa mengunci vault?
Vault tetap terkunci. Kunci turunan hanya hidup di memori halaman: saat ditutup atau dimuat ulang, ia hilang, dan lain kali Anda harus mengetik kunci utama lagi.
Apakah Vault gratis?
Vault digunakan dari akun AIsToHire dan akunnya dibuat gratis, tanpa menginstal apa pun: berfungsi di peramban ponsel maupun komputer.
Di mana Vault berada
Vault adalah mini aplikasi AIsToHire yang menyimpan akses dan catatan dengan enkripsi ujung ke ujung: kunci diturunkan di peramban Anda dengan PBKDF2-SHA256 310.000 iterasi, setiap entri dienkripsi dengan AES-256-GCM, dan server hanya menyimpan blok yang tidak terbaca. Ada di Vault — Pengelola kata sandi dengan enkripsi ujung ke ujung.
Vault tidak menggantikan perangkat yang bersih maupun verifikasi dua langkah, dan tidak memulihkan kunci utama Anda jika hilang. Yang dilakukannya adalah membuat kata sandi Anda tidak lagi berada di laci yang terbuka sendiri hanya karena sesi Anda terbuka.
Buat vault Anda di Vault dan simpan kata sandi terenkripsi pertama Anda dalam waktu kurang dari semenit: kunci utamanya Anda yang memilih dan tidak pernah keluar dari perangkat Anda.
Buat vault Anda di Vault dan simpan kata sandi terenkripsi pertama Anda dalam waktu kurang dari semenit: kunci utamanya Anda yang memilih dan tidak pernah keluar dari perangkat Anda.Lanjutkan membaca
Lihat semua artikel →
Brankas terenkripsi pengelola kata sandi Anda dicuri: apa yang harus dilakukan, langkah demi langkah

Bertengkar lewat WhatsApp atau bicara langsung: apa kata ilmu pengetahuan tentang konflik pasangan lewat pesan

Peta pikiran, peta konsep, dan kerangka: perbedaan dan kapan memakai masing-masing
