 aiLinks
Quishing: begini QR bisnis Anda diganti dengan yang palsu (dan cara mencegahnya)
Tim aiLinksDitulis dengan bantuan AI14 menit bacaRingkasan
- Spanyol adalah negara kedua di dunia dalam jumlah deteksi quishing: menyumbang 17 % dari total, hanya di bawah Amerika Serikat (19 %), menurut ESET Threat Report H1 2026, yang terbit pada 8 Juli 2026 dengan telemetri Desember 2025 hingga Mei 2026 dan dirinci per negara oleh SecurityBrief pada 9 Juli.
- Kode QR kini muncul pada sekitar 11 % email phishing yang terdeteksi, dengan rata-rata 100.000 deteksi per bulan dan puncaknya pada April 2026 (ESET, H1 2026).
- Microsoft mencatat lonjakan serangan berbasis QR dari 7,6 juta pada Januari 2026 menjadi 18,7 juta pada Maret, naik 146 % dalam satu kuartal, menurut laporan lanskap ancaman email Q1 2026 (30 April 2026).
- Vektor fisiknya adalah stiker yang ditempel di atas QR asli: INCIBE dan OCU telah memperingatkan kasus di mesin parkir, titik pengisian daya, menu restoran, dan surat tilang palsu di kaca depan mobil.
- Pertahanan sebuah bisnis punya dua sisi: media fisik yang tidak bisa diutak-atik (dilaminasi, diukir, dipasang dengan baut) dan kendali atas tujuan kode tersebut, supaya bisa dijeda atau dialihkan dalam hitungan detik dan Anda bisa melihat di analitik apakah jumlah pindaian anjlok.
Kalau bisnis Anda memasang kode QR di tempat umum, misalnya di etalase, di meja, di mesin parkir area parkir Anda, atau di mobil boks, Anda sudah menjadi sasaran yang murah. Penipuan ini tidak perlu meretas Anda: cukup sebuah printer, selembar stiker, dan sepuluh detik di depan pintu Anda. Di aiLinks, alat tautan pendek dan kode QR dinamis dengan tujuan yang bisa diubah dari AIsToHire, kami melihat sisi lain dari masalah ini setiap hari: QR yang sudah dicetak tidak bisa diubah, tetapi tujuannya tidak harus demikian. Dan di situlah satu-satunya pertahanan yang berhasil ketika poster sudah terlanjur menempel di dinding.

Apa itu quishing dan mengapa Spanyol menjadi pasar terbesar keduanya di dunia?
Quishing (dari QR + phishing) adalah penipuan yang memakai kode QR sebagai sarana untuk menggiring korban ke situs palsu yang meminta data perbankan atau kredensial. Spanyol menyumbang 17 % dari seluruh deteksi di dunia, peringkat kedua setelah Amerika Serikat (19 %) dan di atas Meksiko (6 %), menurut ESET Threat Report H1 2026 (8 Juli 2026).
Ini bukan kebetulan. Spanyol adalah salah satu negara tempat QR menjadi hal biasa lebih awal dan lebih dalam: menu digital di restoran, pembayaran di mesin parkir, pengisian kendaraan listrik, sepeda dan skuter sewa, tiket, urusan administrasi. Di mana orang terbiasa memindai tanpa berpikir, di situ ada peluang bagi mereka yang menempelkan stiker.
Fakta yang menjelaskan mengapa filter tidak menghentikannya: QR adalah sebuah gambar, bukan tautan. Mesin antiphishing yang menganalisis URL berbentuk teks tidak menemukan apa pun untuk dianalisis. Itulah sebabnya QR kini muncul pada sekitar 11 % email phishing yang terdeteksi ESET, dengan rata-rata 100.000 deteksi per bulan dan puncak pada April 2026.
| Sumber | Data | Periode |
|---|---|---|
| ESET Threat Report H1 2026 | Spanyol, negara ke-2: 17 % deteksi quishing (AS 19 %, Meksiko 6 %) | Des. 2025 – Mei 2026 |
| ESET Threat Report H1 2026 | QR muncul pada ~11 % email phishing; ~100.000 deteksi/bulan | Des. 2025 – Mei 2026 |
| Microsoft, lanskap ancaman email Q1 2026 | 7,6 jt serangan berbasis QR pada Januari → 18,7 jt pada Maret (+146 %) | Jan. – Mar. 2026 |
| Microsoft, Q1 2026 | 8,3 miliar ancaman phishing email terdeteksi | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70 % PDF berbahaya memuat QR yang mengarah ke situs phishing | 2026 |
Begini cara QR bisnis Anda diganti dengan yang palsu, langkah demi langkah
Serangan fisik ini punya empat gerakan dan tidak satu pun membutuhkan keahlian teknis: mencetak QR yang mengarah ke situs tiruan, menempelkannya di atas QR Anda, menunggu pelanggan Anda memindainya, lalu memanen data kartu. Penyerang tidak pernah masuk ke sistem Anda; ia memakai tampilan depan dan reputasi Anda sebagai umpan.
- Mereka menyalin halaman tujuan Anda. Jika QR Anda mengarah ke gerbang pembayaran, menu, atau formulir, mereka meniru tampilannya. Pada kasus surat tilang palsu yang terdeteksi di Málaga, domain yang dipakai (
dgtmultamalaga.sbs) terdaftar di registrar Asia berbiaya rendah, menurut analisis yang dipublikasikan Xataka. - Mereka mencetak stiker dengan ukuran persis sama dengan kode Anda. Kadang mereka menyalin bingkai dan warna media aslinya agar tambalan itu tidak terlihat.
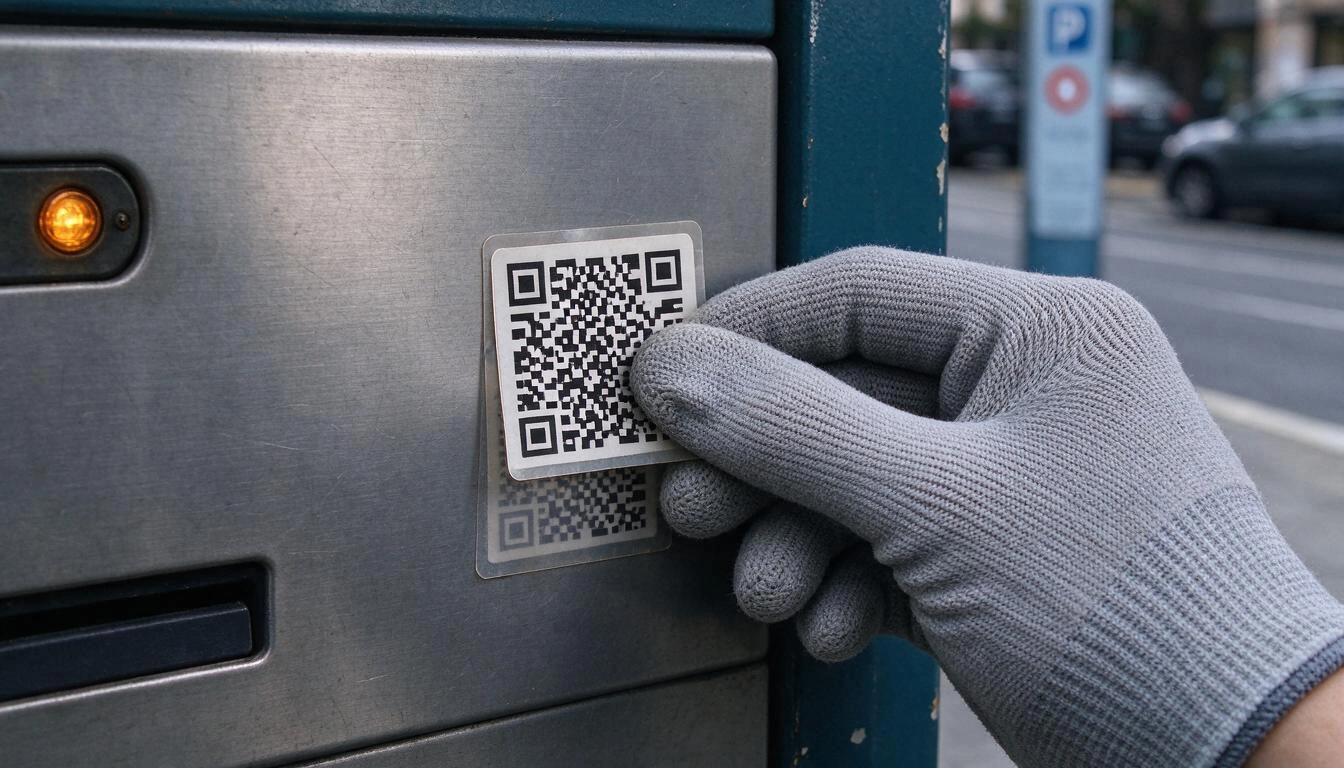
- Mereka menempelkannya di atas, dalam hitungan detik, pada jam sepi pengunjung. Poster Anda tetap utuh di mata: satu-satunya yang berubah adalah pola kotak-kotaknya.
- Mereka memanen. Setiap pelanggan yang memindai menyerahkan data kartu, kredensial, atau langganan yang tidak diinginkan. Dan mereka melakukannya karena percaya pada Anda.
Mengapa tidak ada yang bisa melihat dengan kasatmata ke mana kode QR mengarah?
Karena QR bukan teks yang bisa dibaca: ia adalah matriks modul hitam dan putih yang menyandikan serangkaian karakter, dan mata manusia tidak bisa menguraikannya. Dua kode yang mengarah ke dua tempat yang sangat berbeda tampak tidak bisa dibedakan bagi pelanggan mana pun. Ketidakjelasan itu, yang secara teknis merupakan kelebihan, justru yang dieksploitasi quishing.
Ditambah lagi perilaku ponsel. Banyak pemindai dan kamera langsung membuka tautan atau menampilkannya terpotong selama setengah detik, dan di layar yang sempit, domain yang panjang terpotong tepat di bagian yang mencurigakan. Karena itu OCU menyarankan untuk menonaktifkan pembukaan tautan otomatis saat memindai, di Android lewat pengaturan Google Lens, agar URL bisa dibaca sebelum masuk.
Kesimpulan yang tidak menyenangkan bagi bisnis mana pun: Anda tidak bisa meminta pelanggan memverifikasi tujuan, karena mereka tidak punya sarananya. Verifikasi harus ada di sisi Anda: pada media fisik dan pada domain yang muncul saat tautan dibuka.
Tiga skenario yang paling sering terjadi di Spanyol
Peringatan dari INCIBE dan OCU terpusat pada tiga media: mesin pembayaran di ruang publik, menu restoran dan kafe, serta dokumen palsu yang meniru instansi pemerintah. Ketiganya berpola sama: pelanggan berdiri, terburu-buru, dan menganggap kode itu resmi.
- Mesin parkir, pengisian daya, dan mobilitas bersama. OCU memperingatkan pada 10 Juli 2025 tentang stiker QR palsu yang ditempel di atas kode asli pada titik pengisian kendaraan listrik, dan menegaskan bahwa skema yang sama berlaku untuk mesin parkir, sepeda, dan skuter sewa. Media seperti Merca2 mendokumentasikan pada Januari 2026 kasus mesin parkir dengan situs pemerintah kota yang ditiru.
- Menu restoran. Pada 4 Agustus 2026 INCIBE menerbitkan kasus nyata yang ditangani saluran 017 mereka: seorang pelanggan memindai QR menu sebuah restoran, menyetujui jendela pop-up, dan berakhir dengan langganan premium aktif yang tidak pernah ia minta, tanpa email konfirmasi dan tanpa cara berhenti sendiri; pengunjung lain di tempat yang sama menceritakan hal serupa. Kasus ini dimuat antara lain oleh Leonoticias. Menurut QR TIGER, sekitar 75 % restoran di dunia sudah memakai QR untuk menu digitalnya: permukaan serangan yang sangat besar.
- Surat tilang palsu di kaca depan. Pada September 2026 INCIBE dan Polisi Lokal Málaga memperingatkan tentang kertas yang meniru lambang Kementerian Dalam Negeri dan logo DGT, dengan QR yang mengarah ke situs pembayaran palsu. Aturan emas yang diulang-ulang oleh DGT dan klub otomotif dan yang diverifikasi Maldita.es pada 9 Januari 2026: tilang asli tidak pernah dibayar lewat QR; tilang asli memuat nomor referensi serta data petugas, kendaraan, dan pelanggarannya.
Apa yang hilang dari bisnis saat QR-nya ditutup (dan bukan hanya pelanggannya yang rugi)
Ada tiga hal yang hilang sekaligus: uang pelanggannya, reputasinya, dan lalu lintas yang selama ini dibawa kode itu. Kasus restoran adalah contoh sempurna: korban tidak menyalahkan penipu anonim, ia menelepon tempat itu. Dan tempat itu bahkan tidak punya cara untuk tahu apa yang terjadi.
Ada pula biaya yang diam-diam menggerogoti: selama stiker menempel, QR Anda berhenti berfungsi. Reservasi, pesanan, unduhan menu, atau suara survei yang sebelumnya dibawa kode itu turun ke nol, dan tidak ada yang menyadarinya sampai seseorang mengeluh. Pada bisnis yang saluran utama menjaring pelanggannya adalah poster di jalan, itu berarti berhari-hari corong penjualan terputus.
Dan ada risiko kepatuhan: jika QR yang Anda cetak mengarah, meskipun akibat manipulasi pihak ketiga, ke formulir yang mengumpulkan data pribadi, insiden itu menimpa pelanggan Anda dan Anda harus menjelaskannya. Anda perlu bisa merekonstruksi tujuan kode Anda pada setiap waktu, lengkap dengan tanggalnya.
Protokol pertahanan: tujuh langkah, dari yang termurah hingga yang paling efektif
Pertahanan bukan sebuah produk, melainkan protokol empat lapis: media fisik yang sulit dimanipulasi, pemeriksaan visual berkala, tujuan yang berada di bawah kendali Anda, dan pemantauan pindaian. Tidak ada dari keempatnya yang mahal; kombinasinyalah yang membuat serangan tidak menguntungkan di depan pintu Anda.
| Langkah | Biaya | Serangan yang dihentikan |
|---|---|---|
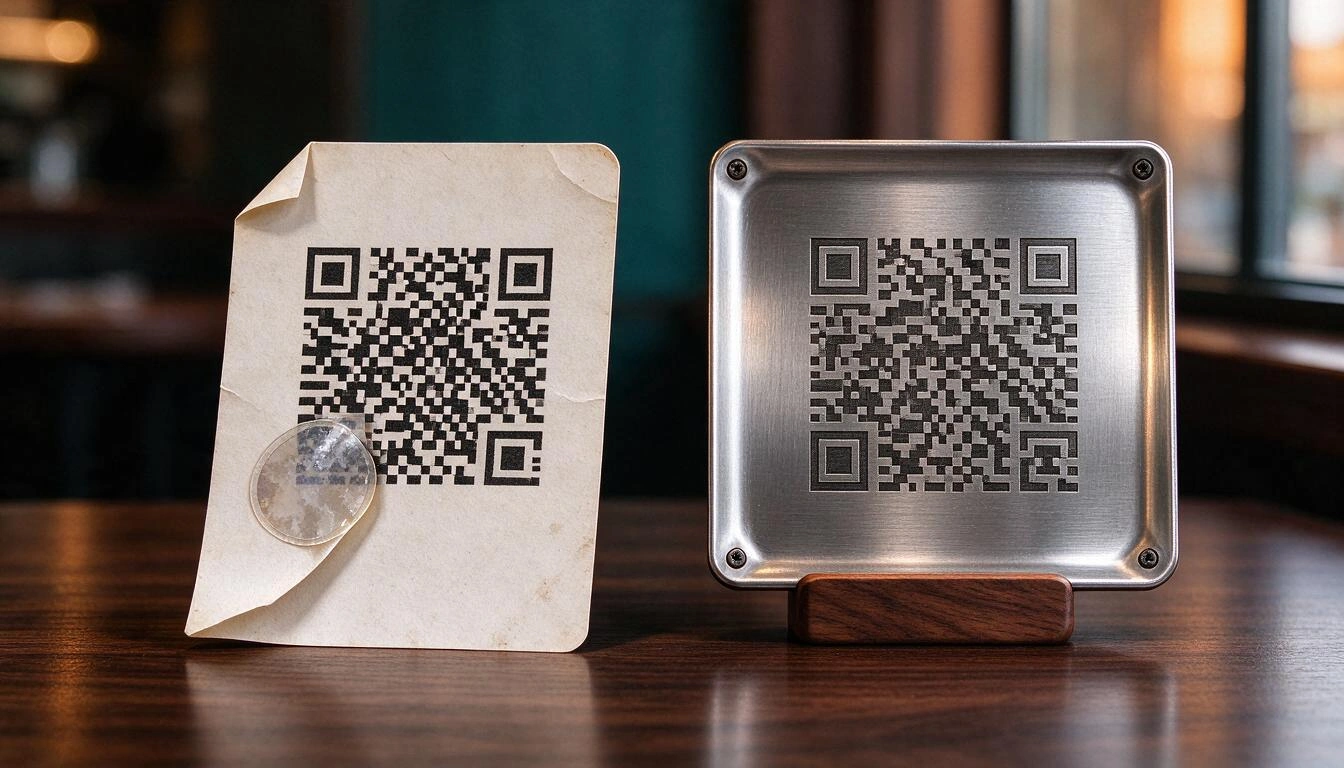
| QR dilaminasi, dilapisi plastik, atau berbahan vinil dengan perekat permanen | Sangat rendah | Menyulitkan penempelan di atasnya; stiker pihak lain terlihat dan mudah terlepas |
| QR yang diukir laser, dipotong cetak, atau pada akrilik yang dibaut | Sedang | Hampir mustahil ditutup tanpa meninggalkan jejak |
| Bingkai atau penyangga dengan lekukan yang pas untuk kode | Rendah | Stiker apa pun akan menonjol dan terlihat |
| Pemberitahuan pada media itu sendiri yang menyebutkan domain tujuannya | Nol | Pelanggan bisa mencocokkan URL yang muncul |
| Pemeriksaan visual saat buka dan tutup, dengan foto acuan | Nol | Manipulasi terdeteksi dalam hitungan jam, bukan minggu |
| Tujuan pada domain yang dikenal dan stabil, bukan pemendek tautan anonim | Rendah | URL palsu langsung mencolok; memungkinkan edukasi pelanggan |
| Kemampuan menjeda atau mengalihkan kode seketika | Rendah | Menghentikan kerugian tanpa mencetak ulang apa pun |
Dua catatan yang lebih penting daripada kelihatannya:
Pemeriksaan visual membutuhkan acuan. "Lihat apakah ada yang aneh" bukan sebuah kontrol. Foto setiap media pada hari dipasang, simpan, lalu bandingkan. Sudut yang terangkat, kilau yang berbeda, kotak putih yang lebih putih: itulah yang diminta INCIBE untuk dicari ketika menyarankan memeriksa secara berkala bahwa kode bisnis Anda tidak diganti dan memilih generator yang memberikan jaminan keamanan atas ke mana kode itu mengarah.
Domain adalah satu-satunya petunjuk yang tersisa bagi pelanggan. Jika QR Anda mengarah ke pemendek tautan anonim dan generik, Anda mengajari pelanggan bahwa wajar mendarat di domain yang tidak ia kenali, dan dengan itu Anda mematikan satu-satunya alarm yang ia punya. Jika selalu mengarah ke domain yang stabil dan jalur yang mudah dibaca, seperti tautan pendek dengan teks sendiri, misalnya /carta-bar-central, yang bisa Anda tentukan sebagai ganti kode acak, situs tiruan si penipu akan membongkar dirinya sendiri.
Cara mendeteksi tepat waktu bahwa kode Anda ditutup: anjloknya pindaian adalah alarmnya
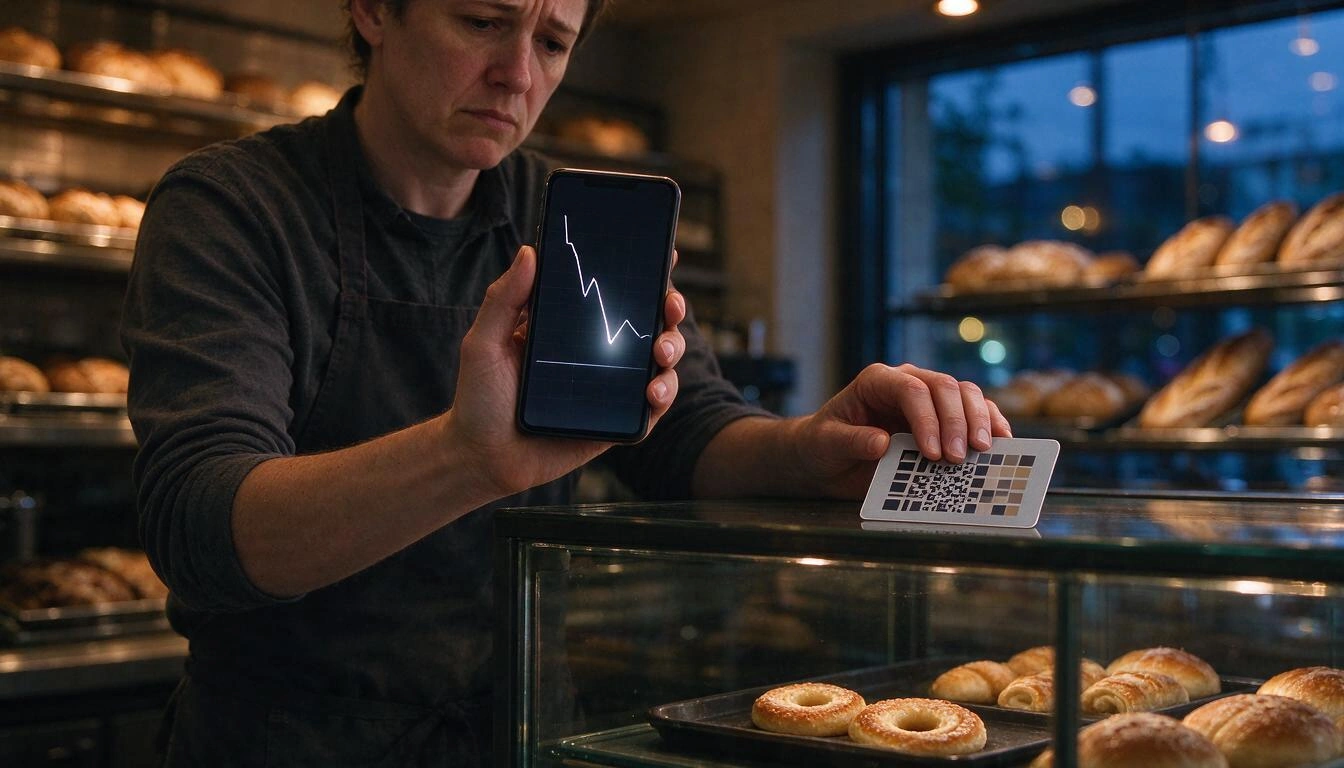
Tanda paling andal bahwa seseorang menempelkan sesuatu di atas QR Anda adalah jumlah pindaian yang anjlok dalam semalam tanpa ada hal lain yang berubah. Jika kode Anda rata-rata dipindai 40 kali per hari lalu turun menjadi tiga, itu bukan lalu lintas yang menurun: itu berarti kode Anda sudah bukan lagi kode Anda.
Agar alarm itu ada, pindaian harus melewati tautan yang Anda ukur. QR yang langsung menyandikan URL akhir (atau nomor telepon, atau pesan WhatsApp) tidak meninggalkan jejak apa pun: Anda tidak tahu berapa kali dipindai kemarin, sehingga tidak bisa menyadari bahwa hari ini tidak ada. QR yang mengarah ke tautan pendek milik Anda punya datanya: deret harian, variasi, negara, kota, perangkat, dan peramban.
Tiga pola yang perlu diawasi:
- Penurunan tajam dan berkelanjutan pada satu media tertentu: curigai manipulasi fisik atau poster yang dicopot.
- Satu media dengan nol pindaian selama berhari-hari padahal yang lain masih berfungsi: di aiLinks ini terlihat dengan membandingkan beberapa tautan sekaligus dan menemukan yang tidak dipindai.
- Pindaian dari negara atau bahasa yang tidak cocok dengan poster yang terpasang di etalase Anda: tanda bahwa gambar QR Anda beredar di tempat lain.
Apa yang harus dilakukan dalam 24 jam pertama jika Anda menemukan QR yang dimanipulasi
Media fisik dulu, lalu tujuan digital, dan laporan secara paralel. Urutan ini penting: mencopot stiker menghentikan korban baru, tetapi pemberitahuan kepada mereka yang sudah memindai hanya bisa Anda berikan jika Anda mengendalikan halaman yang mereka tuju.
- Copot stiker dan simpan perekatnya dalam kantong: itu barang bukti. Foto media tersebut sebelum menyentuh apa pun.
- Jeda kode Anda sendiri selama menyelidiki. Tautan pendek yang dijeda berhenti mengalihkan dan menampilkan halaman pemberitahuan, bukannya mengirim siapa pun ke mana-mana; jika medianya ternyata tidak bisa dimanipulasi, Anda juga bisa mengalihkannya sementara ke halaman peringatan bagi pelanggan yang tiba lewat situ.
- Beri tahu di tempat usaha dan di media sosial Anda, dengan pesan yang konkret: kode yang mana, seperti apa tampilan yang palsu, dan apa yang harus dilakukan mereka yang sudah memindainya.
- Minta korban menghubungi banknya dan membekukan kartu, yang merupakan langkah pertama yang disarankan OCU, serta mengumpulkan tangkapan layar dan mutasi rekening.
- Laporkan. INCIBE melayani warga dan perusahaan lewat telepon gratis 017 dan melalui layanan bantuan keamanan sibernya, sedangkan laporan resmi disampaikan ke Policía Nacional atau Guardia Civil.
- Catat insidennya: tanggal, media, tujuan kode Anda, dan perubahan yang Anda lakukan. Riwayat bertanggal dari tujuan setiap tautan menghemat separuh perdebatan di kemudian hari.
Pertanyaan umum tentang quishing dan kode QR untuk bisnis
Bagaimana saya tahu kode QR itu palsu sebelum memindainya?
Dengan kasatmata Anda tidak bisa membaca tujuannya, jadi perhatikan medianya, bukan kodenya: jika ada stiker di atas stiker lain, tepinya tidak pas, kertasnya terangkat, atau teksturnya berbeda dari poster lainnya, jangan dipindai. Setelah terlanjur dipindai, baca seluruh domain sebelum memasukkan apa pun: menonaktifkan pembukaan tautan otomatis adalah langkah yang disarankan OCU persis agar hal itu bisa dilakukan.
Apakah surat tilang lalu lintas memuat kode QR?
Tidak. Baik DGT maupun pemerintah kota tidak mengurus pembayaran denda lewat QR yang ditinggalkan di kaca depan: tilang asli memuat nomor referensi serta data petugas, kendaraan, dan pelanggaran, dan dibayar lewat kanal resmi. Itulah peringatan yang diulang oleh INCIBE, Polisi Lokal, dan hasil verifikasi media pada 2026.
Restoran saya memakai QR untuk menu, apakah saya bertanggung jawab jika seseorang memanipulasinya?
Kejahatannya milik si penipu, tetapi pelanggan yang dirugikan akan menghubungi Anda dan kerugian reputasinya ada di pihak Anda. Karena itu INCIBE mengarahkan rekomendasinya kepada perusahaan: memeriksa secara berkala bahwa kode di tempat usaha tidak diganti dan memakai layanan pembuat kode yang menjamin ke mana kode itu mengarah. Mendokumentasikan pemeriksaan dan mampu membuktikan tujuan QR Anda pada setiap tanggal adalah posisi terbaik yang bisa Anda miliki.
Apakah QR dinamis lebih aman daripada QR statis?
Lebih mudah dipertahankan, dan itu tidak sama. QR statis menyandikan tujuan di dalam gambarnya: jika ada masalah, Anda hanya bisa mencetak ulang. QR dinamis mengarah ke tautan pendek perantara, sehingga Anda bisa menjedanya, mengalihkannya ke halaman pemberitahuan, atau mengubah tujuannya dalam hitungan detik tanpa menyentuh yang sudah dicetak, dan Anda punya analitik untuk menyadari ada yang tidak beres. Yang tidak bisa dicegahnya adalah seseorang menempelkan sesuatu di atasnya: itu dilawan dengan media fisik.
Apakah pemendek tautan membantu atau malah memperburuk masalah?
Tergantung pada satu hal: apakah pelanggan mengenali domainnya. Pemendek tautan anonim dan generik membiasakan orang mendarat di domain yang tidak dikenal, dan itulah kebiasaan yang dieksploitasi quishing. Tautan pendek dengan domain yang stabil dan jalur yang mudah dibaca, dengan nama bisnis atau kampanye Anda, menjadikan URL sebagai petunjuk yang bisa diverifikasi.
Seberapa sering saya harus memeriksa QR bisnis saya?
Untuk kode di ruang publik atau di bagian depan bangunan, lakukan pemeriksaan visual setiap hari saat buka dan tutup; untuk kode di meja, saat menyiapkan layanan. INCIBE tidak menetapkan frekuensi tertentu, tetapi menekankan pemeriksaan yang sering. Tambahkan pemeriksaan analitik mingguan: anjloknya pindaian tanpa sebab yang jelas adalah petunjuk yang datang lebih dulu daripada keluhan pelanggan.
Apa yang harus saya lakukan dengan poster yang sudah dicetak jika tujuannya harus diganti?
Jika QR mengarah ke tautan pendek yang Anda kendalikan, tidak perlu melakukan apa-apa: Anda mengganti tujuan dari ponsel dan cetakan yang ada tetap berlaku. Jika QR menyandikan URL akhir, posternya menjadi kertas mati dan harus dicetak ulang. Perbedaan itulah alasan praktis untuk selalu memakai perantara yang bisa diubah, bahkan sebelum alasan keamanan.
QR yang bisa Anda matikan adalah satu-satunya yang bisa Anda pertahankan
Quishing tidak dimenangkan dengan membentengi kodenya: ia dimenangkan dengan mengendalikan tujuan dan mengawasi pindaian. Jika QR Anda mengarah ke tautan pendek milik Anda, sebuah manipulasi hanyalah insiden setengah jam, yaitu menjeda, memberi tahu, mengalihkan, dan mendokumentasikan, bukan setumpuk poster yang berakhir di tempat sampah dan pelanggan marah yang tidak bisa Anda beri penjelasan apa pun.
Itulah persis yang dilakukan aiLinks, aplikasi dari AIsToHire untuk membuat tautan pendek dan kode QR dinamis yang bisa diubah: kode yang dicetak selalu mengarah ke tautan pendek Anda, dengan jalur yang mudah dibaca dan bisa Anda pilih sendiri; tujuan diganti dengan dua ketukan, lengkap dengan riwayat bertanggal dan opsi kembali ke versi sebelumnya; tautan bisa dijeda seketika jika Anda mendeteksi manipulasi, dan analitik pindaian, total dan unik per hari, minggu, dan bulan, dengan variasi, negara, kota, dan perangkat, memperingatkan Anda tentang penurunan sebelum pelanggan yang menceritakannya. QR diunduh dalam format SVG untuk dibawa ke percetakan, dan itulah QR terakhir yang perlu Anda cetak.
Buat QR bisnis Anda di atas tautan pendek yang bisa dijeda, dialihkan, dan diukur. Dengan aiLinks Anda merancang kodenya, mengunduhnya dalam SVG untuk percetakan, dan jika ada yang memanipulasinya, Anda mematikan atau mengalihkannya dari ponsel tanpa mencetak ulang satu poster pun.
Buat QR bisnis Anda di atas tautan pendek yang bisa dijeda, dialihkan, dan diukur. Dengan aiLinks Anda merancang kodenya, mengunduhnya dalam SVG untuk percetakan, dan jika ada yang memanipulasinya, Anda mematikan atau mengalihkannya dari ponsel tanpa mencetak ulang satu poster pun.Lanjutkan membaca
Lihat semua artikel →
Cara mengubah tujuan kode QR yang sudah tercetak (tanpa cetak ulang)

Mengapa asuransi mobil Anda naik pada 2026: premi rata-rata 1.412 € dan rekor tertinggi sepanjang masa

Bertengkar lewat WhatsApp atau bicara langsung: apa kata ilmu pengetahuan tentang konflik pasangan lewat pesan
