 Vault
Onko turvallista tallentaa salasanat selaimeen? Mitä oikeasti suojataan ja minne ne kannattaa tallentaa
Tiimi: VaultKirjoitettu tekoälyn avulla14 min lukuaikaLyhyesti
- Selaimeen tallennetut salasanat suojaavat siltä, että levysi varastetaan, mutta eivät suojaa ohjelmalta, joka jo toimii käyttäjätunnuksellasi: Chromiumin oman tietoturvan UKK jättää uhkamallinsa ulkopuolelle hyökkääjän, jolla on paikallinen pääsy tiliisi.
- Firefoxin ja iCloud-avainnipun pilvisynkronointi on päästä päähän salattua. Chromessa se on sitä vain, jos otat erikseen käyttöön salasanalauseen. Heikko kohta on kaikissa kolmessa laitteen paikallinen kopio.
- Chromen versiossa 127 (30. heinäkuuta 2024) esitelty App-Bound Encryption nosti rimaa Windowsissa, mutta seuraavien kuukausien aikana julkaistiin tapoja kiertää se, ja infostealer-haittaohjelmat saivat pääsyn tietoihin takaisin.
- Zero-knowledge-salasanamanageri muuttaa asetelman: avain johdetaan laitteellasi, palvelin tallentaa vain lukukelvottomia lohkoja ja sisältö lukittuu itsestään muutaman minuutin käyttämättömyyden jälkeen.
- Vault, AIsToHiren minisovellus, tekee juuri näin: PBKDF2-SHA256, 310 000 kierrosta ja AES-256-GCM. Vastineeksi siinä ei ole avaimen palautusta, automaattista täyttöä eikä biometriikkaa: tämä artikkeli kertoo tarkasti, mitä se tekee ja mitä ei.
Jos tulit tänne hakusanalla "onko turvallista tallentaa salasanat selaimeen", sinulla on todennäköisesti jo kolmekymmentä tai neljäkymmentä salasanaa tallennettuna Chromeen, Firefoxiin tai Safariin, ja epäilys on herännyt. Rehellinen vastaus ei ole "kyllä" eikä "ei": se riippuu siitä, miltä haluat suojautua. Tässä artikkelissa selvitetään, minne kukin selain tallentaa salasanasi, mitä niiden lukemiseen tarvitaan, mikä muuttui vuonna 2024 ja mitä eroa on päästä päähän salaavalla salasanamanagerilla, kuten Vaultilla, AIsToHiren salatulla salasanamanagerilla.
Kaikki, mitä Vaultista väitetään, on tarkistettu sen koodista ja tietomallista, ja yksi kokonainen osio käsittelee sitä, mitä se ei tee. Tietoturva-artikkelista, joka kertoo vain hyvän puolen, ei ole apua päätöksentekoon.
Onko turvallista tallentaa salasanat selaimeen?
Se on turvallista, jos laite varastetaan sammutettuna tai joku utelias availee tiedoston käsin, ja se on turvaton minkä tahansa ohjelman suhteen, joka toimii omalla käyttäjätunnuksellasi. Selaimet salaavat salasanatietokannan avaimella, jonka järjestelmä luovuttaa automaattisesti kyseisen käyttäjän prosesseille: hyökkääjän ei tarvitse arvata mitään lisäsalaisuutta. Tämä on olennainen ero salasanamanageriin, joka vaatii pääavaimen.
Toisin sanoen selain suojaa tiedostoa, ei sisältöä sillä aikaa, kun olet itse kirjautuneena istuntoosi. Google myöntää tämän suoraan Chromiumin tietoturvan UKK:ssa, jossa paikalliset hyökkäykset (joku tai jokin, joka jo suorittaa koodia tililläsi) rajataan selaimen uhkamallin ulkopuolelle.
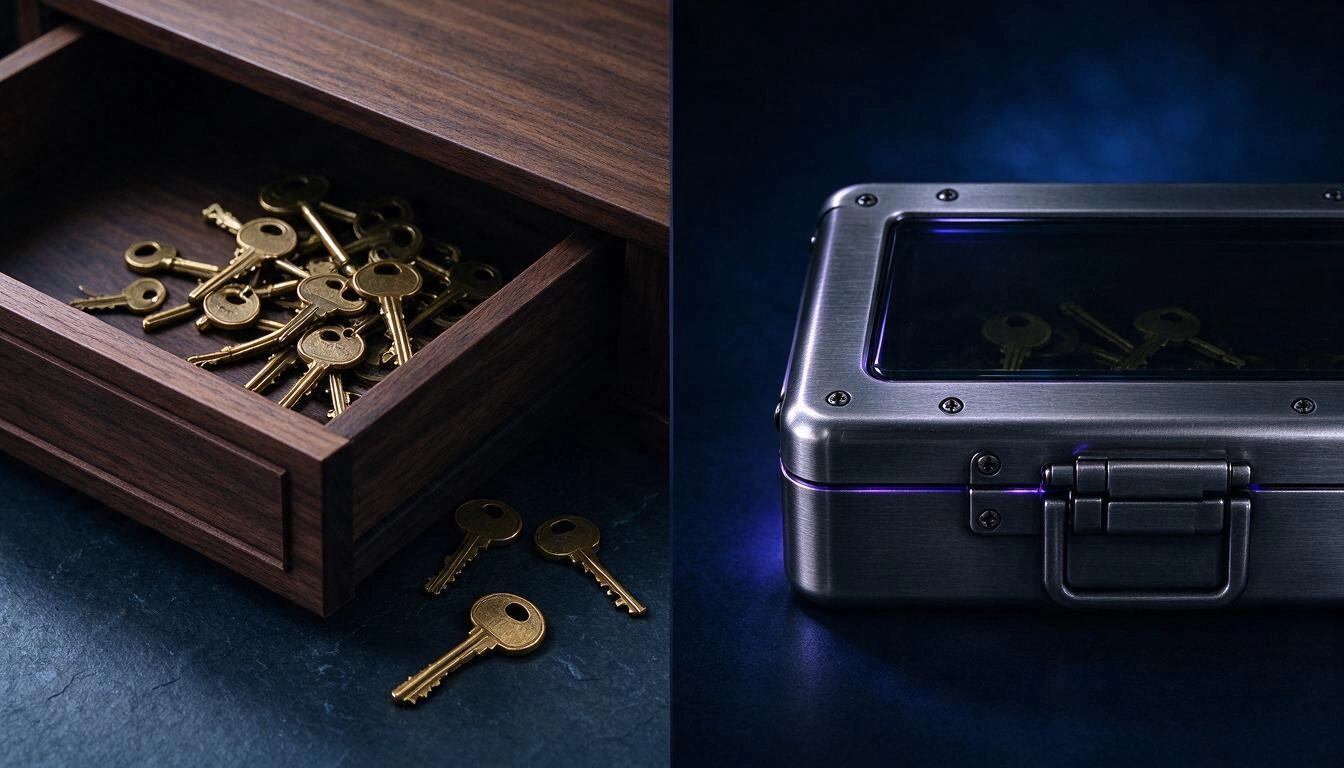
Kuva tiivistää kaksi ajattelutapaa. Vasemmalla avaimet ovat laatikossa: se on kiinni silloin, kun et ole paikalla, ja auki heti kun olet. Oikealla avaimet ovat kotelossa, joka pysyy kiinni, vaikka laatikko olisi auki, koska yhdistelmä ei ole laatikossa eikä kotelossa.
Jokainen selain tallentaa salasanat eri paikkaan, eivätkä ne suojaa yhtä hyvin
Kolme suosituinta selainta käyttävät eri mekanismeja, ja yksi niistä (Safari avainnipun kanssa) suojaa selvästi paremmin kuin kaksi muuta. Tämä taulukko kertoo, missä kukin tallennus sijaitsee ja mitä hyökkääjä tarvitsee sen lukemiseen.
| Selain | Minne salasanat tallennetaan | Millä ne suojataan | Mitä hyökkääjä tarvitsee |
|---|---|---|---|
| Chrome / Edge (Windows) | SQLite-tiedosto Login Data profiilissa | Avain tiedostossa Local State, suojattu käyttäjän DPAPI:lla + App-Bound Encryption vuodesta 2024 | Koodin suorittaminen käyttäjätunnuksellasi kyseisellä koneella |
| Chrome (macOS) | Login Data profiilissa | Avain tallennettu järjestelmän avainnippuun | Avoin istuntosi tai avainnipun salasana |
| Chrome (Linux) | Login Data profiilissa | libsecret / KWallet, jos avainrengas on käytössä; muuten tunnettu sisäinen avain | Pääsy profiiliin; ilman avainrengasta lähes pelkkä se |
| Firefox | logins.json + key4.db profiilissa | Paikallinen avain tiedostossa key4.db; todellinen salaus vain, jos otat käyttöön pääsalasanan (oletuksena pois päältä) | Kahden profiilitiedoston kopiointi |
| Safari (macOS/iOS) | Järjestelmän avainnippu / iCloud-avainnippu | Laitteeseen sidottu salaus, avauskoodi ja Secure Enclave; iCloud-avainnippu on päästä päähän salattu Applen alustan tietoturvaoppaan mukaan | Laitteen avaaminen |
Kaksi käytännön johtopäätöstä taulukosta:
- Firefox ilman pääsalasanaa on heikoin tapaus. On olemassa vapaasti saatavilla olevia, tunnettuja työkaluja (kuten
firefox_decrypt), jotka lukevat tiedostonlogins.jsonkäyttäen tiedostoakey4.dbilman mitään lisäsalaisuutta. Jos käytät Firefoxia etkä ole ottanut pääsalasanaa käyttöön, ota se käyttöön heti tänään kohdassa Asetukset → Tietosuoja ja turvallisuus. - Safari on vakiona kolmesta kestävin, koska avainnippu on sidottu laitteen avaamiseen ja laitteistoon. Selaimet eivät siis ole tasoissa.
Synkronoinnista on syytä olla oikeudenmukainen, koska siitä liikkuu paljon sekaannusta: Firefox Sync ja iCloud-avainnippu ovat suunnittelultaan päästä päähän salattuja, ja Chromen synkronointi on sitä vain, jos otat synkronointiasetuksissa käyttöön oman salasanalauseen. Selainten ongelma ei siis ole pilvessä, vaan paikallisessa kopiossa ja siinä, ettei ole lukitusta, joka suojaisi sisältöä istuntosi ollessa auki.
Chromen sovellukseen sidottu salaus nosti rimaa vuonna 2024, mutta ei sulkenut ovea
Chrome 127, joka julkaistiin 30. heinäkuuta 2024, toi Windowsiin App-Bound Encryption -salauksen: etuoikeutettu palvelu sitoo salauksen purun sovelluksen identiteettiin, joten toinen samalla käyttäjätunnuksellasi toimiva ohjelma ei enää voi yksinkertaisesti pyytää avainta. Google ilmoitti aloittavansa evästeistä ja aikovansa laajentaa suojauksen salasanoihin ja maksutietoihin.
Se oli todellinen parannus, ja se on syytä tunnustaa. On myös syytä kertoa, miten kävi: seuraavien kuukausien aikana julkaistiin useita tapoja kiertää mekanismi, ja aktiivisimmat infostealer-perheet saivat jälleen kyvyn lukea tiedot. Kilpajuoksu jatkuu.
Johtopäätös ei ole, että "Chrome on huono". Johtopäätös on, että tallennus, jonka salaisuutta vartioi käyttöjärjestelmä itse, riippuu siitä, että käyttöjärjestelmä voittaa jokaisen kierroksen. Tallennus, jonka salaisuus on sinun päässäsi, ei riipu siitä.
Todellisella riskillä on nimi: infostealer ja uudelleenkäytetyt salasanat
Uhka, joka nykyään tyhjentää salasanatallennuksia, ei ole hienostunut kryptoanalyysi vaan tunnistetietoja varastava ohjelma (infostealer), joka saapuu piraattiasennusohjelman, crackin tai liitetiedoston mukana, suoritetaan käyttäjätunnuksellasi ja kopioi selaimen profiilitiedostot. Sen jälkeen tunnukset myydään erissä ja niillä päästään muihin palveluihin, joissa uhri käytti samaa salasanaa.
Ongelman mittakaavan kuvaa parhaiten Verizonin Data Breach Investigations Report 2024 (toukokuu 2024): varastettujen tunnistetietojen käyttö esiintyy 31 %:ssa kaikista edeltävän kymmenen vuoden aikana analysoiduista tietomurroista. Se ei ole yksi tekniikka monen joukossa vaan hallitseva sisääntuloreitti.
Tästä seuraa kotitietoturvan kannattavin sääntö:
Eri salasana jokaiseen palveluun muuttaa vuodon yksittäiseksi tapaukseksi. Toistettu salasana muuttaa sen ketjuksi.
Ongelma on, ettei kukaan muista neljäkymmentä eri salasanaa. Siksi hyödyllinen kysymys ei ole "luotanko selaimeen?" vaan "minne tallennan salasanat, jotta voin käyttää eri salasanaa joka paikassa?".
Mitä "zero-knowledge" tarkoittaa ja mistä sen huomaa
Zero-knowledge tarkoittaa, että salaus ja sen purku tapahtuvat laitteellasi avaimella, joka johdetaan pääavaimesta, jota ei koskaan lähetetä palvelimelle. Palvelin tallentaa salattuja lohkoja ja avaimen johtamiseen tarvittavat julkiset parametrit, mutta sillä ei ole eikä se voi saada mitään luettavaa. Jos joku kopioi koko tietokannan, hän saa kohinaa.
Tämä taulukko vertailee, mitä kukin osapuoli näkee kolmessa tilanteessa:
| Asia | Selain (paikallinen tallennus) | Selaimen synkronointi | Zero-knowledge-manageri kuten Vault |
|---|---|---|---|
| Kenellä on salauksen purun avain | Käyttöjärjestelmällä, käyttäjätunnuksellesi | Palveluntarjoajalla, paitsi E2E-tapauksissa (iCloud, Firefox Sync, Chrome salasanalauseella) | Vain sinulla: se johdetaan pääavaimestasi selaimessa |
| Mitä palvelin näkee | Ei sovellettavissa | Salattua dataa; metatiedot palveluntarjoajasta riippuen | iv + ciphertext, merkinnän tyyppi ja päivämäärät |
| Mitä tapahtuu, jos tietokanta varastetaan | Ei sovellettavissa | Riippuu mallista | AES-256-GCM-lohkoja, jotka ovat lukukelvottomia ilman avaintasi |
| Mitä tapahtuu, jos ohjelma toimii käyttäjätunnuksellasi | Se voi lukea tallennuksen | Se voi lukea paikallisen tallennuksen | Vain jos vault on sillä hetkellä avattu |
| Onko käyttämättömyyslukitus | Ei | Ei | Kyllä, säädettävä |
| Voiko pääsyn palauttaa, jos unohdat salaisuuden | Kyllä (se on sinun istuntosi) | Kyllä (palveluntarjoajan tili) | Ei, suunnittelun mukaisesti |
Tuo viimeinen rivi on mallin todellinen hinta, ja se on ymmärrettävä ennen aloittamista: "olen unohtanut pääavaimeni" -painiketta ei ole. Jos kukaan ei voi lukea tietojasi, kukaan ei voi myöskään palauttaa niitä sinulle.
Mitä LastPassin vuoden 2022 tapaus opetti parametreista, ei mallista
Joulukuussa 2022 LastPass vahvisti, että hyökkääjä oli kopioinut varmuuskopion, jossa oli asiakkaiden holvit. Zero-knowledge-malli kesti pääosin, koska arkaluonteiset kentät olivat edelleen salattuja, mutta tapaus opetti kaksi asiaa, jotka pätevät mihin tahansa salasanamanagereihin.
Ensimmäinen: salaamattomatkin metatiedot kertovat jotain. Näissä holveissa sivustojen URL-osoitteet kulkivat selkokielisinä, mikä mahdollistaa uhrin profiloinnin, vaikka salasanoja ei luettaisi. Toinen: avaimenjohtamisen parametrit ovat yhtä tärkeitä kuin algoritmi. Monilla vanhoilla tileillä kierrosmäärät olivat paljon alle tuolloisen oletusarvon (100 100), mikä tekee pääavaimeen kohdistuvasta sanakirjahyökkäyksestä huomattavasti halvemman.
Tästä syntyy kriteeri, jolla sinun kannattaa arvioida mitä tahansa salasanamanageria, myös Vaultia: kysy, mikä algoritmi, kuinka monta kierrosta ja mitä jää salaamatta. Jos vastausta ei ole julkaistu, sekin on vastaus.
Näin Vault salaa tallentamasi tiedot vaihe vaiheelta
Vault johtaa AES-256-GCM-avaimen pääavaimestasi PBKDF2-SHA256:lla ja 310 000 kierroksella, salaa jokaisen merkinnän erikseen selaimessa ja lähettää palvelimelle vain parin iv + ciphertext. Pääavainta ei tallenneta mihinkään: se on muistissa niin kauan kuin vault on avattuna ja katoaa lukittaessa, ajastimen umpeutuessa tai sivun latautuessa uudelleen.
Tässä ovat tarkat parametrit, jotta voit verrata niitä minkä tahansa muun managerin parametreihin:
| Parametri | Arvo Vaultissa | Viite |
|---|---|---|
| Avaimen johtaminen | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (rev. 3, 2017) edellyttää vähintään 10 000 kierrosta |
| Kierrokset | 310 000 | 31 kertaa NISTin vähimmäismäärä; luku, jota OWASP suositteli ennen sen nostamista 600 000:een |
| Salt | 16 satunnaista tavua holvia kohden | Selaimen crypto.getRandomValues |
| Salaus | AES-256-GCM | Todennettu salaus: havaitsee tietojen muuttamisen, NIST SP 800-38D |
| IV | 12 satunnaista tavua (96 bittiä) merkintää kohden | NIST SP 800-38D:n suosittelema koko GCM:lle |
| Avain muistissa | Merkitty WebCryptossa ei-vietäväksi | Selain itse estää avainmateriaalin poimimisen |
| Avaimen tarkistus | Holvia luotaessa salattu kiinteä testiarvo puretaan | Palvelin ei koskaan validoi avainta: se ei tunne sitä |
Kaksi rehellisyyden vuoksi mainittavaa tarkennusta taulukkoon, koska ne ovat sellaisia asioita, jotka esite jättää kertomatta:
- 310 000 kierrosta on säädösten vähimmäismäärän yläpuolella ja OWASPin nykyisen PBKDF2-HMAC-SHA256-suosituksen (600 000) alapuolella. Julkisena vertailukohtana Bitwarden nosti oletusarvonsa 600 000:een vuonna 2023, ja 1Password dokumentoi tietoturvasuunnittelussaan 650 000, joskin jälkimmäinen lisää vielä paikallisen salaisen avaimen.
- Vault ei käytä Argon2id:tä, jota nykykirjallisuus suosittelee, kun se on saatavilla. Se käyttää PBKDF2:ta, koska sen WebCrypto tarjoaa selaimessa natiivisti.
Palvelimelle päätyy jokaisesta merkinnästä kirjaimellisesti tämä:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Kenttä type (login tai note) on tarkoituksella selkokielinen, jotta kuvake ja lista voidaan piirtää purkamatta mitään. Otsikko, URL, käyttäjätunnus, salasana ja muistiinpanot ovat sisällä kentässä ciphertext.
Mitä Vaultiin voi tallentaa ja mitä se tekee, kun jätät puhelimen pöydälle
Vault tallentaa kahdenlaisia merkintöjä, tunnuksia (otsikko, URL, käyttäjätunnus, salasana ja muistiinpanot) ja suojattuja muistiinpanoja (otsikko ja teksti), ja se sulkeutuu itsestään asettamasi käyttämättömyysajan jälkeen, 1–120 minuutin välillä, oletuksena 5.
Sovelluksessa tarkistettuna sisältä löytyy:
- Salasanageneraattori, 20 merkkiä, isot ja pienet kirjaimet, numerot ja 25 symbolia, selaimen kryptografista generaattoria käyttäen. Mahdollisia yhdistelmiä on noin 6,2 × 10³⁸ (≈ 129 bittiä): yksikään sanakirjalista ei yllä siihen.
- Vahvuusmittari asteikolla 0–4 kirjoittaessasi, sekä pääavaimelle että tallentamillesi salasanoille.
- Kopiointi, jossa leikepöytä tyhjennetään automaattisesti 30 sekunnin kuluttua, jotta kopioitu salasana ei jää odottamaan seuraavaa leikepöytää lukevaa sovellusta.
- Näytä / piilota salasana tietonäkymässä ja avaa tunnuksen URL uuteen välilehteen.
- Pikahaku otsikon, URL:n ja käyttäjätunnuksen perusteella, joka suodattaa laitteellasi jo purettuja merkintöjä.
- Manuaalinen lukitus painikkeella automaattisen lisäksi.
- Suora linkki merkintään: kopioi linkki, jossa on vain numeerinen tunniste. Ilman pääavainta tuo linkki ei näytä yhtään mitään.
- Ajastin nollautuu toimintasi myötä (kosketukset, näppäimistö, vieritys), joten se ei kirjaa sinua ulos lomakkeen täytön keskellä.
Automaattinen lukitus on arjessa eniten huomattava toiminto, ja sitä selaimella ei ole: viisi minuuttia sen jälkeen, kun jätit puhelimen pöydälle, salasanasi ovat taas lukukelvottomia lohkoja, vaikka istunto olisi yhä auki.
Mitä Vault EI tee, ja miksi se kannattaa tietää ennen aloittamista
Vault on salattu säilö, ei tietoturvapaketti. Tässä on se, mitä siinä ei tänään ole, sanottuna suoraan, jotta kukaan ei tule odottamaan sitä:
- Se ei palauta pääavaintasi. Jos unohdat sen, sisältö on peruuttamattomasti menetetty: ei ole kopiota, turvakysymystä eikä tukea, joka voisi tehdä mitään. Se on mallin suora seuraus, ei huolimattomuutta.
- Se ei täytä lomakkeita automaattisesti verkkosivuilla: selainlaajennusta tai automaattista täyttöä ei ole. Kopioit ja liität.
- Siinä ei ole biometristä avausta: sisään pääsee kirjoittamalla pääavaimen.
- Se ei luo eikä tallenna kaksivaiheisen tunnistautumisen vahvistuskoodeja (TOTP).
- Se ei tarkista, esiintyvätkö salasanasi tunnetuissa tietovuodoissa.
- Se ei tuo eikä vie CSV-tiedostoja selaimesta tai muusta managerista: merkinnät luodaan käsin.
- Se ei salli merkintöjen jakamista toisen henkilön kanssa, eikä siinä ole tiimiholveja.
- Se ei toimi ilman yhteyttä: salatut merkinnät ladataan palvelimelta avattaessa.
- Se ei tallenna aiempien salasanojen historiaa, eikä kansioita, tunnisteita tai suosikkeja.
- Se ei suojaa jo vaarantunutta laitetta. Jos koneellasi toimii näppäinloggeri, se näkee pääavaimesi, kun kirjoitat sen. Mikään manageri, ei Vault eikä muukaan, ei ratkaise sitä; sen ratkaisee laitteen pitäminen puhtaana.
Ja vielä yksi yleisluonteinen rajoitus: Vault on salatun tallennuksen työkalu, ei tietoturvasertifikaatti eikä säädösten noudattamista koskeva lausunto. Jos käsittelet kolmansien osapuolten tietoja, joihin liittyy lakisääteisiä velvoitteita, tuo arvio kuuluu neuvonantajallesi, ei sovellukselle.
Kuinka valita pääavain, joka kestää offline-hyökkäyksen
Paras pääavain ei ole kahdeksan merkin mutkikas salasana vaan neljä tai viisi satunnaista sanaa, jotka on valittu arpomalla eikä itse. Ne on helpompi muistaa ja huomattavasti kalliimpi murtaa, koska hyökkäyksen kalleutta lisää yhdistelmien määrä, ei symbolien outous.
Jotta asia näkyy luvuin, tässä on suuruusluokka PBKDF2-SHA256:een kohdistuvalle raakaan voimaan perustuvalle hyökkäykselle 310 000 kierroksella. Oletetaan noin 21 000 yritystä sekunnissa huippuluokan GPU:lla — suuruusluokka, jonka hashcatin julkiset PBKDF2-HMAC-SHA256-vertailutestit antavat, kun ne skaalataan 310 000 kierrokseen — ja lasketaan keskimääräinen aika eli puolet hakuavaruudesta:
| Pääavain | Yhdistelmät | Entropia | 1 GPU | 100 GPU:ta |
|---|---|---|---|---|
| 3 satunnaista sanaa (7 776 sanan lista) | 4,7 × 10¹⁴ | 38,8 bittiä | ~355 vuotta | ~3,5 vuotta |
| 4 satunnaista sanaa | 3,7 × 10¹⁵ | 51,7 bittiä | ~2 760 vuotta | ~28 vuotta |
| 5 satunnaista sanaa | 2,8 × 10¹⁹ | 64,6 bittiä | ~21 miljoonaa vuotta | ~214 000 vuotta |
| 8 ihmisen valitsemaa merkkiä | — | selvästi alle teoreettisen | tunteja tai päiviä | minuutteja |
Viimeinen rivi on tärkein. Kahdeksan merkin salasanalla, jossa on iso kirjain, numero ja symboli, on teoriassa sama entropia kuin neljällä satunnaisella sanalla, mutta ihmiset eivät valitse satunnaisesti: valitsemme erisnimen, vuosiluvun ja huutomerkin loppuun, ja muunnossääntöjä käyttävät sanakirjat hyödyntävät juuri tätä. NIST selittää tämän itse SP 800-63B:n liitteessä A, ja juuri siksi se ei suosittele pakollisia koostumussääntöjä eikä määräaikaisia vanhenemisia.
Käytännön säännöt Vaultin pääavaimelle:
- Vähintään neljä sanaa, viisi jos voit. Valitse ne nopilla tai generaattorilla, älä päästäsi.
- Älä käytä sitä missään muualla. Se on ainoa salasana, jota ei saa koskaan toistaa.
- Kirjoita se paperille ja säilytä siellä, missä pidät tärkeät asiakirjat. Kun palautusta ei ole, paperi lukitussa laatikossa on oikeutettu varmuuskopio, ei harhaoppi.
- Vault vaatii vähintään 8 merkkiä, mutta se on tekninen alaraja, ei suositus. Tähtää 20 merkkiin tai yli.
- Kokeile sitä samana päivänä sulkemalla ja avaamalla vault pari kertaa, ennen kuin laitat sinne neljäkymmentä tiliä.
Kuinka siirrät salasanasi selaimesta Vaultiin sekaantumatta
Vault ei tuo CSV-tiedostoja, joten siirto tehdään käsin. Tämä kuulostaa haitalta, mutta siitä tulee ainoa kerta elämässä, jolloin käyt tilisi oikeasti läpi. Tee se erissä, seitsemässä vaiheessa:
- Listaa, mitä sinulla on. Chromessa
chrome://password-manager/passwords; Firefoxissaabout:logins; Safarissa Asetukset → Salasanat. Näet, kuinka monta niitä on ja kuinka moni on toistettu. - Järjestä tärkeysjärjestykseen, ei aakkosjärjestykseen. Ensin pääsähköposti (se on tili, jolla palautetaan kaikki muut), sitten pankki, sitten loput.
- Luo pääavaimesi Vaultissa edellisen osion sääntöjen mukaan ja kirjoita se paperille.
- Aloita kymmenestä kriittisestä tilistä. Jokaisen kohdalla: mene palveluun, vaihda salasana uuteen, joka on luotu Vaultin generaattoripainikkeella, ja tallenna se tunnuksena URL-osoitteen ja käyttäjätunnuksen kanssa.
- Vaihda ensin toistetut. Jos sama salasana on viidessä paikassa, nuo viisi ovat todellinen prioriteettisi.
- Poista selaimesta jo siirretyt ja poista käytöstä salasanojen tallennusehdotus, jotta et päädy kahteen epäsynkronoituun kopioon. Puolten pitäminen kummassakin paikassa on huonoin vaihtoehto.
- Ne, jotka eivät ole tunnuksia, tallenna suojattuna muistiinpanona: wifi-avaimet, kassakaapin PIN-koodi, kaksivaiheisen tunnistautumisen varakoodit.
Jos yhtenä viikkona siirrät vain kymmenen tiliä, hyvä. Kymmenen tiliä yksilöllisellä, salatulla salasanalla on jo enemmän kuin useimmilla on.
Usein kysytyt kysymykset
Onko salasanamanageri turvallisempi kuin selain?
Kyllä siinä tilanteessa, joka tänään aiheuttaa eniten vahinkoa: käyttäjätunnuksellasi toimiva ohjelma voi lukea selaimen tallennuksen ilman lisäsalaisuutta, kun taas zero-knowledge-managerissa se tarvitsisi lisäksi pääavaimesi, joka ei ole laitteella eikä palvelimella. Selaimessa ei myöskään ole käyttämättömyyslukitusta.
Mitä tapahtuu, jos unohdan Vaultin pääavaimen?
Menetät pääsyn sisältöön ilman poikkeuksia ja ilman palautusmahdollisuutta. Avaimesta ei ole kopiota millään palvelimella, joten kukaan ei voi nollata sitä. Siksi suositus on kirjoittaa se paperille ja säilyttää turvallisessa paikassa ennen kuin alat lisätä tilejä.
Voivatko Vault tai AIsToHire nähdä salasanani?
Eivät. Salaus ja sen purku tapahtuvat selaimessasi pääavaimestasi johdetulla avaimella, jota ei koskaan lähetetä. Palvelimella on vain alustusvektori, salattu lohko, merkinnän tyyppi (tunnus tai muistiinpano) sekä luonti- ja muokkauspäivämäärät.
Jos tietokantanne murretaan, näkyvätkö salasanani?
Eivät selkokielisinä. Tietokannan vienyt saisi AES-256-GCM:llä salattuja lohkoja, ja niiden avaamiseen hän tarvitsisi pääavaimesi, joka ei ole siellä. Hän näkisi kyllä salaamatta kulkevat metatiedot: kuinka monta merkintää sinulla on, ovatko ne tunnuksia vai muistiinpanoja ja milloin loit tai muokkasit ne.
Voinko käyttää Vaultia puhelimella ja tietokoneella samoilla salasanoilla?
Voit. Salatut merkinnät kulkevat tilisi mukana, joten millä tahansa laitteella syötät saman pääavaimen ja ne puretaan paikallisesti. Jokaisella laitteella tarvitset yhteyden ja pääavaimen syöttämisen: offline-tilaa ei ole.
Täyttääkö Vault salasanat verkkosivuille itse?
Ei. Selainlaajennusta tai automaattista täyttöä ei ole: avaat merkinnän, kopioit käyttäjätunnuksen tai salasanan ja liität sen. Se kuitenkin tyhjentää leikepöydän 30 sekuntia kopioinnin jälkeen.
Pitääkö minun poistaa Chromeen tallennetut salasanat?
Kannattaa, mutta vasta sitä mukaa kuin siirrät ne. Saman salasanan pitäminen tallennettuna kahdessa eri paikassa kasvattaa altistuvaa pinta-alaa ja aiheuttaa ristiriitoja, kun vaihdat sen toisessa mutta et toisessa. Ja jos käytät selaimen tallennusta vielä johonkin, ota ainakin käyttöön synkronoinnin salasanalause Chromessa tai pääsalasana Firefoxissa.
Mitä tapahtuu, jos suljen välilehden lukitsematta vaultia?
Vault on silti lukittu. Johdettu avain on vain sivun muistissa: sivun sulkeminen tai uudelleenlataus poistaa sen, ja seuraavalla kerralla joudut kirjoittamaan pääavaimen uudelleen.
Onko Vault ilmainen?
Vaultia käytetään AIsToHire-tililtä, ja tili luodaan ilmaiseksi ilman mitään asennettavaa: se toimii puhelimen tai tietokoneen selaimessa.
Missä Vault on
Vault on AIsToHiren minisovellus, joka tallentaa tunnuksia ja muistiinpanoja päästä päähän -salauksella: avain johdetaan selaimessasi PBKDF2-SHA256:lla 310 000 kierroksella, jokainen merkintä salataan AES-256-GCM:llä ja palvelin tallentaa vain lukukelvottomia lohkoja. Se löytyy täältä: Vault — Päästä päähän salattu salasanamanageri.
Se ei korvaa puhdasta laitetta eikä kaksivaiheista tunnistautumista, eikä se palauta pääavaintasi, jos menetät sen. Se kuitenkin saa aikaan sen, etteivät salasanasi enää ole laatikossa, joka aukeaa itsestään, koska istuntosi on auki.
Luo holvisi Vaultissa ja tallenna ensimmäinen salattu salasanasi alle minuutissa: pääavaimen valitset itse, eikä se poistu laitteeltasi.
Luo holvisi Vaultissa ja tallenna ensimmäinen salattu salasanasi alle minuutissa: pääavaimen valitset itse, eikä se poistu laitteeltasi.Jatka lukemista
Näytä kaikki artikkelit →
Salasanahallintasi salattu holvi on varastettu: mitä tehdä, vaihe vaiheelta

Riitely WhatsAppissa vai kasvokkain: mitä tiede kertoo viestitse käydyistä parisuhdekonflikteista

Miellekartta, käsitekartta ja jäsennys: erot ja milloin käyttää mitäkin
