 aiLinks
Quishing: näin yrityksesi QR vaihdetaan väärennettyyn (ja miten sen estät)
Tiimi: aiLinksKirjoitettu tekoälyn avulla12 min lukuaikaLyhyesti
- Espanja on maailman toiseksi suurin quishing-havaintojen maa: sen osuus kaikista havainnoista on 17 %, vain Yhdysvaltojen (19 %) jälkeen, kuten kertoo ESET Threat Report H1 2026, joka julkaistiin 8. heinäkuuta 2026 ja jonka telemetria kattaa joulukuun 2025 – toukokuun 2026 ja jonka maakohtaisen erittelyn SecurityBrief julkaisi 9. heinäkuuta.
- QR-koodi esiintyy jo noin 11 %:ssa havaituista tietojenkalastelusähköposteista, keskimäärin 100 000 havaintoa kuukaudessa ja huippu huhtikuussa 2026 (ESET, H1 2026).
- Microsoftin QR-hyökkäysten määrä nousi 7,6 miljoonasta tammikuussa 2026 18,7 miljoonaan maaliskuussa, eli +146 % neljänneksessä, kuten kerrotaan sen Q1 2026 -sähköpostiuhkakuvaraportissa (30. huhtikuuta 2026).
- Fyysinen hyökkäystapa on tarra aidon QR-koodin päällä: INCIBE ja OCU ovat varoittaneet tapauksista pysäköintimittareissa, latauspisteissä, ravintolalistoissa ja tuulilasiin laitetuissa väärennetyissä sakoissa.
- Yrityksen puolustuksessa on kaksi puolta: peukaloimaton fyysinen alusta (laminoitu, kaiverrettu, ruuvattu) ja hallinta koodin kohteeseen, jotta sen voi keskeyttää tai ohjata uudelleen sekunneissa ja nähdä analytiikasta, romahtavatko skannaukset.
Jos yritykselläsi on QR-koodi kadulla – näyteikkunassa, pöydällä, pysäköintialueesi mittarissa, pakettiautossa – olet juuri muuttunut halvaksi kohteeksi. Huijaus ei tarvitse murtautumista järjestelmiisi: se tarvitsee tulostimen, tarran ja kymmenen sekuntia oviesi edessä. aiLinksissä, AIsToHiren lyhyiden linkkien ja dynaamisten, kohteeltaan muokattavien QR-koodien työkalussa, näemme ongelman toisen puolen päivittäin: painettu QR on muuttumaton, mutta kohteen ei tarvitse olla. Ja juuri siinä on ainoa puolustus, joka toimii, kun kyltti on jo seinällä.

Mitä quishing on ja miksi Espanjasta on tullut sen toiseksi suurin markkina maailmassa?
Quishing (sanoista QR + phishing) on huijaus, joka käyttää QR-koodia keinona johdattaa uhri väärennetylle verkkosivulle, joka pyytää pankkitietoja tai tunnuksia. Espanjan osuus on 17 % kaikista maailmanlaajuisista havainnoista, toinen sija Yhdysvaltojen (19 %) jälkeen ja Meksikon (6 %) edellä, kuten kertoo ESET Threat Report H1 2026 (8. heinäkuuta 2026).
Se ei ole sattumaa. Espanja on yksi maista, joissa QR vakiintui aikaisin ja perusteellisimmin: digitaalinen ruokalista ravintola-alalla, maksu pysäköintimittareissa, sähköautojen lataus, jaetut polkupyörät ja potkulaudat, liput, asiointi. Siellä missä on tapana skannata ajattelematta, on liiketoimintaa sille, joka liimaa tarran.
Tieto, joka selittää, miksi suodattimet eivät pysäytä sitä: QR on kuva, ei linkki. Tekstimuotoisia URL-osoitteita analysoivat tietojenkalastelun torjuntamoottorit eivät näe mitään analysoitavaa. Siksi QR esiintyy jo noin 11 %:ssa ESETin havaitsemista tietojenkalastelusähköposteista, keskimäärin 100 000 havaintoa kuukaudessa ja huippu huhtikuussa 2026.
| Lähde | Tieto | Ajanjakso |
|---|---|---|
| ESET Threat Report H1 2026 | Espanja, 2. maa: 17 % quishing-havainnoista (Yhdysvallat 19 %, Meksiko 6 %) | jouluk. 2025 – toukok. 2026 |
| ESET Threat Report H1 2026 | QR esiintyy ~11 %:ssa tietojenkalastelusähköposteista; ~100 000 havaintoa/kk | jouluk. 2025 – toukok. 2026 |
| Microsoft, sähköpostiuhkakuva Q1 2026 | 7,6 milj. QR-hyökkäystä tammikuussa → 18,7 milj. maaliskuussa (+146 %) | tammi – maalis 2026 |
| Microsoft, Q1 2026 | 8 300 miljoonaa havaittua sähköpostitse tulevaa tietojenkalasteluuhkaa | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70 %:ssa haitallisista PDF-tiedostoista oli QR, joka johti kalasteluverkkosivulle | 2026 |
Näin yrityksesi QR vaihdetaan väärennettyyn, vaihe vaiheelta
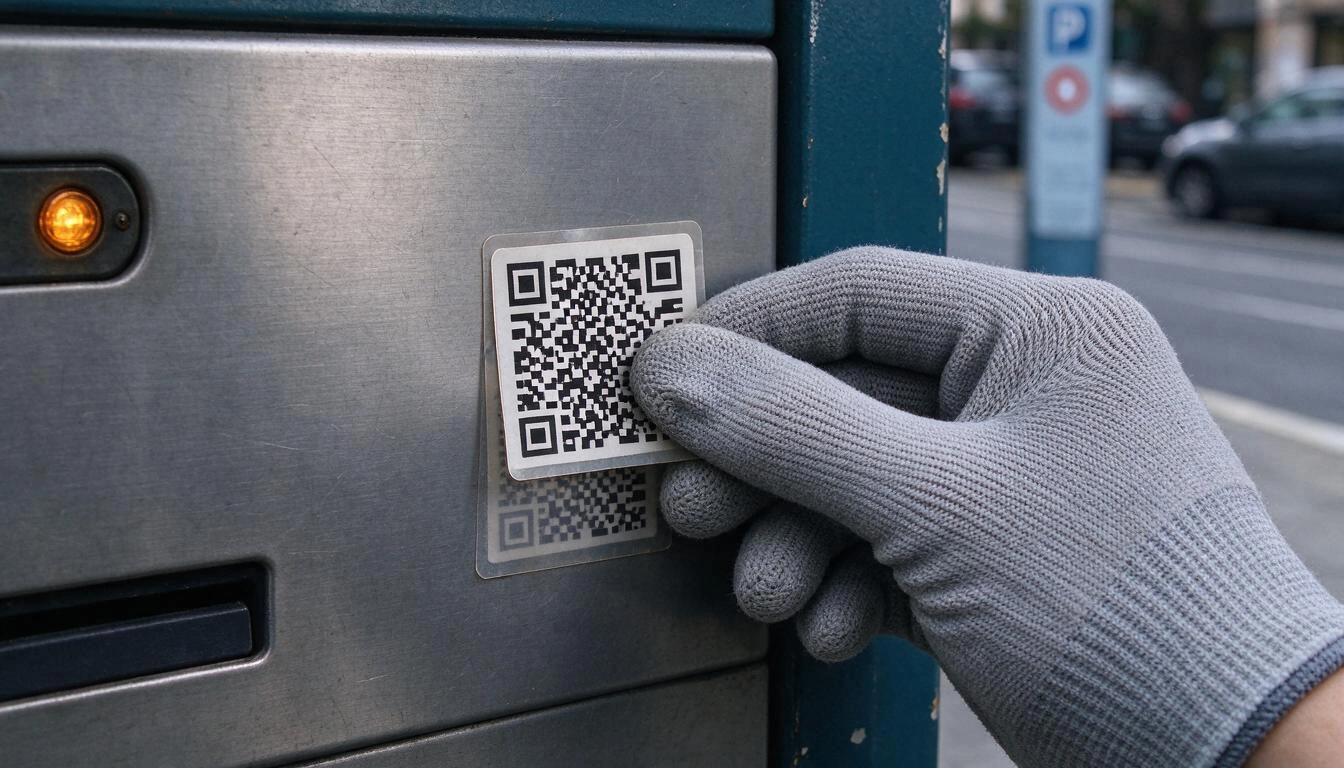
Fyysisessä hyökkäyksessä on neljä liikettä, eikä yksikään vaadi teknistä osaamista: tulostetaan QR, joka osoittaa kloonatulle verkkosivulle, liimataan se omasi päälle, odotetaan asiakkaiden skannaavan se ja kerätään kortit. Hyökkääjä ei missään vaiheessa pääse järjestelmiisi; hän käyttää julkisivuasi ja mainettasi syöttinä.
- He kloonaavat kohdesivusi. Jos QR-koodisi vie maksuyhdyskäytävään, ruokalistaan tai lomakkeeseen, he jäljittelevät ulkoasua. Málagassa havaitussa väärennettyjen sakkojen tapauksessa käytetty verkkotunnus (
dgtmultamalaga.sbs) oli rekisteröity halvalla aasialaisella rekisterinpitäjällä, kuten kertoo Xatakan julkaisema analyysi. - He tulostavat tarran täsmälleen koodisi kokoisena. Joskus he kopioivat alkuperäisen alustan kehyksen ja värit, jotta paikkaus ei erotu.
- He asettavat sen päälle sekunneissa, hiljaiseen aikaan. Kylttisi pysyy näkyvillä ehjänä: ainoa, mikä on muuttunut, on neliöiden kuvio.
- He korjaavat sadon. Jokainen skannaava asiakas luovuttaa korttitietoja, tunnuksia tai ei-toivotun tilauksen. Ja tekee sen luottaen sinuun.
Miksi kukaan ei voi nähdä silmämääräisesti, minne QR-koodi vie?
Koska QR ei ole luettavaa tekstiä: se on valkoisten ja mustien moduulien matriisi, joka koodaa merkkijonon, eikä ihmissilmä pysty purkamaan sitä. Kaksi koodia, jotka vievät täysin eri paikkoihin, ovat visuaalisesti erottamattomia kenelle tahansa asiakkaalle. Juuri tätä läpinäkymättömyyttä – joka on tekninen etu – quishing hyödyntää.
Siihen lisätään puhelimen käyttäytyminen. Monet lukijat ja kamerat avaavat linkin suoraan tai näyttävät sen katkaistuna puoli sekuntia, ja kapealla näytöllä pitkä verkkotunnus katkeaa juuri siitä, mistä epäilyttävä osa alkaa. OCU suosittelee siksi poistamaan linkkien automaattisen avaamisen skannattaessa – Androidissa Google Lensin asetuksista – jotta URL voidaan lukea ennen sisään menemistä.
Epämiellyttävä johtopäätös jokaiselle yritykselle: et voi pyytää asiakasta tarkistamaan kohdetta, koska hänellä ei ole siihen keinoa. Tarkistuksen on tapahduttava sinun puolellasi: alustassa ja verkkotunnuksessa, joka näkyy, kun linkki avautuu.
Kolme tilannetta, joissa sitä esiintyy eniten Espanjassa
INCIBEn ja OCU:n varoitukset keskittyvät kolmeen alustaan: julkisen tilan maksuautomaatit, ravintola-alan listat ja ruokalistat sekä väärennetyt asiakirjat, jotka jäljittelevät hallintoa. Niillä on yhteinen kaava: asiakas seisoo kiireessä ja olettaa koodin olevan virallinen.
- Pysäköintimittarit, lataukset ja jaettu liikkuminen. OCU varoitti 10. heinäkuuta 2025 tarroista, joissa on väärennettyjä QR-koodeja alkuperäisten päällä sähköautojen latauspisteissä, ja huomautti, että sama kaava sopii pysäköintimittareihin, polkupyöriin ja potkulautoihin. Mediat, kuten Merca2, dokumentoivat tammikuussa 2026 tapauksen, jossa pysäköintimittarissa oli kloonattu kunnan verkkosivu.
- Ravintolalistat. 4. elokuuta 2026 INCIBE julkaisi todellisen tapauksen, jota sen linja 017 hoiti: asiakas skannasi ravintolan ruokalistan QR-koodin, hyväksyi ponnahdusikkunan ja päätyi aktiiviseen premium-tilaukseen, jota hän ei ollut pyytänyt, ilman vahvistussähköpostia tai mahdollisuutta peruuttaa se itse; muut saman paikan asiakkaat kertoivat samaa. Asian uutisoi muun muassa Leonoticias. QR TIGERin mukaan noin 75 % maailman ravintoloista käyttää jo QR-koodia digitaalisen ruokalistansa tarjoamiseen: valtava hyökkäyspinta.
- Väärennetyt sakot tuulilasissa. Syyskuussa 2026 INCIBE ja Málagan paikallispoliisi varoittivat papereista, jotka jäljittelivät sisäministeriön vaakunaa ja DGT:n logoa ja joissa oli QR, joka vei väärennetylle maksusivulle. Kultainen sääntö, jota toistavat DGT ja autoklubit ja jonka Maldita.es vahvisti 9. tammikuuta 2026: aitoa sakkoa ei koskaan makseta QR-koodilla; siinä on viitenumero sekä tiedot virkamiehestä, ajoneuvosta ja rikkomuksesta.
Mitä yritys menettää, kun sen QR peitetään (eikä kyse ole vain asiakkaasta)
Se menettää kolme asiaa samaan aikaan: asiakkaidensa rahat, maineensa ja liikenteen, jonka koodi tuotti. Ravintolatapaus on täydellinen esimerkki: uhri ei syytä nimetöntä huijaria, hän soittaa paikkaan. Eikä paikalla ollut edes mitään keinoa tietää, mitä oli tapahtunut.
Lisäksi on hiljainen kustannus: niin kauan kuin tarra on paikallaan, QR-koodisi lakkaa toimimasta. Varaukset, tilaukset, ruokalistan lataukset tai kyselyn äänet, jotka koodi toi, putoavat nollaan, eikä kukaan huomaa sitä ennen kuin joku valittaa. Yrityksessä, jonka tärkein asiakashankintakanava on kyltti kadulla, se tarkoittaa päiviä rikkinäistä myyntisuppiloa.
Ja on myös vaatimustenmukaisuusriski: jos tulostamasi QR johtaa – vaikka kolmannen osapuolen peukaloinnin vuoksi – lomakkeeseen, joka kerää henkilötietoja, välikohtaus koskee asiakkaitasi ja joudut selittämään sen. Kannattaa pystyä rekonstruoimaan, mikä koodisi kohde oli kunakin ajankohtana, päivämäärin.
Puolustusprotokolla: seitsemän toimenpidettä, halvimmasta tehokkaimpaan
Puolustus ei ole tuote vaan nelikerroksinen protokolla: vaikeasti peukaloitava fyysinen alusta, säännöllinen silmämääräinen tarkastus, kohde omassa hallinnassasi ja skannausten valvonta. Yksikään neljästä ei maksa paljon; yhdistelmä tekee siitä, ettei hyökkäys kannata ovellasi.
| Toimenpide | Kustannus | Mitä hyökkäystä se estää |
|---|---|---|
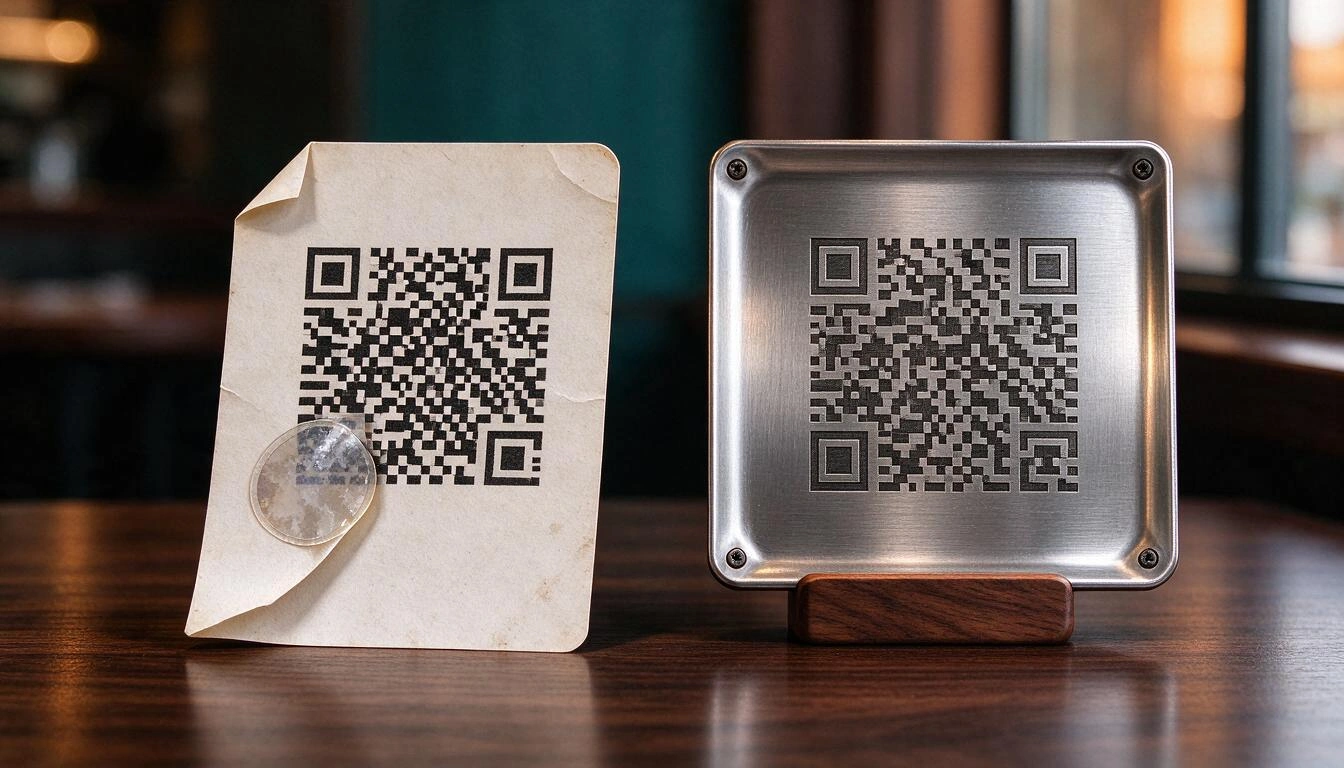
| Laminoitu, muovitettu tai pysyvällä liimalla varustettu vinyyli-QR | Hyvin matala | Vaikeuttaa päälle liimaamista; vieras tarra huomataan ja se irtoaa |
| Laserkaiverrettu, leikattu tai ruuvattu akryyli-QR | Keskitaso | Käytännössä mahdoton peittää jättämättä jälkeä |
| Kehys tai alusta, jossa on täsmälleen koodin kokoinen syvennys | Matala | Jokainen tarra pistää esiin ja on näkyvissä |
| Alustassa oleva ilmoitus, joka kertoo, mihin verkkotunnukseen koodi vie | Ei mitään | Asiakas voi verrata näkyvää URL-osoitetta |
| Silmämääräinen tarkastus avattaessa ja suljettaessa, viitekuvan kanssa | Ei mitään | Havaitsee peukaloinnin tunneissa, ei viikoissa |
| Kohde tunnistettavassa ja vakaassa verkkotunnuksessa, ei anonyymissä lyhentäjässä | Matala | Saa väärän URL:n paljastumaan; mahdollistaa asiakkaan opastamisen |
| Kyky keskeyttää tai ohjata koodi uudelleen heti | Matala | Katkaisee vahingon tulostamatta mitään uudelleen |
Kaksi vivahdetta, jotka ovat tärkeämpiä kuin miltä näyttävät:
Silmämääräinen tarkastus tarvitsee viitteen. "Katso, näyttääkö oudolta" ei ole kontrolli. Ota kuva jokaisesta alustasta asennuspäivänä, säilytä se ja vertaa. Irronnut kulma, erilainen kiilto, tavallista valkoisempi valkoinen neliö: sitä INCIBE pyytää etsimään suositellessaan tarkistamaan usein, ettei yrityksesi koodeja ole vaihdettu ja valitsemaan generaattorin, joka tarjoaa turvatakeet siitä, minne koodi osoittaa.
Verkkotunnus on ainoa vihje, joka asiakkaalle jää. Jos QR-koodisi vie anonyymiin, yleiseen lyhentäjään, opetat asiakkaallesi, että on normaalia päätyä verkkotunnukseen, jota hän ei tunnista, ja sillä poistat ainoan hälytyksen, joka hänellä oli. Jos se vie aina vakaaseen verkkotunnukseen ja luettavaan polkuun – sellaiseen lyhyeen linkkiin, jossa on oma teksti, kuten /carta-bar-central, jonka voit määrittää satunnaisen koodin sijaan – huijarin kloonattu sivu paljastaa itsensä.
Miten huomaat ajoissa, että koodisi on peitetty: skannausten romahdus on hälytys
Luotettavin merkki siitä, että joku on liimannut jotain QR-koodisi päälle, on, että skannaukset romahtavat yhdessä yössä ilman, että mikään muu on muuttunut. Jos koodillasi on keskimäärin 40 skannausta päivässä ja ne putoavat kolmeen, liikenne ei ole laskenut: koodisi on lakannut olemasta koodisi.
Jotta tämä hälytys on olemassa, skannausten täytyy kulkea mittaamasi linkin kautta. QR, joka koodaa suoraan lopullisen URL-osoitteen (tai puhelinnumeron tai WhatsApp-viestin), ei jätä mitään jälkeä: et tiedä, montako skannausta sinulla oli eilen, joten et voi huomata, ettei niitä tänään ole. QR, joka osoittaa omaan lyhyeen linkkiisi, jättää: sinulla on päivittäinen sarja, muutos, maa, kaupunki, laite ja selain.
Kolme kaavaa, joita kannattaa pitää silmällä:
- Äkillinen ja pysyvä pudotus tietyssä alustassa: epäilys fyysisestä peukaloinnista tai poistetusta kyltistä.
- Alusta, jossa on nolla skannausta päiviä, vaikka sen sisarkoodit toimivat edelleen: aiLinksissä sen näkee vertaamalla useita linkkejä samanaikaisesti ja paikantamalla ne, joita ei skannata.
- Skannauksia maasta tai kielestä, joka ei sovi näyteikkunassasi olevaan kylttiin: merkki siitä, että QR-koodisi kuva kiertää muualla.
Mitä tehdä ensimmäisten 24 tunnin aikana, jos löydät peukaloidun QR:n
Ensin fyysinen alusta, sitten digitaalinen kohde ja rinnakkain ilmoitus. Järjestyksellä on väliä: tarran poistaminen estää uusia uhreja, mutta jo skannanneille voit tiedottaa vain, jos hallitset sivua, jolle he päätyvät.
- Poista tarra ja säilytä liima-aine pussissa: se on todiste. Ota kuva alustasta ennen kuin kosket mihinkään.
- Keskeytä oma koodisi tutkinnan ajaksi. Keskeytetty lyhyt linkki lakkaa ohjaamasta ja näyttää ilmoitussivun sen sijaan, että lähettäisi ketään minnekään; jos alusta ei ollut peukaloitavissa, voit lisäksi ohjata sen tilapäisesti varoitussivulle sitä kautta saapuville asiakkaille.
- Ilmoita paikan päällä ja sosiaalisessa mediassa konkreettisella viestillä: mikä koodi, miltä väärennös näytti ja mitä sen skannanneiden pitää tehdä.
- Kehota asianomaisia soittamaan pankkiinsa ja jäädyttämään korttinsa, mikä on OCU:n ensimmäinen suositus, sekä keräämään kuvakaappaukset ja tiliotteet.
- Tee ilmoitus. INCIBE palvelee kansalaisia ja yrityksiä maksuttomassa puhelinnumerossa 017 ja kyberturvallisuuden neuvontapalvelunsa kautta, ja viralliset rikosilmoitukset tehdään kansalliselle poliisille (Policía Nacional) tai santarmille (Guardia Civil).
- Kirjaa välikohtaus ylös: päivämäärä, alusta, koodisi kohde ja tekemäsi muutokset. Päivätty historia jokaisen linkin kohteista säästää puolet jälkikäteisestä väittelystä.
Usein kysytyt kysymykset quishingista ja yrityksen QR-koodeista
Mistä tiedän, onko QR-koodi väärennös, ennen kuin skannaan sen?
Silmämääräisesti et voi lukea kohdetta, joten katso alustaa, älä koodia: jos tarra on toisen tarran päällä, reunat eivät täsmää, paperi on irti tai rakenne eroaa muusta kyltistä, älä skannaa. Skannauksen jälkeen lue koko verkkotunnus ennen kuin syötät mitään: linkkien automaattisen avaamisen poistaminen on OCU:n suosittelema toimenpide juuri tämän mahdollistamiseksi.
Onko liikennesakoissa QR-koodi?
Ei. Ei DGT eikä kunnat hallinnoi seuraamusmaksun maksamista tuulilasiin jätetyllä QR:llä: aito sakko sisältää viitenumeron sekä tiedot virkamiehestä, ajoneuvosta ja rikkomuksesta, ja se maksetaan virallisia kanavia pitkin. Se on varoitus, jota INCIBE, paikallispoliisi ja vuoden 2026 journalistiset tarkistukset toistavat.
Ravintolani käyttää QR-koodia ruokalistaan, olenko vastuussa, jos joku peukaloi sitä?
Rikos on huijarin, mutta asianomainen asiakas soittaa sinulle ja mainehaitta on sinun. Siksi INCIBE osoittaa suosituksensa yrityksille: tarkistaa usein, ettei paikan koodeja ole vaihdettu, ja käyttää generointipalvelua, joka takaa, minne koodi osoittaa. Tarkastusten dokumentointi ja kyky osoittaa, mikä QR-koodisi kohde oli kunakin päivänä, on paras mahdollinen asema.
Onko dynaaminen QR turvallisempi kuin staattinen QR?
Se on paremmin puolustettavissa, mikä ei ole sama asia. Staattinen QR koodaa kohteen kuvan sisään: jos ilmenee ongelma, voit vain tulostaa uudelleen. Dynaaminen QR osoittaa välissä olevaan lyhyeen linkkiin, joten voit keskeyttää sen, ohjata sen ilmoitussivulle tai vaihtaa kohteen sekunneissa koskematta painettuun, ja sinulla on analytiikka, jolla huomaat, että jokin on vialla. Sitä se ei estä, että joku liimaa jotain muuta päälle: sitä vastaan taistellaan fyysisellä alustalla.
Auttavatko linkkien lyhentäjät vai pahentavatko ne ongelmaa?
Riippuu yhdestä asiasta: tunnistaako asiakas verkkotunnuksen. Anonyymi, yleinen lyhentäjä tottuttaa ihmiset päätymään tuntemattomiin verkkotunnuksiin, mikä on juuri se tapa, jota quishing hyödyntää. Lyhyt linkki, jossa on vakaa verkkotunnus ja luettava polku – yrityksesi tai kampanjasi nimellä – tekee URL-osoitteesta todennettavan vihjeen.
Kuinka usein minun pitäisi tarkistaa yritykseni QR-koodit?
Julkisessa tilassa tai julkisivulla olevien koodien osalta päivittäinen silmämääräinen tarkastus avattaessa ja suljettaessa; pöydillä olevien osalta palvelun pystytyksen yhteydessä. INCIBE ei aseta tiettyä tiheyttä, mutta painottaa usein tehtävää tarkistusta. Lisää siihen viikoittainen analytiikan tarkistus: selittämätön skannausten pudotus on vihje, joka saapuu ennen asiakkaan valitusta.
Mitä teen jo painetuille kylteille, jos minun täytyy vaihtaa kohdetta?
Jos QR osoittaa hallitsemaasi lyhyeen linkkiin, ei mitään: vaihdat kohteen puhelimella ja painettu pysyy käyttökelpoisena. Jos se koodaa lopullisen URL-osoitteen, kyltti on kuollutta paperia ja on tulostettava uudelleen. Tämä ero on käytännön syy käyttää aina muokattavaa välikäsiä, jo ennen turvallisuussyytä.
QR, jonka voit sammuttaa, on ainoa, jonka voit puolustaa
Quishingia ei voiteta panssaroimalla koodia: se voitetaan hallitsemalla kohdetta ja valvomalla skannauksia. Jos QR-koodisi osoittaa omaan lyhyeen linkkiisi, peukalointi on puolen tunnin välikohtaus – keskeytät, ilmoitat, ohjaat, dokumentoit – eikä kokonainen kylttierä roskiin ja vihainen asiakas, jolle et voi selittää mitään.
Juuri sitä aiLinks tekee, AIsToHiren sovellus lyhyiden linkkien ja dynaamisten, muokattavien QR-koodien luomiseen: painettu koodi osoittaa aina lyhyeen linkkiisi, jossa on itse valittavissa oleva luettava polku; kohde vaihdetaan kahdella napautuksella päivätyn historian ja paluumahdollisuuden kanssa; linkin voi keskeyttää heti, jos havaitset peukaloinnin, ja skannausanalytiikka – kokonaismäärät ja uniikit päivittäin, viikoittain ja kuukausittain, muutoksen, maan, kaupungin ja laitteen kanssa – ilmoittaa pudotuksesta ennen kuin asiakas kertoo siitä sinulle. QR:n lataat SVG-muodossa painoon vietäväksi, ja se on viimeinen, joka sinun tarvitsee tulostaa.
Luo yrityksesi QR-koodit lyhyen linkin päälle, jonka voit keskeyttää, ohjata uudelleen ja mitata. aiLinksillä suunnittelet koodin, lataat sen SVG-muodossa painoon, ja jos joku peukaloi sitä, sammutat tai ohjaat sen uudelleen puhelimella tulostamatta yhtäkään kylttiä uudelleen.
Luo yrityksesi QR-koodit lyhyen linkin päälle, jonka voit keskeyttää, ohjata uudelleen ja mitata. aiLinksillä suunnittelet koodin, lataat sen SVG-muodossa painoon, ja jos joku peukaloi sitä, sammutat tai ohjaat sen uudelleen puhelimella tulostamatta yhtäkään kylttiä uudelleen.Jatka lukemista
Näytä kaikki artikkelit →
Miten jo painetun QR-koodin kohde vaihdetaan (painamatta mitään uudelleen)

Miksi autovakuutuksesi on noussut vuonna 2026: keskimääräinen vakuutusmaksu 1 412 € ja kaikkien aikojen ennätys

Riitely WhatsAppissa vai kasvokkain: mitä tiede kertoo viestitse käydyistä parisuhdekonflikteista
