 Vault
把密碼存在瀏覽器裡安全嗎?真正能保護什麼,以及更好的存放方式
团队: Vault在 AI 协助下撰写16 分鐘閱讀重點摘要
- 把密碼存在瀏覽器裡,能保護你免於硬碟被偷,卻無法防範已經以你的使用者身分在執行的程式:Chromium 自家的安全性 FAQ 就把取得你帳號本機存取權的攻擊者排除在其威脅模型之外。
- Firefox 與 iCloud 鑰匙圈的雲端同步是端對端加密;Chrome 的雲端同步則只有在你另外啟用通關密語時才是端對端加密。三者的弱點都在於裝置上的本機副本。
- Chrome 在 127 版(2024年7月30日)推出的 App-Bound Encryption(應用程式綁定加密)提高了 Windows 上的門檻,但在之後的幾個月,就陸續出現繞過的方法,infostealer(資訊竊取程式)又重新取得了存取權。
- 零知識(zero-knowledge)密碼管理器改變了局面:金鑰在你的裝置上衍生,伺服器只儲存無法閱讀的區塊,閒置幾分鐘後內容也會自動鎖定。
- AIsToHire 的迷你應用程式 Vault 做的正是這件事,使用 310,000 次迭代的 PBKDF2-SHA256 與 AES-256-GCM。代價是沒有金鑰找回機制、沒有自動填入、也沒有生物辨識:本文會精確說明它能做什麼、不能做什麼。
如果你是搜尋「把密碼存在瀏覽器安全嗎」才來到這裡,很可能你的 Chrome、Firefox 或 Safari 裡已經存了三、四十組密碼,並且開始起疑。誠實的答案不是「安全」也不是「不安全」:取決於你想防範什麼。本文會說明各瀏覽器把密碼存在哪裡、要讀取它們需要什麼、2024 年發生了什麼改變,以及像 Vault(AIsToHire 的加密密碼管理器)這樣的端對端加密密碼管理器差在哪裡。
本文對 Vault 的所有說明,都已對照過它的程式碼與資料模型驗證,並且有一整個章節專門談它不能做的事。只講好的那一半的安全文章,是無法拿來做決定的。
把密碼存在瀏覽器裡安全嗎?
面對關機狀態下的電腦被偷,以及有人手動開啟檔案的好奇旁人,它是安全的;但面對任何以你自己的使用者身分執行的程式,它是不安全的。瀏覽器用一把金鑰加密密碼資料庫,而作業系統會自動把這把金鑰交給該使用者的處理程序:攻擊者不需要猜任何額外的祕密。這正是它與要求主金鑰的密碼管理器之間的本質差異。
換句話說,瀏覽器保護的是檔案,而不是你登入工作階段期間的內容。Google 在 Chromium 的安全性 FAQ 中明確承認了這一點:本機攻擊(有人或有東西已經在你的帳號下執行程式碼)不在瀏覽器的威脅模型之內。
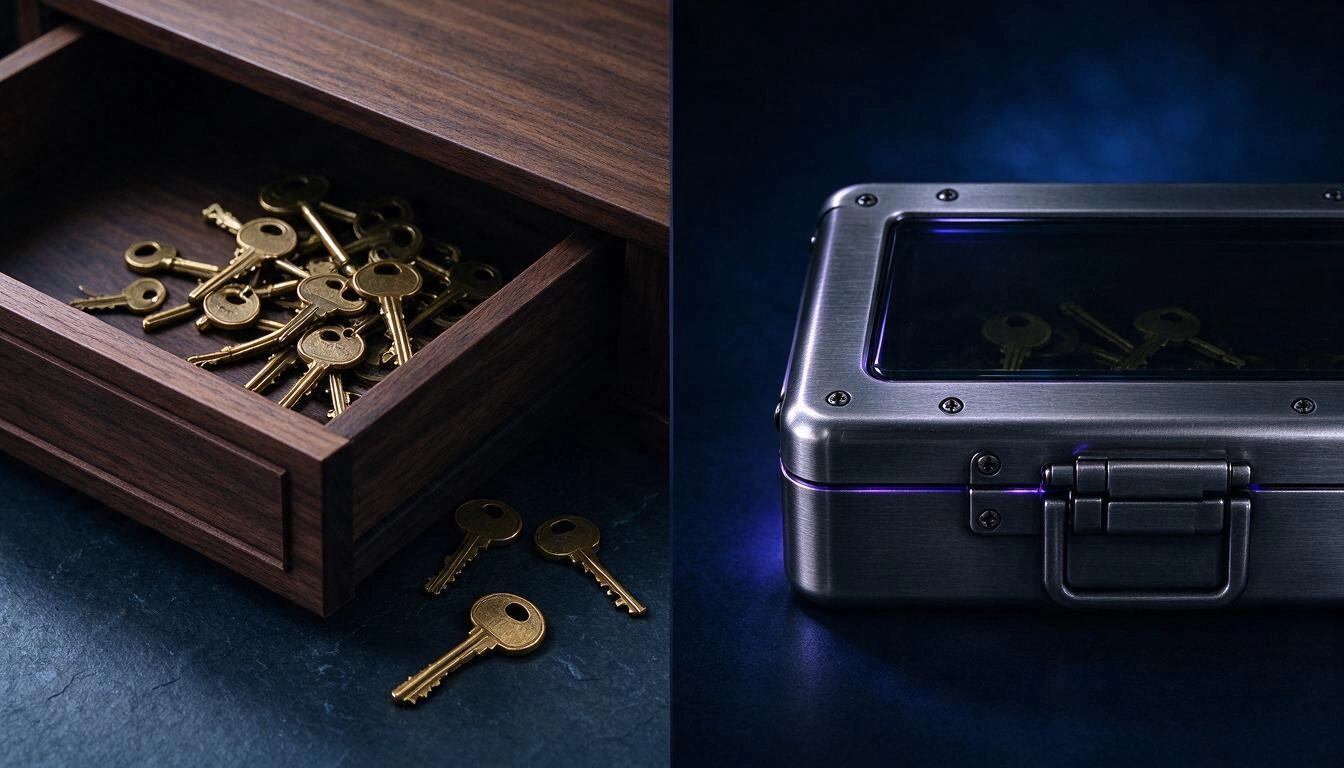
這張圖總結了兩種理念。左邊,鑰匙放在抽屜裡:你不在時是關著的,你一在就是開著的。右邊,鑰匙放在一個箱子裡,即使抽屜開著,箱子依然是關的,因為密碼組合既不在抽屜裡,也不在箱子裡。
每個瀏覽器存放密碼的地方不同,保護的程度也不一樣
三大主流瀏覽器使用不同的機制,其中一個(搭配鑰匙圈的 Safari)的保護程度明顯優於另外兩個。下表整理出各自的儲存位置,以及攻擊者要讀取需要什麼。
| 瀏覽器 | 密碼存放位置 | 用什麼保護 | 攻擊者需要什麼 |
|---|---|---|---|
| Chrome / Edge(Windows) | 設定檔中的 SQLite 檔案 Login Data | Local State 中的金鑰,以使用者的 DPAPI 保護,2024 年起加上 App-Bound Encryption | 在該機器上以你的使用者身分執行程式碼 |
| Chrome(macOS) | 設定檔中的 Login Data | 金鑰存放在系統鑰匙圈中 | 你已開啟的工作階段,或鑰匙圈密碼 |
| Chrome(Linux) | 設定檔中的 Login Data | 若有金鑰環則使用 libsecret / KWallet;否則使用已知的內建金鑰 | 取得設定檔的存取權;沒有金鑰環的話,幾乎不需要別的 |
| Firefox | 設定檔中的 logins.json + key4.db | 本機金鑰存放在 key4.db;只有啟用主密碼(預設關閉)才有真正的加密 | 複製設定檔中的兩個檔案 |
| Safari(macOS/iOS) | 系統鑰匙圈 / iCloud 鑰匙圈 | 與裝置綁定的加密、解鎖密碼與 Secure Enclave;依 Apple 的平台安全性指南,iCloud 鑰匙圈是端對端加密 | 解鎖該裝置 |
從表中可得出兩點實用的結論:
- 沒有設定主密碼的 Firefox 是最脆弱的情況。 有一些免費且廣為人知的工具(例如
firefox_decrypt)可以用key4.db讀取logins.json,不需要任何額外的祕密。如果你使用 Firefox 卻沒有啟用主密碼,今天就在「設定 → 隱私權與安全性」中啟用它。 - Safari 預設就是三者中最堅固的,因為鑰匙圈與裝置解鎖及硬體綁定。各瀏覽器之間並不是平手。
關於同步,應該公平地說明,因為流傳著許多混淆的說法:Firefox Sync 與 iCloud 鑰匙圈在設計上就是端對端加密,而 Chrome 的同步只有在你於同步設定中啟用自己的通關密語時才是。也就是說:瀏覽器的問題不在雲端,而在本機副本,以及在你的工作階段開啟期間,沒有任何鎖定機制來保護內容。
Chrome 的應用程式綁定加密在 2024 年提高了門檻,但並未關上大門
2024年7月30日發布的 Chrome 127,在 Windows 上推出了 App-Bound Encryption:這是一個特權服務,將解密綁定在應用程式的身分上,因此以你相同使用者身分執行的其他程式,不能再輕易要求取得金鑰。Google 宣布先從 Cookie 開始,並表示有意擴大到密碼與付款資料。
這是真正的進步,值得肯定。但結局也要交代:在之後的幾個月,陸續出現了好幾種繞過該機制的技術,最活躍的 infostealer 家族又重新具備了讀取這些資料的能力。這場競賽仍在進行中。
結論並不是「Chrome 很糟」,而是:由作業系統自己保管祕密的儲存庫,取決於作業系統是否每一回合都能獲勝。祕密存在你腦袋裡的儲存庫則不取決於此。
真正的風險有名有姓:infostealer 與重複使用的密碼
如今掏空密碼儲存庫的威脅,並不是什麼精密的密碼分析,而是一種憑證竊取程式(infostealer):它藏在盜版安裝程式、破解程式或附件裡,以你的使用者身分執行,並複製瀏覽器設定檔的檔案。之後,這些憑證會被成批販售,並用來登入受害者重複使用同一組密碼的其他服務。
最能說明問題規模的數據,來自 Verizon 在 2024 年《Data Breach Investigations Report》(2024年5月):在前十年分析過的所有資料外洩事件中,有 31 % 涉及被竊取的憑證。這不是眾多手法中的一種,而是主要的入侵管道。
由此衍生出居家資安中投資報酬率最高的一條規則:
每個服務使用不同的密碼,會讓一次外洩變成孤立的事件。重複使用的密碼,則會讓它變成一連串的事件。
問題是,沒有人記得住四十組不同的密碼。所以真正有用的問題不是「我信任瀏覽器嗎?」,而是「我該把密碼存在哪裡,才能在每個網站都用不同的密碼?」
「零知識」是什麼意思,差別在哪裡
零知識的意思是,加密與解密都發生在你的裝置上,使用從主金鑰衍生的金鑰,而這把主金鑰永遠不會傳送到伺服器。伺服器儲存的是加密區塊,以及衍生金鑰所需的公開參數,但它沒有、也無法取得任何可閱讀的內容。就算有人複製整個資料庫,拿走的也只是雜訊。
下表比較三種情境下,各方分別看得到什麼:
| 項目 | 瀏覽器(本機儲存庫) | 瀏覽器同步 | 像 Vault 這樣的零知識密碼管理器 |
|---|---|---|---|
| 誰持有解密金鑰 | 作業系統,供你的使用者使用 | 服務供應商,除非是端對端加密(iCloud、Firefox Sync、設有通關密語的 Chrome) | 只有你:由瀏覽器中的主金鑰衍生 |
| 伺服器看得到什麼 | 不適用 | 加密資料;中繼資料依供應商而定 | iv + ciphertext、項目類型與日期 |
| 資料庫被偷會怎樣 | 不適用 | 視模型而定 | 沒有你的金鑰就無法閱讀的 AES-256-GCM 區塊 |
| 有程式以你的使用者身分執行會怎樣 | 可以讀取儲存庫 | 可以讀取本機儲存庫 | 只有在保險庫當下處於解鎖狀態時才可以 |
| 是否有閒置鎖定 | 沒有 | 沒有 | 有,可設定 |
| 忘記祕密後能否找回存取權 | 可以(就是你的工作階段) | 可以(供應商帳號) | 不行,這是設計使然 |
最後一列是這個模型真正的代價,在開始之前必須先理解:沒有「我忘了主金鑰」這個按鈕。如果沒有任何人能讀取你的資料,也就沒有任何人能把資料還給你。
2022 年 LastPass 事件教給我們的,是關於參數,而不是模型
2022年12月,LastPass 證實有攻擊者複製了一份包含客戶保險庫的備份。零知識模型基本上撐住了:敏感欄位仍然是加密的,但這起事件留下了兩個適用於任何密碼管理器的教訓。
第一:未加密的中繼資料同樣會洩漏資訊。在那些保險庫中,網站的 URL 是以明文傳輸的,這使得即使沒有讀到密碼,也能為受害者建立側寫。第二:衍生參數和演算法一樣重要。許多舊帳號保留的迭代次數遠低於當時的預設值(100,100),這大幅降低了對主金鑰進行字典攻擊的成本。
由此得出你評斷任何密碼管理器時應採用的標準,包括 Vault:問清楚用什麼演算法、迭代幾次,以及哪些東西沒有加密。如果答案沒有公開,那也是一種答案。
Vault 如何一步步加密你儲存的內容
Vault 以 PBKDF2-SHA256 和 310,000 次迭代,從你的主金鑰衍生出 AES-256-GCM 金鑰,在瀏覽器中分別加密每一個項目,並且只把 iv + ciphertext 這一對送到伺服器。主金鑰不會儲存在任何地方:保險庫解鎖期間,它存在於記憶體中,並在鎖定、計時器到期或重新載入頁面時消失。
以下是確切的參數,方便你與其他任何密碼管理器比較:
| 參數 | Vault 中的值 | 參考 |
|---|---|---|
| 金鑰衍生 | PBKDF2-HMAC-SHA256 | NIST SP 800-63B(第 3 版,2017)要求至少 10,000 次迭代 |
| 迭代次數 | 310,000 | NIST 最低要求的 31 倍;OWASP 在調高到 600,000 之前所建議的數值 |
| Salt | 每個保險庫 16 位元組的隨機值 | 瀏覽器的 crypto.getRandomValues |
| 加密 | AES-256-GCM | 認證加密:可偵測資料遭竄改,NIST SP 800-38D |
| IV | 每個項目 12 位元組(96 位元)的隨機值 | NIST SP 800-38D 對 GCM 建議的大小 |
| 記憶體中的金鑰 | 在 WebCrypto 中標記為不可匯出 | 瀏覽器本身會阻止取出金鑰素材 |
| 金鑰驗證 | 解密建立保險庫時加密的固定驗證資料 | 伺服器從不驗證金鑰:它根本不知道金鑰 |
關於這張表,有兩點誠實的補充,因為這正是宣傳手冊會略過的內容:
- 310,000 次迭代高於規範的最低值,卻低於 OWASP 目前對 PBKDF2-HMAC-SHA256 的建議(600,000)。公開的參考數據是:Bitwarden 在 2023 年將預設值調高到 600,000,1Password 則在其安全設計中記載為 650,000,不過後者另外加上了一把本機的私密金鑰。
- Vault 沒有使用 Argon2id,而這是目前文獻在可用時所推薦的演算法。它使用 PBKDF2,是因為這是 WebCrypto 在瀏覽器中原生提供的選項。
每個項目送到伺服器的內容,字面上就是這樣:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
type 欄位(login 或 note)刻意以明文傳送,以便不用解密就能繪製圖示與清單。標題、URL、使用者名稱、密碼與備註都在 ciphertext 之內。
你可以在 Vault 儲存什麼,以及把手機留在桌上時它會怎麼做
Vault 儲存兩種項目:登入資料(標題、URL、使用者名稱、密碼與備註)和安全備忘錄(標題與文字)。閒置你所設定的分鐘數後它會自動鎖上,範圍為 1 到 120 分鐘,預設為 5 分鐘。
以下是在應用程式中確認過的功能:
- 密碼產生器:產生 20 個字元,包含大寫字母、小寫字母、數字與 25 種符號,使用瀏覽器的密碼學產生器。約有 6.2 × 10³⁸ 種可能的組合(≈ 129 位元):任何字典清單都望塵莫及。
- 輸入時會顯示 0 到 4 的強度指示,主金鑰與你儲存的密碼都適用。
- 複製後 30 秒自動清除剪貼簿,讓複製的密碼不會留在剪貼簿裡,等著下一個讀取剪貼簿的應用程式。
- 在詳細資料中顯示/隱藏密碼,並在新分頁中開啟登入項目的 URL。
- 依標題、URL 與使用者名稱進行即時搜尋,在你的裝置上對已解密的項目篩選。
- 除了自動鎖定之外,也可用按鈕手動鎖定。
- 直接連結到某個項目:複製的連結只含數字識別碼。沒有主金鑰的話,這個連結完全不會顯示任何東西。
- 計時器會隨著你的操作(點擊、鍵盤、捲動)重新計時,所以不會在你填表單到一半時把你踢出去。
自動鎖定是日常使用中最有感的功能,也是瀏覽器所沒有的:把手機放在桌上五分鐘後,即使工作階段仍是開啟的,你的密碼也會變回無法閱讀的區塊。
Vault 不能做的事,以及為什麼開始前該先知道
Vault 是加密儲存庫,不是資安套裝軟體。以下是它目前沒有的功能,直接說清楚,免得有人抱著期待而來:
- 無法找回你的主金鑰。 如果你忘了,內容就無法復原:沒有備份、沒有安全問題,也沒有任何客服能幫上忙。這是模型的直接結果,並不是疏忽。
- 不會自動填寫網站表單:沒有瀏覽器擴充功能,也沒有自動填入。你需要複製再貼上。
- 沒有生物辨識解鎖:必須輸入主金鑰才能進入。
- 無法產生或儲存兩步驟驗證碼(TOTP)。
- 不會檢查你的密碼是否出現在已知的外洩事件中。
- 無法從瀏覽器或其他密碼管理器匯入或匯出 CSV 檔案:項目只能手動建立。
- 無法與其他人共用項目,也沒有團隊保險庫。
- 無法離線使用:加密的項目會在解鎖時從伺服器下載。
- 不保存先前密碼的歷程,也沒有資料夾、標籤或我的最愛。
- 無法保護已遭入侵的裝置。 如果你的電腦上正在執行鍵盤記錄程式,你輸入主金鑰時它就會看到。沒有任何密碼管理器(Vault 也好、其他也好)能解決這個問題;解決的辦法是保持裝置乾淨。
還有一項一般性的限制:Vault 是加密儲存工具,不是資安認證,也不是法規遵循的鑑定意見。如果你處理的第三方資料涉及法律義務,這項評估應該由你的顧問負責,而不是一個應用程式。
如何選出能抵擋離線攻擊的主金鑰
最好的主金鑰不是八個字元的複雜密碼,而是四、五個隨機單字,由隨機選取,而不是你自己挑。它們更容易記住,也難破解得多,因為讓攻擊成本變高的不是符號的稀奇程度,而是組合的數量。
為了用數字說明,以下是針對 310,000 次迭代的 PBKDF2-SHA256 進行暴力破解的數量級。假設高階 GPU 的速度約為每秒 21,000 次嘗試(這是公開的 hashcat PBKDF2-HMAC-SHA256 基準測試換算到 310,000 次迭代後得出的數量級),並計算平均時間,也就是搜尋空間的一半:
| 主金鑰 | 組合數 | 熵 | 1 顆 GPU | 100 顆 GPU |
|---|---|---|---|---|
| 3 個隨機單字(7,776 個字的清單) | 4.7 × 10¹⁴ | 38.8 位元 | 約 355 年 | 約 3.5 年 |
| 4 個隨機單字 | 3.7 × 10¹⁵ | 51.7 位元 | 約 2,760 年 | 約 28 年 |
| 5 個隨機單字 | 2.8 × 10¹⁹ | 64.6 位元 | 約 2,100萬年 | 約 21萬4,000年 |
| 人為挑選的 8 個字元 | — | 遠低於理論值 | 數小時或數天 | 數分鐘 |
最後一列才是重點。一個包含大寫、數字與符號的八字元密碼,在紙面上的熵與四個隨機單字相同,但人類並不會隨機選擇:我們會選人名、年份和結尾的驚嘆號,而帶有變換規則的字典正是利用這一點。NIST 在 SP 800-63B 的附錄 A 中自己就說明了這一點,也正因如此,它不建議強制的組成規則與定期到期。
Vault 主金鑰的實用規則:
- 至少四個單字,可以的話五個。 用骰子或產生器挑選,不要憑腦袋想。
- 不要在其他任何地方使用。 這是唯一絕對不能重複使用的密碼。
- 寫在紙上,放在你保管重要文件的地方。 在沒有找回機制的模型中,鎖在抽屜裡的紙條是正當的備份,並非異端。
- Vault 要求至少 8 個字元,但那只是技術上的底線,不是建議。請以 20 個字元以上為目標。
- 當天就測試:把保險庫鎖上再開啟幾次,之後再放入四十個帳號。
如何把瀏覽器中的密碼搬到 Vault 而不搞亂
Vault 不匯入 CSV 檔案,所以搬移是手動的。聽起來不方便,卻會成為你一生中唯一一次真正檢視自己帳號的機會。分批進行,共七個步驟:
- 列出你擁有的清單。 在 Chrome 是
chrome://password-manager/passwords;Firefox 是about:logins;Safari 是「設定 → 密碼」。你會看到總共有多少,以及有多少重複。 - 依重要性排序,而不是依字母順序。 先處理主要電子郵件(它是用來找回所有其他帳號的帳號),再來是銀行,最後是其餘的。
- 依照上一節的規則在 Vault 建立你的主金鑰,並寫在紙上。
- 從十個關鍵帳號開始。 對每一個:登入該服務,用 Vault 產生器的按鈕產生新密碼取代舊密碼,並連同 URL 與使用者名稱存為登入項目。
- 先換掉重複的密碼。 如果同一組密碼出現在五個地方,這五個才是你真正的優先事項。
- 刪除瀏覽器中已搬移的項目,並關閉儲存密碼的提示,以免最後留下兩份不同步的副本。兩邊各留一半是最糟的情況。
- 不屬於登入資料的,存成安全備忘錄:Wi-Fi 密碼、保險箱 PIN、兩步驟驗證的備用碼。
如果一週只搬移十個帳號,那也很好。十個擁有獨一無二且加密密碼的帳號,已經比大多數人擁有的還多。
常見問題
密碼管理器比瀏覽器更安全嗎?
在目前危害最大的情境下,是的:以你的使用者身分執行的程式,可以在沒有任何額外祕密的情況下讀取瀏覽器的儲存庫;而面對零知識密碼管理器,它還需要你的主金鑰,這把金鑰既不在裝置上,也不在伺服器上。此外,瀏覽器沒有閒置鎖定。
如果我忘記 Vault 的主金鑰會怎樣?
你會失去內容的存取權,沒有例外,也無法復原。任何伺服器上都沒有這把金鑰的副本,所以沒有人能重設它。這就是為什麼我們建議在開始放入帳號之前,先把它寫在紙上,並收在安全的地方。
Vault 或 AIsToHire 看得到我的密碼嗎?
看不到。加密與解密都在你的瀏覽器中進行,使用從你的主金鑰衍生的金鑰,而這把主金鑰永遠不會被傳送。伺服器上只有初始化向量、加密區塊、項目類型(登入或備忘錄),以及建立與修改日期。
如果你們的資料庫被駭,我的密碼會被看到嗎?
不會以明文呈現。取得資料庫的人只會得到以 AES-256-GCM 加密的區塊,而要打開它們需要你的主金鑰,但它不在那裡。他們能看到的,只有未加密傳輸的中繼資料:你有多少個項目、是登入資料還是備忘錄,以及你何時建立或修改。
我可以在手機和電腦上用同一批密碼使用 Vault 嗎?
可以。加密的項目隨著你的帳號同步,所以在任何裝置上輸入同一把主金鑰,就會在本機解密。每個裝置上你需要的是網路連線,以及輸入主金鑰:沒有離線模式。
Vault 會自動在網頁上填入密碼嗎?
不會。沒有瀏覽器擴充功能,也沒有自動填入:你開啟項目,複製使用者名稱或密碼,再貼上。它會做的是在複製 30 秒後清除剪貼簿。
我需要刪除儲存在 Chrome 裡的密碼嗎?
建議刪除,但只在你逐步搬移時才刪。把同一組密碼存在兩個不同的地方,會擴大暴露面,而且當你在其中一處更改、另一處沒改時,就會出現不一致。如果你還是要使用瀏覽器的儲存功能,至少要啟用 Chrome 同步的通關密語,或 Firefox 的主密碼。
如果我沒有鎖定就關閉分頁,會怎樣?
保險庫仍然會被鎖定。衍生出的金鑰只存在於頁面的記憶體中:關閉或重新載入頁面時它就會消失,下次你需要再輸入一次主金鑰。
Vault 是免費的嗎?
Vault 透過 AIsToHire 帳號使用,而帳號可以免費建立,不需要安裝任何東西:在手機或電腦的瀏覽器中即可使用。
Vault 在哪裡
Vault 是 AIsToHire 的迷你應用程式,以端對端加密儲存登入資料與備忘錄:金鑰在你的瀏覽器中以 310,000 次迭代的 PBKDF2-SHA256 衍生,每個項目以 AES-256-GCM 加密,伺服器只儲存無法閱讀的區塊。請見 Vault:端對端加密的密碼管理器。
它無法取代乾淨的裝置或兩步驟驗證,若你遺失主金鑰,它也無法幫你找回。它做到的是,讓你的密碼不再放在一個只因為你的工作階段開啟就自動打開的抽屜裡。
在 Vault 建立你的保險庫,一分鐘內存下第一組加密密碼:主金鑰由你自己決定,而且不會離開你的裝置。
在 Vault 建立你的保險庫,一分鐘內存下第一組加密密碼:主金鑰由你自己決定,而且不會離開你的裝置。


