 Vault
ブラウザにパスワードを保存するのは安全?本当に守られるものと、より良い保管場所
チーム: VaultAI の支援を受けて執筆24 分で読めます要点まとめ
- ブラウザにパスワードを保存しておけば、ハードディスクを盗まれた場合は守られますが、すでにあなたのユーザー権限で動作しているプログラムに対しては守られません。Chromium のセキュリティ FAQ 自体、アカウントへのローカルアクセスを持つ攻撃者を脅威モデルの対象外としています。
- Firefox と iCloud キーチェーンのクラウド同期はエンドツーエンドで暗号化されます。Chrome は、別途パスフレーズを有効にした場合のみ暗号化されます。いずれの場合も弱点は、デバイス上のローカルコピーです。
- Chrome がバージョン 127(2024年7月30日)で導入した App-Bound Encryption は Windows でのハードルを引き上げましたが、その後の数か月で回避方法が公開され、インフォスティーラー(情報窃取型マルウェア)が再びデータを読み取れるようになりました。
- ゼロ知識型のパスワードマネージャーは前提を変えます。鍵はあなたのデバイス上で生成され、サーバーには読み取れないブロックしか保存されず、数分間操作がないと内容が自動的にロックされます。
- AIsToHire のミニアプリ Vault は、まさにそのとおりの仕組みで動作しており、310,000 回反復の PBKDF2-SHA256 と AES-256-GCM を使っています。その代わり、鍵の復旧、オートフィル、生体認証はありません。この記事では、Vault にできること・できないことを正確に説明します。
「ブラウザにパスワードを保存するのは安全か」と検索してここにたどり着いたなら、Chrome、Firefox、Safari にすでに 30〜40 件のパスワードを保存していて、ふと不安になったのではないでしょうか。正直な答えは「安全」でも「危険」でもなく、何から守りたいかによって変わります。この記事では、各ブラウザがパスワードをどこに保存するのか、読み取るために何が必要か、2024年に何が変わったのか、そしてエンドツーエンド暗号化のパスワードマネージャー、たとえば Vault、AIsToHire の暗号化パスワードマネージャー でどこが変わるのかを解説します。
この記事で Vault について述べていることはすべて、そのコードとデータモデルに照らして確認済みで、Vault ができないことだけを扱う節も丸ごと設けています。良い面しか語らないセキュリティ記事は、判断の材料になりません。
ブラウザにパスワードを保存するのは安全か
電源を切ったパソコンが盗まれた場合や、誰かがファイルを直接開いてのぞき見る場合には安全ですが、あなた自身のユーザー権限で動作するあらゆるプログラムに対しては安全ではありません。ブラウザはパスワードのデータベースを、OS がそのユーザーのプロセスに自動で渡す鍵で暗号化しています。攻撃者が推測しなければならない追加の秘密は何もありません。これが、マスターキーを要求するパスワードマネージャーとの本質的な違いです。
言い換えると、ブラウザが守っているのはファイルであって、あなたがセッション内にいる間の中身ではありません。Google も Chromium のセキュリティ FAQ でこの点を明確に認めており、ローカル攻撃(あなたのアカウント上ですでにコードを実行している誰か、または何か)はブラウザの脅威モデルの対象外とされています。
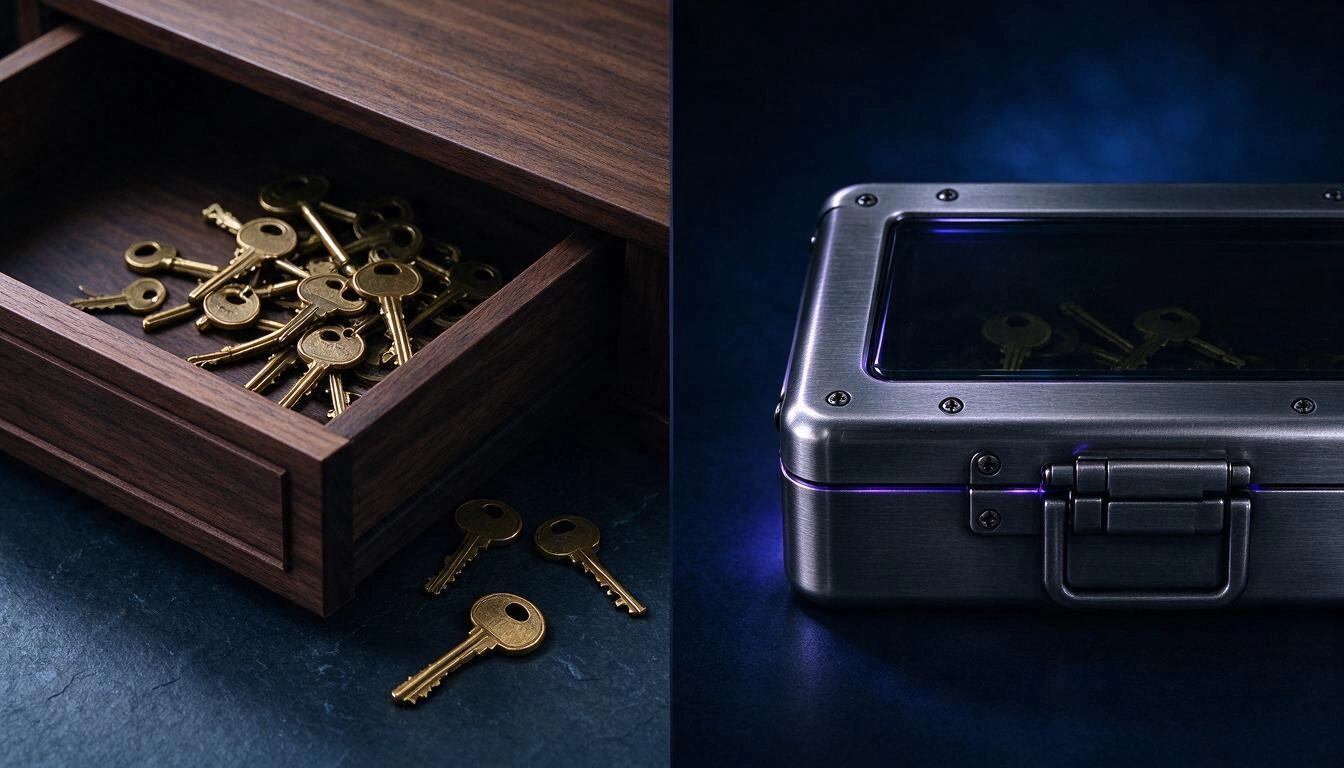
この画像は、2つの考え方を表しています。左では鍵が引き出しに入っていて、あなたがいない間は閉まっていても、あなたが開けているときは開いたままです。右では鍵が箱の中にあり、引き出しが開いていても箱は閉じたままです。暗証の組み合わせが引き出しにも箱にも置かれていないからです。
ブラウザごとに保存場所が異なり、守りの強さも違う
主要な3つのブラウザはそれぞれ異なる仕組みを使っており、そのうち1つ(キーチェーンを使う Safari)は、ほかの2つよりかなり強固に保護しています。次の表は、それぞれの保存場所と、攻撃者が読み取るために必要なものをまとめたものです。
| ブラウザ | パスワードの保存場所 | 保護方法 | 攻撃者に必要なもの |
|---|---|---|---|
| Chrome / Edge (Windows) | プロファイル内の SQLite ファイル Login Data | Local State 内の鍵。ユーザーの DPAPI + 2024年以降は App-Bound Encryption で保護 | そのマシン上であなたのユーザー権限でコードを実行すること |
| Chrome (macOS) | プロファイル内の Login Data | システムのキーチェーンに保存された鍵 | ログイン中のセッション、またはキーチェーンのパスワード |
| Chrome (Linux) | プロファイル内の Login Data | キーリングがあれば libsecret / KWallet、なければ既知の内部鍵 | プロファイルへのアクセス。キーリングがなければ、ほかはほぼ不要 |
| Firefox | プロファイル内の logins.json + key4.db | key4.db 内のローカル鍵。実質的な暗号化はマスターパスワードを有効にした場合のみ(デフォルトでは無効) | プロファイル内の2つのファイルをコピーすること |
| Safari (macOS/iOS) | システムのキーチェーン / iCloud キーチェーン | デバイスに紐づく暗号化、パスコード、Secure Enclave。iCloud キーチェーンは Apple のプラットフォームセキュリティガイドによればエンドツーエンド | デバイスのロックを解除すること |
この表から実用的に読み取れることは2つあります。
- マスターパスワードなしの Firefox が最も脆弱です。
firefox_decryptのような無料で広く知られたツールを使えば、key4.dbを使ってlogins.jsonを読み取れてしまい、追加の秘密は必要ありません。Firefox を使っていてマスターパスワードを有効にしていないなら、今日のうちに 設定 → プライバシーとセキュリティ で有効にしてください。 - Safari は標準状態で3つの中で最も堅牢です。 キーチェーンがデバイスのロック解除とハードウェアに紐づいているためです。ブラウザ同士が横並びというわけではありません。
同期については、混乱が多いので公平に述べておきます。Firefox Sync と iCloud キーチェーンは設計上エンドツーエンドで、Chrome の同期は、同期設定で独自のパスフレーズを有効にした場合のみエンドツーエンドになります。つまり、ブラウザの問題はクラウドにあるのではなく、ローカルのコピーと、セッションが開いている間に中身を守るロックが存在しないことにあります。
Chrome のアプリ紐づけ暗号化は2024年にハードルを上げたが、扉は閉じなかった
2024年7月30日に公開された Chrome 127 は、Windows で App-Bound Encryption を導入しました。これは、復号をアプリケーションの識別情報に紐づける特権サービスで、同じユーザー権限で動作する別のプログラムが、簡単には鍵を要求できないようにするものです。Google はまず Cookie から開始すると発表し、パスワードや決済データにも拡大する意向を示しました。
これは確かな改善であり、評価すべきです。ただし結末も伝えておく必要があります。その後の数か月で、この仕組みを回避する複数の手法が公開され、最も活発なインフォスティーラーのファミリーがデータを読み取る能力を取り戻しました。いたちごっこは続いています。
結論は「Chrome は悪い」ではありません。OS が秘密を管理する保管庫は、OS が毎回の攻防に勝ち続けることに依存しているということです。秘密があなたの頭の中にある保管庫は、それに依存しません。
本当のリスクには名前がある:インフォスティーラーとパスワードの使い回し
今日、パスワードの保管庫を空にしているのは、高度な暗号解読ではありません。海賊版のインストーラー、クラック、メールの添付ファイルなどから侵入し、あなたのユーザー権限で実行されてブラウザのプロファイルのファイルをコピーする、認証情報窃取プログラム(インフォスティーラー)です。その後、盗まれた認証情報は束にして売られ、被害者が同じパスワードを使い回していたほかのサービスへの不正アクセスに使われます。
この問題の大きさを最もよく示すデータは、Verizon の Data Breach Investigations Report 2024(2024年5月)に載っています。盗まれた認証情報の使用は、過去10年間に分析されたすべての侵害の 31% に登場します。数ある手口の1つではなく、侵入口の主流なのです。
ここから、家庭のセキュリティで最も費用対効果の高いルールが導かれます。
サービスごとに異なるパスワードを使えば、情報漏えいは単独の事故で済みます。同じパスワードを使い回せば、それは連鎖します。
問題は、40 個もの異なるパスワードを覚えられる人はいないということです。だから、有益な問いは「ブラウザを信用していいか」ではなく、「サイトごとに別のパスワードを使えるようにするには、どこに保管すればよいか」です。
「ゼロ知識」とは何か、どこで違いが出るのか
ゼロ知識とは、暗号化と復号があなたのデバイス上で行われ、サーバーに送られることのないマスターキーから導出した鍵を使うという意味です。サーバーが保存するのは、暗号化されたブロックと、鍵の導出に必要な公開パラメータだけで、読み取れるものは何も持っておらず、入手することもできません。データベース全体をコピーされても、手に入るのはノイズだけです。
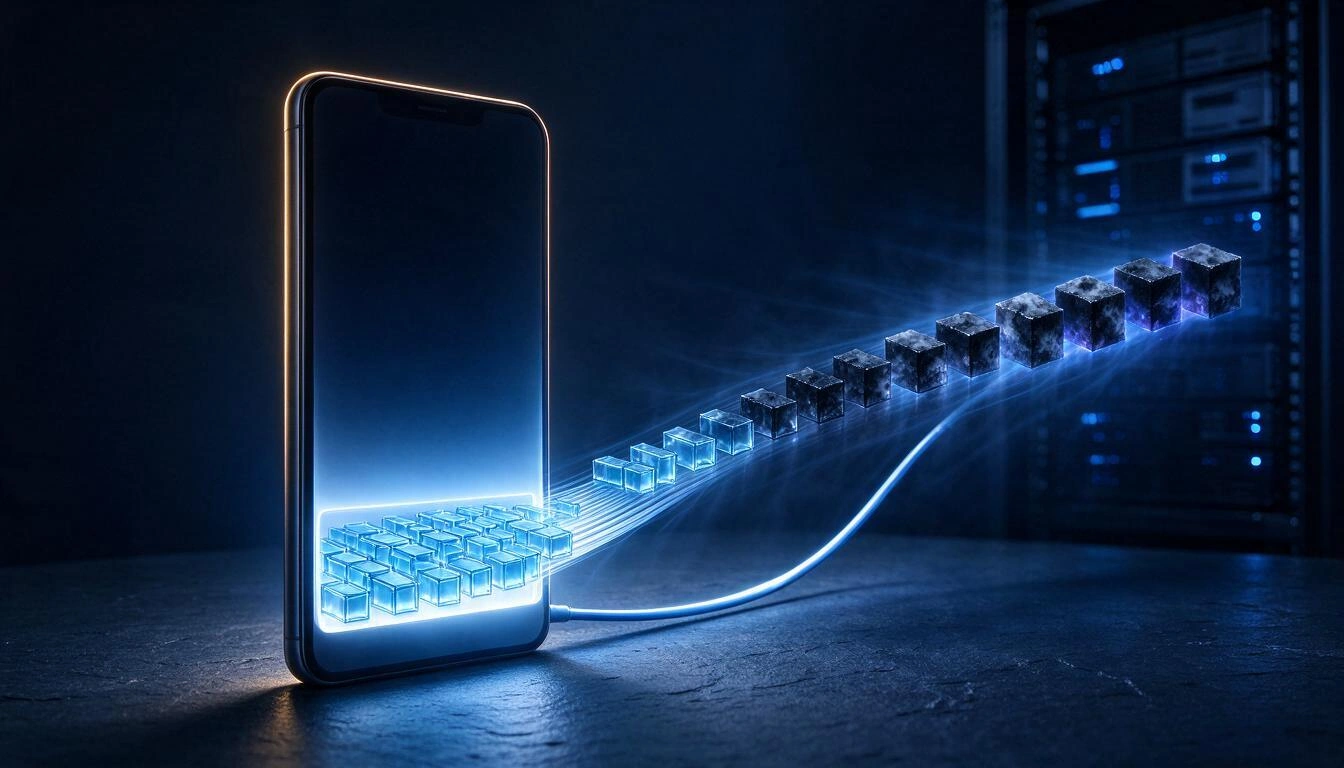
次の表は、3つのケースで各関係者が何を見られるかを比較したものです。
| 項目 | ブラウザ(ローカル保管) | ブラウザの同期 | Vault のようなゼロ知識型マネージャー |
|---|---|---|---|
| 復号鍵を持つのは誰か | OS(あなたのユーザーに対して) | プロバイダー。E2E の場合を除く(iCloud、Firefox Sync、パスフレーズ設定の Chrome) | あなただけ。ブラウザ内であなたのマスターキーから導出される |
| サーバーが見られるもの | 該当なし | 暗号化されたデータ。メタデータはプロバイダーによる | iv + ciphertext、エントリーの種類と日付 |
| データベースが盗まれた場合 | 該当なし | モデル次第 | あなたの鍵がなければ読めない AES-256-GCM のブロック |
| あなたのユーザー権限でプログラムが動作している場合 | 保管庫を読める | ローカルの保管庫を読める | その時点で Vault のロックが解除されている場合のみ |
| 無操作時の自動ロックがあるか | なし | なし | あり(設定可能) |
| 秘密を忘れてもアクセスを復旧できるか | できる(あなたのセッションなので) | できる(プロバイダーのアカウント経由) | できない(設計上) |
この最後の行が、このモデルの本当の代償です。使い始める前に必ず理解しておいてください。「マスターキーを忘れました」というボタンは存在しません。あなたのデータを読める人が誰もいない以上、それを返してくれる人もいないのです。
2022年の LastPass の事例が教えたのは、モデルではなくパラメータのこと
2022年12月、LastPass は、攻撃者が顧客の保管庫を含むバックアップのコピーを持ち出したことを認めました。ゼロ知識モデルは本質的な部分では持ちこたえ(機密フィールドは暗号化されたままでした)、あらゆるパスワードマネージャーに当てはまる教訓が2つ残りました。
1つ目は、暗号化されていないメタデータも情報を漏らすということです。当時の保管庫ではサイトの URL が平文で保存されており、パスワードが読まれなくても被害者のプロファイリングができてしまいます。2つ目は、導出パラメータはアルゴリズムと同じくらい重要だということです。古いアカウントの多くは、当時のデフォルト値(100,100)をはるかに下回る反復回数のままで、マスターキーに対する辞書攻撃のコストが大幅に下がっていました。
ここから、Vault を含むあらゆるパスワードマネージャーを評価する基準が出てきます。どのアルゴリズムか、何回反復するか、何が暗号化されないまま残るかを尋ねてください。答えが公開されていないなら、それもまた一つの答えです。
Vault は保存した内容をこのように暗号化する(ステップごと)
Vault は、PBKDF2-SHA256 と 310,000 回の反復で、あなたのマスターキーから AES-256-GCM の鍵を導出し、各エントリーをブラウザ内で個別に暗号化して、サーバーには iv + ciphertext のペアだけを送ります。マスターキーはどこにも保存されません。保管庫のロックが解除されている間はメモリ上にあり、ロック時、タイマーの期限切れ時、またはページの再読み込み時に消えます。
以下が正確なパラメータです。ほかのパスワードマネージャーのものと比較できるように載せておきます。
| パラメータ | Vault での値 | 参照 |
|---|---|---|
| 鍵の導出 | PBKDF2-HMAC-SHA256 | NIST SP 800-63B(rev. 3、2017年)は最低 10,000 回の反復を求めている |
| 反復回数 | 310,000 | NIST の最低値の 31 倍。OWASP が 600,000 に引き上げる前に推奨していた値 |
| ソルト | 保管庫ごとにランダムな 16 バイト | ブラウザの crypto.getRandomValues |
| 暗号化 | AES-256-GCM | 認証付き暗号。データの改ざんを検知する、NIST SP 800-38D |
| IV | エントリーごとにランダムな 12 バイト(96 ビット) | NIST SP 800-38D が GCM に推奨するサイズ |
| メモリ上の鍵 | WebCrypto でエクスポート不可に設定 | ブラウザ自体が鍵の素材の取り出しを防ぐ |
| 鍵の検証 | 保管庫の作成時に暗号化した固定の検証用データを復号する | サーバーは鍵を検証しない。鍵を知らないため |
この表について、正直にお伝えしておきたい補足が2つあります。パンフレットなら省いてしまう類の内容です。
- 310,000 回の反復は、規格上の最低値を上回っていますが、PBKDF2-HMAC-SHA256 に対する OWASP の現在の推奨値(600,000)を下回っています。 公開されている参考例として、Bitwarden は 2023年にデフォルト値を 600,000 に引き上げ、1Password はセキュリティ設計の中で 650,000 を明記しています(ただし後者はさらにローカルのシークレットキーも加えています)。
- Vault は、利用可能な場合に現在の文献が推奨する Argon2id を使っていません。ブラウザの WebCrypto がネイティブで提供しているのが PBKDF2 だからです。
エントリーごとにサーバーに届くものは、文字どおり次のとおりです。
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
type フィールド(login または note)は、何も復号せずにアイコンと一覧を表示できるよう、意図的に平文で送られます。タイトル、URL、ユーザー名、パスワード、メモは ciphertext の中に入っています。
Vault に保存できるものと、スマートフォンを机に置きっぱなしにしたときの動作
Vault が保存するエントリーはログイン情報(タイトル、URL、ユーザー名、パスワード、メモ)とセキュアノート(タイトルとテキスト)の2種類で、設定した無操作時間(1〜120 分、デフォルトは 5 分)が経過すると自動で閉じます。
アプリ内で実際に確認した機能は次のとおりです。
- 大文字、小文字、数字、25 種類の記号を使った 20 文字のパスワードジェネレーター。ブラウザの暗号論的乱数生成器を使います。組み合わせは約 6.2 × 10³⁸ 通り(≈ 129 ビット)で、辞書リストではまったく届かない規模です。
- 入力中に 0〜4 で表示される強度メーター。マスターキーにも、保存するパスワードにも対応しています。
- 30 秒後にクリップボードを自動消去するコピー。コピーしたパスワードが、次にクリップボードを読むアプリを待ち続けることがありません。
- 詳細画面でのパスワードの表示 / 非表示と、ログイン情報の URL を新しいタブで開く操作。
- タイトル、URL、ユーザー名で検索できる即時検索。すでに復号済みのエントリーに対して、あなたのデバイス上で絞り込みます。
- 自動ロックに加えて、ボタンによる手動ロック。
- エントリーへのダイレクトリンク:数値の ID だけを含むリンクをコピーできます。マスターキーがなければ、そのリンクからは何も表示されません。
- タイマーは操作(タップ、キー入力、スクロール)のたびにリセットされるので、フォームの入力中に追い出されることはありません。
自動ロックは、日常で最も効果を実感できる機能であり、ブラウザにはないものです。スマートフォンを机に置いて 5 分たてば、セッションが開いたままでも、パスワードは読み取れないブロックに戻ります。
Vault にできないこと、始める前に知っておくべき理由
Vault は暗号化された保管庫であり、セキュリティスイートではありません。現時点でない機能を、誰も期待して来ることのないよう率直にお伝えします。
- マスターキーの復旧はできません。 忘れた場合、内容は復元できません。バックアップも、秘密の質問も、対応できるサポートもありません。これは設計上の当然の帰結であり、手落ちではありません。
- Web サイトのフォームへの自動入力はしません。ブラウザ拡張機能もオートフィルもなく、コピーして貼り付ける方式です。
- 生体認証によるロック解除はありません。マスターキーを入力して開きます。
- 2段階認証コード(TOTP)の生成や保存はしません。
- パスワードが既知の情報漏えいに含まれていないかの確認はしません。
- ブラウザやほかのパスワードマネージャーからの CSV ファイルのインポートもエクスポートもできません。エントリーは手作業で作成します。
- ほかの人とエントリーを共有することはできず、チーム用の保管庫もありません。
- オフラインでは動作しません。ロック解除時に、暗号化されたエントリーをサーバーからダウンロードします。
- 過去のパスワードの履歴も、フォルダも、タグも、お気に入りもありません。
- すでに侵害されたデバイスは守れません。 パソコンにキーロガーが動作していれば、マスターキーを入力した時点で見られてしまいます。Vault を含め、どのパスワードマネージャーもこれは解決できません。解決するのは、デバイスを清潔に保つことです。
もう一つ、一般的な制約があります。Vault は暗号化ストレージのためのツールであり、セキュリティ認証でも、法令遵守の判定でもありません。法的義務の対象となる第三者のデータを扱う場合、その評価はアプリではなく、あなたの専門の顧問が行うべきものです。
オフライン攻撃に耐えるマスターキーの選び方
最良のマスターキーは、ひねくり回した 8 文字のパスワードではなく、あなたではなく偶然に選ばれたランダムな 4〜5 個の単語です。覚えやすく、解読にははるかに多くのコストがかかります。攻撃のコストを引き上げるのは記号の珍しさではなく、組み合わせの数だからです。
数字で示すと、310,000 回の反復の PBKDF2-SHA256 に対するブルートフォース攻撃の規模感は次のとおりです。ハイエンド GPU 1 枚あたり毎秒約 21,000 回の試行を想定しています。これは、hashcat の公開ベンチマーク(PBKDF2-HMAC-SHA256)を 310,000 回の反復に換算した場合のオーダーです。所要時間は平均、つまり探索空間の半分を探索するのにかかる時間で計算しています。
| マスターキー | 組み合わせ数 | エントロピー | GPU 1 枚 | GPU 100 枚 |
|---|---|---|---|---|
| ランダムな 3 単語(7,776 語のリスト) | 4.7 × 10¹⁴ | 38.8 ビット | 約 355 年 | 約 3.5 年 |
| ランダムな 4 単語 | 3.7 × 10¹⁵ | 51.7 ビット | 約 2,760 年 | 約 28 年 |
| ランダムな 5 単語 | 2.8 × 10¹⁹ | 64.6 ビット | 約 2,100 万年 | 約 214,000 年 |
| 人間が選んだ 8 文字 | — | 理論値をはるかに下回る | 数時間〜数日 | 数分 |
重要なのは最後の行です。大文字、数字、記号を含む 8 文字のパスワードは、理論上はランダムな 4 単語と同じエントロピーを持ちますが、人間はランダムに選びません。人名、年、末尾の感嘆符を選んでしまい、変異ルール付きの辞書攻撃はまさにそこを突きます。NIST 自身も SP 800-63B の付録 A でこれを説明しており、だからこそ、構成ルールの強制や定期的な有効期限を推奨していません。
Vault のマスターキーに関する実践的なルールは次のとおりです。
- 最低でも 4 単語、可能なら 5 単語。 頭の中からではなく、サイコロかジェネレーターで選んでください。
- ほかの場所では絶対に使わない。 使い回しが絶対に許されない唯一のパスワードです。
- 紙に書いて、大切な書類を保管する場所にしまう。 復旧手段のないモデルでは、鍵のかかった引き出しの中の紙は正当なバックアップであり、冒涜ではありません。
- Vault は最低 8 文字を要求しますが、それは技術的な下限であって、推奨ではありません。20 文字以上を目指してください。
- その日のうちに試す。 アカウントを 40 件入れる前に、保管庫を何度か閉じて開き直してみてください。
ブラウザから Vault へパスワードを迷わず移す方法
Vault は CSV ファイルをインポートできないため、移行は手作業になります。不便に聞こえますが、これは自分のアカウントを本当に見直す、人生で唯一の機会になります。次の 7 ステップで、何回かに分けて進めてください。
- 今あるものの一覧を出す。 Chrome では
chrome://password-manager/passwords、Firefox ではabout:logins、Safari では 設定 → パスワード です。件数と、使い回しの数がわかります。 - 五十音順ではなく、重要度順に並べる。 まずメインのメール(ほかのすべてのアカウントを復旧できるアカウントです)、次に銀行、その後にそれ以外です。
- Vault でマスターキーを作成する。 前の節のルールに従い、紙に書いておきます。
- 最も重要な 10 アカウントから始める。 それぞれ、サービスにログインし、Vault のジェネレーターのボタンで生成した新しいパスワードに変更し、URL とユーザー名つきのログイン情報として保存します。
- 使い回しているものを先に変更する。 同じパスワードが 5 か所にあるなら、その 5 つが本当の最優先です。
- 移行し終えたものはブラウザから削除し、パスワード保存の提案もオフにして、同期のずれた 2 つのコピーが残らないようにします。半分ずつ別々の場所に置くのが最悪のパターンです。
- ログイン情報ではないものはセキュアノートに保存する。 Wi-Fi のパスワード、金庫の暗証番号、2段階認証のバックアップコードなどです。
1 週間に 10 アカウントしか移せなくても、問題ありません。固有の暗号化されたパスワードを持つ 10 アカウントは、すでに大半の人より進んでいます。
よくある質問
パスワードマネージャーはブラウザより安全ですか?
はい。現在最も被害が大きいシナリオではそうです。あなたのユーザー権限で動作するプログラムは、ブラウザの保管庫を追加の秘密なしに読めますが、ゼロ知識型のパスワードマネージャーでは、デバイスにもサーバーにもないマスターキーが追加で必要になります。しかも、ブラウザには無操作時の自動ロックがありません。
Vault のマスターキーを忘れたらどうなりますか?
内容にアクセスできなくなります。例外はなく、復旧もできません。キーのコピーはどのサーバーにも存在しないため、誰にもリセットできません。そのため、アカウントを入れ始める前に、紙に書いて安全な場所に保管することをおすすめしています。
Vault や AIsToHire は私のパスワードを見られますか?
いいえ。暗号化と復号はあなたのブラウザ内で、送信されることのないマスターキーから導出した鍵を使って行われます。サーバーにあるのは、初期化ベクトル、暗号化されたブロック、エントリーの種類(ログイン情報かノートか)、作成日時と更新日時だけです。
データベースがハッキングされたら、私のパスワードは見えてしまいますか?
平文では見えません。データベースを持ち出した人が手にするのは AES-256-GCM で暗号化されたブロックで、それを開くには、そこにはないマスターキーが必要です。見えるのは、暗号化されずに送られるメタデータ、つまりエントリーの数、ログイン情報かノートか、作成または更新した日時です。
スマートフォンとパソコンで同じパスワードを使えますか?
はい。暗号化されたエントリーはあなたのアカウントとともに保存されるので、どのデバイスからでも同じマスターキーを入力すれば、ローカルで復号されます。各デバイスで必要なのは、接続環境とキーの入力です。オフラインモードはありません。
Vault は Web ページにパスワードを自動入力しますか?
いいえ。ブラウザ拡張機能もオートフィルもなく、エントリーを開いて、ユーザー名やパスワードをコピーして貼り付ける方式です。コピーの 30 秒後にクリップボードを消去する機能はあります。
Chrome に保存したパスワードは削除すべきですか?
削除をおすすめしますが、移行したものから順に行ってください。同じパスワードを 2 か所に保存したままにすると、露出する範囲が倍になり、片方だけ変更したときに不一致が生じます。ブラウザの保存機能を何かに使い続けるなら、少なくとも Chrome の同期のパスフレーズ、または Firefox のマスターパスワードを有効にしてください。
保管庫をロックせずにタブを閉じたらどうなりますか?
それでも保管庫はロックされます。導出された鍵はページのメモリ上にしか存在せず、閉じたり再読み込みしたりすると消えるため、次回はもう一度マスターキーを入力する必要があります。
Vault は無料ですか?
Vault は AIsToHire のアカウントから利用でき、アカウントは無料で作成できます。何もインストールする必要はなく、スマートフォンでもパソコンでもブラウザで動作します。
Vault はどこにある?
Vault は、エンドツーエンド暗号化でログイン情報とノートを保存する AIsToHire のミニアプリです。鍵はあなたのブラウザ内で 310,000 回反復の PBKDF2-SHA256 によって導出され、各エントリーは AES-256-GCM で暗号化され、サーバーには読み取れないブロックだけが保存されます。場所は Vault — エンドツーエンド暗号化のパスワードマネージャー です。
クリーンなデバイスや2段階認証の代わりにはならず、マスターキーを失った場合に復旧することもできません。Vault が行うのは、あなたのパスワードを、セッションが開いているというだけで勝手に開く引き出しの中に置いたままにしないことです。
Vault で保管庫を作成し、最初の暗号化パスワードを 1 分足らずで保存しましょう。マスターキーはご自身で決めるもので、デバイスの外に出ることはありません。
Vault で保管庫を作成し、最初の暗号化パスワードを 1 分足らずで保存しましょう。マスターキーはご自身で決めるもので、デバイスの外に出ることはありません。


