 Vault
Ist es sicher, Passwörter im Browser zu speichern? Was wirklich schützt und wo man sie am besten aufbewahrt
Team von VaultMit KI-Unterstützung verfasst19 Min. LesezeitZusammenfassung
- Das Speichern von Passwörtern im Browser schützt dich vor dem Diebstahl der Festplatte, nicht vor einem Programm, das bereits mit deinem Benutzerkonto läuft: das Sicherheits-FAQ von Chromium schließt den Angreifer mit lokalem Zugriff auf dein Konto aus seinem Bedrohungsmodell aus.
- Die Cloud-Synchronisierung von Firefox und dem iCloud-Schlüsselbund ist tatsächlich Ende-zu-Ende-verschlüsselt; die von Chrome ist es nur, wenn du eine separate Passphrase aktivierst. Der Schwachpunkt in allen drei Fällen ist die lokale Kopie des Geräts.
- Die App-Bound Encryption, die Chrome in Version 127 (30. Juli 2024) eingeführt hat, hat die Messlatte in Windows höher gelegt, aber in den folgenden Monaten wurden Wege veröffentlicht, um sie zu umgehen, und die Infostealer erlangten den Zugriff zurück.
- Ein Zero-Knowledge-Manager ändert die Gleichung: Der Schlüssel wird auf deinem Gerät abgeleitet, der Server speichert nur unlesbare Blöcke und der Inhalt wird erst nach einigen Minuten Inaktivität gesperrt.
- Vault, die Mini-App von AIsToHire, macht genau das mit PBKDF2-SHA256 von 310.000 Iterationen und AES-256-GCM. Im Gegenzug gibt es keine Schlüsselwiederherstellung, kein Autocomplete und keine Biometrie: Dieser Artikel beschreibt genau, was es tut und was nicht.
Wenn du bis hierher gekommen bist, um nach "Ist es sicher, Passwörter im Browser zu speichern" zu suchen, ist es sehr wahrscheinlich, dass du bereits dreißig oder vierzig Passwörter in Chrome, Firefox oder Safari gespeichert hast und Zweifel aufgetreten sind. Die ehrliche Antwort ist weder "ja" noch "nein": es hängt davon ab, wovor du dich schützen möchtest. Dieser Artikel erklärt, wo jeder Browser deine Passwörter speichert, was nötig ist, um sie zu lesen, was sich 2024 geändert hat und worin sich ein Manager mit Ende-zu-Ende-Verschlüsselung wie Vault, der verschlüsselte Passwortmanager von AIsToHire bemerkbar macht.
Alles, was hier über Vault behauptet wird, ist gegen seinen Code und sein Datenmodell überprüft, und es gibt einen ganzen Abschnitt, der dem gewidmet ist, was nicht getan wird. Ein Artikel über Sicherheit, der nur die gute Hälfte erzählt, ist nicht hilfreich für Entscheidungen.
Ist es sicher, Passwörter im Browser zu speichern?
Es ist sicher gegen den Diebstahl des ausgeschalteten Geräts und gegen einen Neugierigen, der die Datei manuell öffnet, und es ist unsicher gegen jedes Programm, das mit deinem eigenen Benutzerkonto läuft. Die Browser verschlüsseln die Passwortdatenbank mit einem Schlüssel, den das System automatisch an die Prozesse dieses Benutzers übergibt: Es gibt kein zusätzliches Geheimnis, das der Angreifer erraten muss. Das ist der wesentliche Unterschied zu einem Manager, der einen Master-Schlüssel verlangt.
Anders gesagt: Der Browser schützt die Datei, nicht den Inhalt, während du in deiner Sitzung bist. Google erkennt dies ausdrücklich im Sicherheits-FAQ von Chromium an, wo lokale Angriffe (jemand oder etwas, das bereits Code in deinem Konto ausführt) außerhalb des Bedrohungsmodells des Browsers liegen.
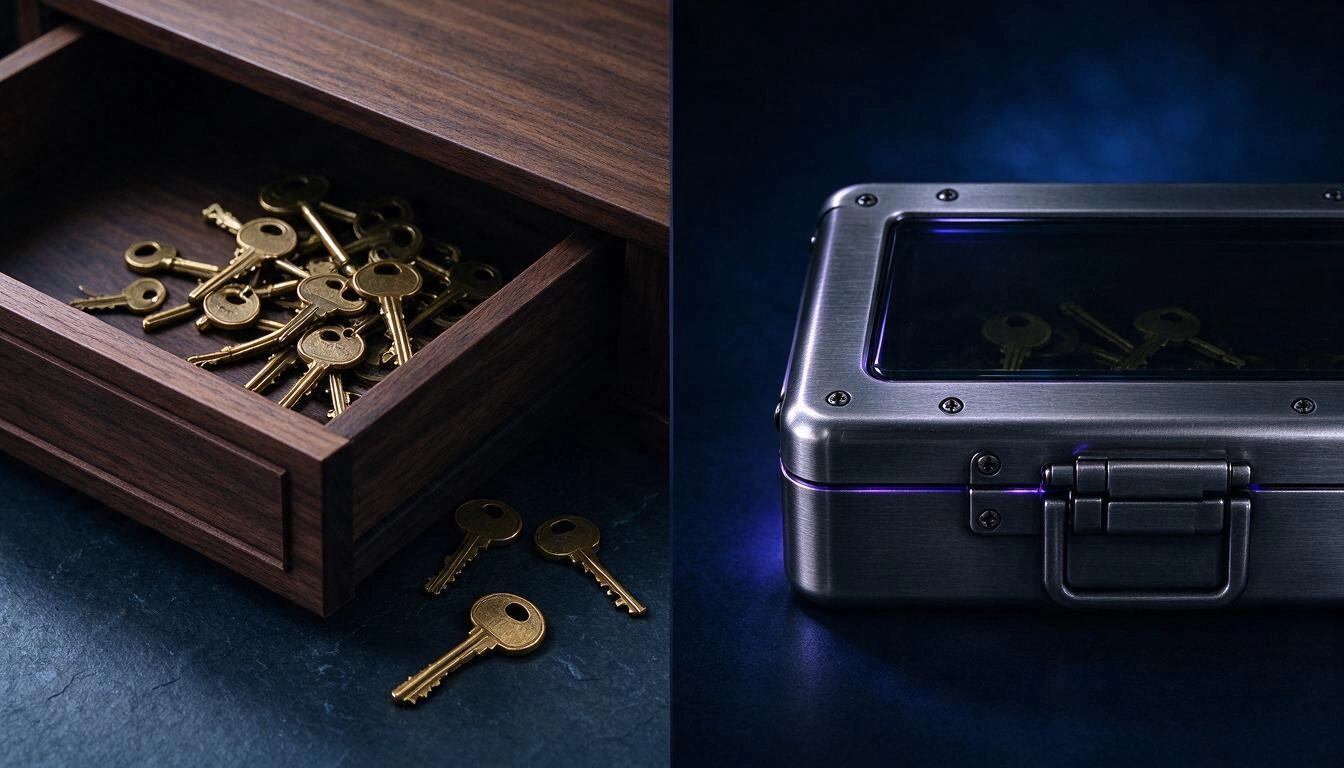
Das Bild fasst die beiden Philosophien zusammen. Links sind die Schlüssel in einer Schublade: geschlossen, solange du nicht da bist, offen, sobald du es bist. Rechts sind die Schlüssel in einer Box, die geschlossen bleibt, auch wenn die Schublade offen ist, weil die Kombination weder in der Schublade noch in der Box lebt.
Jeder Browser speichert Passwörter an einem anderen Ort, und sie schützen nicht dasselbe
Die drei Hauptbrowser verwenden unterschiedliche Mechanismen, und einer von ihnen (Safari mit dem Schlüsselbund) schützt deutlich besser als die anderen beiden. Diese Tabelle fasst zusammen, wo jeder Speicherort ist und was ein Angreifer benötigt, um ihn zu lesen.
| Browser | Wo speichert er die Passwörter | Womit schützt er sie | Was braucht ein Angreifer |
|---|---|---|---|
| Chrome / Edge (Windows) | SQLite-Datei Login Data im Profil | Schlüssel in Local State, geschützt mit DPAPI des Benutzers + App-Bound Encryption seit 2024 | Code mit deinem Benutzerkonto auf diesem Gerät ausführen |
| Chrome (macOS) | Login Data im Profil | Schlüssel im System-Schlüsselbund gespeichert | Deine offene Sitzung oder das Passwort des Schlüsselbunds |
| Chrome (Linux) | Login Data im Profil | libsecret / KWallet, wenn ein Schlüsselring vorhanden ist; wenn nicht, interner bekannter Schlüssel | Zugriff auf das Profil; ohne Schlüsselring, wenig mehr |
| Firefox | logins.json + key4.db im Profil | Lokaler Schlüssel in key4.db; echte Verschlüsselung nur, wenn du das Hauptpasswort aktivierst (standardmäßig deaktiviert) | Zwei Dateien aus dem Profil kopieren |
| Safari (macOS/iOS) | System-Schlüsselbund / iCloud-Schlüsselbund | Gerätespezifische Verschlüsselung, Entsperrcode und Secure Enclave; der iCloud-Schlüsselbund ist laut Sicherheitsleitfaden von Apple Ende-zu-Ende-verschlüsselt | Gerät entsperren |
Zwei praktische Lesarten der Tabelle:
- Firefox ohne Hauptpasswort ist der fragilste Fall. Es gibt bekannte und freie Tools (wie
firefox_decrypt), dielogins.jsonmitkey4.dblesen, ohne zusätzliches Geheimnis. Wenn du Firefox verwendest und das Hauptpasswort nicht aktiviert hast, aktiviere es noch heute in Einstellungen → Datenschutz und Sicherheit. - Safari ist von Haus aus der härteste der drei, da der Schlüsselbund an die Entsperrung des Geräts und an die Hardware gebunden ist. Es ist kein Unentschieden zwischen den Browsern.
Zur Synchronisierung ist es wichtig, fair zu sein, da viel Verwirrung herrscht: Firefox Sync und der iCloud-Schlüsselbund sind von Design aus Ende-zu-Ende, und die Synchronisierung von Chrome ist es nur, wenn du eine eigene Passphrase in den Synchronisationseinstellungen aktivierst. Das heißt: Das Problem der Browser liegt nicht in der Cloud, es liegt in der lokalen Kopie und daran, dass es keine Sperre gibt, die den Inhalt schützt, während deine Sitzung geöffnet ist.
Die an die Chrome-Anwendung gebundene Verschlüsselung setzte 2024 die Messlatte höher, schloss jedoch nicht die Tür
Chrome 127, veröffentlicht am 30. Juli 2024, führte in Windows die App-Bound Encryption ein: einen privilegierten Dienst, der die Entschlüsselung an die Identität der Anwendung bindet, sodass ein anderes Programm, das mit demselben Benutzer läuft, nicht einfach den Schlüssel anfordern kann. Google kündigte dies zunächst für Cookies an und erklärte seine Absicht, es auf Passwörter und Zahlungsdaten auszuweiten.
Es war eine echte Verbesserung, und das sollte anerkannt werden. Es ist auch wichtig, das Ende zu erwähnen: In den folgenden Monaten wurden mehrere Techniken veröffentlicht, um den Mechanismus zu umgehen, und die aktivsten Infostealer-Familien erlangten die Fähigkeit zurück, die Daten zu lesen. Das Rennen ist noch offen.
Die Schlussfolgerung ist nicht "Chrome ist schlecht". Es ist, dass ein Speicher, dessen Geheimnis vom Betriebssystem selbst bewacht wird, davon abhängt, dass das Betriebssystem jede Runde gewinnt. Ein Speicher, dessen Geheimnis in deinem Kopf ist, hängt nicht davon ab.
Das echte Risiko hat einen Namen: Infostealer und wiederverwendete Passwörter
Die Bedrohung, die heute Passwortspeicher leerräumt, ist keine ausgeklügelte Kryptoanalyse: Es ist ein Infostealer-Programm, das in einem Raubkopierer, einem Crack oder einem Anhang kommt, mit deinem Benutzer ausgeführt wird und die Dateien des Browserprofils kopiert. Danach werden diese Anmeldeinformationen in Batches verkauft und ermöglichen den Zugang zu anderen Diensten, bei denen das Opfer das Passwort wiederholt hat.
Die Zahl, die das Problem am besten dimensioniert, veröffentlicht Verizon in seinem Data Breach Investigations Report 2024 (Mai 2024): Die Verwendung von gestohlenen Anmeldeinformationen tritt in 31 % aller in den letzten zehn Jahren analysierten Datenpannen auf. Es ist keine Technik unter vielen; es ist das dominierende Eingangstor.
Und daraus ergibt sich die rentabelste Regel der gesamten Heim-Sicherheit:
Ein anderes Passwort pro Dienst verwandelt eine Datenpanne in einen isolierten Vorfall. Ein wiederverwendetes Passwort verwandelt sie in eine Kette.
Das Problem ist, dass sich niemand vierzig verschiedene Passwörter merken kann. Daher ist die nützliche Frage nicht "Vertraue ich dem Browser?", sondern "Wo bewahre ich sie auf, um an jedem Ort ein anderes verwenden zu können?".
Was "Zero-Knowledge" bedeutet und woran man es erkennt
Zero-Knowledge bedeutet, dass die Verschlüsselung und Entschlüsselung auf deinem Gerät erfolgen, mit einem Schlüssel, der aus einem Master-Schlüssel abgeleitet wird, der niemals an den Server gesendet wird. Der Server speichert verschlüsselte Blöcke und die öffentlichen Parameter, die zur Ableitung des Schlüssels erforderlich sind, hat jedoch nichts Lesbares — noch kann er es erhalten. Wenn jemand die gesamte Datenbank kopiert, nimmt er Rauschen mit.
Diese Tabelle vergleicht, was jeder Akteur in den drei Szenarien sieht:
| Was es gibt | Browser (lokaler Speicher) | Browser-Synchronisierung | Zero-Knowledge-Manager wie Vault |
|---|---|---|---|
| Wer hat den Entschlüsselungsschlüssel | Das Betriebssystem, für deinen Benutzer | Der Anbieter, es sei denn E2E (iCloud, Firefox Sync, Chrome mit Phrase) | Nur du: wird aus deinem Master-Schlüssel im Browser abgeleitet |
| Was sieht der Server | Nicht anwendbar | Verschlüsselte Daten; Metadaten je nach Anbieter | iv + ciphertext, Eingabetyp und Daten |
| Was passiert, wenn die Datenbank gestohlen wird | Nicht anwendbar | Hängt vom Modell ab | AES-256-GCM-Blöcke sind ohne deinen Schlüssel unlesbar |
| Was passiert, wenn ein Programm mit deinem Benutzer läuft | Kann den Speicher lesen | Kann den lokalen Speicher lesen | Nur wenn der Vault zu diesem Zeitpunkt entsperrt ist |
| Gibt es eine Sperre bei Inaktivität | Nein | Nein | Ja, konfigurierbar |
| Kann der Zugriff wiederhergestellt werden, wenn du das Geheimnis vergisst | Ja (es ist deine Sitzung) | Ja (Anbieter-Konto) | Nein, aus Design |
Diese letzte Zeile ist der wahre Preis des Modells, und man muss sie verstehen, bevor man anfängt: Es gibt keinen Knopf "Ich habe meinen Master-Schlüssel vergessen". Wenn niemand deine Daten lesen kann, kann auch niemand sie dir zurückgeben.
Was der LastPass-Fall von 2022 über die Parameter lehrte, nicht über das Modell
Im Dezember 2022 bestätigte LastPass, dass ein Angreifer eine Sicherungskopie mit den Tresoren der Kunden kopiert hatte. Das Zero-Knowledge-Modell hielt im Wesentlichen stand — die sensiblen Felder blieben verschlüsselt —, aber der Vorfall hinterließ zwei Lektionen, die für jeden Manager gelten.
Die erste: Unverschlüsselte Metadaten informieren ebenfalls. In diesen Tresoren reisten die URLs der Websites im Klartext, was es ermöglicht, das Opfer zu profilieren, auch wenn seine Passwörter nicht gelesen werden. Die zweite: Die Ableitungsparameter sind ebenso wichtig wie der Algorithmus. Viele alte Konten hatten Iterationszahlen, die weit unter dem Standardwert der damaligen Zeit (100.100) lagen, was einen Wörterbuchangriff auf den Master-Schlüssel erheblich verbilligt.
Daraus ergibt sich das Kriterium, mit dem du jeden Manager, einschließlich Vault, beurteilen solltest: Frage welchen Algorithmus, wie viele Iterationen und was unverschlüsselt bleibt. Wenn die Antwort nicht veröffentlicht ist, ist das eine Antwort.
So verschlüsselt Vault, was du speicherst, Schritt für Schritt
Vault leitet einen AES-256-GCM-Schlüssel aus deinem Master-Passwort mit PBKDF2-SHA256 und 310.000 Iterationen ab, verschlüsselt jeden Eintrag separat im Browser und sendet an den Server nur das Paar iv + ciphertext. Das Master-Passwort wird nirgendwo gespeichert: Es lebt im Speicher, solange der Tresor entsperrt ist, und verschwindet beim Sperren, beim Ablaufen des Timers oder beim Neuladen der Seite.
Dies sind die genauen Parameter, damit du sie mit denen anderer Passwortmanager vergleichen kannst:
| Parameter | Wert in Vault | Referenz |
|---|---|---|
| Schlüsselableitung | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (rev. 3, 2017) fordert ein Minimum von 10.000 Iterationen |
| Iterationen | 310.000 | 31-mal das Minimum von NIST; die Zahl, die OWASP empfohlen hat, bevor sie auf 600.000 erhöht wurde |
| Salt | 16 zufällige Bytes pro Tresor | crypto.getRandomValues des Browsers |
| Verschlüsselung | AES-256-GCM | Authentifizierte Verschlüsselung: erkennt Manipulation der Daten, NIST SP 800-38D |
| IV | 12 zufällige Bytes (96 Bits) pro Eintrag | Empfohlene Größe in NIST SP 800-38D für GCM |
| Schlüssel im Speicher | Als nicht exportierbar in WebCrypto markiert | Der Browser selbst verhindert das Extrahieren des Schlüsselmaterials |
| Schlüsselverifikation | Ein fest verschlüsselter Testwert wird beim Erstellen des Tresors entschlüsselt | Der Server validiert niemals den Schlüssel: er kennt ihn nicht |
Zwei Nuancen der Ehrlichkeit zu dieser Tabelle, denn das sind die Dinge, die ein Prospekt überspringt:
- 310.000 Iterationen liegen über dem normativen Minimum und unter der aktuellen Empfehlung von OWASP (600.000) für PBKDF2-HMAC-SHA256. Als öffentliche Referenz hat Bitwarden seinen Standardwert 2023 auf 600.000 erhöht und 1Password dokumentiert 650.000 in seinem Sicherheitsdesign, obwohl letzteres außerdem einen lokalen geheimen Schlüssel hinzufügt.
- Vault verwendet nicht Argon2id, was die Literatur heute empfiehlt, wenn es verfügbar ist. Es verwendet PBKDF2, weil es das ist, was WebCrypto nativ im Browser anbietet.
Was an den Server für jeden Eintrag gesendet wird, ist buchstäblich dies:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Das Feld type (login oder note) wird absichtlich im Klartext übertragen, um das Symbol und die Liste ohne Entschlüsselung anzuzeigen. Der Titel, die URL, der Benutzer, das Passwort und die Notizen sind innerhalb des ciphertext.
Was du in Vault speichern kannst und was passiert, wenn du das Handy auf den Tisch legst
Vault speichert zwei Arten von Einträgen —Zugänge (Titel, URL, Benutzer, Passwort und Notizen) und sichere Notizen (Titel und Text)— und schließt sich automatisch nach den Minuten der Inaktivität, die du konfigurierst, zwischen 1 und 120, mit 5 als Standard.
Was du in der App findest, geprüft:
- Passwortgenerator mit 20 Zeichen, einschließlich Großbuchstaben, Kleinbuchstaben, Ziffern und 25 Symbolen, unter Verwendung des kryptografischen Generators des Browsers. Es gibt etwa 6,2 × 10³⁸ mögliche Kombinationen (≈ 129 Bits): keine Wörterbuchliste kommt da hin.
- Stärke-Messgerät von 0 bis 4 während des Tippens, sowohl beim Master-Passwort als auch bei den gespeicherten Passwörtern.
- Kopieren mit automatischer Löschung der Zwischenablage nach 30 Sekunden, damit ein kopiertes Passwort nicht auf die nächste App wartet, die die Zwischenablage liest.
- Passwort anzeigen / ausblenden im Detail und URL des Zugangs in einem neuen Tab öffnen.
- Sofortsuche nach Titel, URL und Benutzer, die auf deinem Gerät über die bereits entschlüsselten Einträge filtert.
- Manuelle Sperre mit einem Knopf, zusätzlich zur automatischen.
- Direkter Link zu einem Eintrag: kopiere einen Link, der nur die numerische ID enthält. Ohne das Master-Passwort zeigt dieser Link absolut nichts an.
- Der Timer wird mit deiner Aktivität (Berührungen, Tastatur, Scrollen) zurückgesetzt, sodass er dich nicht mitten in einem Formular abmeldet.
Die automatische Sperre ist die Funktion, die im Alltag am meisten auffällt und die der Browser nicht hat: Fünf Minuten, nachdem du das Handy auf den Tisch gelegt hast, werden deine Passwörter wieder zu unlesbaren Blöcken, obwohl die Sitzung weiterhin geöffnet ist.
Was Vault nicht tut und warum es wichtig ist, das vor dem Start zu wissen
Vault ist ein verschlüsselter Speicher, keine Sicherheits-Suite. Das ist es, was nicht vorhanden ist, ohne Umschweife gesagt, damit niemand damit rechnet:
- Stellt deinen Master-Schlüssel nicht wieder her. Wenn du ihn vergisst, ist der Inhalt unwiederbringlich: es gibt keine Kopie, keine Sicherheitsfrage und keinen Support, der helfen kann. Das ist die direkte Folge des Modells, kein Versäumnis.
- Füllt keine Formulare automatisch auf Webseiten aus: es gibt keine Browsererweiterung und kein Autocomplete. Man kopiert und fügt ein.
- Hat kein biometrisches Entsperren: man gelangt mit dem Master-Schlüssel hinein.
- Generiert oder speichert keine Zwei-Faktor-Authentifizierungscodes (TOTP).
- Überprüft nicht, ob deine Passwörter in bekannten Leaks erscheinen.
- Importiert oder exportiert keine CSV-Dateien über den Browser oder einen anderen Manager: die Einträge werden manuell erstellt.
- Erlaubt kein Teilen von Einträgen mit einer anderen Person und hat keine Team-Speicher.
- Funktioniert nicht offline: die verschlüsselten Einträge werden beim Entsperren vom Server heruntergeladen.
- Speichert keine Historie von vorherigen Passwörtern, keine Ordner, keine Tags, keine Favoriten.
- Schützt kein bereits kompromittiertes Gerät. Wenn auf deinem Gerät ein Keylogger läuft, sieht er deinen Master-Schlüssel, wenn du ihn eingibst. Kein Manager — weder Vault noch ein anderer — löst das; das lässt sich nur durch ein sauberes Gerät lösen.
Und eine weitere allgemeine Grenze: Vault ist ein Werkzeug zum verschlüsselten Speichern, keine Sicherheitszertifizierung und kein Compliance-Urteil. Wenn du Daten Dritter verwaltest, die gesetzlichen Verpflichtungen unterliegen, ist diese Bewertung dein Berater, nicht eine App.
Wie man einen Master-Schlüssel wählt, der einen Offline-Angriff übersteht
Der beste Master-Schlüssel ist kein verworrenes Passwort aus acht Zeichen: es sind vier oder fünf zufällige Wörter, die zufällig gewählt werden und nicht von dir. Sie sind leichter zu merken und viel schwieriger zu knacken, denn was einen Angriff teuer macht, ist nicht die Seltenheit der Symbole, sondern die Anzahl der Kombinationen.
Um es mit Zahlen zu verdeutlichen, hier ist die Größenordnung eines Brute-Force-Angriffs gegen PBKDF2-SHA256 mit 310.000 Iterationen. Es wird von einer Rate von etwa 21.000 Versuchen pro Sekunde auf einer High-End-GPU ausgegangen — die Größenordnung, die die öffentlichen Benchmarks von hashcat für PBKDF2-HMAC-SHA256 bei 310.000 Iterationen ergeben — und es wird die durchschnittliche Zeit gezählt, das heißt, die Hälfte des Suchraums:
| Master-Schlüssel | Kombinationen | Entropie | 1 GPU | 100 GPUs |
|---|---|---|---|---|
| 3 zufällige Wörter (Liste von 7.776) | 4,7 × 10¹⁴ | 38,8 Bits | ~355 Jahre | ~3,5 Jahre |
| 4 zufällige Wörter | 3,7 × 10¹⁵ | 51,7 Bits | ~2.760 Jahre | ~28 Jahre |
| 5 zufällige Wörter | 2,8 × 10¹⁹ | 64,6 Bits | ~21 Millionen Jahre | ~214.000 Jahre |
| 8 Zeichen, die von einer Person gewählt wurden | — | weit unter dem theoretischen Wert | Stunden oder Tage | Minuten |
Die letzte Zeile ist die wichtige. Ein Passwort aus acht Zeichen mit Großbuchstaben, Zahl und Symbol hat theoretisch die gleiche Entropie wie vier zufällige Wörter, aber Menschen wählen nicht zufällig: wir wählen Eigennamen, Jahre und ein abschließendes Ausrufezeichen, und die Wörterbücher mit Mutationsregeln nutzen genau das aus. Das erklärt das NIST selbst im Anhang A der SP 800-63B, die aus demselben Grund von obligatorischen Zusammensetzungsregeln und regelmäßigen Ablauffristen abrät.
Praktische Regeln für den Master-Schlüssel von Vault:
- Mindestens vier Wörter, fünf wenn möglich. Wähle sie mit Würfeln oder einem Generator, nicht aus dem Kopf.
- Verwende ihn nirgendwo anders. Es ist das einzige Passwort, das niemals wiederholt werden darf.
- Schreibe es auf Papier und bewahre es an einem Ort auf, wo du wichtige Dokumente aufbewahrst. Mit einem Modell ohne Wiederherstellung ist Papier in einer geschlossenen Schublade ein legitimes Backup, keine Häresie.
- Vault verlangt mindestens 8 Zeichen, aber das ist ein technischer Boden, keine Empfehlung. Strebe 20 oder mehr an.
- Teste es am selben Tag, indem du das Vault ein paar Mal schließt und öffnest, bevor du vierzig Konten hinzufügst.
Wie man seine Passwörter vom Browser zu Vault überträgt, ohne sich zu verheddern
Vault importiert keine CSV-Dateien, daher ist die Migration manuell. Das, was nach einem Nachteil klingt, wird zur einzigen Gelegenheit im Leben, in der du wirklich deine Konten überprüfen wirst. Mach es in Etappen, in sieben Schritten:
- Erstelle die Liste von dem, was du hast. In Chrome,
chrome://password-manager/passwords; in Firefox,about:logins; in Safari, Einstellungen → Passwörter. Du wirst sehen, wie viele es sind und wie viele duplikate vorhanden sind. - Ordne nach Kritikalität, nicht alphabetisch. Haupt-E-Mail zuerst (das ist das Konto, das alle anderen wiederherstellt), dann Bank, dann der Rest.
- Erstelle deinen Master-Schlüssel in Vault gemäß den Regeln des vorherigen Abschnitts und schreibe ihn auf Papier.
- Beginne mit den zehn kritischen Konten. Für jedes: melde dich beim Dienst an, ändere das Passwort in ein neues, das mit dem Button des Vault-Generators erstellt wurde, und speichere es als Zugang mit seiner URL und seinem Benutzernamen.
- Ändere zuerst die Duplikate. Wenn dasselbe Passwort an fünf Stellen verwendet wird, sind diese fünf deine echte Priorität.
- Lösche im Browser, was du bereits migriert hast und deaktiviere das Angebot, Passwörter zu speichern, um nicht mit zwei unsynchronisierten Kopien zu enden. Die Hälfte an jedem Ort zu behalten, ist die schlechteste aller Welten.
- Die, die keine Zugänge sind, speichere sie als sichere Notiz: WLAN-Passwörter, PIN für den Safe, Backup-Codes für die Zwei-Faktor-Authentifizierung.
Wenn du in einer Woche nur zehn Konten migrierst, ist das perfekt. Zehn Konten mit einzigartigem und verschlüsseltem Passwort sind bereits mehr, als die meisten haben.
Häufig gestellte Fragen
Ist ein Passwortmanager sicherer als der Browser?
Ja, im Szenario, das heute den meisten Schaden anrichtet: Ein Programm, das mit deinem Benutzerkonto ausgeführt wird, kann den Speicher des Browsers ohne zusätzliche Geheimnisse lesen, während ein Zero-Knowledge-Manager zusätzlich deinen Master-Schlüssel benötigen würde, der sich weder auf dem Gerät noch auf dem Server befindet. Der Browser hat außerdem keine Inaktivitätsblockierung.
Was passiert, wenn ich den Master-Schlüssel von Vault vergesse?
Du verlierst den Zugang zum Inhalt, ohne Ausnahme und ohne Möglichkeit zur Wiederherstellung. Es gibt keine Kopie des Schlüssels auf irgendeinem Server, sodass niemand ihn zurücksetzen kann. Daher die Empfehlung, ihn auf Papier zu schreiben und an einem sicheren Ort aufzubewahren, bevor du beginnst, Konten hinzuzufügen.
Können Vault oder AIsToHire meine Passwörter sehen?
Nein. Die Verschlüsselung und Entschlüsselung erfolgt in deinem Browser mit einem Schlüssel, der aus deinem Master-Schlüssel abgeleitet wird, der niemals gesendet wird. Auf dem Server gibt es nur einen Initialisierungsvektor, einen verschlüsselten Block, den Typ des Eintrags (Zugang oder Notiz) und die Erstellungs- und Änderungsdaten.
Wenn eure Datenbank gehackt wird, sind meine Passwörter sichtbar?
Nicht im Klartext. Wer die Datenbank mitnimmt, erhält verschlüsselte Blöcke mit AES-256-GCM, und um sie zu öffnen, benötigt er deinen Master-Schlüssel, der dort nicht ist. Was er sehen würde, sind die Metadaten, die unverschlüsselt übertragen werden: wie viele Einträge du hast, ob es sich um Zugänge oder Notizen handelt und wann du sie erstellt oder geändert hast.
Kann ich Vault auf dem Handy und auf dem Computer mit denselben Passwörtern verwenden?
Ja. Die verschlüsselten Einträge reisen mit deinem Konto, sodass du von jedem Gerät aus denselben Master-Schlüssel eingibst und sie lokal entschlüsselt werden. Was du an jedem Gerät benötigst, ist eine Verbindung und die Eingabe des Schlüssels: Es gibt keinen Offline-Modus.
Füllt Vault nur die Passwörter auf Webseiten aus?
Nein. Es gibt keine Browsererweiterung oder Autovervollständigung: Du öffnest den Eintrag, kopierst den Benutzernamen oder das Passwort und fügst es ein. Was es jedoch tut, ist, die Zwischenablage 30 Sekunden nach dem Kopieren zu löschen.
Muss ich die in Chrome gespeicherten Passwörter löschen?
Es ist ratsam, aber nur, während du sie migrierst. Das Beibehalten desselben Passworts an zwei verschiedenen Orten vergrößert die angreifbare Fläche und führt zu Inkonsistenzen, wenn du es an einem änderst und nicht am anderen. Und wenn du die Speicherung des Browsers für etwas verwendest, aktiviere zumindest das Passwort für die Synchronisation in Chrome oder das Hauptpasswort in Firefox.
Was passiert, wenn ich den Tab schließe, ohne das Vault zu sperren?
Das Vault bleibt ebenfalls gesperrt. Der abgeleitete Schlüssel lebt nur im Speicher der Seite: Wenn du sie schließt oder neu lädst, verschwindet er, und beim nächsten Mal musst du den Master-Schlüssel erneut eingeben.
Ist Vault kostenlos?
Vault wird über ein AIsToHire-Konto verwendet, und das Konto wird kostenlos erstellt, ohne etwas installieren zu müssen: Es funktioniert im Browser des Handys oder des Computers.
Wo ist Vault
Vault ist die Mini-App von AIsToHire, die Zugänge und Notizen mit Ende-zu-Ende-Verschlüsselung speichert: Der Schlüssel wird in deinem Browser mit PBKDF2-SHA256 von 310.000 Iterationen abgeleitet, jeder Eintrag wird mit AES-256-GCM verschlüsselt, und der Server speichert nur unlesbare Blöcke. Es ist unter Vault — Passwort-Manager mit Ende-zu-Ende-Verschlüsselung.
Es ersetzt kein sauberes Gerät und keine Zwei-Faktor-Authentifizierung, und es stellt deinen Master-Schlüssel nicht wieder her, wenn du ihn verlierst. Was es jedoch tut, ist, dass deine Passwörter nicht mehr in einer Schublade liegen, die sich nur öffnet, weil deine Sitzung aktiv ist.
Erstelle deinen Tresor in Vault und speichere dein erstes verschlüsseltes Passwort in weniger als einer Minute: Den Master-Schlüssel wählst du selbst und verlässt dein Gerät nicht.
Erstelle deinen Tresor in Vault und speichere dein erstes verschlüsseltes Passwort in weniger als einer Minute: Den Master-Schlüssel wählst du selbst und verlässt dein Gerät nicht.Weiterlesen
Alle Artikel ansehen →
Ihr verschlüsselter Tresor Ihres Passwortmanagers wurde gestohlen: Was tun, Schritt für Schritt

Warum Ihre Autoversicherung 2026 gestiegen ist: Durchschnittsprämie von 1.412 € und historischer Rekord

Über WhatsApp diskutieren oder persönlich sprechen: Was sagt die Wissenschaft über Konflikte in Beziehungen durch Nachrichten
