 Vault
Är det säkert att spara lösenord i webbläsaren? Vad som verkligen skyddar och var du bäst sparar dem
Teamet på VaultSkriven med AI-stöd18 min läsningSammanfattning
- Att spara lösenord i webbläsaren skyddar dig mot att någon stjäl din hårddisk, inte mot ett program som redan körs med ditt användarkonto: Chromiums egna säkerhets-FAQ lämnar angriparen med lokal åtkomst till ditt konto utanför sin hotmodell.
- Molnsynkroniseringen i Firefox och iCloud-nyckelringen är faktiskt end-to-end-krypterad; den i Chrome är det bara om du aktiverar en separat lösenfras. Den svaga punkten är i alla tre fallen enhetens lokala kopia.
- App-Bound Encryption, som Chrome introducerade i version 127 (30 juli 2024), höjde ribban i Windows, men under de följande månaderna publicerades sätt att kringgå den och infostealer-program fick tillbaka åtkomsten.
- En zero-knowledge-hanterare ändrar ekvationen: nyckeln härleds på din enhet, servern lagrar bara oläsliga block och innehållet låses av sig självt efter några minuters inaktivitet.
- Vault, miniappen från AIsToHire, gör precis det med PBKDF2-SHA256 med 310 000 iterationer och AES-256-GCM. I gengäld har den ingen nyckelåterställning, ingen automatisk ifyllning och ingen biometri: den här artikeln säger exakt vad den gör och inte gör.
Om du har kommit hit när du sökte på "är det säkert att spara lösenord i webbläsaren" har du förmodligen redan trettio eller fyrtio sparade i Chrome, Firefox eller Safari och har börjat tvivla. Det ärliga svaret är varken "ja" eller "nej": det beror på vad du vill skydda dig mot. Den här artikeln förklarar var varje webbläsare sparar dina lösenord, vad som krävs för att läsa dem, vad som förändrades 2024 och vad som märks med en hanterare med end-to-end-kryptering som Vault, den krypterade lösenordshanteraren från AIsToHire.
Allt som här påstås om Vault är kontrollerat mot dess kod och dess datamodell, och det finns ett helt avsnitt om vad den inte gör. En artikel om säkerhet som bara berättar den bra hälften går inte att fatta några beslut utifrån.
Är det säkert att spara lösenord i webbläsaren?
Det är säkert mot stöld av en avstängd dator och mot en nyfiken person som öppnar filen för hand, och det är osäkert mot vilket program som helst som körs med ditt eget användarkonto. Webbläsarna krypterar lösenordsdatabasen med en nyckel som systemet automatiskt lämnar ut till den användarens processer: det finns ingen extra hemlighet som angriparen måste gissa. Det är den avgörande skillnaden mot en hanterare som kräver en huvudnyckel.
Med andra ord: webbläsaren skyddar filen, inte innehållet medan du är inne i din session. Google erkänner det uttryckligen i Chromiums säkerhets-FAQ, där lokala attacker (någon eller något som redan kör kod i ditt konto) hamnar utanför webbläsarens hotmodell.
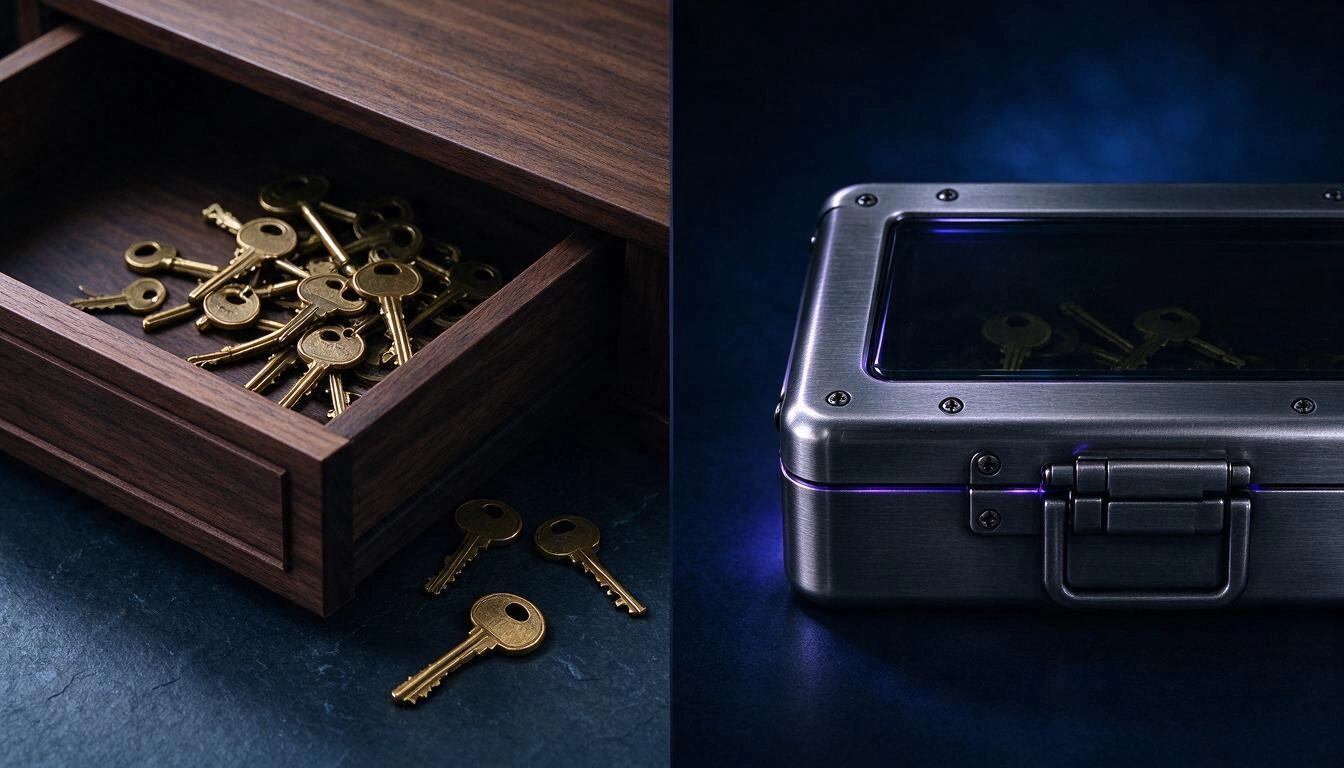
Bilden sammanfattar de två filosofierna. Till vänster ligger nycklarna i en låda: stängd när du inte är där, öppen så fort du är det. Till höger ligger nycklarna i en kista som förblir stängd även om lådan är öppen, eftersom kombinationen varken finns i lådan eller i kistan.
Varje webbläsare sparar lösenorden på olika ställen, och de skyddar inte lika mycket
De tre största webbläsarna använder olika mekanismer, och en av dem (Safari med nyckelringen) skyddar en hel del bättre än de två andra. Den här tabellen sammanfattar var varje lager finns och vad en angripare behöver för att läsa det.
| Webbläsare | Var den sparar lösenorden | Hur den skyddar dem | Vad en angripare behöver |
|---|---|---|---|
| Chrome / Edge (Windows) | SQLite-filen Login Data i profilen | Nyckel i Local State, skyddad med användarens DPAPI + App-Bound Encryption sedan 2024 | Köra kod med ditt användarkonto på den datorn |
| Chrome (macOS) | Login Data i profilen | Nyckel sparad i systemets nyckelring | Din öppna session eller nyckelringens lösenord |
| Chrome (Linux) | Login Data i profilen | libsecret / KWallet om det finns en nyckelring; annars en känd intern nyckel | Åtkomst till profilen; utan nyckelring knappt mer än så |
| Firefox | logins.json + key4.db i profilen | Lokal nyckel i key4.db; verklig kryptering bara om du aktiverar huvudlösenordet (avstängt som standard) | Kopiera två filer ur profilen |
| Safari (macOS/iOS) | Systemets nyckelring / iCloud-nyckelringen | Kryptering knuten till enheten, upplåsningskod och Secure Enclave; iCloud-nyckelringen är end-to-end enligt Apples plattformssäkerhetsguide | Låsa upp enheten |
Två praktiska slutsatser av tabellen:
- Firefox utan huvudlösenord är det skörare fallet. Det finns kända fria verktyg (som
firefox_decrypt) som läserlogins.jsonmed hjälp avkey4.db, utan någon extra hemlighet. Om du använder Firefox och inte har huvudlösenordet aktiverat, aktivera det i dag under Inställningar → Integritet och säkerhet. - Safari är som standard den tuffaste av de tre, eftersom nyckelringen är knuten till enhetens upplåsning och till hårdvaran. Det är inte oavgjort mellan webbläsarna.
När det gäller synkroniseringen är det bra att vara rättvis, eftersom det cirkulerar mycket förvirring: Firefox Sync och iCloud-nyckelringen är end-to-end till sin konstruktion, och Chromes synkronisering är det bara om du aktiverar en egen lösenfras i synkroniseringsinställningarna. Det vill säga: webbläsarnas problem ligger inte i molnet, det ligger i den lokala kopian och i att det inte finns någon låsning som skyddar innehållet medan din session är öppen.
Chromes appbundna kryptering höjde ribban 2024, men stängde inte dörren
Chrome 127, som släpptes den 30 juli 2024, introducerade App-Bound Encryption i Windows: en privilegierad tjänst som knyter dekrypteringen till programmets identitet, så att ett annat program som körs med samma användarkonto inte längre bara kan be om nyckeln. Google tillkännagav den med början för cookies och uttryckte en avsikt att utvidga den till lösenord och betalningsuppgifter.
Det var en verklig förbättring och den bör erkännas. Det bör också sägas hur det gick: under de följande månaderna publicerades flera tekniker för att kringgå mekanismen och de mest aktiva familjerna av infostealer fick tillbaka förmågan att läsa uppgifterna. Kapplöpningen pågår fortfarande.
Slutsatsen är inte att "Chrome är dåligt". Det är att ett lager vars hemlighet förvaras av själva operativsystemet beror på att operativsystemet vinner varje runda. Ett lager vars hemlighet finns i ditt huvud beror inte på det.
Den verkliga risken har ett namn: infostealer och återanvända lösenord
Hotet som i dag tömmer lösenordslager är inte avancerad kryptoanalys: det är ett program som stjäl inloggningsuppgifter (infostealer) och som kommer med ett piratinstallationsprogram, en crack eller en bilaga, körs med ditt användarkonto och kopierar filerna i webbläsarens profil. Därefter säljs uppgifterna i partier och ger åtkomst till andra tjänster där offret återanvände lösenordet.
Den siffra som bäst visar problemets storlek publicerades av Verizon i Data Breach Investigations Report 2024 (maj 2024): användningen av stulna inloggningsuppgifter förekommer i 31 % av alla intrång som analyserats under de föregående tio åren. Det är inte en teknik bland många; det är den dominerande ingången.
Och därifrån kommer den mest lönsamma regeln i hela hemmasäkerheten:
Ett unikt lösenord per tjänst gör ett dataläckage till en isolerad incident. Ett återanvänt lösenord gör det till en kedja.
Problemet är att ingen kommer ihåg fyrtio olika lösenord. Därför är den användbara frågan inte "litar jag på webbläsaren?", utan "var sparar jag dem så att jag kan använda ett unikt på varje ställe?".
Vad "zero-knowledge" betyder och vad som märks
Zero-knowledge betyder att krypteringen och dekrypteringen sker på din enhet, med en nyckel som härleds ur en huvudnyckel som aldrig skickas till servern. Servern lagrar krypterade block och de offentliga parametrar som behövs för att härleda nyckeln, men har inte, och kan inte få tag på, något läsbart. Om någon kopierar hela databasen tar den med sig brus.
Den här tabellen jämför vad varje aktör ser i de tre scenarierna:
| Vad som finns | Webbläsare (lokalt lager) | Webbläsarsynkronisering | Zero-knowledge-hanterare som Vault |
|---|---|---|---|
| Vem som har dekrypteringsnyckeln | Operativsystemet, för ditt användarkonto | Leverantören, utom vid E2E (iCloud, Firefox Sync, Chrome med lösenfras) | Bara du: den härleds ur din huvudnyckel i webbläsaren |
| Vad servern ser | Gäller inte | Krypterade data; metadata beroende på leverantör | iv + ciphertext, typ av post och datum |
| Vad som händer om databasen stjäls | Gäller inte | Beror på modellen | AES-256-GCM-block som är oläsliga utan din nyckel |
| Vad som händer om ett program körs med ditt användarkonto | Kan läsa lagret | Kan läsa det lokala lagret | Bara om valvet är upplåst i det ögonblicket |
| Finns det låsning vid inaktivitet | Nej | Nej | Ja, konfigurerbar |
| Går det att återfå åtkomst om du glömmer hemligheten | Ja (det är din session) | Ja (leverantörens konto) | Nej, av konstruktion |
Den sista raden är modellens verkliga pris, och den måste förstås innan du börjar: det finns ingen knapp "jag har glömt min huvudnyckel". Om ingen kan läsa dina uppgifter kan heller ingen ge tillbaka dem till dig.
Vad LastPass-fallet 2022 lärde oss om parametrar, inte om modellen
I december 2022 bekräftade LastPass att en angripare hade kopierat en säkerhetskopia med kundernas valv. Zero-knowledge-modellen höll i allt väsentligt, eftersom de känsliga fälten fortfarande var krypterade, men incidenten lämnade två lärdomar som gäller för alla hanterare.
Den första: okrypterad metadata avslöjar också något. I de valven låg webbplatsernas webbadresser i klartext, vilket gör det möjligt att profilera offret även om lösenorden inte läses. Den andra: härledningsparametrarna är lika viktiga som algoritmen. Många gamla konton behöll antal iterationer långt under tidens standardvärde (100 100), vilket gör en ordlisteattack mot huvudnyckeln mycket billigare.
Därifrån kommer det kriterium du bör döma varje hanterare efter, Vault inkluderat: fråga vilken algoritm, hur många iterationer och vad som lämnas okrypterat. Om svaret inte är publicerat är det också ett svar.
Så krypterar Vault det du sparar, steg för steg
Vault härleder en AES-256-GCM-nyckel ur din huvudnyckel med PBKDF2-SHA256 och 310 000 iterationer, krypterar varje post för sig i webbläsaren och skickar bara paret iv + ciphertext till servern. Huvudnyckeln sparas ingenstans: den lever i minnet medan valvet är upplåst och försvinner vid låsning, när timern löper ut eller när sidan laddas om.
Det här är de exakta parametrarna, så att du kan jämföra dem med vilken annan hanterare som helst:
| Parameter | Värde i Vault | Referens |
|---|---|---|
| Nyckelhärledning | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (rev. 3, 2017) kräver minst 10 000 iterationer |
| Iterationer | 310 000 | 31 gånger NIST:s minimum; den siffra som OWASP rekommenderade innan den höjdes till 600 000 |
| Salt | 16 slumpmässiga byte per valv | webbläsarens crypto.getRandomValues |
| Kryptering | AES-256-GCM | Autentiserad kryptering: upptäcker manipulation av data, NIST SP 800-38D |
| IV | 12 slumpmässiga byte (96 bitar) per post | Rekommenderad storlek i NIST SP 800-38D för GCM |
| Nyckel i minnet | Markerad som icke-exporterbar i WebCrypto | Webbläsaren själv hindrar att nyckelmaterialet extraheras |
| Verifiering av nyckeln | En fast testpost som krypterades när valvet skapades dekrypteras | Servern validerar aldrig nyckeln: den känner inte till den |
Två ärliga nyanser om den tabellen, eftersom det är sådant som en broschyr hoppar över:
- 310 000 iterationer ligger över det normativa minimet och under OWASP:s nuvarande rekommendation (600 000) för PBKDF2-HMAC-SHA256. Som offentlig referens höjde Bitwarden sitt standardvärde till 600 000 under 2023 och 1Password dokumenterar 650 000 i sin säkerhetsdesign, även om den senare dessutom lägger till en lokal hemlig nyckel.
- Vault använder inte Argon2id, som är det litteraturen rekommenderar i dag när det är tillgängligt. Den använder PBKDF2 eftersom det är vad WebCrypto erbjuder nativt i webbläsaren.
Det som kommer till servern för varje post är bokstavligen detta:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Fältet type (login eller note) ligger i klartext med avsikt, för att kunna visa ikonen och listan utan att dekryptera något. Titeln, webbadressen, användarnamnet, lösenordet och anteckningarna ligger inne i ciphertext.
Vad du kan spara i Vault och vad den gör när du lägger mobilen på bordet
Vault sparar två typer av poster, inloggningar (titel, webbadress, användarnamn, lösenord och anteckningar) och säkra anteckningar (titel och text), och stängs av sig själv efter de minuters inaktivitet som du ställer in, mellan 1 och 120, med 5 som standard.
Det du hittar där inne, kontrollerat i appen:
- Lösenordsgenerator på 20 tecken med versaler, gemener, siffror och 25 symboler, med webbläsarens kryptografiska generator. Det blir ungefär 6,2 × 10³⁸ möjliga kombinationer (≈ 129 bitar): ingen ordlista kommer i närheten.
- Styrkemätare från 0 till 4 medan du skriver, både för huvudnyckeln och för de lösenord du sparar.
- Kopiering med automatisk rensning av urklippet efter 30 sekunder, så att ett kopierat lösenord inte blir liggande och vänta på nästa app som läser urklippet.
- Visa / dölj lösenordet i detaljvyn och öppna webbadressen för inloggningen i en ny flik.
- Omedelbar sökning på titel, webbadress och användarnamn, som filtrerar på din enhet bland de redan dekrypterade posterna.
- Manuell låsning med en knapp, utöver den automatiska.
- Direktlänk till en post: kopiera en länk som bara innehåller det numeriska ID:t. Utan huvudnyckeln visar den länken absolut ingenting.
- Timern nollställs med din aktivitet (tryck, tangentbord, scroll), så den kastar inte ut dig mitt i ett formulär.
Den automatiska låsningen är den funktion som märks mest i vardagen och den som webbläsaren saknar: fem minuter efter att du lagt mobilen på bordet är dina lösenord oläsliga block igen, även om sessionen fortfarande är öppen.
Vad Vault INTE gör, och varför du bör veta det innan du börjar
Vault är ett krypterat lager, inte en säkerhetssvit. Det här är vad den inte har i dag, sagt rakt ut så att ingen kommer hit och väntar sig det:
- Den återställer inte din huvudnyckel. Om du glömmer den går innehållet inte att få tillbaka: det finns ingen kopia, ingen säkerhetsfråga och ingen support som kan göra något. Det är den direkta följden av modellen, inte ett förbiseende.
- Den fyller inte i formulär automatiskt på webbplatser: det finns inget webbläsartillägg och ingen automatisk ifyllning. Man kopierar och klistrar in.
- Den har ingen biometrisk upplåsning: man går in genom att skriva huvudnyckeln.
- Den genererar eller sparar inga koder för tvåstegsverifiering (TOTP).
- Den kontrollerar inte om dina lösenord förekommer i kända läckor.
- Den importerar eller exporterar inte CSV-filer från webbläsaren eller en annan hanterare: posterna skapas för hand.
- Den låter dig inte dela poster med en annan person och har inga teamvalv.
- Den fungerar inte offline: de krypterade posterna laddas ned från servern vid upplåsning.
- Den sparar ingen historik över tidigare lösenord, inga mappar, inga etiketter och inga favoriter.
- Den skyddar inte en enhet som redan är komprometterad. Om det körs en tangentbordsavlyssnare på din dator ser den din huvudnyckel när du skriver den. Ingen hanterare, varken Vault eller någon annan, löser det; det löses genom att hålla enheten ren.
Och en gräns till, av allmän karaktär: Vault är ett verktyg för krypterad lagring, inte ett säkerhetscertifikat eller ett utlåtande om regelefterlevnad. Om du hanterar tredje parts uppgifter som omfattas av rättsliga skyldigheter tillkommer den bedömningen din rådgivare, inte en app.
Så väljer du en huvudnyckel som står emot en offlineattack
Den bästa huvudnyckeln är inte ett krångligt lösenord på åtta tecken: det är fyra eller fem slumpmässiga ord, valda av slumpen och inte av dig. De är lättare att komma ihåg och mycket dyrare att knäcka, eftersom det som gör en attack dyrare inte är hur ovanliga symbolerna är utan antalet kombinationer.
För att visa det med siffror är det här storleksordningen på en brute force-attack mot PBKDF2-SHA256 med 310 000 iterationer. Man antar en takt på ungefär 21 000 försök per sekund på ett avancerat grafikkort, den storleksordning som de offentliga benchmarks för hashcat ger för PBKDF2-HMAC-SHA256 när de skalas till 310 000 iterationer, och räknar medeltiden, det vill säga halva sökutrymmet:
| Huvudnyckel | Kombinationer | Entropi | 1 GPU | 100 GPU:er |
|---|---|---|---|---|
| 3 slumpmässiga ord (lista på 7 776) | 4,7 × 10¹⁴ | 38,8 bitar | ~355 år | ~3,5 år |
| 4 slumpmässiga ord | 3,7 × 10¹⁵ | 51,7 bitar | ~2 760 år | ~28 år |
| 5 slumpmässiga ord | 2,8 × 10¹⁹ | 64,6 bitar | ~21 miljoner år | ~214 000 år |
| 8 tecken valda av en person | — | mycket lägre än den teoretiska | timmar eller dagar | minuter |
Den sista raden är den viktiga. Ett lösenord på åtta tecken med versal, siffra och symbol har på pappret samma entropi som fyra slumpmässiga ord, men människor väljer inte slumpmässigt: vi väljer egennamn, årtal och ett utropstecken på slutet, och ordlistor med mutationsregler utnyttjar precis det. NIST förklarar det själv i bilaga A till SP 800-63B, som av samma skäl avråder från obligatoriska sammansättningsregler och periodiska utgångsdatum.
Praktiska regler för Vaults huvudnyckel:
- Minst fyra ord, fem om du kan. Välj dem med tärningar eller med en generator, inte ur huvudet.
- Använd den inte någon annanstans. Det är det enda lösenord som aldrig får återanvändas.
- Skriv ned den på papper och förvara den där du förvarar viktiga dokument. Med en modell utan återställning är papper i en låst låda en legitim säkerhetskopia, inte en kätterska.
- Vault kräver minst 8 tecken, men det är ett tekniskt golv, inte en rekommendation. Sikta på 20 eller fler.
- Testa den samma dag genom att stänga och öppna valvet ett par gånger, innan du lägger in fyrtio konton.
Så flyttar du dina lösenord från webbläsaren till Vault utan att trassla till det
Vault importerar inte CSV-filer, så flytten görs manuellt. Det som låter obekvämt blir det enda tillfälle i livet då du på riktigt går igenom dina konton. Gör det i omgångar, i sju steg:
- Ta fram listan på det du har. I Chrome
chrome://password-manager/passwords; i Firefoxabout:logins; i Safari Inställningar → Lösenord. Du ser hur många de är och hur många som är återanvända. - Sortera efter hur kritiska de är, inte i alfabetisk ordning. Huvudmejlen först (det är kontot som återställer alla andra), därefter banken, därefter resten.
- Skapa din huvudnyckel i Vault enligt reglerna i föregående avsnitt och skriv ned den på papper.
- Börja med de tio kritiska kontona. För vart och ett: gå in i tjänsten, byt lösenordet mot ett nytt som skapats med knappen för Vaults generator och spara det som en inloggning med webbadress och användarnamn.
- Byt de återanvända först. Om samma lösenord finns på fem ställen är de fem din verkliga prioritet.
- Radera från webbläsaren det du redan har flyttat och stäng av erbjudandet att spara lösenord, så att du inte får två osynkade kopior. Att ha hälften på varje ställe är det sämsta av två världar.
- De som inte är inloggningar sparar du som säker anteckning: wifi-nycklar, kassaskåpets PIN-kod, reservkoder för tvåstegsverifiering.
Om du en vecka bara flyttar tio konton är det perfekt. Tio konton med unikt och krypterat lösenord är redan mer än vad de flesta har.
Vanliga frågor
Är en lösenordshanterare säkrare än webbläsaren?
Ja i det scenario som i dag gör mest skada: ett program som körs med ditt användarkonto kan läsa webbläsarens lager utan någon extra hemlighet, medan det i en zero-knowledge-hanterare dessutom skulle behöva din huvudnyckel, som varken finns på enheten eller på servern. Webbläsaren har dessutom ingen låsning vid inaktivitet.
Vad händer om jag glömmer Vaults huvudnyckel?
Du förlorar åtkomsten till innehållet, utan undantag och utan någon möjlig återställning. Det finns ingen kopia av nyckeln på någon server, så ingen kan återställa den. Därför rekommendationen att skriva ned den på papper och förvara den på ett säkert ställe innan du börjar lägga in konton.
Kan Vault eller AIsToHire se mina lösenord?
Nej. Krypteringen och dekrypteringen sker i din webbläsare med en nyckel som härleds ur din huvudnyckel, som aldrig skickas. På servern finns bara en initieringsvektor, ett krypterat block, typen av post (inloggning eller anteckning) och datum för skapande och ändring.
Om ni blir hackade, syns mina lösenord då?
Inte i klartext. Den som tog databasen skulle få block krypterade med AES-256-GCM, och för att öppna dem skulle den behöva din huvudnyckel, som inte finns där. Det den skulle se är den metadata som skickas okrypterad: hur många poster du har, om de är inloggningar eller anteckningar och när du skapade eller ändrade dem.
Kan jag använda Vault på mobilen och på datorn med samma lösenord?
Ja. De krypterade posterna följer med ditt konto, så från vilken enhet som helst anger du samma huvudnyckel och de dekrypteras lokalt. Det du behöver på varje enhet är uppkoppling och att ange nyckeln: det finns inget offlineläge.
Fyller Vault i lösenorden på webbsidor automatiskt?
Nej. Det finns inget webbläsartillägg och ingen automatisk ifyllning: du öppnar posten, kopierar användarnamnet eller lösenordet och klistrar in. Det den gör är att rensa urklippet 30 sekunder efter kopieringen.
Måste jag radera lösenorden som sparats i Chrome?
Det är lämpligt, men bara allteftersom du flyttar dem. Att ha samma lösenord sparat på två olika ställen multiplicerar den exponerade ytan och ger avvikelser när du byter det på ett ställe och inte på det andra. Och om du fortsätter att använda webbläsarens sparfunktion till något, aktivera åtminstone synkroniseringens lösenfras i Chrome eller huvudlösenordet i Firefox.
Vad händer om jag stänger fliken utan att låsa valvet?
Valvet blir låst ändå. Den härledda nyckeln lever bara i sidans minne: när du stänger eller laddar om den försvinner den, och nästa gång måste du skriva huvudnyckeln igen.
Är Vault gratis?
Vault används från ett AIsToHire-konto och kontot skapas gratis, utan att installera något: det fungerar i webbläsaren på mobilen eller datorn.
Var finns Vault
Vault är miniappen från AIsToHire som sparar inloggningar och anteckningar med end-to-end-kryptering: nyckeln härleds i din webbläsare med PBKDF2-SHA256 med 310 000 iterationer, varje post krypteras med AES-256-GCM och servern lagrar bara oläsliga block. Den finns på Vault — Lösenordshanterare med end-to-end-kryptering.
Den ersätter inte en ren enhet eller tvåstegsverifiering, och den återställer inte din huvudnyckel om du förlorar den. Det den gör är att dina lösenord slutar ligga i en låda som öppnar sig själv bara för att din session är öppen.
Skapa ditt valv i Vault och spara ditt första krypterade lösenord på under en minut: huvudnyckeln väljer du själv och den lämnar aldrig din enhet.
Skapa ditt valv i Vault och spara ditt första krypterade lösenord på under en minut: huvudnyckeln väljer du själv och den lämnar aldrig din enhet.Läs vidare
Visa alla inlägg →
Ditt lösenordshanterares krypterade valv har blivit stulet: vad du ska göra, steg för steg

Bråka på WhatsApp eller prata ut personligen: vad vetenskapen säger om parkonflikter via meddelanden

Tankekarta, begreppskarta och disposition: skillnader och när du använder vilken
