 aiLinks
Quishing: så byter de ut din verksamhets QR-kod mot en falsk (och hur du undviker det)
Teamet på aiLinksSkriven med AI-stöd15 min läsningSammanfattning
- Spanien är det näst största landet i världen vad gäller upptäckter av quishing: det står för 17 % av totalen, bara efter USA (19 %), enligt ESET Threat Report H1 2026, publicerad den 8 juli 2026 med telemetri från december 2025 till maj 2026 och uppdelad per land av SecurityBrief den 9 juli.
- QR-koden förekommer redan i cirka 11 % av de nätfiskemejl som upptäcks, med ett genomsnitt på 100 000 upptäckter per månad och en topp i april 2026 (ESET, H1 2026).
- Microsoft gick från 7,6 miljoner QR-attacker i januari 2026 till 18,7 miljoner i mars, en ökning på 146 % på ett kvartal, enligt deras rapport om hotbilden via e-post för Q1 2026 (30 april 2026).
- Den fysiska vektorn är en klistermärke ovanpå den äkta QR-koden: INCIBE och OCU har varnat för fall vid parkeringsautomater, laddstationer, restaurangmenyer och falska böter under vindrutetorkaren.
- Ett företags försvar har två halvor: ett fysiskt medium som inte går att manipulera (laminerat, graverat, fastskruvat) och kontroll över koden mål, för att kunna pausa eller omdirigera den på några sekunder och se i statistiken om skanningarna rasar.
Om ditt företag har en QR-kod på gatan –i skyltfönstret, på bordet, vid parkeringsautomaten på din parkering, på skåpbilen– har du precis blivit ett billigt mål. Bedrägeriet behöver inte hacka dig: det behöver en skrivare, ett klistermärke och tio sekunder framför din dörr. På aiLinks, AIsToHires verktyg för korta länkar och dynamiska QR-koder med redigerbart mål, ser vi den andra sidan av problemet varje dag: den tryckta QR-koden är oföränderlig, men målet behöver inte vara det. Och där finns just det enda försvar som fungerar när skylten redan sitter på väggen.

Vad är quishing och varför har Spanien blivit dess näst största marknad i världen?
Quishing (av QR + phishing) är det bedrägeri som använder en QR-kod som medel för att leda offret till en falsk webbplats som ber om bankuppgifter eller inloggningsuppgifter. Spanien står för 17 % av alla upptäckter i världen, andra platsen efter USA (19 %) och före Mexiko (6 %), enligt ESET Threat Report H1 2026 (8 juli 2026).
Det är ingen slump. Spanien är ett av de länder där QR-koden blev normal tidigast och mest genomgripande: digital meny på restauranger, betalning vid parkeringsautomater, laddning av elfordon, delade cyklar och sparkcyklar, biljetter, ärenden hos myndigheter. Där det finns en vana att skanna utan att tänka finns det affärer för den som sätter dit ett klistermärke.
Det som förklarar varför filtren inte stoppar det: en QR-kod är en bild, inte en länk. Antiphishing-motorerna som analyserar URL:er i text ser ingenting att analysera. Därför förekommer QR-koden nu i omkring 11 % av de nätfiskemejl som ESET har upptäckt, med ett genomsnitt på 100 000 upptäckter i månaden och en topp i april 2026.
| Källa | Uppgift | Period |
|---|---|---|
| ESET Threat Report H1 2026 | Spanien, 2:a land: 17 % av upptäckterna av quishing (USA 19 %, Mexiko 6 %) | dec 2025 – maj 2026 |
| ESET Threat Report H1 2026 | QR-koden förekommer i ~11 % av nätfiskemejlen; ~100 000 upptäckter/månad | dec 2025 – maj 2026 |
| Microsoft, hotbild via e-post Q1 2026 | 7,6 M QR-attacker i januari → 18,7 M i mars (+146 %) | jan – mar 2026 |
| Microsoft, Q1 2026 | 8,3 miljarder nätfiskehot via e-post upptäckta | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70 % av de skadliga PDF-filerna hade en QR-kod som ledde till en nätfiskewebbplats | 2026 |
Så byter de ut din verksamhets QR-kod mot en falsk, steg för steg
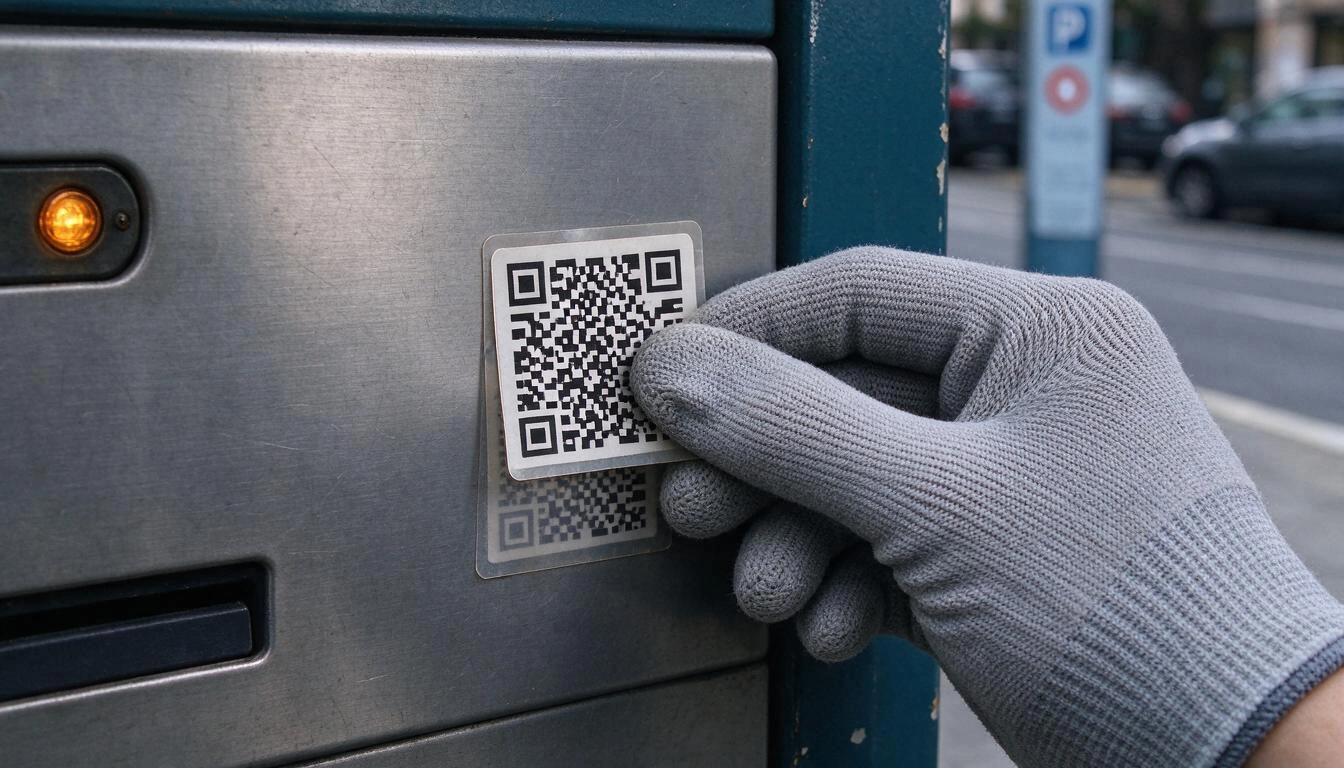
Den fysiska attacken har fyra moment och inget av dem kräver tekniska kunskaper: skriva ut en QR-kod som pekar på en klonad webbplats, klistra den ovanpå din, vänta tills dina kunder skannar den och samla in korten. Angriparen går aldrig in i dina system; hen använder din fasad och ditt rykte som bete.
- De klonar din målsida. Om din QR-kod leder till en betalningsgateway, menyn eller ett formulär replikerar de utseendet. I fallet med de falska böterna som upptäcktes i Málaga var den domän som användes (
dgtmultamalaga.sbs) registrerad hos en lågkostnadsregistrator i Asien, enligt analysen som publicerades av Xataka. - De skriver ut ett klistermärke i exakt samma storlek som din kod. Ibland kopierar de ramen och färgerna på det ursprungliga mediet så att lappen inte syns.
- De sätter det ovanpå, på några sekunder, under en tid med få besökare. Din skylt är orörd och synlig: det enda som har ändrats är mönstret av rutor.
- De skördar. Varje kund som skannar lämnar ut kortuppgifter, inloggningsuppgifter eller en oönskad prenumeration. Och gör det i förtroende för dig.
Varför kan ingen se med blotta ögat vart en QR-kod leder?
För att en QR-kod inte är läsbar text: den är en matris av vita och svarta moduler som kodar en teckensträng, och det mänskliga ögat kan inte tyda den. Två koder som leder till två radikalt olika platser går inte att skilja åt visuellt för någon kund. Den ogenomskinligheten –som är en teknisk fördel– är precis vad quishing utnyttjar.
Därtill kommer mobilens beteende. Många läsare och kameror öppnar länken direkt eller visar den avkortad under en halv sekund, och på en smal skärm klipps en lång domän av just där det misstänkta börjar. OCU rekommenderar därför att stänga av den automatiska öppningen av länkar vid skanning –på Android, från inställningarna i Google Lens– för att kunna läsa URL:en innan man går in.
Obekväm slutsats för alla företag: du kan inte be kunden att verifiera målet, för kunden har inget att göra det med. Verifieringen måste ligga på din sida: i mediet och i den domän som visas när länken öppnas.
De tre scenarier där det förekommer mest i Spanien
Varningarna från INCIBE och OCU koncentreras till tre medier: betalautomater på allmän plats, menyer och matsedlar på restauranger, och falska dokument som imiterar myndigheter. De har ett gemensamt mönster: kunden står upp, har bråttom och utgår från att koden är officiell.
- Parkeringsautomater, laddstationer och delad mobilitet. OCU varnade den 10 juli 2025 för klistermärken med falska QR-koder ovanpå de ursprungliga koderna vid laddstationer för elfordon, och varnade för att samma upplägg fungerar för parkeringsautomater, cyklar och sparkcyklar. Medier som Merca2 dokumenterade i januari 2026 fallet med parkeringsautomaten med en klonad kommunal webbplats.
- Restaurangmenyer. Den 4 augusti 2026 publicerade INCIBE ett verkligt fall som hanterats av deras linje 017: en kund skannade QR-koden på en restaurangs meny, godkände ett popup-fönster och fick till slut en aktiv premiumprenumeration som hon inte hade beställt, utan bekräftelsemejl och utan möjlighet att avsluta den själv; andra gäster på samma ställe berättade samma sak. Det togs bland andra upp av Leonoticias. Enligt QR TIGER använder cirka 75 % av världens restauranger redan QR för sin digitala meny: en enorm attackyta.
- Falska böter på vindrutan. I september 2026 varnade INCIBE och lokalpolisen i Málaga för papper som imiterade inrikesministeriets vapen och DGT:s logotyp, med en QR-kod som ledde till en falsk betalningssida. Den gyllene regel som DGT och bilklubbarna upprepar och som Maldita.es verifierade den 9 januari 2026: äkta böter betalas aldrig via en QR-kod; de har ett referensnummer och uppgifter om agenten, fordonet och överträdelsen.
Vad företaget förlorar när QR-koden täcks över (och det är inte bara kunden)
Det förlorar tre saker på en gång: sina kunders pengar, sitt rykte och den trafik som den koden genererade. Restaurangfallet är det perfekta exemplet: offret skyller inte på den anonyma bedragaren, hen ringer till stället. Och stället hade inte ens något sätt att få veta vad som hade hänt.
Dessutom finns en tyst kostnad: så länge klistermärket sitter där slutar din QR-kod fungera. Bokningarna, beställningarna, nedladdningarna av menyn eller rösterna i enkäten som den koden förde med sig går mot noll, och ingen märker det förrän någon klagar. I en verksamhet vars viktigaste kanal för att få kunder är en skylt på gatan innebär det dagar av trasig tratt.
Och det finns en efterlevnadsrisk: om den QR-kod som du tryckte leder –om än genom en tredje parts manipulation– till ett formulär som samlar in personuppgifter, påverkar incidenten dina kunder och du kommer att behöva förklara den. Det är bra att kunna rekonstruera vilket mål din kod hade vid varje tidpunkt, med datum.
Försvarsprotokollet: sju åtgärder, från den billigaste till den mest effektiva
Försvaret är inte en produkt, det är ett protokoll i fyra lager: ett fysiskt medium som är svårt att manipulera, regelbunden visuell kontroll, ett mål som du kontrollerar och bevakning av skanningarna. Ingen av de fyra kostar mycket; kombinationen är det som gör att attacken inte lönar sig vid din dörr.
| Åtgärd | Kostnad | Vilken attack den stoppar |
|---|---|---|
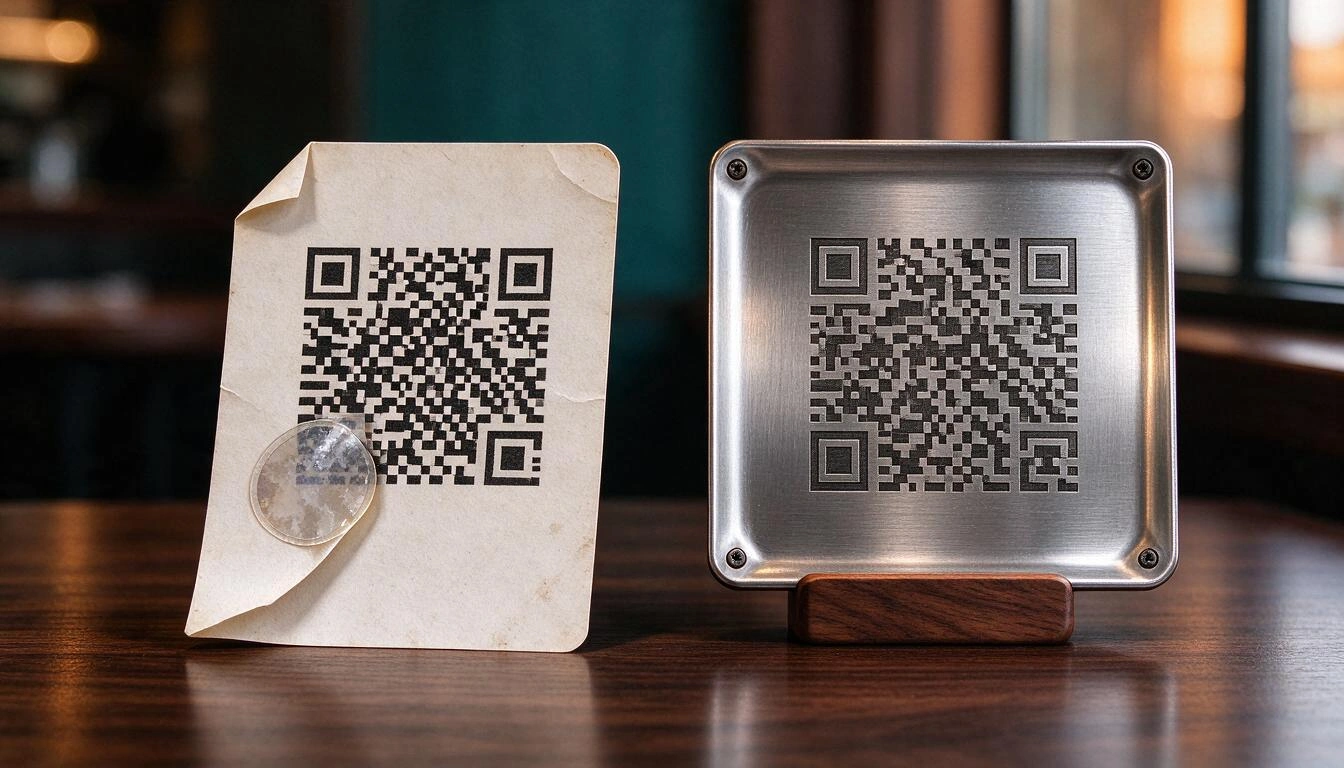
| QR-kod laminerad, plastad eller i vinyl med permanent lim | Mycket låg | Försvårar att klistra ovanpå; någon annans klistermärke syns och går att dra av |
| QR-kod lasergraverad, stansad eller i akryl som skruvas fast | Medel | I praktiken omöjlig att täcka över utan att lämna spår |
| Ram eller hållare med en exakt öppning för koden | Låg | Alla klistermärken sticker ut och syns |
| Anvisning på själva mediet som anger domänen som koden leder till | Ingen | Kunden kan jämföra med den URL som visas |
| Visuell kontroll vid öppning och stängning, med referensfoto | Ingen | Upptäcker manipulation på timmar, inte på veckor |
| Mål på en igenkännbar och stabil domän, inte i en anonym länkförkortare | Låg | Gör att den falska URL:en sticker ut; gör det möjligt att utbilda kunden |
| Möjlighet att pausa eller omdirigera koden direkt | Låg | Stoppar skadan utan att trycka om något |
Två nyanser som spelar större roll än de verkar:
Den visuella kontrollen behöver en referens. "Titta om det ser konstigt ut" är ingen kontroll. Ta ett foto av varje medium den dag det sätts upp, spara det och jämför. Ett uppvikt hörn, en annorlunda glans, en ruta av vitare vitt: det är vad INCIBE ber en leta efter när de rekommenderar att ofta kontrollera att verksamhetens koder inte har bytts ut och att välja en generator som ger säkerhetsgarantier för vart koden pekar.
Domänen är den enda ledtråd som kunden har kvar. Om din QR-kod leder till en anonym och generisk länkförkortare lär du din kund att det är normalt att hamna på en domän som hen inte känner igen, och därmed stänger du av det enda larm hen hade. Om den alltid leder till en stabil domän och en läsbar sökväg –den sortens korta länk med egen text, som /carta-bar-central, som du kan bestämma i stället för en slumpmässig kod– avslöjar sig bedragarens klonade webbplats själv.
Så upptäcker du i tid att koden har täckts över: fallet i skanningar är larmet
Den mest pålitliga signalen om att någon har klistrat något ovanpå din QR-kod är att skanningarna rasar från en dag till en annan utan att något annat har ändrats. Om din kod har i genomsnitt 40 skanningar per dag och går ned till tre har inte trafiken minskat: din kod har slutat vara din kod.
För att det larmet ska finnas måste skanningarna gå via en länk som du mäter. En QR-kod som direkt kodar den slutliga URL:en (eller ett telefonnummer, eller ett WhatsApp-meddelande) lämnar inga spår: du vet inte hur många skanningar du hade i går, så du kan inte märka att du inte har dem i dag. En QR-kod som pekar på en egen kort länk gör det: du har daglig serie, förändring, land, stad, enhet och webbläsare.
Tre mönster som det är bra att hålla ett öga på:
- Kraftigt och bestående fall på ett specifikt medium: misstänk fysisk manipulation eller att skylten har tagits bort.
- Ett medium med noll skanningar i flera dagar medan de andra fortsätter att fungera: i aiLinks syns det genom att jämföra flera länkar samtidigt och hitta de som inte skannas.
- Skanningar från ett land eller ett språk som inte passar med en skylt som sitter i ditt skyltfönster: ett tecken på att bilden av din QR-kod cirkulerar någon annanstans.
Vad du ska göra de första 24 timmarna om du upptäcker en manipulerad QR-kod
Först det fysiska mediet, sedan det digitala målet, och parallellt anmälan. Ordningen spelar roll: att ta bort klistermärket stoppar nya offer, men varningen till dem som redan har skannat kan du bara ge om du kontrollerar sidan de kommer till.
- Ta bort klistermärket och spara limmet i en påse: det är bevis. Fotografera mediet innan du rör något.
- Pausa din egen kod medan du undersöker. En pausad kort länk slutar omdirigera och visar en informationssida i stället för att skicka någon någonstans; om mediet inte gick att manipulera kan du dessutom tillfälligt omdirigera den till en varningssida för de kunder som kommer dit.
- Informera i lokalen och i dina kanaler, med ett konkret meddelande: vilken kod, hur den falska såg ut och vad de som skannade den ska göra.
- Be de drabbade att ringa sin bank och spärra kortet, vilket är den första åtgärd som OCU rekommenderar, och att samla skärmdumpar och kontoutdrag.
- Anmäl. INCIBE hjälper privatpersoner och företag på det avgiftsfria numret 017 och via sin tjänst för cybersäkerhetshjälp, och den formella anmälan görs till Policía Nacional eller Guardia Civil.
- Dokumentera incidenten: datum, medium, vilket mål din kod hade och de ändringar du gjorde. En daterad historik över målen för varje länk sparar dig halva diskussionen efteråt.
Vanliga frågor om quishing och ett företags QR-koder
Hur vet jag om en QR-kod är falsk innan jag skannar den?
Med blotta ögat kan du inte läsa målet, så titta på mediet, inte på koden: om det sitter ett klistermärke ovanpå ett annat, kanterna inte stämmer, pappret är uppvikt eller strukturen skiljer sig från resten av skylten, skanna inte. När du har skannat, läs hela domänen innan du fyller i något: att stänga av den automatiska öppningen av länkar är den åtgärd som OCU rekommenderar just för att kunna göra det.
Har trafikböter QR-kod?
Nej. Varken DGT eller kommunerna hanterar betalning av en sanktion via en QR-kod som lämnats på vindrutan: äkta böter innehåller ett referensnummer, uppgifter om agenten, fordonet och överträdelsen, och betalas via de officiella kanalerna. Det är varningen som INCIBE, lokalpolisen och journalisternas faktakontroller från 2026 upprepar.
Min restaurang använder en QR-kod för menyn, är jag ansvarig om någon manipulerar den?
Brottet är bedragarens, men den drabbade kunden kommer att ringa dig och skadan på ryktet är din. Därför riktar INCIBE sina rekommendationer till företagen: kontrollera ofta att lokalens koder inte har bytts ut och använd en genereringstjänst som garanterar vart koden pekar. Att dokumentera kontrollerna och kunna visa vilket mål din QR-kod hade vid varje datum är den bästa möjliga positionen.
Är en dynamisk QR-kod säkrare än en statisk?
Den är lättare att försvara, vilket inte är samma sak. En statisk QR-kod kodar målet i själva bilden: om det blir ett problem kan du bara trycka om. En dynamisk QR-kod pekar på en mellanliggande kort länk, så du kan pausa den, omdirigera den till en informationssida eller byta mål på några sekunder utan att röra det som är tryckt, och du har statistik för att märka att något är fel. Det den inte förhindrar är att någon klistrar något annat ovanpå: det bekämpas med det fysiska mediet.
Hjälper eller förvärrar länkförkortare problemet?
Det beror på en enda sak: om kunden känner igen domänen. En anonym och generisk länkförkortare vänjer folk vid att hamna på okända domäner, vilket är precis den vana som quishing utnyttjar. En kort länk med en stabil domän och en läsbar sökväg –med ditt företags eller din kampanjs namn– gör URL:en till en verifierbar ledtråd.
Hur ofta bör jag kontrollera mitt företags QR-koder?
För koder på allmän plats eller på fasaden: daglig visuell kontroll vid öppning och stängning; för dem på borden, när serveringen förbereds. INCIBE fastställer ingen specifik frekvens, men insisterar på frekvent kontroll. Lägg till en veckovis genomgång av statistiken: ett oförklarligt fall i skanningar är ledtråden som kommer före kundens klagomål.
Vad gör jag med de redan tryckta skyltarna om jag måste byta mål?
Om QR-koden pekar på en kort länk som du kontrollerar: ingenting, du ändrar målet från mobilen och det tryckta fortsätter att gälla. Om den kodar den slutliga URL:en är skylten dött papper och det är dags att trycka om. Den skillnaden är det praktiska skälet till att alltid använda en redigerbar mellanhand, redan före säkerhetsskälet.
En QR-kod som du kan stänga av är den enda du kan försvara
Quishing vinner man inte genom att bepansra koden: man vinner genom att kontrollera målet och bevaka skanningarna. Om din QR-kod pekar på en egen kort länk är en manipulation en incident på en halvtimme –du pausar, informerar, omdirigerar, dokumenterar– i stället för en hel upplaga skyltar i soporna och en arg kund som du inte kan förklara något för.
Det är precis vad aiLinks gör, AIsToHires app för att skapa korta länkar och redigerbara dynamiska QR-koder: den tryckta koden pekar alltid på din korta länk, med en läsbar sökväg som du själv väljer; målet byts med två tryck med daterad historik och möjlighet att gå tillbaka; länken kan pausas direkt om du upptäcker manipulation, och skanningsstatistiken –totala och unika per dag, vecka och månad, med förändring, land, stad och enhet– varnar dig för fallet innan en kund berättar det för dig. QR-koden laddar du ned som SVG för att ta den till tryckeriet, och den är den sista du behöver trycka.
Skapa QR-koderna för din verksamhet ovanpå en kort länk som du kan pausa, omdirigera och mäta. Med aiLinks utformar du koden, laddar ned den som SVG för tryckeriet och, om någon manipulerar den, stänger du av den eller omdirigerar den från mobilen utan att trycka om en enda skylt.
Skapa QR-koderna för din verksamhet ovanpå en kort länk som du kan pausa, omdirigera och mäta. Med aiLinks utformar du koden, laddar ned den som SVG för tryckeriet och, om någon manipulerar den, stänger du av den eller omdirigerar den från mobilen utan att trycka om en enda skylt.Läs vidare
Visa alla inlägg →
Så ändrar du målet för en redan tryckt QR-kod (utan att trycka om något)

Därför har din bilförsäkring stigit 2026: genomsnittspremie på 1 412 € och rekordnivå

Bråka på WhatsApp eller prata ut personligen: vad vetenskapen säger om parkonflikter via meddelanden
