 Vault
È sicuro salvare le password nel browser? Cosa protegge davvero e dove conservarle meglio
Team di VaultRedatto con l'assistenza dell'IA19 min di letturaIn sintesi
- Salvare le password nel browser ti protegge dal furto del disco rigido, non da un programma che è già in esecuzione con il tuo utente: il FAQ di sicurezza di Chromium esclude dal suo modello di minacce l'attaccante con accesso locale al tuo account.
- La sincronizzazione nel cloud di Firefox e del Portachiavi di iCloud è cifrata end-to-end; quella di Chrome lo è solo se attivi una frase di password separata. Il punto debole, in tutti e tre i casi, è la copia locale del dispositivo.
- La App-Bound Encryption che Chrome ha introdotto nella versione 127 (30 luglio 2024) ha alzato il livello su Windows, ma nei mesi successivi sono state pubblicate modalità per aggirarla e gli infostealer hanno recuperato l'accesso.
- Un gestore zero-knowledge cambia l'equazione: la chiave viene derivata sul tuo dispositivo, il server conserva solo blocchi illeggibili e il contenuto viene bloccato solo dopo alcuni minuti di inattività.
- Vault, la mini-app di AIsToHire, fa esattamente questo con PBKDF2-SHA256 di 310.000 iterazioni e AES-256-GCM. In cambio non ha recupero della chiave, né completamento automatico, né biometria: questo articolo dice con precisione cosa fa e cosa non fa.
Se sei arrivato fin qui cercando "è sicuro salvare le password nel browser", è molto probabile che tu abbia già trenta o quaranta password salvate in Chrome, Firefox o Safari e ti sia venuto il dubbio. La risposta onesta non è "sì" né "no": dipende da cosa vuoi proteggere. Questo articolo spiega dove ogni browser salva le tue password, cosa serve per leggerle, cosa è cambiato nel 2024 e in cosa si nota un gestore con crittografia end-to-end come Vault, il gestore di password cifrato di AIsToHire.
Tutto ciò che si afferma qui su Vault è stato verificato contro il suo codice e il suo modello di dati, e c'è un'intera sezione dedicata a ciò che non fa. Un articolo sulla sicurezza che racconta solo metà della verità non serve a decidere nulla.
È sicuro salvare le password nel browser?
È sicuro contro il furto del computer spento e contro un curioso che apra il file a mano, ed è insicuro contro qualsiasi programma che venga eseguito con il tuo stesso utente. I browser cifrano il database delle password con una chiave che il sistema consegna automaticamente ai processi di quell'utente: non c'è alcun segreto aggiuntivo che l'attaccante debba indovinare. Questa è la differenza essenziale con un gestore che richiede una chiave master.
Detto in un altro modo: il browser protegge il file, non il contenuto mentre sei dentro la tua sessione. Google lo riconosce in modo esplicito nel FAQ di sicurezza di Chromium, dove gli attacchi locali (qualcuno o qualcosa che esegue già codice nel tuo account) rimangono al di fuori del modello di minacce del browser.
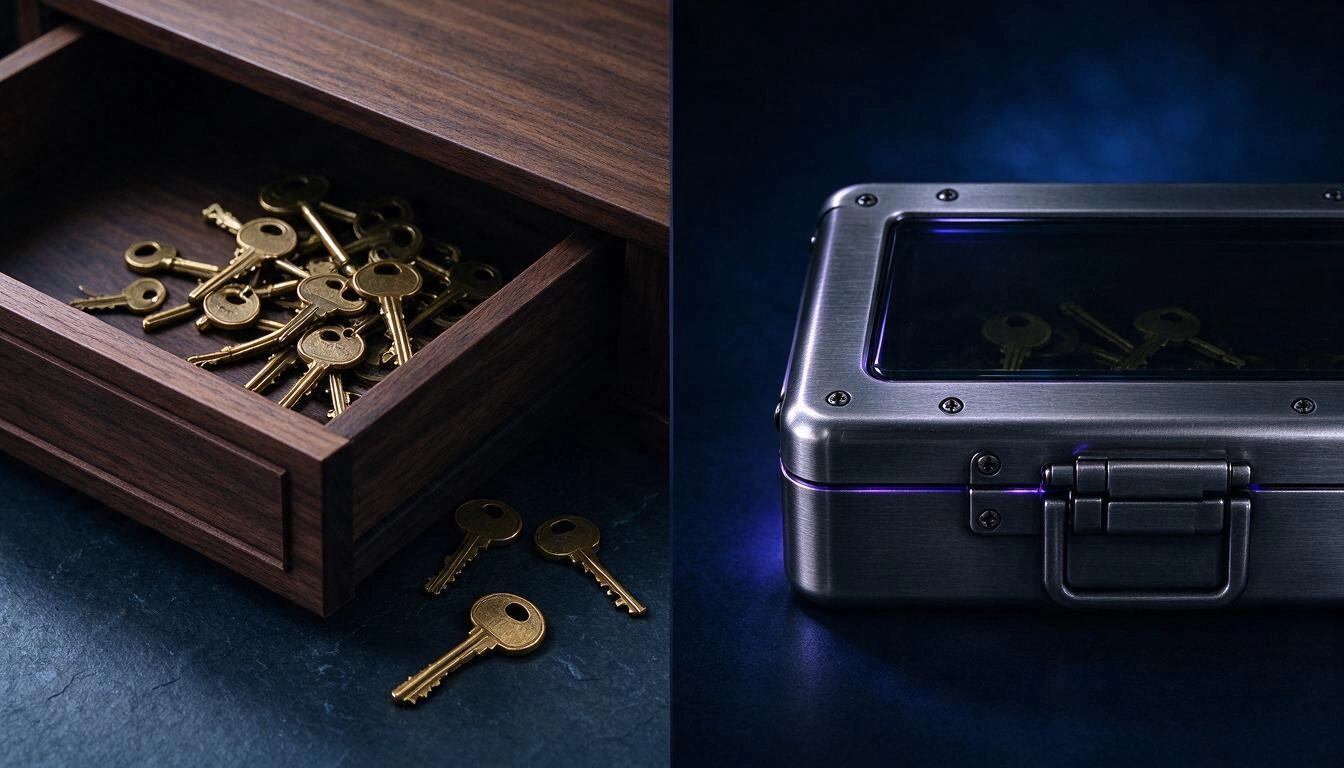
L'immagine riassume le due filosofie. A sinistra, le chiavi sono in un cassetto: chiuso mentre non ci sei, aperto appena ci sei. A destra, le chiavi sono dentro una scatola che rimane chiusa anche se il cassetto è aperto, perché la combinazione non vive né nel cassetto né nella scatola.
Ogni browser salva le password in un posto diverso, e non proteggono la stessa cosa
I tre browser principali utilizzano meccanismi diversi, e uno di essi (Safari con il Portachiavi) protegge molto meglio degli altri due. Questa tabella riassume dove si trova ogni archivio e cosa serve a un attaccante per leggerlo.
| Browser | Dove salva le password | Con cosa le protegge | Cosa serve a un attaccante |
|---|---|---|---|
| Chrome / Edge (Windows) | File SQLite Login Data nel profilo | Chiave in Local State, protetta con DPAPI dell'utente + App-Bound Encryption dal 2024 | Eseguire codice con il tuo utente su quella macchina |
| Chrome (macOS) | Login Data nel profilo | Chiave salvata nel Portachiavi di sistema | La tua sessione aperta o la password del Portachiavi |
| Chrome (Linux) | Login Data nel profilo | libsecret / KWallet se c'è un anello di chiavi; altrimenti, chiave interna conosciuta | Accesso al profilo; senza anello di chiavi, poco altro |
| Firefox | logins.json + key4.db nel profilo | Chiave locale in key4.db; crittografia reale solo se attivi la Password principale (disattivata per impostazione predefinita) | Copiare due file dal profilo |
| Safari (macOS/iOS) | Portachiavi di sistema / Portachiavi di iCloud | Crittografia legata al dispositivo, codice di sblocco e Secure Enclave; il Portachiavi di iCloud è end-to-end secondo la guida di sicurezza delle piattaforme Apple | Sbloccare il dispositivo |
Due letture pratiche della tabella:
- Firefox senza Password principale è il caso più fragile. Esistono strumenti liberi e noti (come
firefox_decrypt) che leggonologins.jsonusandokey4.db, senza alcun segreto aggiuntivo. Se usi Firefox e non hai attivato la Password principale, attivala oggi stesso in Impostazioni → Privacy e sicurezza. - Safari è, di serie, il più robusto dei tre, perché il Portachiavi è legato allo sblocco del dispositivo e all'hardware. Non è un pareggio tra browser.
Sulla sincronizzazione è giusto essere equi, perché circola molta confusione: Firefox Sync e il Portachiavi di iCloud sono end-to-end per design, e la sincronizzazione di Chrome lo è solo se attivi una frase di password personale nelle impostazioni di sincronizzazione. Vale a dire: il problema dei browser non è nel cloud, è nella copia locale e nel fatto che non esiste un blocco che protegga il contenuto mentre la tua sessione è aperta.
La crittografia legata all'applicazione di Chrome ha alzato l'asticella nel 2024, ma non ha chiuso la porta
Chrome 127, pubblicato il 30 luglio 2024, ha introdotto su Windows la App-Bound Encryption: un servizio privilegiato che lega la decrittazione all'identità dell'applicazione, in modo che un altro programma che gira con il tuo stesso utente non possa più richiedere la chiave senza ulteriori verifiche. Google l'ha annunciato partendo dai cookie e ha dichiarato la sua intenzione di estenderlo a password e dati di pagamento.
È stato un miglioramento reale e conviene riconoscerlo. È anche opportuno raccontare la fine: nei mesi successivi sono state pubblicate diverse tecniche per eludere il meccanismo e le famiglie di infostealer più attive hanno recuperato la capacità di leggere i dati. La corsa è ancora aperta.
La conclusione non è "Chrome è cattivo". È che un deposito il cui segreto è custodito dal sistema operativo stesso dipende dal fatto che il sistema operativo vinca ogni round. Un deposito il cui segreto è nella tua testa non dipende da questo.
Il rischio reale ha un nome: infostealer e password riutilizzate
La minaccia che oggi svuota i depositi di password non è un criptoanalisi sofisticata: è un programma di furto di credenziali (infostealer) che arriva in un installer pirata, un crack o un allegato, si esegue con il tuo utente e copia i file del profilo del browser. Dopodiché, quelle credenziali vengono vendute in lotti e alimentano accessi ad altri servizi dove la vittima ripeteva la password.
Il dato che meglio dimensiona il problema è pubblicato da Verizon nel suo Data Breach Investigations Report 2024 (maggio 2024): l'uso di credenziali rubate appare nel 31 % di tutte le violazioni analizzate nei dieci anni precedenti. Non è una tecnica tra molte; è la porta d'ingresso dominante.
E da qui nasce la regola più redditizia di tutta la sicurezza domestica:
Una password diversa per servizio trasforma una violazione in un incidente isolato. Una password ripetuta la trasforma in una catena.
Il problema è che nessuno ricorda quaranta password diverse. Perciò la domanda utile non è "mi fido del browser?", ma "dove le conservo per poter usare una diversa in ogni sito?".
Cosa significa "zero-knowledge" e come si nota
Zero-knowledge significa che la crittografia e la decrittazione avvengono sul tuo dispositivo, con una chiave derivata da una chiave master che non viene mai inviata al server. Il server memorizza blocchi crittografati e i parametri pubblici necessari per derivare la chiave, ma non ha — né può ottenere — nulla di leggibile. Se qualcuno copia l'intero database, si porta via solo rumore.
Questa tabella confronta cosa vede ogni attore nei tre scenari:
| Cosa c'è | Browser (deposito locale) | Sincronizzazione del browser | Gestore zero-knowledge come Vault |
|---|---|---|---|
| Chi ha la chiave di decrittazione | Il sistema operativo, per il tuo utente | Il fornitore, salvo E2E (iCloud, Firefox Sync, Chrome con frase) | Solo tu: si deriva dalla tua chiave master nel browser |
| Cosa vede il server | Non applicabile | Dati crittografati; metadati secondo il fornitore | iv + ciphertext, tipo di input e date |
| Cosa succede se rubano il database | Non applicabile | Dipende dal modello | Blocchi AES-256-GCM illeggibili senza la tua chiave |
| Cosa succede se un programma gira con il tuo utente | Può leggere il deposito | Può leggere il deposito locale | Solo se il vault è sbloccato in quel momento |
| C'è un blocco per inattività | No | No | Sì, configurabile |
| Si può recuperare l'accesso se dimentichi il segreto | Sì (è la tua sessione) | Sì (account del fornitore) | No, per design |
Quell'ultima riga è il prezzo reale del modello, e va compresa prima di iniziare: non esiste il pulsante "ho dimenticato la mia chiave master". Se non c'è nessuno che possa leggere i tuoi dati, non c'è nemmeno nessuno che possa restituirteli.
Cosa il caso LastPass del 2022 ha insegnato sui parametri, non sul modello
Nel dicembre 2022 LastPass ha confermato che un attaccante aveva copiato un backup con le casseforti dei clienti. Il modello zero-knowledge ha retto nell'essenziale — i campi sensibili erano ancora crittografati —, ma l'incidente ha lasciato due lezioni valide per qualsiasi gestore.
La prima: i metadati non crittografati informano anche. In quelle casseforti gli URL dei siti viaggiavano in chiaro, il che permette di profilare la vittima anche se non si leggono le sue password. La seconda: i parametri di derivazione contano tanto quanto l'algoritmo. Molti account vecchi conservavano conteggi di iterazioni molto al di sotto del valore predefinito dell'epoca (100.100), il che rende enormemente più economico un attacco a dizionario sulla chiave master.
Da qui nasce il criterio con cui dovresti giudicare qualsiasi gestore, incluso Vault: chiedi che algoritmo, quante iterazioni e cosa rimane non crittografato. Se la risposta non è pubblicata, è una risposta.
Ecco come Vault cifra ciò che conservi, passo dopo passo
Vault deriva una chiave AES-256-GCM dalla tua chiave master con PBKDF2-SHA256 e 310.000 iterazioni, cifra ogni voce separatamente nel browser e invia al server solo la coppia iv + ciphertext. La chiave master non viene memorizzata da nessuna parte: vive in memoria mentre il vault è sbloccato e scompare quando viene bloccato, scade il timer o si ricarica la pagina.
Questi sono i parametri esatti, così puoi confrontarli con quelli di qualsiasi altro gestore:
| Parametro | Valore in Vault | Riferimento |
|---|---|---|
| Derivazione della chiave | PBKDF2-HMAC-SHA256 | NIST SP 800-63B (rev. 3, 2017) richiede un minimo di 10.000 iterazioni |
| Iterazioni | 310.000 | 31 volte il minimo di NIST; il valore che OWASP ha raccomandato prima di aumentarlo a 600.000 |
| Salt | 16 byte casuali per vault | crypto.getRandomValues del browser |
| Cifratura | AES-256-GCM | Cifratura autenticata: rileva la manomissione dei dati, NIST SP 800-38D |
| IV | 12 byte (96 bit) casuali per voce | Dimensione raccomandata in NIST SP 800-38D per GCM |
| Chiave in memoria | Contrassegnata come non esportabile in WebCrypto | Il browser stesso impedisce di estrarre il materiale della chiave |
| Verifica della chiave | Viene decrittografato un testimone fisso cifrato al momento della creazione del vault | Il server non valida mai la chiave: non la conosce |
Due sfumature di onestà su questa tabella, perché sono il tipo di cose che un volantino salta:
- 310.000 iterazioni sono al di sopra del minimo normativo e al di sotto della raccomandazione attuale di OWASP (600.000) per PBKDF2-HMAC-SHA256. Come riferimento pubblico, Bitwarden ha aumentato il suo valore predefinito a 600.000 nel 2023 e 1Password documenta 650.000 nel suo design di sicurezza, anche se quest'ultimo aggiunge anche una chiave segreta locale.
- Vault non utilizza Argon2id, che è ciò che la letteratura raccomanda oggi quando è disponibile. Utilizza PBKDF2 perché è ciò che offre WebCrypto in modo nativo nel browser.
Ciò che arriva al server per ogni voce è letteralmente questo:
{
  "id": 4817,
  "type": "login",
  "iv": "sT9xPq2mVr4kZ1bA",
  "ciphertext": "9sHl2+Dq7fN0u...A8fK==",
  "createdAt": "2026-10-20T09:14:22.000Z",
  "updatedAt": "2026-10-20T09:14:22.000Z"
}
Il campo type (login o note) è in chiaro di proposito, per poter visualizzare l'icona e l'elenco senza decrittografare nulla. Il titolo, l'URL, l'utente, la password e le note si trovano dentro il ciphertext.
Cosa puoi conservare in Vault e cosa fa quando lasci il telefono sul tavolo
Vault conserva due tipi di voce —accessi (titolo, URL, utente, password e note) e note sicure (titolo e testo)— e si chiude automaticamente dopo i minuti di inattività che configuri, tra 1 e 120, con 5 di default.
Ciò che trovi all'interno, verificato nell'app:
- Generatore di password di 20 caratteri con lettere maiuscole, minuscole, cifre e 25 simboli, utilizzando il generatore crittografico del browser. Sono circa 6,2 × 10³⁸ combinazioni possibili (≈ 129 bit): nessuna lista di dizionario arriva a tanto.
- Misuratore di forza da 0 a 4 mentre scrivi, sia nella chiave master che nelle password che conservi.
- Copia con cancellazione automatica degli appunti dopo 30 secondi, affinché una password copiata non rimanga in attesa della successiva app che legge gli appunti.
- Mostra / nascondi la password nei dettagli e apri l'URL dell'accesso in una nuova scheda.
- Cercatore istantaneo per titolo, URL e utente, che filtra sul tuo dispositivo sulle voci già decrittografate.
- Blocco manuale con un pulsante, oltre a quello automatico.
- Collegamento diretto a una voce: copia un collegamento che porta solo l'identificatore numerico. Senza la chiave master, quel collegamento non mostra assolutamente nulla.
- Il timer si resetta con la tua attività (tocchi, tastiera, scroll), quindi non ti interrompe a metà di un modulo.
Il blocco automatico è la funzione che si nota di più nella vita quotidiana e quella che il browser non ha: cinque minuti dopo aver lasciato il telefono sul tavolo, le tue password tornano a essere blocchi illeggibili anche se la sessione rimane aperta.
Cosa NON fa Vault, e perché è utile saperlo prima di iniziare
Vault è un deposito crittografato, non una suite di sicurezza. Questo è ciò che non ha oggi, detto senza giri di parole affinché nessuno si aspetti di trovarlo:
- Non recupera la tua chiave principale. Se la dimentichi, il contenuto è irrecuperabile: non c'è copia, né domanda di sicurezza, né supporto che possa fare qualcosa. È la conseguenza diretta del modello, non una svista.
- Non compila automaticamente i moduli sui siti web: non c'è estensione per il browser né completamento automatico. Si copia e si incolla.
- Non ha sblocco biometrico: si entra digitando la chiave principale.
- Non genera né memorizza codici di verifica in due passaggi (TOTP).
- Non controlla se le tue password appaiono in violazioni note.
- Non importa né esporta file CSV dal browser o da un altro gestore: le voci si creano a mano.
- Non consente di condividere voci con un'altra persona né ha casseforti di gruppo.
- Non funziona offline: le voci crittografate vengono scaricate dal server al momento dello sblocco.
- Non memorizza la cronologia delle password precedenti, né cartelle, né etichette, né preferiti.
- Non protegge un dispositivo già compromesso. Se sul tuo dispositivo è in esecuzione un keylogger, vedrà la tua chiave principale quando la digiti. Nessun gestore — né Vault né altri — risolve questo; la soluzione è mantenere pulito il dispositivo.
E un limite in più, di tipo generale: Vault è uno strumento di archiviazione crittografata, non una certificazione di sicurezza né un parere di conformità normativa. Se gestisci dati di terzi soggetti a obblighi legali, quella valutazione spetta al tuo consulente, non a un'app.
Come scegliere una chiave principale che resista a un attacco offline
La migliore chiave principale non è una password contorta di otto caratteri: sono quattro o cinque parole casuali, scelte a caso e non da te. Sono più facili da ricordare e molto più costose da rompere, perché ciò che rende costoso un attacco non è la rarità dei simboli ma il numero di combinazioni.
Per vederlo con i numeri, questo è l'ordine di grandezza di un attacco di forza bruta contro PBKDF2-SHA256 con 310.000 iterazioni. Si assume un ritmo di circa 21.000 tentativi al secondo su una GPU di alta gamma — l'ordine che forniscono i benchmark pubblici di hashcat per PBKDF2-HMAC-SHA256 scalando a 310.000 iterazioni — e si conta il tempo medio, cioè la metà dello spazio di ricerca:
| Chiave principale | Combinazioni | Entropia | 1 GPU | 100 GPUs |
|---|---|---|---|---|
| 3 parole casuali (lista di 7.776) | 4,7 × 10¹⁴ | 38,8 bit | ~355 anni | ~3,5 anni |
| 4 parole casuali | 3,7 × 10¹⁵ | 51,7 bit | ~2.760 anni | ~28 anni |
| 5 parole casuali | 2,8 × 10¹⁹ | 64,6 bit | ~21 milioni di anni | ~214.000 anni |
| 8 caratteri scelti da una persona | — | molto inferiore a quella teorica | ore o giorni | minuti |
L'ultima riga è quella importante. Una password di otto caratteri con maiuscole, numero e simbolo ha sulla carta la stessa entropia di quattro parole casuali, ma le persone non scelgono a caso: scegliamo un nome proprio, un anno e un'esclamazione finale, e i dizionari con regole di mutazione sfruttano proprio questo. Lo spiega lo stesso NIST nell'appendice A della SP 800-63B, che per lo stesso motivo sconsiglia le regole di composizione obbligatorie e le scadenze periodiche.
Regole pratiche per la chiave principale di Vault:
- Quattro parole come minimo, cinque se puoi. Sceglile con i dadi o con un generatore, non dalla tua testa.
- Non usarla in nessun altro posto. È l'unica password che non può mai essere ripetuta.
- Scrivila su carta e conservala dove tieni i documenti importanti. Con un modello senza recupero, la carta in un cassetto chiuso è una copia di sicurezza legittima, non un'eresia.
- Vault richiede un minimo di 8 caratteri, ma questo è un limite tecnico, non una raccomandazione. Punta a 20 o più.
- Provala lo stesso giorno chiudendo e riaprendo il vault un paio di volte, prima di inserire quaranta account.
Come trasferire le tue password dal browser a Vault senza confonderti
Vault non importa file CSV, quindi la migrazione è manuale. Questo, che sembra un inconveniente, diventa l'unica occasione nella vita in cui rivedrai davvero i tuoi account. Fallo a gruppi, in sette passaggi:
- Estrai l'elenco di ciò che hai. In Chrome,
chrome://password-manager/passwords; in Firefox,about:logins; in Safari, Impostazioni → Passwords. Vedrai quante sono e quante sono duplicate. - Ordina per criticità, non in ordine alfabetico. Prima l'email principale (è l'account che recupera tutti gli altri), poi la banca, poi il resto.
- Crea la tua chiave principale in Vault seguendo le regole della sezione precedente e scrivila su carta.
- Inizia con i dieci account critici. Per ognuno: accedi al servizio, cambia la password con una nuova generata dal pulsante del generatore di Vault, e salvala come accesso con il suo URL e il suo utente.
- Cambia prima le duplicate. Se la stessa password è in cinque posti, quei cinque sono la tua vera priorità.
- Elimina dal browser ciò che hai già migrato e disattiva l'offerta di salvare le password, per non finire con due copie desincronizzate. Mantenere la metà in ogni posto è il peggiore dei mondi.
- Quelle che non sono accessi, conservale come nota sicura: chiavi wifi, PIN della cassaforte, codici di backup della verifica in due passaggi.
Se in una settimana migri solo dieci account, perfetto. Dieci account con password unica e crittografata sono già più di quanto abbia la maggior parte delle persone.
Domande frequenti
È più sicuro un gestore di password rispetto al browser?
Sì, nello scenario che oggi causa più danni: un programma che viene eseguito con il tuo utente può leggere il deposito del browser senza alcun segreto aggiuntivo, mentre in un gestore zero-knowledge avrebbe bisogno anche della tua chiave master, che non si trova né sul dispositivo né sul server. Inoltre, il browser non ha un blocco per inattività.
Cosa succede se dimentico la chiave master di Vault?
Perdi l'accesso al contenuto, senza eccezioni e senza possibilità di recupero. Non esiste una copia della chiave su alcun server, quindi nessuno può ripristinarla. Per questo motivo si consiglia di scriverla su carta e conservarla in un luogo sicuro prima di iniziare a inserire gli account.
Vault o AIsToHire possono vedere le mie password?
No. La crittografia e la decrittazione avvengono nel tuo browser con una chiave derivata dalla tua chiave master, che non viene mai inviata. Sul server ci sono solo un vettore di inizializzazione, un blocco crittografato, il tipo di voce (accesso o nota) e le date di creazione e modifica.
Se vengono hackerati i database, le mie password sono visibili?
Non in chiaro. Chi si portasse via il database otterrebbe blocchi crittografati con AES-256-GCM, e per aprirli avrebbe bisogno della tua chiave master, che non è lì. Ciò che vedrebbe sono i metadati che viaggiano in chiaro: quante voci hai, se sono accessi o note e quando le hai create o modificate.
Posso usare Vault sul mobile e sul computer con le stesse password?
Sì. Le voci crittografate viaggiano con il tuo account, quindi da qualsiasi dispositivo inserisci la stessa chiave master e vengono decrittografate localmente. Ciò di cui hai bisogno su ogni dispositivo è una connessione e inserire la chiave: non c'è modo offline.
Vault riempie solo le password nelle pagine web?
No. Non c'è estensione del browser né completamento automatico: apri la voce, copi l'utente o la password e la incolli. Ciò che fa è cancellare il clipboard 30 secondi dopo la copia.
Devo cancellare le password salvate in Chrome?
È consigliabile, ma solo man mano che le migrerai. Mantenere la stessa password salvata in due posti diversi moltiplica la superficie esposta e provoca disallineamenti quando la cambi in uno e non nell'altro. E se continui a usare il salvataggio del browser per qualcosa, almeno attiva la frase di password per la sincronizzazione in Chrome o la Password principale in Firefox.
Cosa succede se chiudo la scheda senza bloccare il vault?
Il vault rimane bloccato comunque. La chiave derivata vive solo nella memoria della pagina: quando la chiudi o la ricarichi scompare, e la prossima volta dovrai scrivere di nuovo la chiave master.
Vault è gratis?
Vault si usa da un account di AIsToHire e l'account si crea gratuitamente, senza installare nulla: funziona nel browser del mobile o del computer.
Dove si trova Vault
Vault è la mini-app di AIsToHire che conserva accessi e note con crittografia end-to-end: la chiave viene derivata nel tuo browser con PBKDF2-SHA256 di 310.000 iterazioni, ogni voce è crittografata con AES-256-GCM e il server memorizza solo blocchi illeggibili. Si trova su Vault — Gestore di password con crittografia end-to-end.
Non sostituisce un dispositivo pulito né la verifica in due passaggi, e non recupera la tua chiave master se la perdi. Ciò che fa è che le tue password smettono di trovarsi in un cassetto che si apre solo perché la tua sessione è aperta.
Crea il tuo vault in Vault e salva la tua prima password crittografata in meno di un minuto: la chiave principale la scegli tu e non esce dal tuo dispositivo.
Crea il tuo vault in Vault e salva la tua prima password crittografata in meno di un minuto: la chiave principale la scegli tu e non esce dal tuo dispositivo.Continua a leggere
Vedi tutti gli articoli →
Ti hanno rubato la cassaforte crittografata del tuo gestore di password: cosa fare, passo dopo passo

Perché il tuo assicurazione auto è aumentata nel 2026: premio medio di 1.412 € e record storico

Discutere su WhatsApp o parlarne di persona: cosa dice la scienza sui conflitti di coppia tramite messaggi
