 aiLinks
Quishing: כך מחליפים את ה-QR של העסק שלכם בזיוף (ואיך להימנע מכך)
הצוות של aiLinksנכתב בעזרת בינה מלאכותית12 דקות קריאהבקצרה
- ספרד היא המדינה השנייה בעולם בזיהויי quishing: היא מרכזת 17% מהסך הכול, רק אחרי ארצות הברית (19%), לפי ESET Threat Report H1 2026, שפורסם ב-8 ביולי 2026 עם טלמטריה מדצמבר 2025 עד מאי 2026 ופורט לפי מדינות על ידי SecurityBrief ב-9 ביולי.
- קוד QR כבר מופיע בכ-11% ממיילי הפישינג שזוהו, עם ממוצע של 100,000 זיהויים בחודש ושיא באפריל 2026 (ESET, H1 2026).
- Microsoft עברה מ-7.6 מיליון התקפות QR בינואר 2026 ל-18.7 מיליון במרץ, עלייה של 146% ברבעון אחד, לפי דוח מצב האיומים במייל ברבעון הראשון של 2026 (30 באפריל 2026).
- הווקטור הפיזי הוא מדבקה מעל ה-QR האמיתי: INCIBE ו-OCU התריעו על מקרים במכשירי חניה, בעמדות טעינה, בתפריטים של מסעדות ובדוחות חניה מזויפים על השמשה.
- ההגנה של עסק מורכבת משני חצאים: גוף פיזי שאי אפשר לפגוע בו (למינציה, חריטה, הברגה) ושליטה ביעד של הקוד, כדי שאפשר יהיה להשהות אותו או להפנות אותו מחדש תוך שניות ולראות באנליטיקס אם הסריקות צונחות.
אם לעסק שלכם יש קוד QR ברחוב, בחלון הראווה, על השולחן, במכשיר החניה של החניון או בטנדר, הרגע הפכתם ליעד זול. הונאה לא צריכה לפרוץ אליכם: היא צריכה מדפסת, מדבקה ועשר שניות מול הדלת שלכם. ב-aiLinks, כלי הקישורים הקצרים והקודי QR דינמיים עם יעד הניתן לעריכה של AIsToHire, אנחנו רואים את הצד השני של הבעיה מדי יום: ה-QR המודפס אינו ניתן לשינוי, אבל היעד לא חייב להיות כזה. וזו בדיוק ההגנה היחידה שעובדת כשהשלט כבר מודבק על הקיר.

מהו quishing ולמה ספרד הפכה לשוק השני בגודלו בעולם?
Quishing (מ-QR + phishing) היא הונאה שמשתמשת בקוד QR כאמצעי להביא את הקורבן לאתר מזויף שמבקש פרטי בנק או אישורי כניסה. ספרד מרכזת 17% מכל הזיהויים בעולם, המקום השני אחרי ארצות הברית (19%) ולפני מקסיקו (6%), לפי ESET Threat Report H1 2026 (8 ביולי 2026).
זה לא מקרי. ספרד היא אחת המדינות שבהן ה-QR הפך לנורמה מוקדם ועמוק יותר: תפריט דיגיטלי במסעדנות, תשלום במכשירי חניה, טעינת רכבים חשמליים, אופניים וקורקינטים שיתופיים, כרטיסים, הליכים מנהליים. איפה שיש הרגל לסרוק בלי לחשוב, יש עסק למי שמדביק מדבקה.
הנתון שמסביר למה המסננים לא עוצרים את זה: QR הוא תמונה, לא קישור. מנועי נגד פישינג שמנתחים כתובות URL בטקסט לא רואים שם שום דבר לנתח. לכן ה-QR כבר מופיע בכ-11% ממיילי הפישינג ש-ESET זיהתה, עם ממוצע של 100,000 זיהויים בחודש ושיא באפריל 2026.
| מקור | נתון | תקופה |
|---|---|---|
| ESET Threat Report H1 2026 | ספרד, מקום 2: 17% מזיהויי ה-quishing (ארה"ב 19%, מקסיקו 6%) | דצמ' 2025 – מאי 2026 |
| ESET Threat Report H1 2026 | ה-QR מופיע בכ-11% ממיילי הפישינג; כ-100,000 זיהויים בחודש | דצמ' 2025 – מאי 2026 |
| Microsoft, מצב האיומים במייל Q1 2026 | 7.6 מיליון התקפות QR בינואר ← 18.7 מיליון במרץ (+146%) | ינו' – מרץ 2026 |
| Microsoft, Q1 2026 | 8.3 מיליארד איומי פישינג במייל זוהו | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70% מקובצי ה-PDF הזדוניים הכילו QR לאתר פישינג | 2026 |
כך מחליפים את ה-QR של העסק שלכם בזיוף, שלב אחר שלב
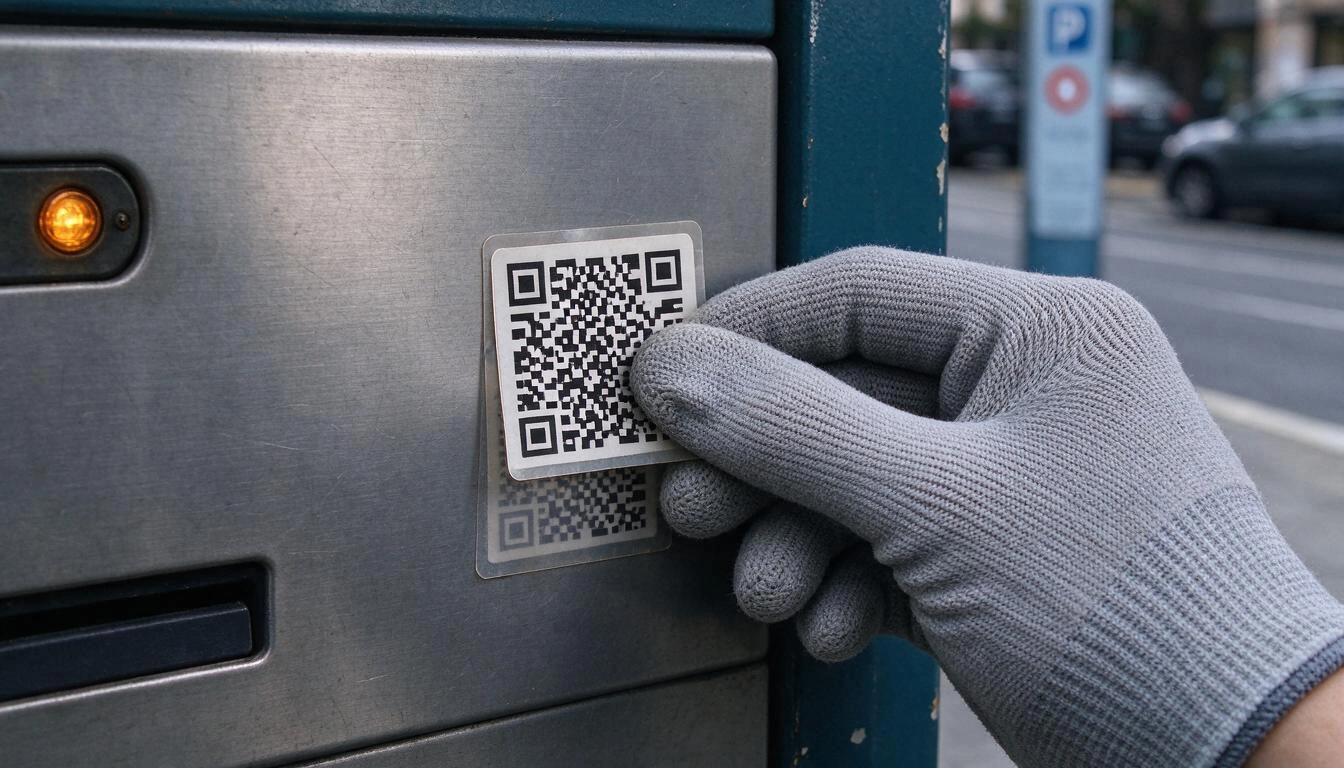
להתקפה הפיזית ארבע תנועות ואף אחת מהן לא דורשת ידע טכני: להדפיס QR שמפנה לאתר משוכפל, להדביק אותו מעל שלכם, לחכות שהלקוחות שלכם יסרקו ולאסוף את הכרטיסים. התוקף לא נכנס למערכות שלכם בשום שלב; הוא משתמש בחזית ובמוניטין שלכם כפיתיון.
- משכפלים את דף היעד שלכם. אם ה-QR שלכם מוביל לשער תשלום, לתפריט או לטופס, הם משחזרים את המראה. במקרה של דוחות החניה המזויפים שזוהו במלגה, הדומיין ששימש (
dgtmultamalaga.sbs) היה רשום אצל רשם אסייתי זול, לפי הניתוח שפורסם ב-Xataka. - מדפיסים מדבקה בגודל המדויק של הקוד שלכם. לפעמים הם מעתיקים את המסגרת ואת הצבעים של הגוף המקורי כדי שהטלאי לא יבלוט.
- מדביקים אותה מעל, בשניות, בשעות של מעט תנועה. השלט שלכם נשאר שלם לעין: הדבר היחיד ששונה הוא מערך הריבועים.
- קוצרים. כל לקוח שסורק מוסר פרטי כרטיס, אישורי כניסה או מנוי לא רצוי. והוא עושה זאת מתוך אמון בכם.
למה אף אחד לא יכול לראות בעין לאן מוביל קוד QR?
כי QR אינו טקסט קריא: הוא מטריצה של מודולים לבנים ושחורים שמקודדת מחרוזת תווים, והעין האנושית לא מפענחת אותה. שני קודים שמובילים לשני מקומות שונים לחלוטין אינם ניתנים להבחנה חזותית עבור אף לקוח. האטימות הזו, שהיא יתרון טכני, היא בדיוק מה ש-quishing מנצל.
לכך מצטרפת ההתנהגות של הנייד. קוראים ומצלמות רבים פותחים את הקישור ישירות או מציגים אותו קטוע לחצי שנייה, ובמסך צר דומיין ארוך נחתך בדיוק איפה שמתחיל החשוד. לכן OCU ממליצה לבטל את הפתיחה האוטומטית של קישורים בעת סריקה, באנדרואיד מתוך הגדרות Google Lens, כדי שאפשר יהיה לקרוא את ה-URL לפני הכניסה.
מסקנה לא נוחה לכל עסק: אי אפשר לבקש מהלקוח לאמת את היעד, כי אין לו במה. האימות חייב להתבצע בצד שלכם: בגוף הפיזי ובדומיין שמופיע כשהקישור נפתח.
שלושת התרחישים שבהם זה קורה הכי הרבה בספרד
ההתראות של INCIBE ושל OCU מתרכזות בשלושה גופים: מכונות תשלום ברחוב, תפריטים של מסעדות ומסמכים מזויפים שמחקים את הרשות. המשותף להם: הלקוח עומד, ממהר ומניח שהקוד רשמי.
- מכשירי חניה, טעינה ותחבורה שיתופית. OCU התריעה ב-10 ביולי 2025 על מדבקות עם QR מזויפים על הקודים המקוריים בעמדות טעינה של רכבים חשמליים, והזהירה שאותה שיטה משמשת למכשירי חניה, אופניים וקורקינטים. כלי תקשורת כמו Merca2 תיעדו בינואר 2026 את המקרה של מכשיר חניה עם אתר עירוני משוכפל.
- תפריטי מסעדות. ב-4 באוגוסט 2026 פרסמה INCIBE מקרה אמיתי שטופל בקו 017 שלה: לקוחה סרקה את ה-QR של תפריט מסעדה, אישרה חלון קופץ ובסוף נשארה עם מנוי פרימיום פעיל שלא ביקשה, בלי מייל אישור ובלי דרך לבטל בעצמה; סועדים אחרים באותו מקום סיפרו אותו דבר. את המקרה סיקר, בין היתר, Leonoticias. לפי QR TIGER, כ-75% מהמסעדות בעולם כבר משתמשות ב-QR לתפריט הדיגיטלי שלהן: משטח תקיפה עצום.
- דוחות חניה מזויפים על השמשה. בספטמבר 2026 התריעו INCIBE והמשטרה המקומית של מלגה על ניירות שחיקו את סמל משרד הפנים ואת הלוגו של ה-DGT, עם QR שהוביל לאתר תשלום מזויף. כלל הזהב שחוזרים עליו ה-DGT ומועדוני הנהגים ושאומת על ידי Maldita.es ב-9 בינואר 2026: דוח אמיתי לעולם לא משלמים דרך QR; הוא נושא מספר אסמכתה ופרטים של השוטר, של הרכב ושל העבירה.
מה העסק מפסיד כשמכסים לו את ה-QR (וזה לא רק הלקוח)
הוא מפסיד שלושה דברים בבת אחת: את הכסף של לקוחותיו, את המוניטין שלו ואת התנועה שהקוד הזה יצר. המקרה של המסעדה הוא הדוגמה המושלמת: הקורבן לא מאשים את הנוכל האלמוני, הוא מתקשר למקום. והמקום לא היה לו אפילו אפשרות לדעת מה קרה.
יש גם מחיר שקט: כל עוד המדבקה במקומה, ה-QR שלכם מפסיק לעבוד. ההזמנות, הפניות, הורדות התפריט או הצבעות הסקר שהקוד הזה הביא יורדות לאפס, ואיש לא שם לב עד שמישהו מתלונן. בעסק שערוץ הגיוס העיקרי שלו הוא שלט ברחוב, אלה ימים של משפך שבור.
ויש גם סיכון ציות: אם ה-QR שאתם הדפסתם מוביל, ולו בגלל מניפולציה של צד שלישי, לטופס שאוסף נתונים אישיים, האירוע משפיע על הלקוחות שלכם ותצטרכו להסביר אותו. כדאי שתוכלו לשחזר איזה יעד היה לקוד שלכם בכל רגע, עם תאריך.
פרוטוקול ההגנה: שבע פעולות, מהזולה ביותר ליעילה ביותר
ההגנה אינה מוצר, היא פרוטוקול בארבע שכבות: גוף פיזי שקשה לתמרן, בדיקה חזותית תקופתית, יעד בשליטתכם ומעקב אחר הסריקות. אף אחת מהארבע לא עולה הרבה; השילוב הוא מה שגורם לכך שההתקפה לא משתלמת ליד הדלת שלכם.
| פעולה | עלות | איזו התקפה היא עוצרת |
|---|---|---|
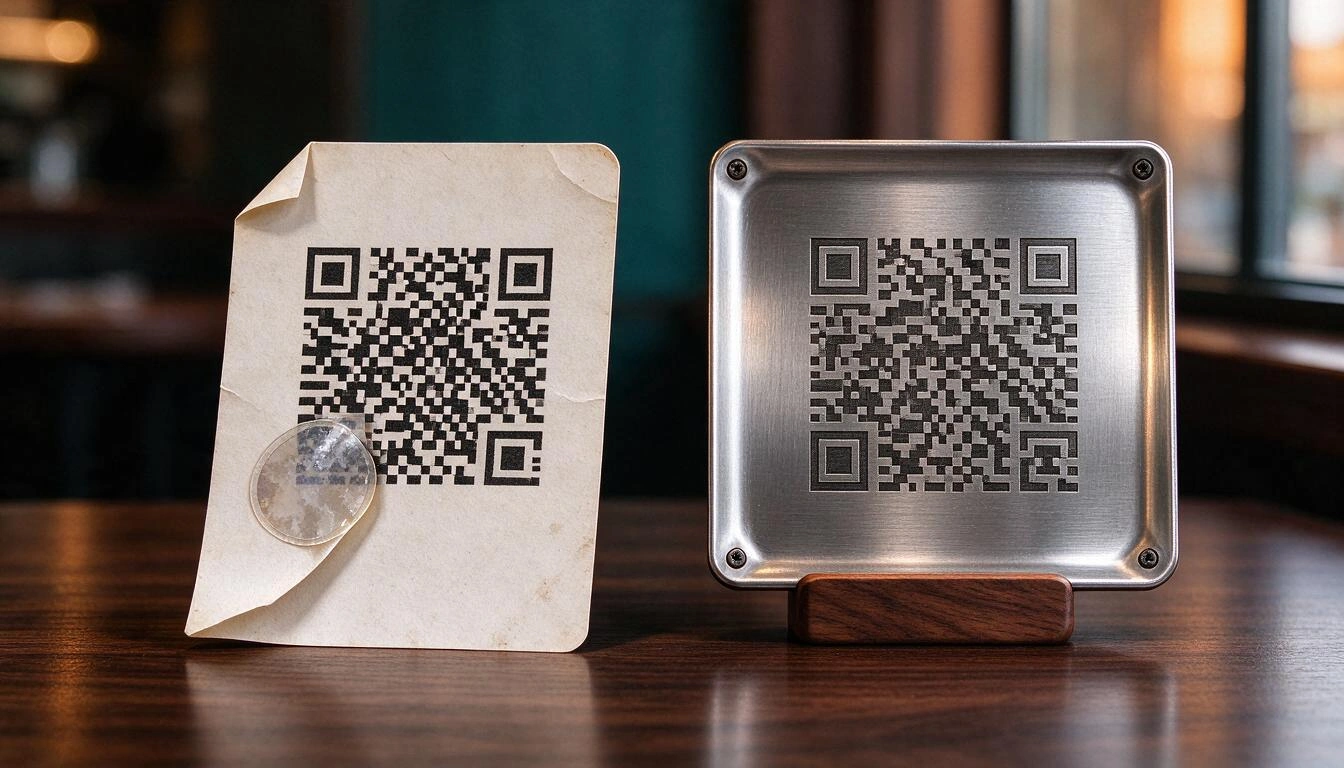
| QR בלמינציה, מצופה או בויניל עם דבק קבוע | נמוכה מאוד | מקשה על הדבקה מעל; מדבקה זרה בולטת ונתלשת |
| QR חרוט בלייזר, חתוך בדיקור או באקריליק מוברג | בינונית | כמעט בלתי אפשרי לכסות בלי להשאיר עקבות |
| מסגרת או גוף עם חלל מדויק לקוד | נמוכה | כל מדבקה בולטת החוצה ונראית |
| הודעה על הגוף עצמו עם הדומיין שאליו הקוד מוביל | אפסית | הלקוח יכול להשוות את ה-URL שמופיע לו |
| בדיקה חזותית בפתיחה ובסגירה, עם תמונת ייחוס | אפסית | מזהה את המניפולציה בשעות, לא בשבועות |
| יעד בדומיין מוכר ויציב, לא במקצר אנונימי | נמוכה | גורמת ל-URL המזויף לבלוט; מאפשרת להדריך את הלקוח |
| יכולת להשהות או להפנות את הקוד מיד | נמוכה | עוצרת את הנזק בלי להדפיס מחדש כלום |
שתי הבחנות שחשובות יותר ממה שנראה:
הבדיקה החזותית צריכה נקודת ייחוס. "לראות אם זה נראה מוזר" אינה בקרה. צלמו כל גוף ביום שהותקן, שמרו את התמונה והשוו. פינה מורמת, ברק שונה, ריבוע לבן יותר מדי: זה מה ש-INCIBE מבקשת לחפש כשהיא ממליצה לבדוק לעיתים קרובות שהקודים של העסק שלכם לא הוחלפו ולבחור מחולל שמציע ערבויות אבטחה לגבי לאן הקוד מצביע.
הדומיין הוא הרמז היחיד שנשאר ללקוח. אם ה-QR שלכם מוביל למקצר אנונימי וגנרי, אתם מלמדים את הלקוח שזה נורמלי לנחות בדומיין שהוא לא מכיר, ובכך אתם מנטרלים את האזעקה היחידה שהייתה לו. אם הוא מוביל תמיד לדומיין יציב ולנתיב קריא, מסוג הקישור הקצר עם טקסט משלו, כמו /carta-bar-central, שאפשר להגדיר במקום קוד אקראי, האתר המשוכפל של הנוכל מסגיר את עצמו.
איך לזהות בזמן שכיסו לכם את הקוד: צניחת הסריקות היא האזעקה
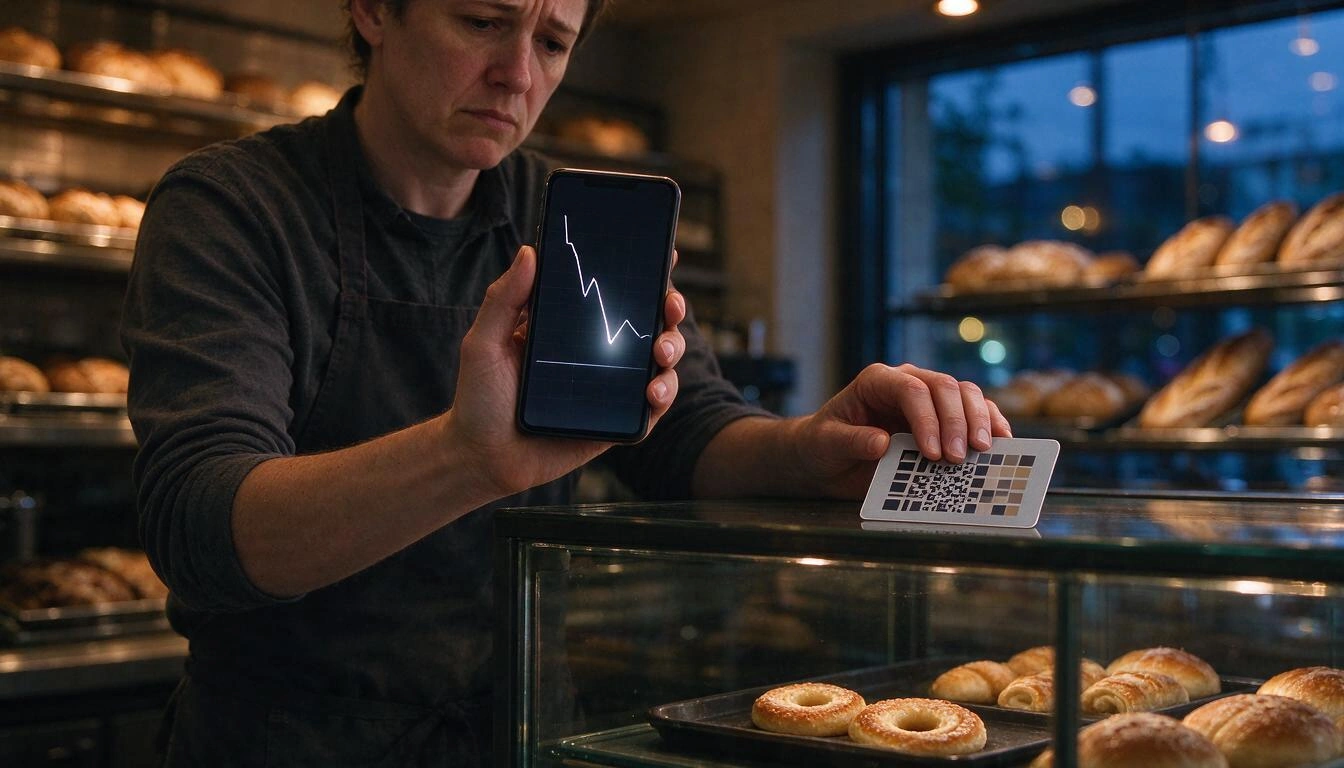
האות האמין ביותר לכך שמישהו הדביק משהו על ה-QR שלכם הוא שהסריקות צונחות ביום אחד בלי ששום דבר אחר השתנה. אם הקוד שלכם מקבל בממוצע 40 סריקות ביום ופתאום שלוש, זה לא שהתנועה ירדה: זה שהקוד שלכם חדל להיות הקוד שלכם.
כדי שהאזעקה הזו תתקיים צריך שהסריקות יעברו דרך קישור שאתם מודדים. QR שמקודד ישירות את ה-URL הסופי (או מספר טלפון, או הודעת וואטסאפ) לא משאיר שום עקבות: אתם לא יודעים כמה סריקות היו לכם אתמול, ולכן אי אפשר להבחין שהיום אין. QR שמצביע על קישור קצר שלכם כן: יש לכם סדרה יומית, שינוי, מדינה, עיר, מכשיר ודפדפן.
שלוש תבניות שכדאי לשים עליהן עין:
- צניחה חדה ומתמשכת בגוף מסוים: חשד למניפולציה פיזית או לשלט שהוסר.
- גוף עם אפס סריקות במשך ימים בזמן ש"אחיו" ממשיכים לעבוד: ב-aiLinks רואים זאת בהשוואת כמה קישורים בו־זמנית ובאיתור אלה שלא נסרקים.
- סריקות ממדינה או משפה שלא מתאימה לשלט שנמצא בחלון הראווה שלכם: סימן לכך שתמונת ה-QR שלכם מסתובבת במקום אחר.
מה עושים ב-24 השעות הראשונות אם גיליתם QR שעבר מניפולציה
קודם הגוף הפיזי, אחר כך היעד הדיגיטלי, ובמקביל התלונה. הסדר חשוב: הסרת המדבקה עוצרת קורבנות חדשים, אבל את ההתראה לאלה שכבר סרקו אפשר לתת רק אם אתם שולטים בדף שאליו הם מגיעים.
- הסירו את המדבקה ושמרו אותה בשקית: היא ראיה. צלמו את הגוף לפני שנוגעים בכלום.
- השהו את הקוד שלכם בזמן החקירה. קישור קצר מושהה מפסיק להפנות ומציג דף התראה במקום לשלוח מישהו לאנשהו; אם הגוף לא היה בר מניפולציה, אפשר גם להפנות אותו זמנית לדף אזהרה ללקוחות שמגיעים דרכו.
- הודיעו במקום וברשתות החברתיות, בהודעה קונקרטית: איזה קוד, איך נראה המזויף ומה צריכים לעשות מי שסרקו אותו.
- אמרו לנפגעים להתקשר לבנק שלהם ולהקפיא את הכרטיס, וזו הפעולה הראשונה ש-OCU ממליצה עליה, ולאסוף צילומי מסך ותדפיסים.
- הגישו תלונה. INCIBE משרתת אזרחים וחברות בטלפון החינמי 017 ודרך שירות העזרה בסייבר שלה, והתלונה הרשמית מוגשת למשטרה הלאומית או ל-Guardia Civil.
- תעדו את האירוע: תאריך, גוף, היעד שהיה לקוד שלכם והשינויים שביצעתם. היסטוריה מתוארכת של יעדי כל קישור חוסכת לכם חצי ויכוח אחר כך.
שאלות נפוצות על quishing וקודי QR של עסק
איך אני יודע אם קוד QR מזויף לפני שאני סורק אותו?
בעין אי אפשר לקרוא את היעד, ולכן הסתכלו על הגוף, לא על הקוד: אם יש מדבקה מעל מדבקה אחרת, הקצוות לא מתיישרים, הנייר מורם או שהמרקם שונה משאר השלט, אל תסרקו. אחרי הסריקה, קראו את הדומיין במלואו לפני שמזינים משהו: ביטול הפתיחה האוטומטית של קישורים הוא הפעולה ש-OCU ממליצה עליה בדיוק כדי שאפשר יהיה לעשות זאת.
האם דוחות תנועה כוללים קוד QR?
לא. לא ה-DGT ולא העירייה מנהלים תשלום קנס באמצעות QR שהושאר על השמשה: דוח אמיתי כולל מספר אסמכתה, פרטי השוטר, הרכב והעבירה, ומשלמים אותו בערוצים הרשמיים. זו האזהרה ש-INCIBE, המשטרה המקומית ובדיקות העיתונאים ב-2026 חוזרות עליה.
המסעדה שלי משתמשת ב-QR לתפריט, האם אני אחראי אם מישהו עושה בו מניפולציה?
העבירה היא של הנוכל, אבל הלקוח שנפגע יתקשר אליכם והנזק למוניטין הוא שלכם. לכן INCIBE מכוונת את ההמלצות שלה לחברות: לבדוק לעיתים קרובות שהקודים במקום לא הוחלפו ולהשתמש בשירות יצירה שמבטיח לאן הקוד מצביע. תיעוד הבדיקות ויכולת להוכיח איזה יעד היה ל-QR שלכם בכל תאריך הוא העמדה הטובה ביותר האפשרית.
האם QR דינמי בטוח יותר מ-QR סטטי?
הוא ניתן יותר להגנה, וזה לא אותו דבר. QR סטטי מקודד את היעד בתוך התמונה: אם יש בעיה, אפשר רק להדפיס מחדש. QR דינמי מצביע על קישור קצר מתווך, ולכן אפשר להשהות אותו, להפנות אותו לדף התראה או לשנות את היעד תוך שניות בלי לגעת במודפס, ויש אנליטיקס כדי להבחין שמשהו לא בסדר. מה שהוא לא מונע הוא שמישהו ידביק משהו אחר מעליו: את זה נלחמים בעזרת הגוף הפיזי.
האם מקצרי קישורים עוזרים או מחמירים את הבעיה?
זה תלוי בדבר אחד: אם הלקוח מכיר את הדומיין. מקצר אנונימי וגנרי מרגיל אנשים לנחות בדומיינים לא מוכרים, וזה בדיוק ההרגל ש-quishing מנצל. קישור קצר עם דומיין יציב ונתיב קריא, עם שם העסק או הקמפיין שלכם, הופך את ה-URL לרמז שניתן לאמת.
כל כמה זמן כדאי לבדוק את ה-QR של העסק שלי?
עבור קודים ברחוב או בחזית, בדיקה חזותית יומית בפתיחה ובסגירה; עבור אלה שעל השולחנות, בעת הכנת השירות. INCIBE לא קובעת תדירות מסוימת, אבל מדגישה בדיקה תכופה. הוסיפו לכך בדיקה שבועית של האנליטיקס: צניחה בסריקות ללא הסבר היא הרמז שמגיע לפני התלונה של הלקוח.
מה עושים עם שלטים שכבר הודפסו אם צריך לשנות יעד?
אם ה-QR מצביע על קישור קצר שבשליטתכם, כלום: משנים את היעד מהנייד והמודפס ממשיך להיות תקף. אם הוא מקודד את ה-URL הסופי, השלט הוא נייר מת וצריך להדפיס מחדש. ההבדל הזה הוא הסיבה המעשית להשתמש תמיד במתווך הניתן לעריכה, עוד לפני סיבת האבטחה.
QR שאפשר לכבות הוא היחיד שאפשר להגן עליו
את הקרב על quishing לא מנצחים על ידי הקשחת הקוד: מנצחים אותו על ידי שליטה ביעד ומעקב אחר הסריקות. אם ה-QR שלכם מצביע על קישור קצר שלכם, מניפולציה היא אירוע של חצי שעה, משהים, מתריעים, מפנים מחדש, מתעדים, במקום הדפסה שלמה של שלטים שהולכת לפח ולקוח כועס שאין לכם מה להסביר לו.
זה בדיוק מה ש-aiLinks עושה, האפליקציה של AIsToHire ליצירת קישורים קצרים וקודי QR דינמיים הניתנים לעריכה: הקוד המודפס מצביע תמיד על הקישור הקצר שלכם, עם נתיב קריא שאתם בוחרים; היעד משתנה בשתי נגיעות עם היסטוריה מתוארכת וחזרה אחורה; אפשר להשהות את הקישור מיד אם מזהים מניפולציה, והאנליטיקס של הסריקות, סך הכול וייחודיות לפי יום, שבוע וחודש, עם שינוי, מדינה, עיר ומכשיר, מתריע על הצניחה לפני שלקוח יספר לכם עליה. את ה-QR מורידים ב-SVG כדי לקחת לבית דפוס, והוא האחרון שתצטרכו להדפיס.
צרו את קודי ה-QR של העסק שלכם על קישור קצר שאפשר להשהות, להפנות מחדש ולמדוד. עם aiLinks אתם מעצבים את הקוד, מורידים אותו ב-SVG לבית דפוס, ואם מישהו עושה בו מניפולציה, מכבים אותו או מפנים אותו מחדש מהנייד בלי להדפיס מחדש אף שלט.
צרו את קודי ה-QR של העסק שלכם על קישור קצר שאפשר להשהות, להפנות מחדש ולמדוד. עם aiLinks אתם מעצבים את הקוד, מורידים אותו ב-SVG לבית דפוס, ואם מישהו עושה בו מניפולציה, מכבים אותו או מפנים אותו מחדש מהנייד בלי להדפיס מחדש אף שלט.להמשך קריאה
כל המאמרים →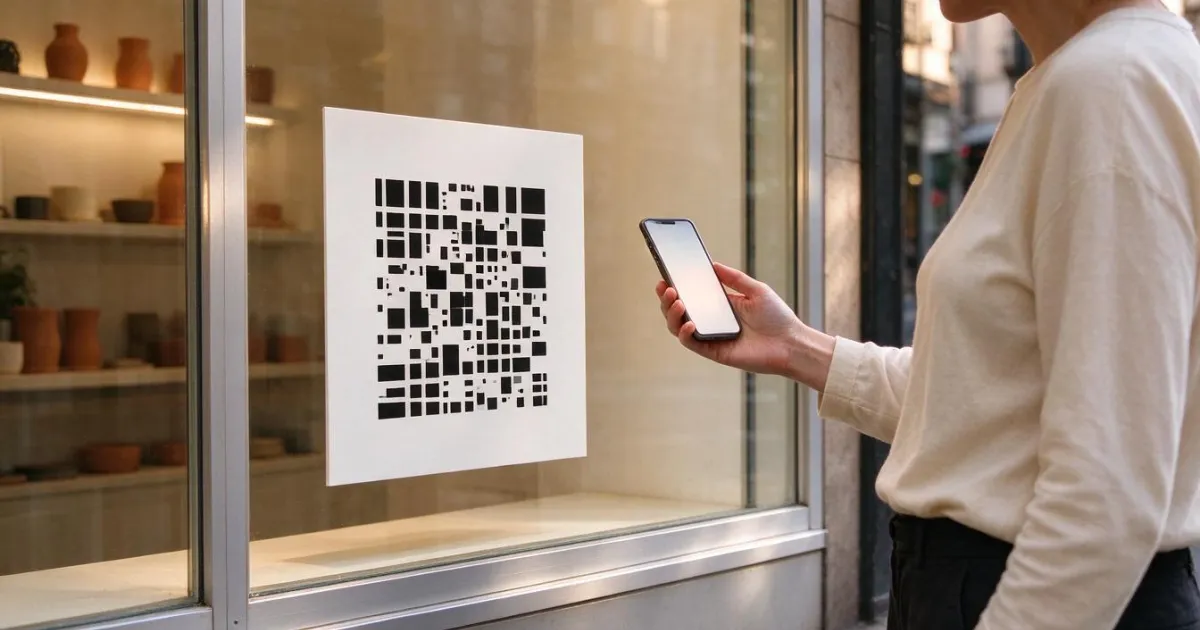
איך משנים את היעד של קוד QR שכבר הודפס (בלי להדפיס שום דבר מחדש)

למה ביטוח הרכב שלך עלה ב-2026: פרמיה ממוצעת של 1,412 € ושיא כל הזמנים

להתווכח בוואטסאפ או לדבר פנים אל פנים: מה המדע אומר על קונפליקטים זוגיים בהודעות
