 aiLinks
Quishing: zo vervangen ze de QR-code van je bedrijf door een valse (en hoe je dat voorkomt)
Team van aiLinksGeschreven met AI-ondersteuning16 min. leestijdKort samengevat
- Spanje is wereldwijd het tweede land qua quishing-detecties: het neemt 17% van het totaal voor zijn rekening, alleen voorafgegaan door de Verenigde Staten (19%), volgens het ESET Threat Report H1 2026, gepubliceerd op 8 juli 2026 met telemetrie van december 2025 tot mei 2026 en per land uitgesplitst door SecurityBrief op 9 juli.
- De QR-code komt voor in ongeveer 11% van de gedetecteerde phishing-e-mails, met gemiddeld 100.000 detecties per maand en een piek in april 2026 (ESET, H1 2026).
- Microsoft ging van 7,6 miljoen aanvallen met QR-codes in januari 2026 naar 18,7 miljoen in maart, een stijging van 146% in één kwartaal, volgens het rapport over het e-mailbedreigingslandschap van Q1 2026 (30 april 2026).
- De fysieke aanvalsvector is een sticker op de echte QR-code: INCIBE en de OCU hebben gewaarschuwd voor gevallen bij parkeermeters, laadpalen, restaurantmenu's en valse boetes onder de ruitenwisser.
- De verdediging van een bedrijf bestaat uit twee helften: een fysieke drager die je niet kunt manipuleren (gelamineerd, gegraveerd, vastgeschroefd) en controle over de bestemming van de code, zodat je die in enkele seconden kunt pauzeren of omleiden en in de statistieken kunt zien of het aantal scans instort.
Als jouw bedrijf ergens op straat een QR-code heeft staan (in de etalage, op tafel, bij de parkeermeter van je parking, op de bestelwagen), ben je net een goedkoop doelwit geworden. De fraudeur hoeft je niet te hacken: hij heeft alleen een printer, een sticker en tien seconden voor je deur nodig. Bij aiLinks, de tool van AIsToHire voor korte links en dynamische QR-codes met aanpasbare bestemming, zien we dagelijks de andere kant van het probleem: de gedrukte QR-code ligt vast, maar de bestemming hoeft dat niet te zijn. En precies daar zit de enige verdediging die werkt als de affiche al aan de muur hangt.

Wat is quishing en waarom is Spanje de tweede markt ter wereld geworden?
Quishing (van QR + phishing) is de fraude waarbij een QR-code wordt gebruikt om het slachtoffer naar een nepwebsite te leiden die om bankgegevens of inloggegevens vraagt. Spanje neemt 17% van alle wereldwijde detecties voor zijn rekening: de tweede plaats achter de Verenigde Staten (19%) en vóór Mexico (6%), volgens het ESET Threat Report H1 2026 (8 juli 2026).
Dat is geen toeval. Spanje is een van de landen waar de QR-code het eerst en het diepst is ingeburgerd: digitale menukaarten in de horeca, betalen bij parkeermeters, laden van elektrische voertuigen, deelfietsen en deelsteps, tickets, administratieve procedures. Waar mensen gewend zijn om zonder nadenken te scannen, is er een verdienmodel voor wie een sticker plakt.
Het gegeven dat verklaart waarom filters het niet tegenhouden: een QR-code is een afbeelding, geen link. De antiphishing-engines die URL's in tekstvorm analyseren, zien niets om te analyseren. Daarom komt de QR-code al voor in zo'n 11% van de phishing-e-mails die ESET detecteert, met gemiddeld 100.000 detecties per maand en een hoogtepunt in april 2026.
| Bron | Gegeven | Periode |
|---|---|---|
| ESET Threat Report H1 2026 | Spanje, 2e land: 17% van de quishing-detecties (VS 19%, Mexico 6%) | dec. 2025 – mei 2026 |
| ESET Threat Report H1 2026 | De QR-code komt voor in ~11% van de phishing-e-mails; ~100.000 detecties/maand | dec. 2025 – mei 2026 |
| Microsoft, e-mailbedreigingslandschap Q1 2026 | 7,6 mln aanvallen met QR-codes in januari → 18,7 mln in maart (+146%) | jan. – mrt. 2026 |
| Microsoft, Q1 2026 | 8.300 miljoen phishingbedreigingen via e-mail gedetecteerd | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70% van de kwaadaardige pdf's bevatte een QR-code naar een phishingsite | 2026 |
Zo vervangen ze de QR-code van je bedrijf door een valse, stap voor stap
De fysieke aanval bestaat uit vier stappen en geen enkele vereist technische kennis: een QR-code printen die naar een gekloonde website verwijst, die over de jouwe plakken, wachten tot je klanten hem scannen en de kaartgegevens binnenhalen. De aanvaller dringt op geen enkel moment je systemen binnen; hij gebruikt je gevel en je reputatie als lokaas.
- Ze klonen je bestemmingspagina. Als je QR-code naar een betaalpagina, een menukaart of een formulier leidt, kopiëren ze de look. In het geval van de valse boetes dat in Málaga is vastgesteld, was het gebruikte domein (
dgtmultamalaga.sbs) geregistreerd bij een goedkope Aziatische registrar, volgens de analyse van Xataka. - Ze printen een sticker op het exacte formaat van jouw code. Soms kopiëren ze het kader en de kleuren van de originele drager, zodat de lap niet opvalt.
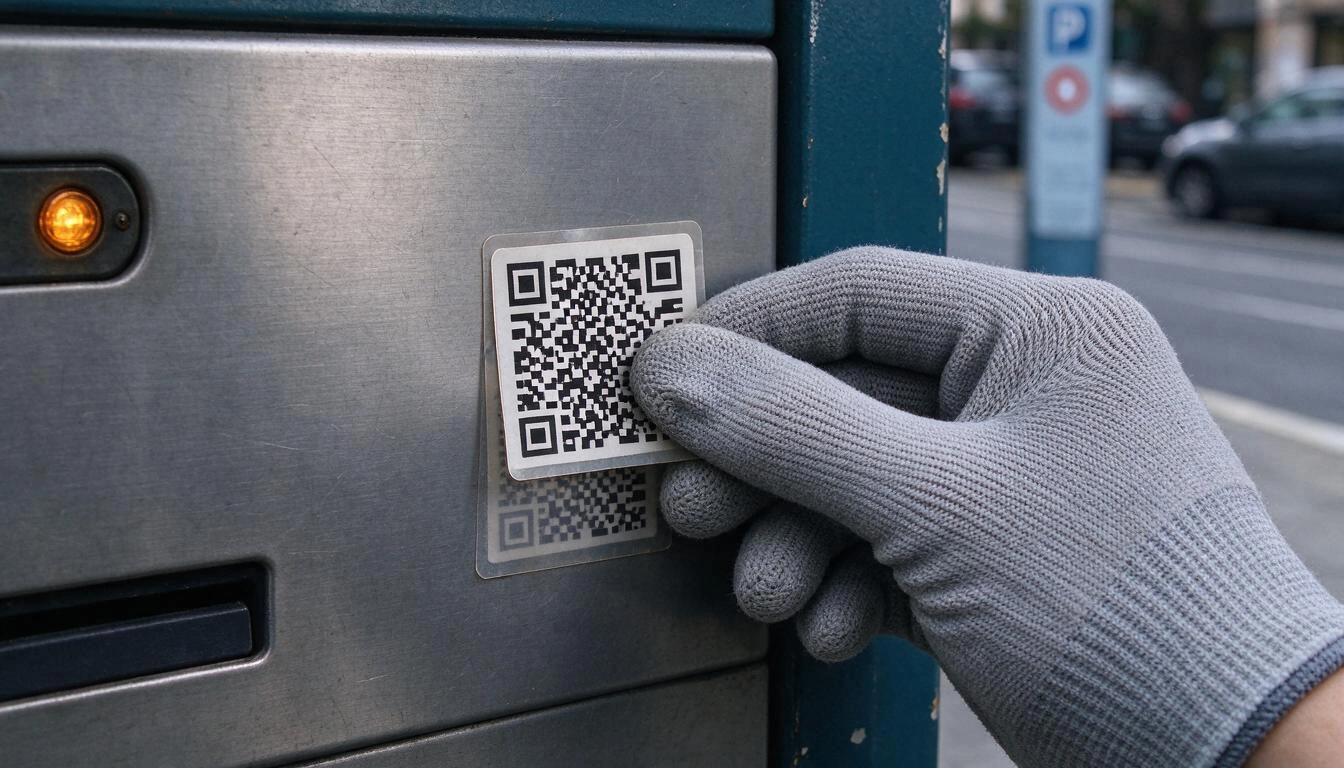
- Ze plakken hem erover in enkele seconden, op een rustig moment. Jouw affiche blijft intact in het zicht: het enige wat is veranderd, is het patroon van vierkantjes.
- Ze oogsten. Elke klant die scant, geeft kaartgegevens, inloggegevens of een ongewenst abonnement uit handen. En doet dat omdat hij jou vertrouwt.
Waarom kan niemand met het blote oog zien waar een QR-code naartoe leidt?
Omdat een QR-code geen leesbare tekst is: het is een matrix van witte en zwarte modules die een reeks tekens codeert, en het menselijk oog kan die niet ontcijferen. Twee codes die naar twee totaal verschillende plekken leiden, zijn voor elke klant visueel niet van elkaar te onderscheiden. Die ondoorzichtigheid, technisch gezien een pluspunt, is precies wat quishing uitbuit.
Daar komt het gedrag van de smartphone bij. Veel lezers en camera's openen de link meteen of tonen hem een halve seconde lang afgekapt, en op een smal scherm wordt een lang domein precies afgesneden waar het verdachte deel begint. De OCU raadt daarom aan om het automatisch openen van links bij het scannen uit te schakelen (op Android via de instellingen van Google Lens), zodat je de URL kunt lezen voordat je de pagina opent.
Een ongemakkelijke conclusie voor elk bedrijf: je kunt de klant niet vragen om de bestemming te controleren, want hij heeft er de middelen niet voor. De controle moet aan jouw kant liggen: op de drager en op het domein dat verschijnt wanneer de link opent.
De drie scenario's waarin het in Spanje het vaakst voorkomt
De waarschuwingen van INCIBE en de OCU concentreren zich op drie dragers: betaalautomaten op de openbare weg, menukaarten in de horeca en valse documenten die de overheid imiteren. Ze hebben één patroon gemeen: de klant staat, heeft haast en gaat ervan uit dat de code officieel is.
- Parkeermeters, laadpunten en deelmobiliteit. De OCU waarschuwde op 10 juli 2025 voor stickers met valse QR-codes over de originele codes bij laadpunten voor elektrische voertuigen en liet weten dat hetzelfde schema werkt voor parkeermeters, fietsen en steps. Media als Merca2 documenteerden in januari 2026 het geval van de parkeermeter met een gekloonde gemeentelijke website.
- Menukaarten van restaurants. Op 4 augustus 2026 publiceerde INCIBE een echt geval dat via de hulplijn 017 werd behandeld: een klant scande de QR-code van het menu in een restaurant, accepteerde een pop-up en eindigde met een premium-abonnement dat ze niet had aangevraagd, zonder bevestigingsmail en zonder zelf te kunnen opzeggen; andere gasten van dezelfde zaak vertelden hetzelfde. Het werd onder meer opgepikt door Leonoticias. Volgens QR TIGER gebruikt zo'n 75% van de restaurants ter wereld al een QR-code voor het digitale menu: een enorm aanvalsoppervlak.
- Valse boetes onder de ruitenwisser. In september 2026 waarschuwden INCIBE en de Policía Local van Málaga voor papieren die het wapenschild van het Ministerie van Binnenlandse Zaken en het logo van de DGT imiteerden, met een QR-code naar een valse betaalsite. De gouden regel die de DGT en de automobielclubs herhalen en die Maldita.es op 9 januari 2026 controleerde: een echte boete betaal je nooit via een QR-code; ze bevat een referentienummer en gegevens over de agent, het voertuig en de overtreding.
Wat een bedrijf verliest als de QR-code wordt afgeplakt (en het is niet alleen de klant)
Het verliest drie dingen tegelijk: het geld van zijn klanten, zijn reputatie en het verkeer dat die code genereerde. Het restaurantgeval is het perfecte voorbeeld: het slachtoffer geeft niet de anonieme oplichter de schuld, maar belt de zaak. En de zaak had niet eens een manier om te weten wat er was gebeurd.
Er is ook een stille kost: zolang de sticker erop zit, werkt je QR-code niet meer. De reserveringen, bestellingen, menudownloads of enquêtestemmen die die code opleverde, vallen terug naar nul, en niemand merkt het tot iemand klaagt. Voor een bedrijf waarvan het belangrijkste wervingskanaal een affiche op straat is, betekent dat dagen met een kapotte funnel.
En er is een compliancerisico: als de QR-code die jij hebt gedrukt, ook al is het door manipulatie van een derde, naar een formulier leidt dat persoonsgegevens verzamelt, raakt het incident je klanten en zul je het moeten uitleggen. Het is verstandig om te kunnen reconstrueren welke bestemming je code op elk moment had, met datum.
Het verdedigingsprotocol: zeven maatregelen, van de goedkoopste tot de meest effectieve
De verdediging is geen product maar een protocol met vier lagen: een fysieke drager die moeilijk te manipuleren is, periodieke visuele controle, een bestemming onder jouw controle en bewaking van de scans. Geen van de vier kost veel; de combinatie zorgt ervoor dat de aanval bij jou voor de deur niet rendabel is.
| Maatregel | Kosten | Welke aanval het tegenhoudt |
|---|---|---|
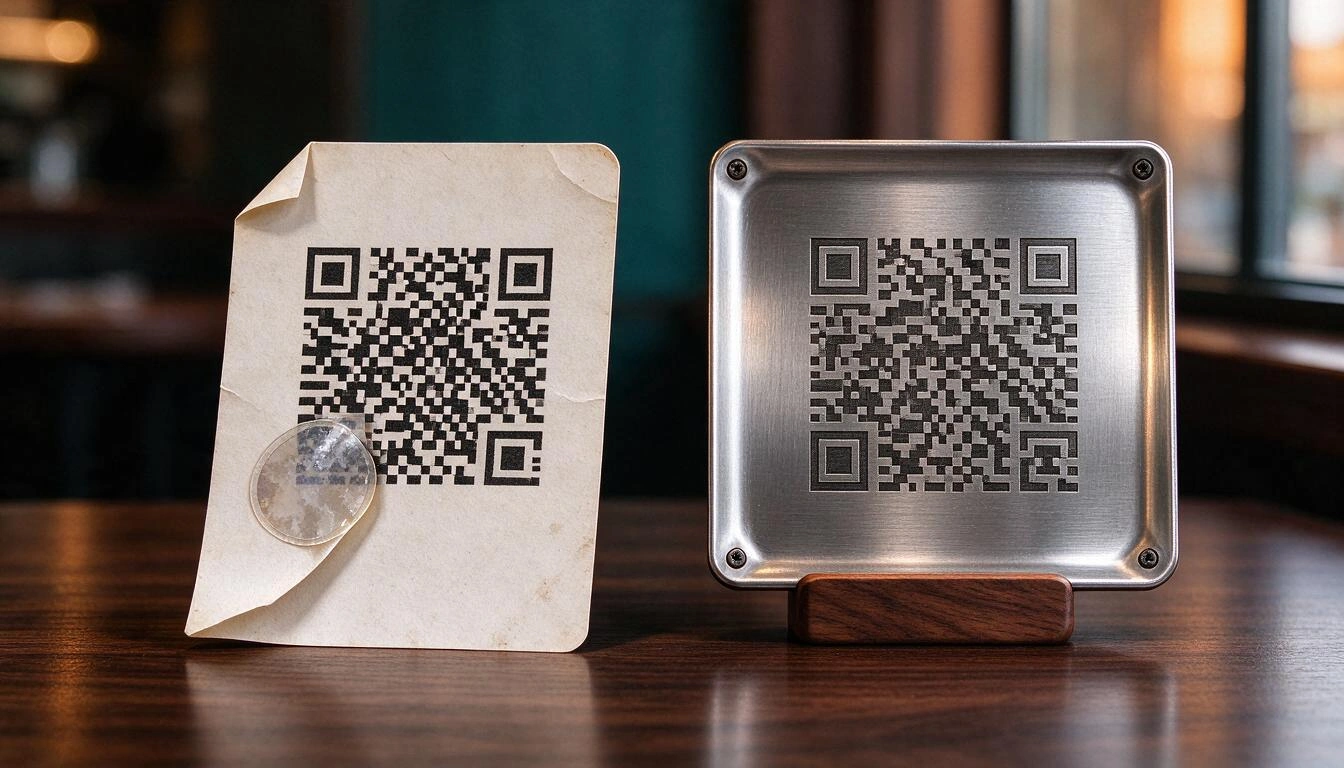
| QR-code gelamineerd, geplastificeerd of op vinyl met permanente lijm | Zeer laag | Bemoeilijkt erover plakken; de vreemde sticker valt op en komt los |
| QR-code lasergegraveerd, gestanst of op vastgeschroefd plexiglas | Gemiddeld | Vrijwel onmogelijk af te dekken zonder sporen na te laten |
| Kader of houder met een exacte uitsparing voor de code | Laag | Elke sticker steekt uit en is zichtbaar |
| Mededeling op de drager zelf met het domein waar de code naartoe leidt | Geen | De klant kan de URL die hij te zien krijgt, vergelijken |
| Visuele controle bij opening en sluiting, met een referentiefoto | Geen | Ontdekt manipulatie in uren in plaats van weken |
| Bestemming op een herkenbaar, stabiel domein, niet op een anonieme verkorter | Laag | Maakt de valse URL meteen verdacht; laat je de klant voorlichten |
| Mogelijkheid om de code onmiddellijk te pauzeren of om te leiden | Laag | Beperkt de schade zonder iets opnieuw te drukken |
Twee nuances die belangrijker zijn dan ze lijken:
Visuele controle heeft een referentie nodig. "Kijken of het er raar uitziet" is geen controle. Maak een foto van elke drager op de dag dat die wordt geïnstalleerd, bewaar hem en vergelijk. Een opgekrulde hoek, een andere glans, een vierkantje dat witter is dan het wit eromheen: dat is waar INCIBE op wil dat je let wanneer het aanraadt om regelmatig te controleren of de codes van je bedrijf niet zijn vervangen en een generator te kiezen die garanties biedt over waar de code naartoe verwijst.
Het domein is het enige aanknopingspunt dat de klant nog heeft. Als je QR-code naar een anonieme, generieke verkorter leidt, leer je je klant dat het normaal is om op een domein te landen dat hij niet herkent, en schakel je zo het enige alarm uit dat hij had. Als hij altijd naar een stabiel domein en een leesbaar pad leidt (het soort korte link met eigen tekst, zoals /carta-bar-central, dat je zelf kunt bepalen in plaats van een willekeurige code), verraadt de gekloonde website van de oplichter zichzelf.
Hoe je op tijd merkt dat je code is afgeplakt: een daling van de scans is het alarm
Het betrouwbaarste teken dat iemand iets over je QR-code heeft geplakt, is dat de scans van de ene dag op de andere instorten zonder dat er iets anders is veranderd. Als je code gemiddeld 40 scans per dag haalt en opeens op drie uitkomt, is het verkeer niet gedaald: je code is gewoon niet meer jouw code.
Om dat alarm te laten bestaan, moeten de scans via een link lopen die je meet. Een QR-code die rechtstreeks de uiteindelijke URL (of een telefoonnummer, of een WhatsApp-bericht) codeert, laat geen enkel spoor na: je weet niet hoeveel scans je gisteren had, dus je kunt niet merken dat je ze vandaag niet hebt. Een QR-code die naar een eigen korte link verwijst, geeft je wel een dagreeks, verandering, land, stad, apparaat en browser.
Drie patronen waar je een oogje op moet houden:
- Plotselinge, aanhoudende daling bij één specifieke drager: verdenking van fysieke manipulatie of een weggehaalde affiche.
- Een drager met nul scans gedurende dagen terwijl de andere gewoon werken: in aiLinks zie je dat door meerdere links tegelijk te vergelijken en de links te vinden die niet worden gescand.
- Scans vanuit een land of taal die niet past bij een affiche die in je etalage hangt: een teken dat het beeld van je QR-code ergens anders circuleert.
Wat je de eerste 24 uur moet doen als je een gemanipuleerde QR-code ontdekt
Eerst de fysieke drager, dan de digitale bestemming, en tegelijk de aangifte. De volgorde is belangrijk: de sticker verwijderen stopt nieuwe slachtoffers, maar de mensen die al hebben gescand, kun je alleen waarschuwen als je de pagina beheert waar ze op uitkomen.
- Verwijder de sticker en bewaar de lijm in een zakje: het is bewijs. Fotografeer de drager voordat je iets aanraakt.
- Pauzeer je eigen code terwijl je onderzoekt. Een gepauzeerde korte link stuurt niemand meer door en toont een waarschuwingspagina in plaats van mensen ergens heen te sturen; als de drager niet te manipuleren was, kun je hem bovendien tijdelijk omleiden naar een waarschuwingspagina voor klanten die daar uitkomen.
- Waarschuw in de zaak en op je socials, met een concreet bericht: welke code, hoe de valse eruitzag en wat wie hem heeft gescand moet doen.
- Zeg de getroffenen dat ze hun bank moeten bellen en hun kaart moeten blokkeren, de eerste maatregel die de OCU aanraadt, en dat ze screenshots en afschriften moeten verzamelen.
- Doe aangifte. INCIBE helpt burgers en bedrijven via het gratis nummer 017 en via zijn hulpdienst voor cyberveiligheid, en de formele aangifte gaat naar de Policía Nacional of de Guardia Civil.
- Leg het incident vast: datum, drager, bestemming die je code had en wijzigingen die je hebt doorgevoerd. Een gedateerde historie van de bestemmingen van elke link bespaart je achteraf een hoop discussie.
Veelgestelde vragen over quishing en de QR-codes van een bedrijf
Hoe weet ik of een QR-code vals is voordat ik hem scan?
Met het blote oog kun je de bestemming niet lezen, dus kijk naar de drager, niet naar de code: als er een sticker over een andere zit, de randen niet overeenkomen, het papier omhoog staat of de textuur anders is dan de rest van de affiche, scan dan niet. Lees na het scannen het volledige domein voordat je iets invult: het uitschakelen van het automatisch openen van links is de maatregel die de OCU aanraadt, juist om dat te kunnen doen.
Staat er een QR-code op verkeersboetes?
Nee. Noch de DGT noch de gemeenten laten de betaling van een sanctie verlopen via een QR-code onder de ruitenwisser: een echte boete bevat een referentienummer en gegevens over de agent, het voertuig en de overtreding, en wordt via de officiële kanalen betaald. Het is de waarschuwing die INCIBE, de Policía Local en de journalistieke factchecks van 2026 herhalen.
Mijn restaurant gebruikt een QR-code voor de menukaart, ben ik aansprakelijk als iemand hem manipuleert?
Het misdrijf is dat van de oplichter, maar de getroffen klant belt jou en de reputatieschade is voor jou. Daarom richt INCIBE zijn aanbevelingen aan bedrijven: controleer regelmatig of de codes in de zaak niet zijn vervangen en gebruik een generatordienst die garandeert waar de code naartoe verwijst. Je controles documenteren en kunnen aantonen welke bestemming je QR-code op elke datum had, is de best mogelijke positie.
Is een dynamische QR-code veiliger dan een statische?
Hij is beter te verdedigen, en dat is niet hetzelfde. Een statische QR-code bevat de bestemming in het beeld zelf: bij een probleem kun je alleen opnieuw drukken. Een dynamische QR-code verwijst naar een korte tussenlink, dus je kunt hem pauzeren, omleiden naar een waarschuwingspagina of de bestemming in seconden wijzigen zonder het gedrukte aan te raken, en je hebt statistieken om te merken dat er iets misgaat. Wat hij niet voorkomt, is dat iemand iets anders over de code plakt: dat bestrijd je met de fysieke drager.
Helpen linkverkorters bij het probleem of maken ze het erger?
Dat hangt van één ding af: of de klant het domein herkent. Een anonieme, generieke verkorter went mensen eraan om op onbekende domeinen te landen, en dat is precies de gewoonte die quishing uitbuit. Een korte link met een stabiel domein en een leesbaar pad (met de naam van je bedrijf of de campagne) maakt van de URL een controleerbaar aanknopingspunt.
Hoe vaak moet ik de QR-codes van mijn bedrijf controleren?
Voor codes op de openbare weg of aan de gevel: dagelijkse visuele controle bij opening en sluiting; voor die op de tafels: bij het klaarzetten van de service. INCIBE noemt geen vaste frequentie, maar dringt wel aan op regelmatige controle. Voeg daar een wekelijkse controle van de statistieken aan toe: een onverklaarde daling van de scans is het signaal dat eerder komt dan de klacht van de klant.
Wat doe ik met de al gedrukte affiches als ik de bestemming moet veranderen?
Als de QR-code naar een korte link verwijst die jij beheert: niets, je wijzigt de bestemming vanaf je telefoon en het gedrukte blijft bruikbaar. Als hij de uiteindelijke URL codeert, is de affiche dood papier en moet je opnieuw drukken. Dat verschil is de praktische reden om altijd een aanpasbare tussenschakel te gebruiken, nog vóór de veiligheidsreden.
Een QR-code die je kunt uitschakelen is de enige die je kunt verdedigen
Quishing win je niet door de code te pantseren: je wint het door de bestemming te beheren en de scans in de gaten te houden. Als je QR-code naar een eigen korte link verwijst, is een manipulatie een incident van een halfuur (pauzeren, waarschuwen, omleiden, documenteren) in plaats van een oplage affiches in de prullenbak en een boze klant aan wie je niets kunt uitleggen.
Dat is precies wat aiLinks doet, de app van AIsToHire voor het maken van aanpasbare korte links en dynamische QR-codes: de gedrukte code verwijst altijd naar jouw korte link, met een leesbaar pad dat je zelf kiest; de bestemming wijzig je in twee tikken met een gedateerde historie en terugzetfunctie; de link kun je onmiddellijk pauzeren als je manipulatie opmerkt, en de scanstatistieken (totaal en uniek per dag, week en maand, met verandering, land, stad en apparaat) waarschuwen je voor de daling voordat een klant het je vertelt. De QR-code download je als SVG om naar de drukker te brengen, en het is de laatste die je nog hoeft te laten drukken.
Maak de QR-codes van je bedrijf aan op een korte link die je kunt pauzeren, omleiden en meten. Met aiLinks ontwerp je de code, download je hem als SVG voor de drukker en, als iemand eraan knoeit, schakel je hem uit of leid je hem om vanaf je telefoon, zonder één affiche opnieuw te drukken.
Maak de QR-codes van je bedrijf aan op een korte link die je kunt pauzeren, omleiden en meten. Met aiLinks ontwerp je de code, download je hem als SVG voor de drukker en, als iemand eraan knoeit, schakel je hem uit of leid je hem om vanaf je telefoon, zonder één affiche opnieuw te drukken.Lees verder
Alle artikelen bekijken →
Zo wijzig je de bestemming van een al gedrukte QR-code (zonder iets opnieuw te drukken)

Waarom je autoverzekering in 2026 is gestegen: gemiddelde premie van 1.412 € en historisch record

Ruziemaken via WhatsApp of het in persoon bespreken: wat de wetenschap zegt over relatieconflicten via berichten
