 aiLinks
Quishing:他們如何把你生意的 QR 換成假的(以及如何避免)
团队: aiLinks在 AI 协助下撰写13 分鐘閱讀重點摘要
- 西班牙是全球 Quishing 偵測量第二高的國家:占總量的 17%,僅次於美國(19%),根據 ESET Threat Report H1 2026,該報告於 2026 年 7 月 8 日發布,遙測資料涵蓋 2025 年 12 月至 2026 年 5 月,並由 SecurityBrief 依國家細分,於 7 月 9 日刊出。
- QR Code 已出現在偵測到的約 11% 網路釣魚郵件中,平均每月 100,000 次偵測,並在 2026 年 4 月達到高峰(ESET,H1 2026)。
- Microsoft 的 QR 攻擊從 2026 年 1 月的 760 萬次成長到 3 月的 1,870 萬次,一季內成長 146%,根據其2026 年第一季郵件威脅概況報告(2026 年 4 月 30 日)。
- 實體手法是把貼紙貼在真正的 QR 上面:INCIBE 與 OCU 已針對停車收費機、充電站、餐廳菜單,以及擋風玻璃上的假罰單等案例發出警告。
- 企業的防禦有兩個部分:無法破壞的實體載體(護貝、雕刻、鎖附),以及對代碼目的地的掌控,以便在數秒內暫停或重新導向,並從分析數據中看到掃描量是否驟降。
如果你的生意在街上有 QR Code——在櫥窗、在桌上、在你停車場的收費機上、在貨車上——你就已經成為一個廉價的目標。詐騙不需要入侵你:它只需要一台印表機、一張貼紙,以及在你門口的十秒鐘。在 aiLinks——AIsToHire 的短網址工具與目的地可編輯的動態 QR Code——我們每天都看到問題的另一面:印出來的 QR 是無法更改的,但目的地不必如此。而當海報已經貼在牆上時,這正是唯一有效的防禦。

什麼是 Quishing?為什麼西班牙成為全球第二大市場?
Quishing(由 QR 與 phishing 組合而成)是以 QR Code 作為媒介,把受害者導向要求銀行資料或登入憑證的假網站的詐騙。根據 ESET Threat Report H1 2026(2026 年 7 月 8 日),西班牙占全球所有偵測的 17%,排名第二,次於美國(19%),領先墨西哥(6%)。
這不是巧合。西班牙是 QR 最早且最深入普及的國家之一:餐飲業的電子菜單、停車收費機付款、電動車充電、共享單車與滑板車、票券、行政手續。在習慣不加思索就掃描的地方,貼貼紙的人就有生意可做。
解釋為什麼過濾器擋不住的關鍵事實是:QR 是一張圖片,不是連結。以文字分析網址的防釣魚引擎,看不到任何可分析的東西。因此 QR 已出現在 ESET 偵測到的約 11% 網路釣魚郵件中,平均每月 100,000 次偵測,並在 2026 年 4 月達到最高。
| 來源 | 數據 | 期間 |
|---|---|---|
| ESET Threat Report H1 2026 | 西班牙排名第 2:占 Quishing 偵測的 17%(美國 19%,墨西哥 6%) | 2025 年 12 月至 2026 年 5 月 |
| ESET Threat Report H1 2026 | QR 出現在約 11% 的網路釣魚郵件中;每月約 100,000 次偵測 | 2025 年 12 月至 2026 年 5 月 |
| Microsoft,2026 年第一季郵件威脅概況 | 1 月 QR 攻擊 760 萬次 → 3 月 1,870 萬次(+146%) | 2026 年 1 月至 3 月 |
| Microsoft,2026 年第一季 | 偵測到 83 億次郵件網路釣魚威脅 | 2026 年第一季 |
| Barracuda,Email Threats Report 2026 | 70% 的惡意 PDF 帶有導向網路釣魚網站的 QR | 2026 年 |
他們如何一步步把你生意的 QR 換成假的
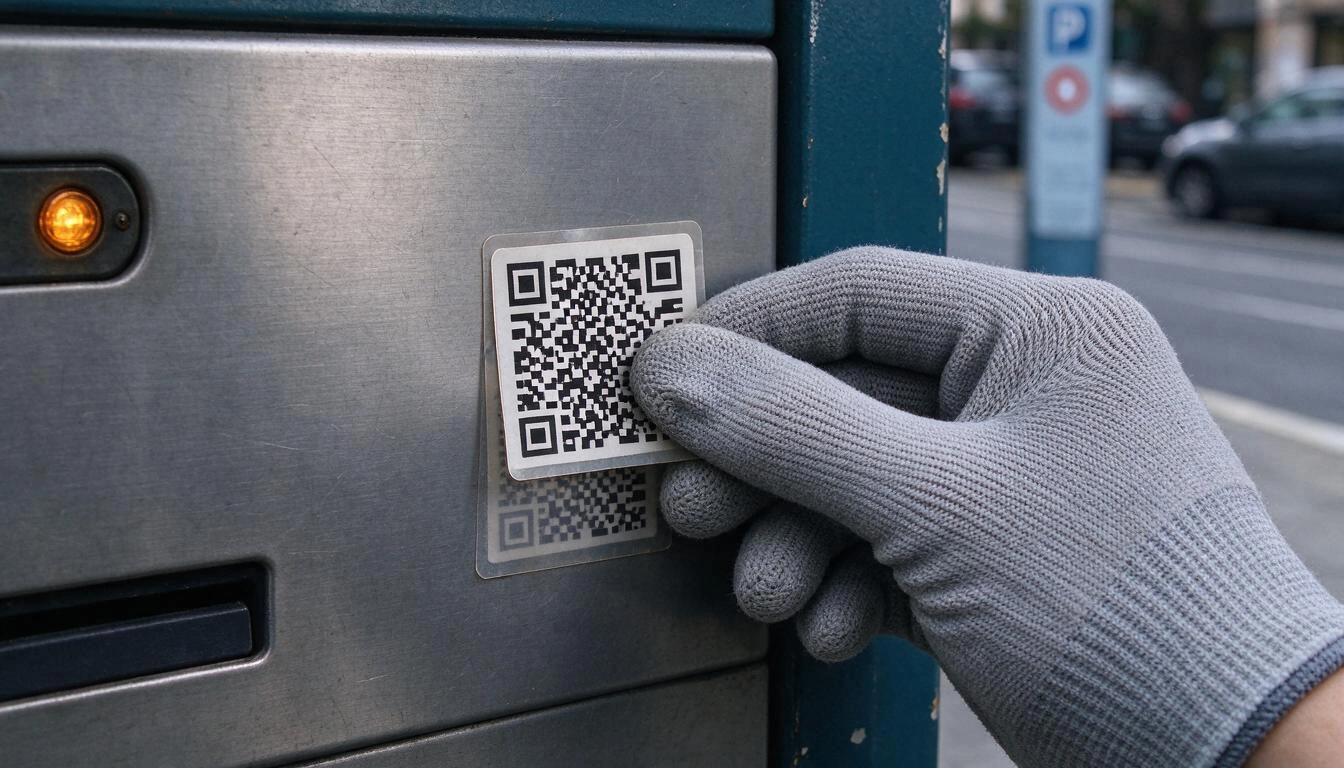
實體攻擊有四個動作,沒有一個需要技術知識:印出一個指向仿冒網站的 QR、貼在你的 QR 上面、等你的客戶去掃描,然後收取信用卡資料。攻擊者全程都沒有進入你的系統;他們拿你的門面與信譽當誘餌。
- 他們複製你的目的地頁面。 如果你的 QR 通往付款閘道、菜單或表單,他們就複製外觀。在馬拉加發現的假罰單案例中,所使用的網域(
dgtmultamalaga.sbs)是在一家亞洲低價網域註冊商註冊的,根據 Xataka 發布的分析。 - 他們印出與你的代碼大小完全相同的貼紙。 有時還會複製原載體的邊框與顏色,讓人看不出補丁。
- 他們在人流少的時段,幾秒鐘就貼在上面。 你的海報看起來完好無缺:唯一改變的是那片方塊圖案。
- 他們收割。 每位掃描的客戶都交出了信用卡資料、登入憑證,或一個不想要的訂閱。而且是出於對你的信任。
為什麼沒有人能憑肉眼看出 QR Code 通往哪裡?
因為 QR 不是可讀的文字:它是由黑白模組組成的矩陣,對一串字元進行編碼,人眼無法解讀。兩個通往截然不同地方的代碼,對任何客戶來說在視覺上都無法區分。這種不透明——是一種技術上的優點——正是 Quishing 所利用的。
再加上手機的行為。許多掃描器與相機會直接開啟連結,或只顯示半秒被截斷的網址,在狹窄的螢幕上,過長的網域會在可疑的部分剛開始時被截斷。因此 OCU 建議關閉掃描時自動開啟連結的功能——在 Android 上,從 Google Lens 的設定中——以便在進入之前先讀到網址。
對任何企業來說,這是個令人不安的結論:你不能要求客戶去驗證目的地,因為他們沒有辦法。驗證必須發生在你這一側:在載體上,以及連結開啟時所顯示的網域。
在西班牙最常發生的三種情境
INCIBE 與 OCU 的警示集中在三種載體:公共場所的付款機、餐飲業的菜單,以及仿冒行政機關的假文件。它們有一個共通模式:客戶站著、匆忙,並假設代碼是官方的。
- 停車收費機、充電與共享交通工具。 OCU 在 2025 年 7 月 10 日警告,有人在電動車充電站的原始代碼上貼上假 QR 貼紙,並提醒同樣的手法也適用於停車收費機、單車與滑板車。像 Merca2 這樣的媒體在 2026 年 1 月記錄了一個收費機連到仿冒市政網站的案例。
- 餐廳菜單。 2026 年 8 月 4 日,INCIBE 發布了一起由其 017 專線處理的真實案例:一位客戶掃描了餐廳菜單的 QR、接受了一個彈出視窗,結果有了一個她沒有申請的進階訂閱,沒有確認郵件,也無法自行退訂;同一家店的其他用餐者也講述了同樣的情況。這個案例被 Leonoticias 等報導。根據 QR TIGER,全球約 75% 的餐廳已經使用 QR 作為電子菜單:攻擊面非常大。
- 擋風玻璃上的假罰單。 2026 年 9 月,INCIBE 與馬拉加地方警察警告有人放置仿冒內政部徽章與 DGT 標誌的紙張,附有通往假付款網站的 QR。DGT 與汽車俱樂部反覆強調、並經 Maldita.es 於 2026 年 1 月 9 日查證的黃金法則是:真正的罰單絕不會用 QR 繳費;它附有編號,以及執法人員、車輛與違規事項的資料。
當 QR 被遮住時,企業損失了什麼(不只是客戶)
它同時失去三樣東西:客戶的錢、自己的信譽,以及那個代碼原本帶來的流量。餐廳的案例是最好的例子:受害者不會怪罪匿名的詐騙者,而是打電話給餐廳。而餐廳連發生了什麼事都無從得知。
還有一個無聲的成本:貼紙貼著的期間,你的 QR 就失效了。這個代碼原本帶來的預約、訂單、菜單下載或問卷投票都歸零,而在有人抱怨之前沒有人察覺。對於主要的客源管道就是街上海報的生意來說,這意味著好幾天的漏斗中斷。
還有合規風險:如果你印出的 QR 導向——即使是因為第三方的操縱——一個蒐集個人資料的表單,這起事件會影響你的客戶,你就必須對此做出解釋。能夠重建你的代碼在每個時間點的目的地是什麼(附日期),是很有必要的。
防禦協定:七項措施,從最便宜到最有效
防禦不是一個產品,而是一套四層的協定:難以破壞的實體載體、定期目視檢查、由你掌控的目的地,以及對掃描量的監看。四者都不昂貴;是它們的組合,讓攻擊在你的門口變得無利可圖。
| 措施 | 成本 | 阻擋哪種攻擊 |
|---|---|---|
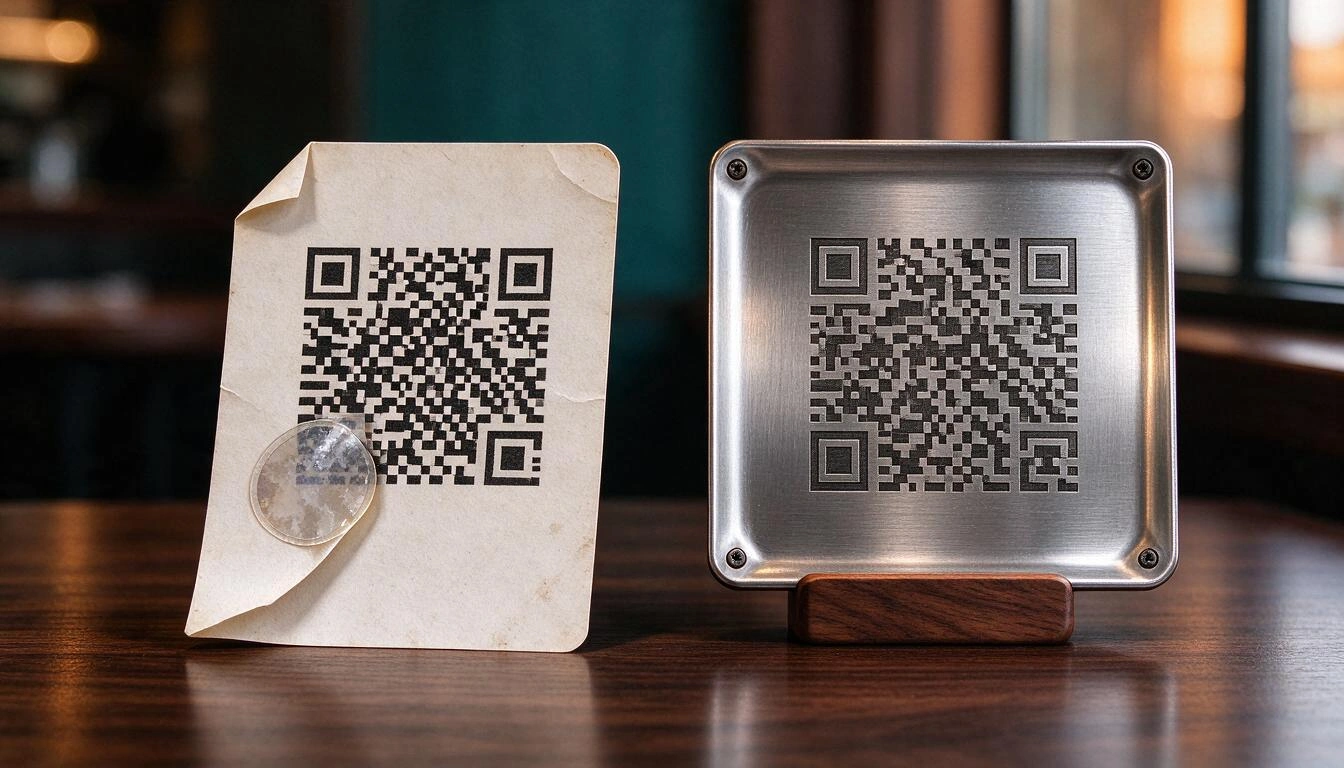
| 護貝、封膜,或使用永久膠的乙烯基 QR | 很低 | 讓人難以貼在上面;別人的貼紙會被看出來並被撕下 |
| 雷射雕刻、模切,或鎖附的壓克力 QR | 中等 | 幾乎不可能不留痕跡地遮住 |
| 為代碼留有精確凹槽的框或支架 | 低 | 任何貼紙都會凸出而被看見 |
| 在載體上標示代碼通往的網域 | 無 | 客戶可以對照顯示出來的網址 |
| 開店與打烊時目視檢查,並有參考照片 | 無 | 數小時內而不是數週內發現被動手腳 |
| 目的地使用可辨識且穩定的網域,而不是匿名的短網址服務 | 低 | 讓假網址一目了然;可以教育客戶 |
| 能立即暫停或重新導向代碼 | 低 | 不必重新印刷就能止損 |
有兩個細微差別,比看起來更重要:
目視檢查需要一個參考。「看看有沒有怪怪的」不算是一種控管。在每個載體安裝當天拍一張照片,保存起來,再來比對。一個翹起的邊角、不同的光澤、一個比較白的白色方塊:這就是 INCIBE 建議尋找的東西,它建議經常確認你生意的代碼沒有被更換,並選擇一個能對代碼指向何處提供安全保證的產生器。
網域是客戶僅剩的唯一線索。 如果你的 QR 通往匿名而通用的短網址服務,你就是在教導客戶:落在一個他不認識的網域是正常的,而這會關掉他唯一擁有的警報。如果它總是通往穩定的網域與可讀的路徑——像 /carta-bar-central 這種帶有自訂文字的短網址,你可以自己定義,而不是隨機代碼——詐騙者的仿冒網站就會自己露餡。
如何及時發現代碼被遮住:掃描量下滑就是警報
有人在你的 QR 上貼了東西,最可靠的訊號是:在沒有其他任何改變的情況下,掃描量一夜之間驟降。如果你的代碼平均每天有 40 次掃描,突然變成 3 次,不是流量下降了:而是你的代碼已經不再是你的代碼。
要讓這個警報存在,掃描必須經過一個你能衡量的連結。直接編碼最終網址(或電話號碼、或 WhatsApp 訊息)的 QR 不會留下任何軌跡:你不知道昨天有多少次掃描,所以也無從察覺今天沒有了。指向你自己短網址的 QR 則可以:你有每日序列、變化量、國家、城市、裝置與瀏覽器。
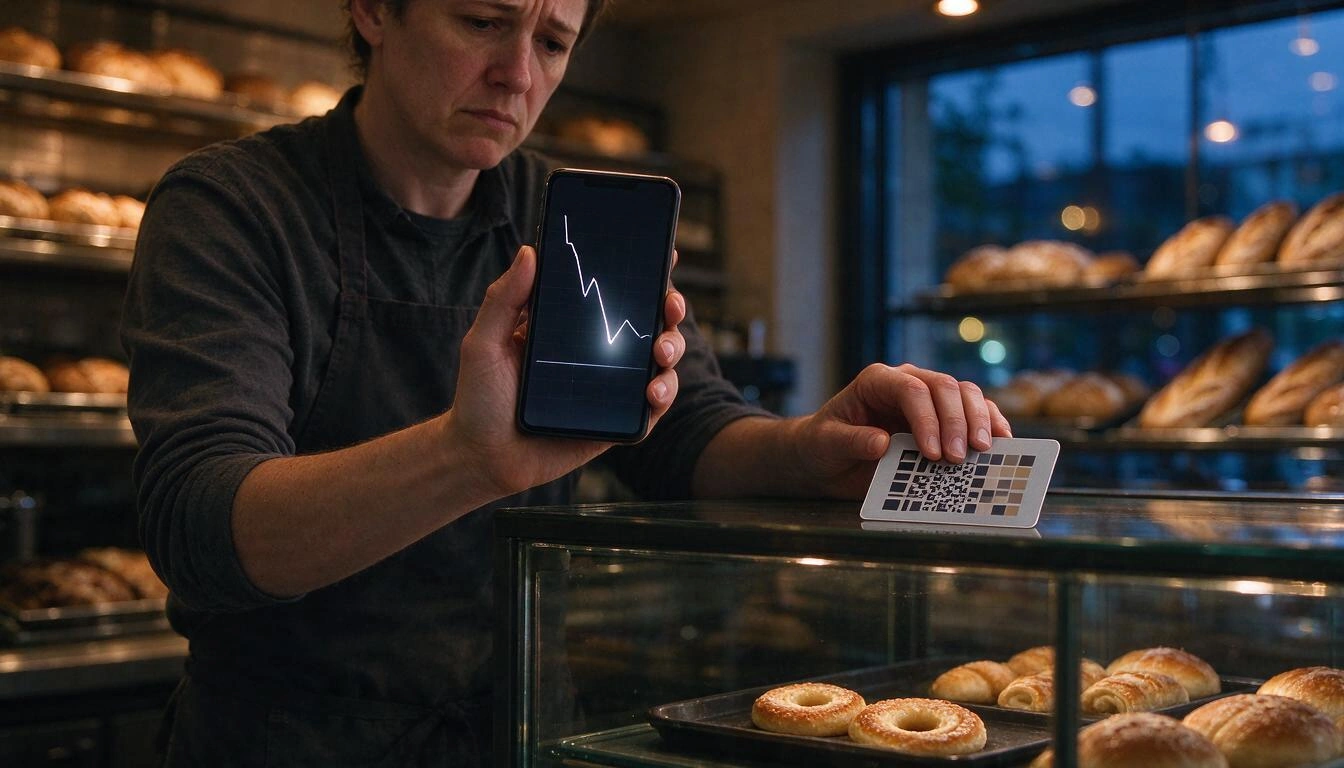
值得留意的三種模式:
- 某個載體急遽且持續的下降:懷疑是實體被動手腳,或海報被拆除。
- 某個載體連續數天零掃描,而它的同類仍在運作:在 aiLinks 中,這可以同時比較多個連結、找出沒被掃描的來辨識。
- 一張貼在你櫥窗裡的海報,卻出現來自不相符的國家或語言的掃描:表示你的 QR 圖片正在別處流傳。
發現 QR 被動手腳時,最初 24 小時該做什麼
先處理實體載體,再處理數位目的地,並同步報案。順序很重要:移除貼紙能阻止新的受害者,但只有在你掌控他們所到達的頁面時,才能通知已掃描的人。
- 移除貼紙,並把黏著物保存在袋子裡:這是證據。在動任何東西之前先替載體拍照。
- 調查期間暫停你自己的代碼。 暫停的短網址不再重新導向,而是顯示一個提醒頁面,不會把任何人送到任何地方;如果載體無法被動手腳,你也可以暫時將它重新導向到給經由此處到達的客戶的警示頁面。
- 在店內與社群媒體上發出通知,內容要具體:哪個代碼、假的長什麼樣子,以及掃描過的人該怎麼做。
- 請受影響者打電話給銀行並凍結信用卡,這是 OCU 建議的第一項措施,並請他們蒐集截圖與對帳單。
- 報案。 INCIBE 透過免費專線 017 以及其資安協助服務為民眾與企業服務,正式報案則向國家警察或國民警衛隊提出。
- 留下事件紀錄:日期、載體、你的代碼當時的目的地,以及你所做的更改。每個連結目的地的註明日期的歷史紀錄,能替你省掉事後一半的爭論。
關於 Quishing 與企業 QR Code 的常見問題
掃描之前,我怎麼知道 QR Code 是假的?
單憑肉眼無法讀出目的地,所以請看載體,而不是代碼:如果有貼紙疊在另一張貼紙上、邊緣對不上、紙張翹起,或質地與海報其他部分不同,就不要掃描。已經掃描之後,在輸入任何東西之前先讀完整個網域:關閉自動開啟連結,正是 OCU 為了能這麼做而建議的措施。
交通罰單會附 QR Code 嗎?
不會。DGT 與各市政府都不會用留在擋風玻璃上的 QR 來處理罰款的繳納:真正的罰單包含編號,以及執法人員、車輛與違規事項的資料,並透過官方管道繳費。這是 INCIBE、地方警察與 2026 年新聞查證反覆強調的警告。
我的餐廳用 QR 提供菜單,如果有人動手腳,我要負責嗎?
犯罪的是詐騙者,但受影響的客戶會打電話給你,聲譽損害也是你的。所以 INCIBE 把建議對準企業:經常確認店內的代碼沒有被更換,並使用能保證代碼指向何處的產生服務。記錄檢查過程,並能證明你的 QR 在每個日期的目的地是什麼,是最好的立場。
動態 QR 比靜態 QR 更安全嗎?
它更站得住腳,但這不是同一件事。靜態 QR 把目的地編碼在圖片裡:出了問題,你只能重新印刷。動態 QR 指向一個中介短網址,所以你可以在數秒內暫停它、將它重新導向到提醒頁面,或更改目的地,而不必動到印出來的東西,而且你有分析數據可以察覺出了問題。它無法避免的是有人在上面貼別的東西:那要靠實體載體來對抗。
短網址服務是幫助還是讓問題更糟?
只取決於一件事:客戶是否認得那個網域。匿名而通用的短網址服務,會讓人習慣落在陌生網域,而這正是 Quishing 所利用的習慣。使用穩定網域與可讀路徑(含你的店名或活動名稱)的短網址,則讓網址成為可驗證的線索。
我應該多久檢查一次我生意的 QR?
對於在公共場所或外牆上的代碼,每天開店與打烊時目視檢查;桌上的代碼,則在準備服務時檢查。INCIBE 沒有規定具體頻率,但確實強調要經常確認。再加上每週檢查一次分析數據:沒有原因的掃描量下滑,是比客戶抱怨更早到來的線索。
如果必須更換目的地,已經印好的海報該怎麼辦?
如果 QR 指向你所掌控的短網址,什麼都不用做:從手機更改目的地,印出來的東西仍然有效。如果它編碼的是最終網址,海報就成了廢紙,必須重新印刷。這個差別,是總是使用可編輯中介的實際理由,甚至比安全性更先。
你能關掉的 QR,才是你能防禦的 QR
Quishing 不是靠加固代碼來贏的:而是靠掌控目的地與監看掃描來贏。如果你的 QR 指向你自己的短網址,被動手腳只是一起半小時的事件——暫停、通知、重新導向、記錄——而不是一批海報被丟進垃圾桶,以及一位你無法向他解釋任何事的憤怒客戶。
這正是 aiLinks 所做的,它是 AIsToHire 用來建立可編輯的短網址與動態 QR Code的應用程式:印出來的代碼永遠指向你的短網址,路徑可讀且由你選擇;目的地只要點兩下就能更改,附有註明日期的歷史紀錄與還原功能;一旦發現被動手腳,連結可以立即暫停;而掃描分析——每日、每週與每月的總數與不重複數,附上變化、國家、城市與裝置——會在客戶告訴你之前,先通知你下滑。你可以把 QR 下載成 SVG 帶去印刷,而且它是你需要印的最後一個。
在一個可以暫停、重新導向與衡量的短網址上,建立你生意的 QR。有了 aiLinks,你可以設計代碼、下載印刷用的 SVG,而且如果有人動手腳,你可以從手機上把它關掉或重新導向,不必重新印刷任何一張海報。
在一個可以暫停、重新導向與衡量的短網址上,建立你生意的 QR。有了 aiLinks,你可以設計代碼、下載印刷用的 SVG,而且如果有人動手腳,你可以從手機上把它關掉或重新導向,不必重新印刷任何一張海報。