 aiLinks
Quishing: como eles trocam o QR do seu negócio por um falso (e como evitá-lo)
Equipa de aiLinksRedigido com assistência de IA16 min de leituraEm resumo
- A Espanha é o segundo país do mundo em detecções de quishing: concentra 17% do total, apenas atrás dos Estados Unidos (19%), segundo o ESET Threat Report H1 2026, publicado em 8 de julho de 2026 com telemetria de dezembro de 2025 a maio de 2026 e desagregado por países pela SecurityBrief em 9 de julho.
- O código QR já aparece em cerca de 11% dos e-mails de phishing detectados, com uma média de 100.000 detecções mensais e um pico em abril de 2026 (ESET, H1 2026).
- A Microsoft passou de 7,6 milhões de ataques com QR em janeiro de 2026 para 18,7 milhões em março, um +146% em um trimestre, segundo seu relatório sobre o panorama de ameaças por e-mail do Q1 2026 (30 de abril de 2026).
- O vetor físico é um adesivo sobre o QR autêntico: o INCIBE e a OCU alertaram sobre casos em parquímetros, pontos de recarga, cartas de restaurante e multas falsas no para-brisa.
- A defesa de um negócio tem duas metades: suporte físico inviolável (laminado, gravado, parafusado) e controle sobre o destino do código, para poder pausá-lo ou redirecioná-lo em segundos e ver nas análises se os scans despencam.
Se o seu negócio tem um código QR na rua — na vitrine, na mesa, no parquímetro do seu estacionamento, na van —, você acaba de se tornar um alvo fácil. A fraude não precisa hackear você: precisa de uma impressora, um adesivo e dez segundos na sua porta. Na aiLinks, a ferramenta de links curtos e códigos QR dinâmicos com destino editável da AIsToHire, vemos o outro lado do problema diariamente: o QR impresso é imutável, mas o destino não precisa ser. E aí está, justamente, a única defesa que funciona quando o cartaz já está colado na parede.

O que é quishing e por que a Espanha se tornou seu segundo mercado mundial?
O quishing (de QR + phishing) é a fraude que usa um código QR como veículo para levar a vítima a um site falso que pede dados bancários ou credenciais. A Espanha concentra 17% de todas as detecções mundiais, em segundo lugar atrás dos Estados Unidos (19%) e à frente do México (6%), segundo o ESET Threat Report H1 2026 (8 de julho de 2026).
Não é por acaso. A Espanha é um dos países onde o QR se normalizou antes e de forma mais profunda: carta digital na hotelaria, pagamento em parquímetros, recarga de veículos elétricos, bicicletas e patinetes compartilhados, ingressos, trâmites. Onde há costume de escanear sem pensar, há negócio para quem cola um adesivo.
O dado que explica por que os filtros não o param: um QR é uma imagem, não um link. Os motores antiphishing que analisam URLs em texto não veem nada para analisar. Por isso o QR já aparece em cerca de 11% dos e-mails de phishing detectados pela ESET, com uma média de 100.000 detecções por mês e máximo em abril de 2026.
| Fonte | Dado | Período |
|---|---|---|
| ESET Threat Report H1 2026 | Espanha, 2º país: 17% das detecções de quishing (EUA 19%, México 6%) | dez. 2025 – mai. 2026 |
| ESET Threat Report H1 2026 | O QR aparece em ~11% dos e-mails de phishing; ~100.000 detecções/mês | dez. 2025 – mai. 2026 |
| Microsoft, panorama de ameaças por e-mail Q1 2026 | 7,6 M de ataques com QR em janeiro → 18,7 M em março (+146%) | jan. – mar. 2026 |
| Microsoft, Q1 2026 | 8.300 milhões de ameaças de phishing por e-mail detectadas | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70% dos PDFs maliciosos levavam um QR para um site de phishing | 2026 |
Assim eles trocam o QR do seu negócio por um falso, passo a passo
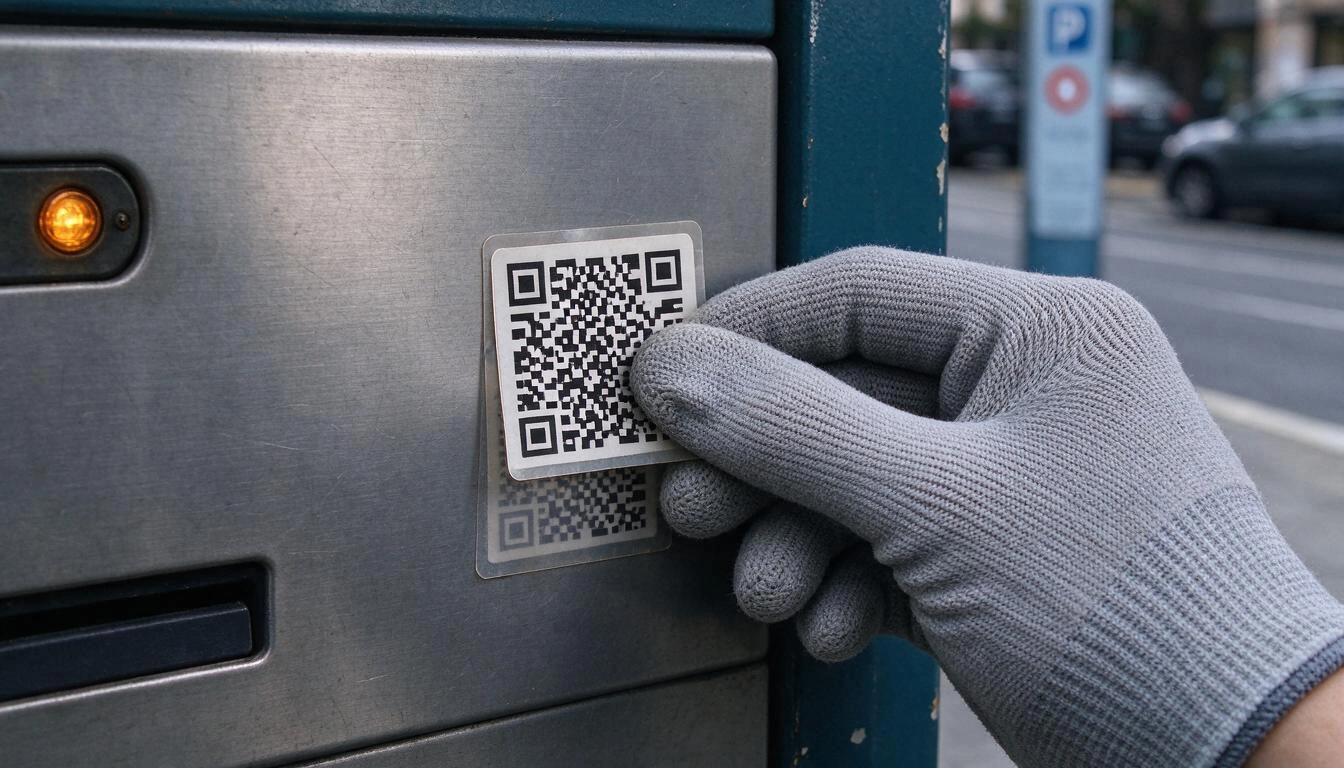
O ataque físico tem quatro movimentos e nenhum requer conhecimentos técnicos: imprimir um QR que aponta para um site clonado, colá-lo em cima do seu, esperar que seus clientes o escaneiem e recolher os cartões. O atacante não entra em seus sistemas em nenhum momento; usa sua fachada e sua reputação como isca.
- Clonam sua página de destino. Se seu QR leva a uma página de pagamento, ao cardápio ou a um formulário, replicam a aparência. No caso das falsas multas detectadas em Málaga, o domínio usado (
dgtmultamalaga.sbs) estava registrado em um registrador asiático de baixo custo, segundo a análise publicada pela Xataka. - Imprimem um adesivo do tamanho exato do seu código. Às vezes copiam a moldura e as cores do suporte original para que não se note o remendo.
- Colocam em cima, em segundos, em horário de pouca movimentação. Seu cartaz continua intacto à vista: a única coisa que mudou é o padrão de quadrados.
- Colhem. Cada cliente que escaneia entrega dados do cartão, credenciais ou uma assinatura indesejada. E o faz confiando em você.
Por que ninguém pode ver a olho nu para onde leva um código QR?
Porque um QR não é um texto legível: é uma matriz de módulos brancos e negros que codifica uma sequência de caracteres, e o olho humano não a decifra. Dois códigos que levam a dois sites radicalmente distintos são visualmente indistinguíveis para qualquer cliente. Essa opacidade —que é uma virtude técnica— é exatamente o que explora o quishing.
A isso se soma o comportamento do celular. Muitos leitores e câmeras abrem o link diretamente ou o mostram truncado durante meio segundo, e em uma tela estreita um domínio longo é cortado justo onde começa o que é suspeito. A OCU recomenda, por isso, desativar a abertura automática de links ao escanear —no Android, a partir das configurações do Google Lens— para poder ler a URL antes de entrar.
Conclusão incômoda para qualquer negócio: você não pode pedir ao cliente que verifique o destino, porque ele não tem como. A verificação tem que viver do seu lado: no suporte e no domínio que aparece quando o link é aberto.
Os três cenários onde mais está ocorrendo na Espanha
Os avisos do INCIBE e da OCU se concentram em três suportes: máquinas de pagamento na via pública, cartas e menus de hospitalidade, e documentos falsos que imitam a Administração. Compartilham um padrão: o cliente está de pé, com pressa e assumindo que o código é oficial.
- Parquímetros, recargas e mobilidade compartilhada. A OCU alertou em 10 de julho de 2025 sobre adesivos com QR falsos sobre os códigos originais em pontos de recarga de veículos elétricos, e advertiu que o mesmo esquema serve para parquímetros, bicicletas e patinetes. Meios como Merca2 documentaram em janeiro de 2026 o caso do parquímetro com um site municipal clonado.
- Cartas de restaurante. Em 4 de agosto de 2026, o INCIBE publicou um caso real atendido pela sua linha 017: uma cliente escaneou o QR do menu de um restaurante, aceitou uma janela pop-up e acabou com uma assinatura premium ativa que não havia solicitado, sem e-mail de confirmação nem forma de cancelar por conta própria; outros clientes do mesmo local relataram o mesmo. Foi noticiado, entre outros, Leonoticias. Segundo o QR TIGER, cerca de 75% dos restaurantes do mundo já usam QR para seu menu digital: superfície de ataque enorme.
- Multas falsas no para-brisa. Em setembro de 2026, o INCIBE e a Polícia Local de Málaga alertaram sobre papéis que imitavam o escudo do Ministério do Interior e o logotipo da DGT, com um QR que levava a um site de pagamento falso. A regra de ouro que repetem a DGT e os clubes automotivos e que foi verificada Maldita.es em 9 de janeiro de 2026: uma multa autêntica nunca é paga por um QR; leva número de referência e dados do agente, do veículo e da infração.
O que o negócio perde quando tapam o QR (e não é apenas o cliente)
Perde três coisas ao mesmo tempo: o dinheiro de seus clientes, sua reputação e o tráfego que aquele código gerava. O caso do restaurante é o exemplo perfeito: a vítima não culpa o golpista anônimo, chama o local. E o local não tinha como saber o que havia acontecido.
Há ainda um custo silencioso: enquanto o adesivo estiver colado, seu QR deixa de funcionar. As reservas, os pedidos, os downloads do cardápio ou os votos da pesquisa que aquele código trazia vão a zero, e ninguém percebe até que alguém reclame. Em um negócio cujo canal principal de captação é um cartaz na rua, isso são dias de funil quebrado.
E há um risco de conformidade: se o QR que você imprimiu leva —mesmo que seja por manipulação de um terceiro— a um formulário que coleta dados pessoais, o incidente afeta seus clientes e você terá que explicar. É conveniente poder reconstruir qual era o destino do seu código a cada momento, com data.
O protocolo defensivo: sete medidas, do mais barato ao mais eficaz
A defesa não é um produto, é um protocolo de quatro camadas: suporte físico difícil de manipular, revisão visual periódica, destino sob seu controle e vigilância dos escaneamentos. Nenhuma das quatro custa muito; a combinação é o que faz com que o ataque não seja rentável à sua porta.
| Medida | Custo | Que ataque freia |
|---|---|---|
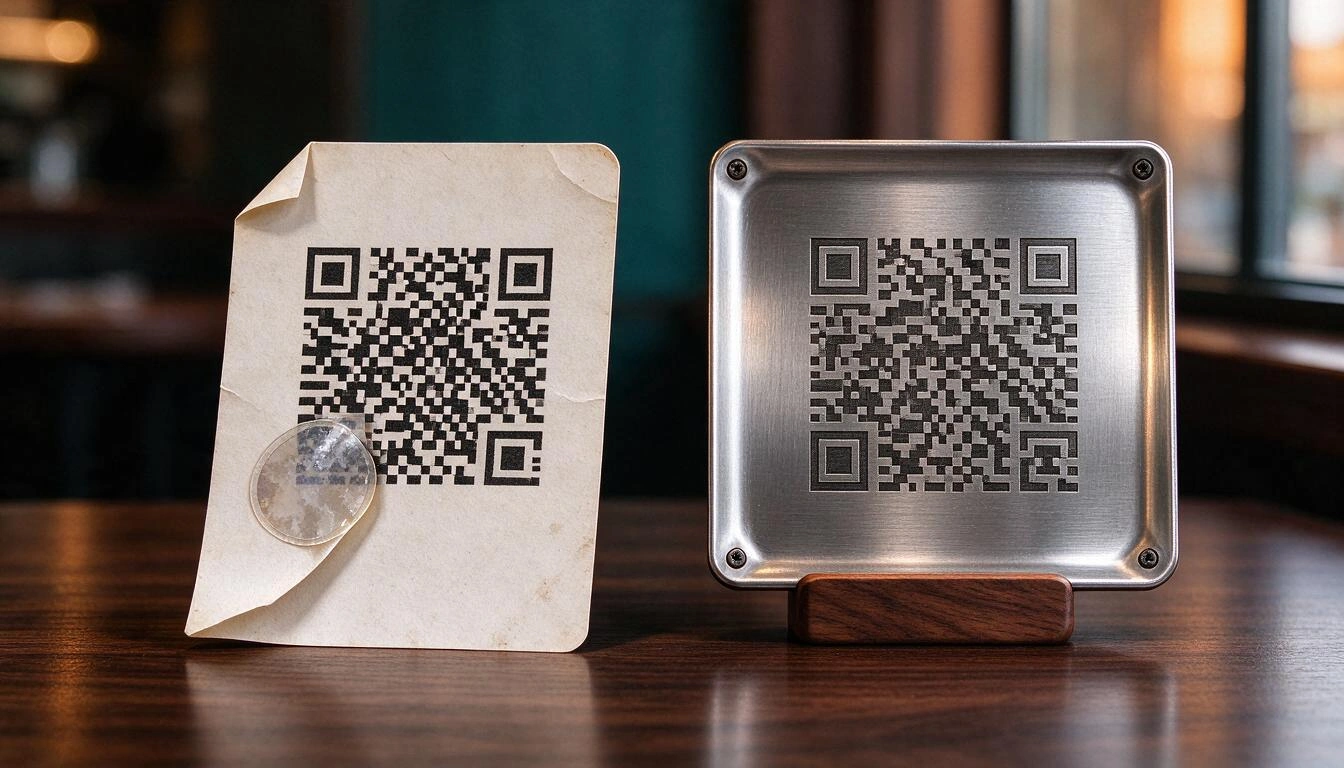
| QR laminado, plastificado ou em vinil com adesivo permanente | Muito baixo | Dificulta colar por cima; o adesivo alheio é notável e se descola |
| QR gravado a laser, picotado ou em metacrilato parafusado | Médio | Praticamente impossível de cobrir sem deixar rastro |
| Quadro ou suporte com recorte exato para o código | Baixo | Qualquer adesivo se destaca e é visível |
| Aviso no próprio suporte indicando o domínio para o qual leva | Nulo | O cliente pode verificar a URL que aparece |
| Revisão visual na abertura e no fechamento, com foto de referência | Nulo | Detecta a manipulação em horas, não em semanas |
| Destino em um domínio reconhecível e estável, não em um encurtador anônimo | Baixo | Faz com que a URL falsa se destaque; permite educar o cliente |
| Capacidade de pausar ou redirecionar o código instantaneamente | Baixo | Corta o dano sem reimprimir nada |
Dois matizes que importam mais do que parecem:
A revisão visual precisa de uma referência. "Olhar se está estranho" não é um controle. Tire uma foto de cada suporte no dia em que é instalado, guarde-a e compare. Um canto levantado, um brilho diferente, um quadrado de branco mais branco: isso é o que o INCIBE pede para buscar quando recomenda verificar frequentemente se os códigos do seu negócio não foram alterados e escolher um gerador que ofereça garantias de segurança sobre aonde aponta o código.
O domínio é a única pista que sobra para o cliente. Se seu QR leva a um encurtador anônimo e genérico, você está ensinando ao seu cliente que é normal aterrissar em um domínio que não reconhece, e com isso desativa o único alarme que ele tinha. Se sempre leva a um domínio estável e a um caminho legível —o tipo de link curto com texto próprio, como /carta-bar-central, que você pode definir em vez de um código aleatório—, o site clonado do golpista se denuncia sozinho.
Como detectar a tempo que seu código foi coberto: a queda de escaneamentos é o alarme
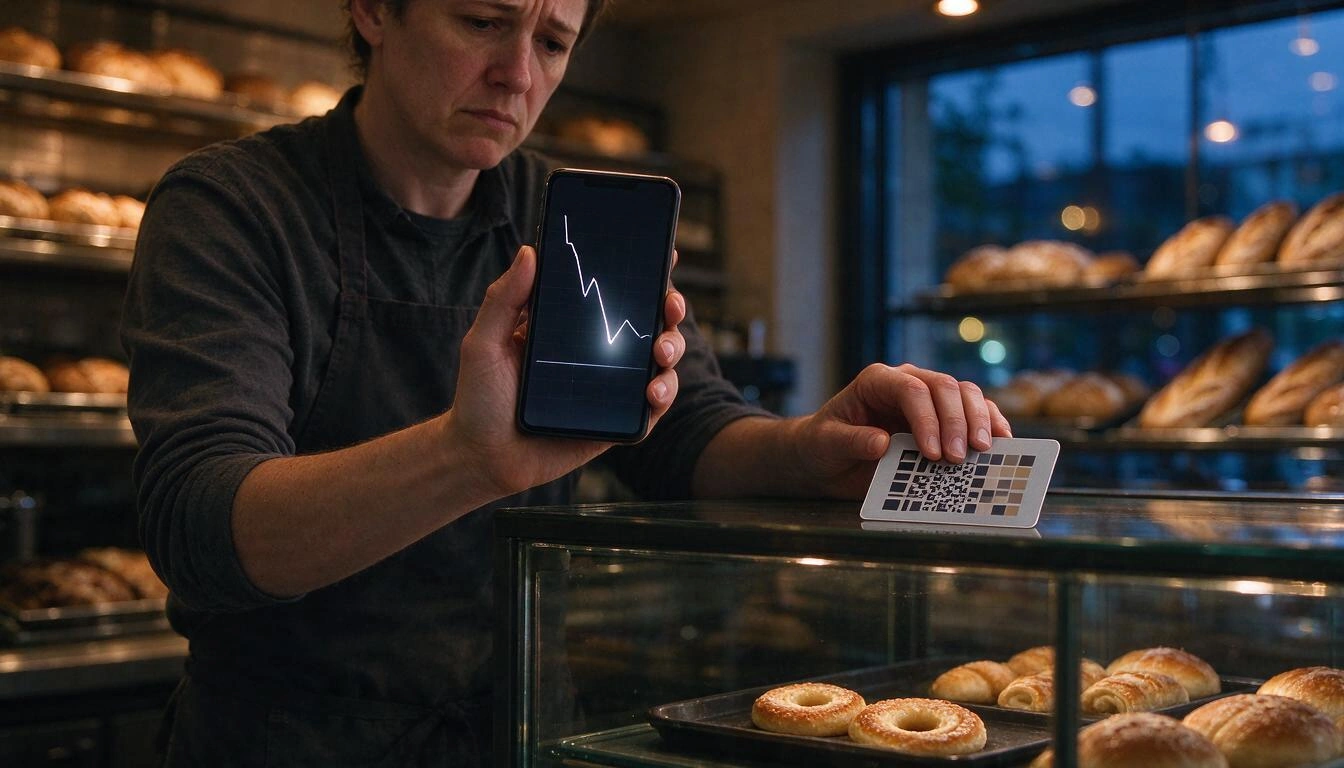
O sinal mais confiável de que alguém colou algo por cima do seu QR é que os escaneamentos despencam de um dia para o outro sem que nada mais tenha mudado. Se seu código tem uma média de 40 escaneamentos diários e passa a três, não é que o tráfego tenha diminuído: é que seu código deixou de ser seu código.
Para que esse alarme exista, é necessário que os escaneamentos passem por um link que você meça. Um QR que codifica diretamente a URL final (ou um número de telefone, ou uma mensagem de WhatsApp) não deixa nenhum rastro: você não sabe quantos escaneamentos teve ontem, então não pode notar que hoje não os tem. Um QR que aponta para um link curto seu sim: você tem série diária, variação, país, cidade, dispositivo e navegador.
Três padrões aos quais convém prestar atenção:
- Queda brusca e sustentada em um suporte específico: suspeita de manipulação física ou de cartaz retirado.
- Um suporte com zero escaneamentos durante dias quando seus irmãos continuam funcionando: em aiLinks isso é visto comparando vários links ao mesmo tempo e localizando os que não estão sendo escaneados.
- Escaneamentos de um país ou idioma que não se encaixa com um cartaz que está na sua vitrine: sinal de que a imagem do seu QR circula por outro lugar.
O que fazer nas primeiras 24 horas se descobrir um QR manipulado
Primeiro o suporte físico, depois o destino digital, e em paralelo a denúncia. A ordem importa: retirar o adesivo para aplacar novas vítimas, mas o aviso às que já escanearam só pode ser dado se você controla a página a que elas chegam.
- Retire o adesivo e conserve o adesivo em um saco: é prova. Fotografe o suporte antes de tocar em qualquer coisa.
- Pause seu próprio código enquanto investiga. Um link curto pausado deixa de redirecionar e mostra uma página de aviso em vez de mandar ninguém a lugar nenhum; se o suporte não era manipulável, você pode também redirecioná-lo temporariamente para uma página de advertência para os clientes que chegarem por ali.
- Avise no local e nas suas redes, com uma mensagem concreta: qual código, como era o falso e o que devem fazer aqueles que o escanearam.
- Diga aos afetados que liguem para seu banco e congelar o cartão, que é a primeira medida recomendada pela OCU, e que recolham capturas e extratos.
- Denuncie. O INCIBE atende cidadãos e empresas no telefone gratuito 017 e através de seu serviço de ajuda em cibersegurança, e a denúncia formal vai para a Polícia Nacional ou Guarda Civil.
- Deixe registro do incidente: data, suporte, destino que tinha seu código e mudanças que você fez. Um histórico datado dos destinos de cada link te economiza meia discussão depois.
Perguntas frequentes sobre quishing e códigos QR de um negócio
Como sei se um código QR é falso antes de escaneá-lo?
À primeira vista, você não pode ler o destino, então olhe para o suporte, não para o código: se há um adesivo sobre outro, as bordas não coincidem, o papel está levantado ou a textura é diferente do resto do cartaz, não escaneie. Uma vez escaneado, leia o domínio completo antes de inserir qualquer coisa: desativar a abertura automática de links é a medida que a OCU recomenda precisamente para poder fazer isso.
As multas de trânsito têm código QR?
Não. Nem a DGT nem os municípios gerenciam o pagamento de uma sanção por meio de um QR deixado no para-brisa: uma multa autêntica inclui número de referência, dados do agente, do veículo e da infração, e é paga pelos canais oficiais. Essa é a advertência que repetem o INCIBE, a Polícia Local e as verificações jornalísticas de 2026.
Meu restaurante usa um QR para o cardápio, sou responsável se alguém o manipular?
O crime é do golpista, mas o cliente afetado ligará para você e o dano reputacional é seu. Por isso, o INCIBE direciona suas recomendações às empresas: verificar com frequência se os códigos do local não foram alterados e usar um serviço de geração que garanta para onde aponta o código. Documentar as revisões e poder comprovar qual era o destino do seu QR em cada data é a melhor posição possível.
Um QR dinâmico é mais seguro que um QR estático?
É mais defensável, o que não é a mesma coisa. Um QR estático codifica o destino dentro da imagem: se houver um problema, você só pode reimprimir. Um QR dinâmico aponta para um link curto intermediário, então você pode pausá-lo, redirecioná-lo para uma página de aviso ou mudar o destino em segundos sem tocar no impresso, e você tem análises para notar que algo está errado. O que não evita é que alguém cole outra coisa em cima: isso se combate com o suporte físico.
Os encurtadores de links ajudam ou pioram o problema?
Depende de apenas um: se o cliente reconhece o domínio. Um encurtador anônimo e genérico costuma acostumar as pessoas a aterrissar em domínios desconhecidos, que é exatamente o hábito que o quishing explora. Um link curto com um domínio estável e uma rota legível —com o nome do seu negócio ou da campanha— transforma a URL em uma pista verificável.
Com que frequência devo revisar os QR do meu negócio?
Para códigos na via pública ou na fachada, revisão visual diária na abertura e no fechamento; para os das mesas, ao montar o serviço. O INCIBE não define uma frequência concreta, mas insiste na verificação frequente. Adicione uma revisão semanal das análises: uma queda de escaneos sem explicação é a pista que chega antes da reclamação do cliente.
O que faço com os cartazes já impressos se precisar mudar de destino?
Se o QR aponta para um link curto que você controla, nada: você muda o destino pelo celular e o impresso continua valendo. Se codifica a URL final, o cartaz é papel morto e precisa ser reimpresso. Essa diferença é a razão prática para usar sempre um intermediário editável, antes mesmo da questão de segurança.
Um QR que você pode desligar é o único que você pode defender
O quishing não se vence blindando o código: vence-se controlando o destino e monitorando os escaneos. Se seu QR aponta para um link curto seu, uma manipulação é um incidente de meia hora —pausas, avisos, redirecionamentos, documentações— em vez de uma tiragem de cartazes para o lixo e um cliente irritado ao qual você não pode explicar nada.
Isso é exatamente o que faz aiLinks, o app da AIsToHire para criar links curtos e códigos QR dinâmicos editáveis: o código impresso sempre aponta para seu link curto, com uma rota legível que você pode escolher; o destino é alterado em dois toques com histórico datado e retorno; o link pode ser pausado instantaneamente se você detectar manipulação, e as análises de escaneos —totais e únicos por dia, semana e mês, com variação, país, cidade e dispositivo— te avisam da queda antes que um cliente te conte. O QR é baixado em SVG para ser levado à impressão, e é o último que você precisa imprimir.
Crie os QRs do seu negócio sobre um link curto que você possa pausar, redirecionar e medir. Com aiLinks, você projeta o código, o baixa em SVG para impressão e, se alguém o manipular, você o desliga ou redireciona pelo celular sem precisar reimprimir um único cartaz.
Crie os QRs do seu negócio sobre um link curto que você possa pausar, redirecionar e medir. Com aiLinks, você projeta o código, o baixa em SVG para impressão e, se alguém o manipular, você o desliga ou redireciona pelo celular sem precisar reimprimir um único cartaz.Continue lendo
Ver todos os artigos →
Como mudar o destino de um código QR já impresso (sem reimprimir nada)

Por que o seu seguro de carro aumentou em 2026: prêmio médio de 1.412 € e recorde histórico

Discutir pelo WhatsApp ou pessoalmente: o que a ciência diz sobre conflitos de casal por mensagens
