 aiLinks
Quishing: come ti cambiano il QR del tuo business con uno falso (e come evitarlo)
Team di aiLinksRedatto con l'assistenza dell'IA15 min di letturaIn sintesi
- La Spagna è il secondo paese al mondo per rilevamenti di quishing: concentra il 17 % del totale, solo dietro agli Stati Uniti (19 %), secondo il ESET Threat Report H1 2026, pubblicato l'8 luglio 2026 con telemetria da dicembre 2025 a maggio 2026 e suddiviso per paesi da SecurityBrief il 9 luglio.
- Il codice QR appare già in circa l'11 % delle email di phishing rilevate, con una media di 100.000 rilevamenti mensili e un picco ad aprile 2026 (ESET, H1 2026).
- Microsoft è passata da 7,6 milioni di attacchi con QR a gennaio 2026 a 18,7 milioni a marzo, un +146 % in un trimestre, secondo il suo rapporto sulle minacce via email del Q1 2026 (30 aprile 2026).
- Il vettore fisico è un adesivo sopra il QR autentico: INCIBE e l'OCU hanno segnalato casi su parcometri, punti di ricarica, menu di ristoranti e false multe sul parabrezza.
- La difesa di un'attività ha due metà: supporto fisico inalterabile (laminato, inciso, avvitato) e controllo sulla destinazione del codice, per poterlo mettere in pausa o reindirizzarlo in pochi secondi e vedere nelle analisi se gli scansioni crollano.
Se la tua attività ha un codice QR in strada — nella vetrina, sul tavolo, nel parcometro del tuo parcheggio, sul furgone — sei diventato un obiettivo facile. La frode non ha bisogno di hackerarti: ha bisogno di una stampante, un adesivo e dieci secondi davanti alla tua porta. In aiLinks, lo strumento di link brevi e codici QR dinamici con destinazione modificabile di AIsToHire, vediamo ogni giorno l'altro lato del problema: il QR stampato è immutabile, ma la destinazione non deve esserlo. Ed è proprio lì che si trova l'unica difesa che funziona quando il cartello è già attaccato al muro.

Che cos'è il quishing e perché la Spagna è diventata il suo secondo mercato mondiale?
Il quishing (da QR + phishing) è la frode che utilizza un codice QR come veicolo per portare la vittima su un sito falso che richiede dati bancari o credenziali. La Spagna concentra il 17 % di tutte le rilevazioni mondiali, seconda solo agli Stati Uniti (19 %) e davanti al Messico (6 %), secondo il ESET Threat Report H1 2026 (8 luglio 2026).
Non è un caso. La Spagna è uno dei paesi in cui il QR si è normalizzato prima e in modo più profondo: menu digitali nella ristorazione, pagamento nei parcometri, ricarica di veicoli elettrici, biciclette e monopattini condivisi, biglietti, pratiche. Dove c'è l'abitudine di scansionare senza pensare, c'è affare per chi attacca un adesivo.
Il dato che spiega perché i filtri non lo fermano: un QR è un'immagine, non un link. I motori antiphishing che analizzano URL in testo non vedono nulla da analizzare. Per questo il QR appare già in quasi il 11 % delle email di phishing rilevate da ESET, con una media di 100.000 rilevamenti al mese e un massimo ad aprile 2026.
| Fonte | Dato | Periodo |
|---|---|---|
| ESET Threat Report H1 2026 | Spagna, 2° paese: 17 % delle rilevazioni di quishing (USA 19 %, Messico 6 %) | dic. 2025 – mag. 2026 |
| ESET Threat Report H1 2026 | Il QR appare in ~11 % delle email di phishing; ~100.000 rilevamenti/mese | dic. 2025 – mag. 2026 |
| Microsoft, panorama di minacce via email Q1 2026 | 7,6 M di attacchi con QR a gennaio → 18,7 M a marzo (+146 %) | gen. – mar. 2026 |
| Microsoft, Q1 2026 | 8.300 milioni di minacce di phishing via email rilevate | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70 % dei PDF malevoli contenevano un QR verso un sito di phishing | 2026 |
Così ti cambiano il QR della tua attività con uno falso, passo dopo passo
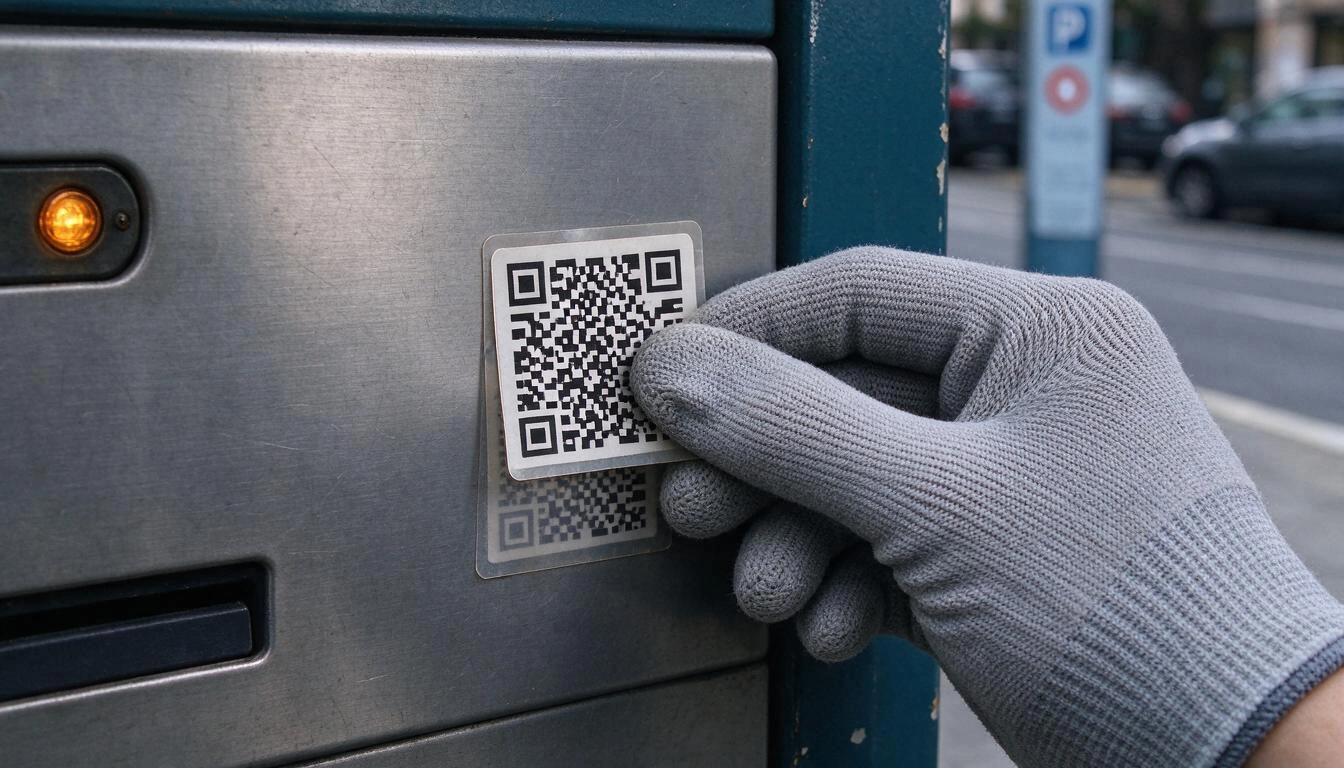
L'attacco fisico ha quattro movimenti e nessuno richiede conoscenze tecniche: stampare un QR che punta a un sito clonato, attaccarlo sopra il tuo, aspettare che i tuoi clienti lo scansionino e raccogliere le carte. L'attaccante non entra mai nei tuoi sistemi; usa la tua facciata e la tua reputazione come esca.
- Clonano la tua pagina di destinazione. Se il tuo QR porta a una piattaforma di pagamento, a un menu o a un modulo, replicano l'aspetto. Nel caso delle false multe rilevate a Malaga, il dominio utilizzato (
dgtmultamalaga.sbs) era registrato presso un registrar asiatico a basso costo, secondo l'analisi pubblicata da Xataka. - Stampano un adesivo della dimensione esatta del tuo codice. A volte copiano il bordo e i colori del supporto originale per non far notare il rammendo.
- Lo attaccano sopra, in pochi secondi, in orari di scarsa affluenza. Il tuo cartello rimane intatto a vista: l'unica cosa che è cambiata è la trama di quadrati.
- Raccogliono. Ogni cliente che scansiona consegna dati della carta, credenziali o un abbonamento indesiderato. E lo fa fidandosi di te.
Perché nessuno può vedere a colpo d'occhio dove porta un codice QR?
Perché un QR non è un testo leggibile: è una matrice di moduli bianchi e neri che codifica una stringa di caratteri, e l'occhio umano non la decifra. Due codici che portano a due siti radicalmente diversi sono visivamente indistinguibili per qualsiasi cliente. Questa opacità —che è una virtù tecnica— è esattamente ciò che sfrutta il quishing.
A questo si aggiunge il comportamento del cellulare. Molti lettori e fotocamere aprono direttamente il link o lo mostrano troncato per mezzo secondo, e su uno schermo stretto un dominio lungo viene tagliato proprio dove inizia ciò che è sospetto. L'OCU raccomanda, perciò, di disattivare l'apertura automatica dei link durante la scansione —su Android, dalle impostazioni di Google Lens— per poter leggere l'URL prima di entrare.
Conclusione scomoda per qualsiasi attività: non puoi chiedere al cliente di verificare la destinazione, perché non ha modo di farlo. La verifica deve vivere dalla tua parte: nel supporto e nel dominio che appare quando il link viene aperto.
I tre scenari in cui si verifica di più in Spagna
Gli avvisi di INCIBE e dell'OCU si concentrano su tre supporti: macchine di pagamento in strada, menu e lettere di ristorazione, e documenti falsi che imitano l'Amministrazione. Condividono uno schema: il cliente è in piedi, di fretta e presume che il codice sia ufficiale.
- Parcometri, ricariche e mobilità condivisa. L'OCU ha avvisato il 10 luglio 2025 di adesivi con QR falsi sopra i codici originali in punti di ricarica per veicoli elettrici, e ha avvertito che lo stesso schema si applica a parcometri, biciclette e monopattini. Media come Merca2 hanno documentato a gennaio 2026 il caso del parcometro con un sito web comunale clonato.
- Menu di ristorante. Il 4 agosto 2026 INCIBE ha pubblicato un caso reale gestito dalla sua linea 017: una cliente ha scansionato il QR del menu di un ristorante, ha accettato un pop-up e si è ritrovata con una sottoscrizione premium attiva che non aveva richiesto, senza email di conferma né modo di disdirla autonomamente; altri commensali dello stesso locale hanno raccontato la stessa cosa. Lo ha riportato, tra gli altri, Leonoticias. Secondo QR TIGER, circa il 75 % dei ristoranti del mondo utilizza già QR per il proprio menu digitale: superficie di attacco enorme.
- Multa falsa sul parabrezza. A settembre 2026 INCIBE e la Polizia Locale di Malaga hanno avvisato di fogli che imitavano lo stemma del Ministero dell'Interno e il logo della DGT, con un QR che portava a un sito di pagamento falso. La regola d'oro che ripetono la DGT e i club automobilistici e che ha verificato Maldita.es il 9 gennaio 2026: una multa autentica non si paga mai tramite un QR; porta numero di riferimento e dati dell'agente, del veicolo e dell'infrazione.
Cosa perde l'attività quando le coprono il QR (e non è solo il cliente)
Perde tre cose contemporaneamente: i soldi dei suoi clienti, la sua reputazione e il traffico che quel codice generava. Il caso del ristorante è l'esempio perfetto: la vittima non incolpa il truffatore anonimo, chiama il locale. E il locale non aveva nemmeno modo di sapere cosa fosse successo.
C'è inoltre un costo silenzioso: mentre l'adesivo è attaccato, il tuo QR smette di funzionare. Le prenotazioni, gli ordini, i download del menu o i voti del sondaggio che quel codice portava vanno a zero, e nessuno se ne accorge finché qualcuno non si lamenta. In un'attività il cui canale principale di acquisizione è un cartello per strada, questi sono giorni di imbuto rotto.
E c'è un rischio di conformità: se il QR che hai stampato porta —anche per manipolazione di un terzo— a un modulo che raccoglie dati personali, l'incidente influisce sui tuoi clienti e dovrai spiegarlo. È opportuno poter ricostruire quale destinazione avesse il tuo codice in ogni momento, con data.
Il protocollo difensivo: sette misure, dalla più economica alla più efficace
La difesa non è un prodotto, è un protocollo a quattro strati: supporto fisico difficile da manomettere, revisione visiva periodica, destinazione sotto il tuo controllo e sorveglianza degli scansioni. Nessuno dei quattro costa molto; la combinazione è ciò che rende l'attacco non redditizio alla tua porta.
| Misura | Costo | Quale attacco frena |
|---|---|---|
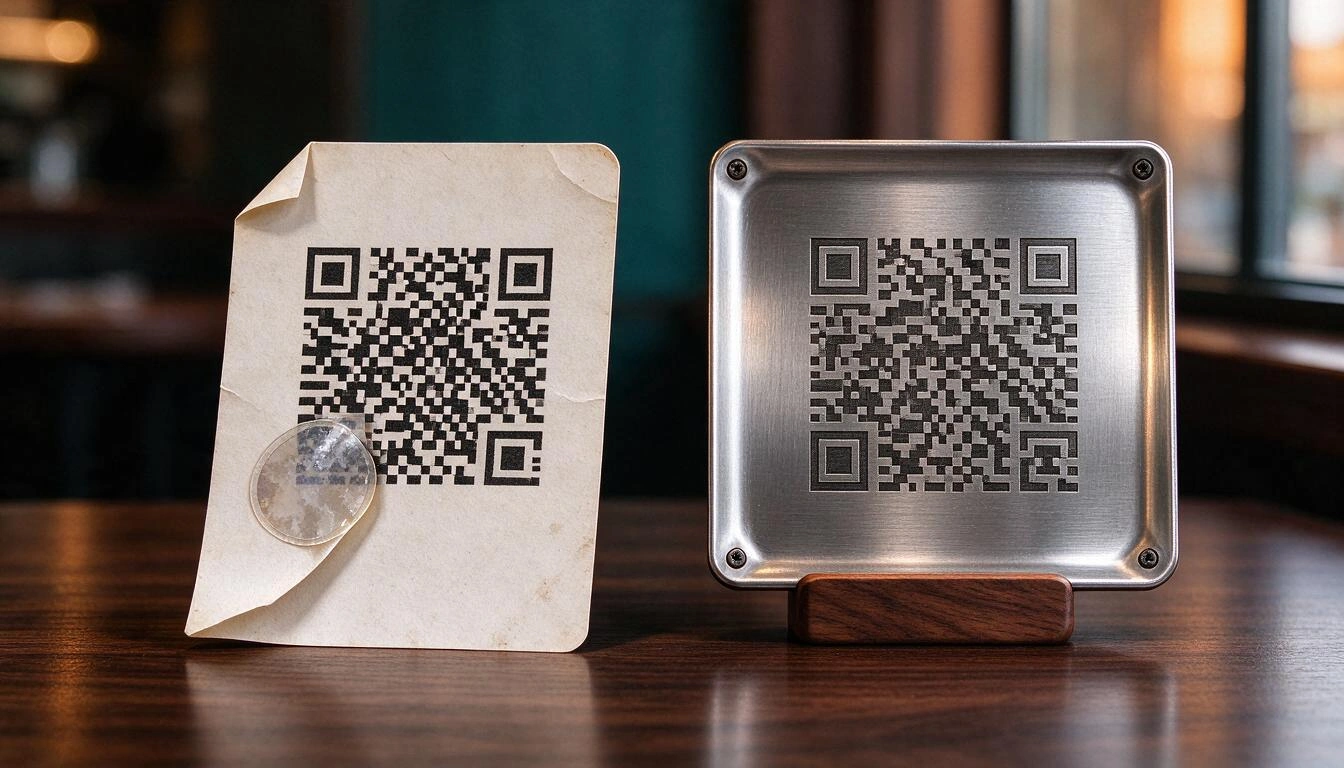
| QR laminato, plastificato o in vinile con adesivo permanente | Molto basso | Difficoltà a incollare sopra; l'adesivo estraneo si nota e si stacca |
| QR inciso al laser, sagomato o in metacrilato avvitato | Medio | Praticamente impossibile da coprire senza lasciare traccia |
| Cornice o supporto con incavo esatto per il codice | Basso | Qualsiasi adesivo sporge ed è visibile |
| Avviso sul supporto stesso che indica il dominio a cui porta | Nullo | Il cliente può confrontare l'URL che appare |
| Revisione visiva all'apertura e alla chiusura, con foto di riferimento | Nullo | Rileva la manomissione in ore, non in settimane |
| Destinazione in un dominio riconoscibile e stabile, non in un accorciatore anonimo | Basso | Fa sì che l'URL falsa si denunci da sola; consente di educare il cliente |
| Capacità di mettere in pausa o reindirizzare il codice all'istante | Basso | Ferma il danno senza dover ristampare nulla |
Due sfumature che contano più di quanto sembrino:
La revisione visiva ha bisogno di un riferimento. "Guardare se è strano" non è un controllo. Fai una foto di ogni supporto il giorno in cui viene installato, conservala e confronta. Un angolo sollevato, un riflesso diverso, un quadrato di bianco più bianco: questo è ciò che INCIBE chiede di cercare quando raccomanda di controllare frequentemente che i codici della tua attività non siano stati cambiati e di scegliere un generatore che offra garanzie di sicurezza su dove punta il codice.
Il dominio è l'unica pista che rimane al cliente. Se il tuo QR porta a un accorciatore anonimo e generico, stai insegnando al tuo cliente che è normale atterrare su un dominio che non riconosce, e con questo disattivi l'unico allarme che aveva. Se porta sempre a un dominio stabile e a un percorso leggibile —il tipo di link corto con testo proprio, come /carta-bar-central, che puoi definire invece di un codice casuale—, il sito clonatato del truffatore si denuncia da solo.
Come rilevare in tempo che ti hanno coperto il codice: la caduta degli scansioni è l'allerta
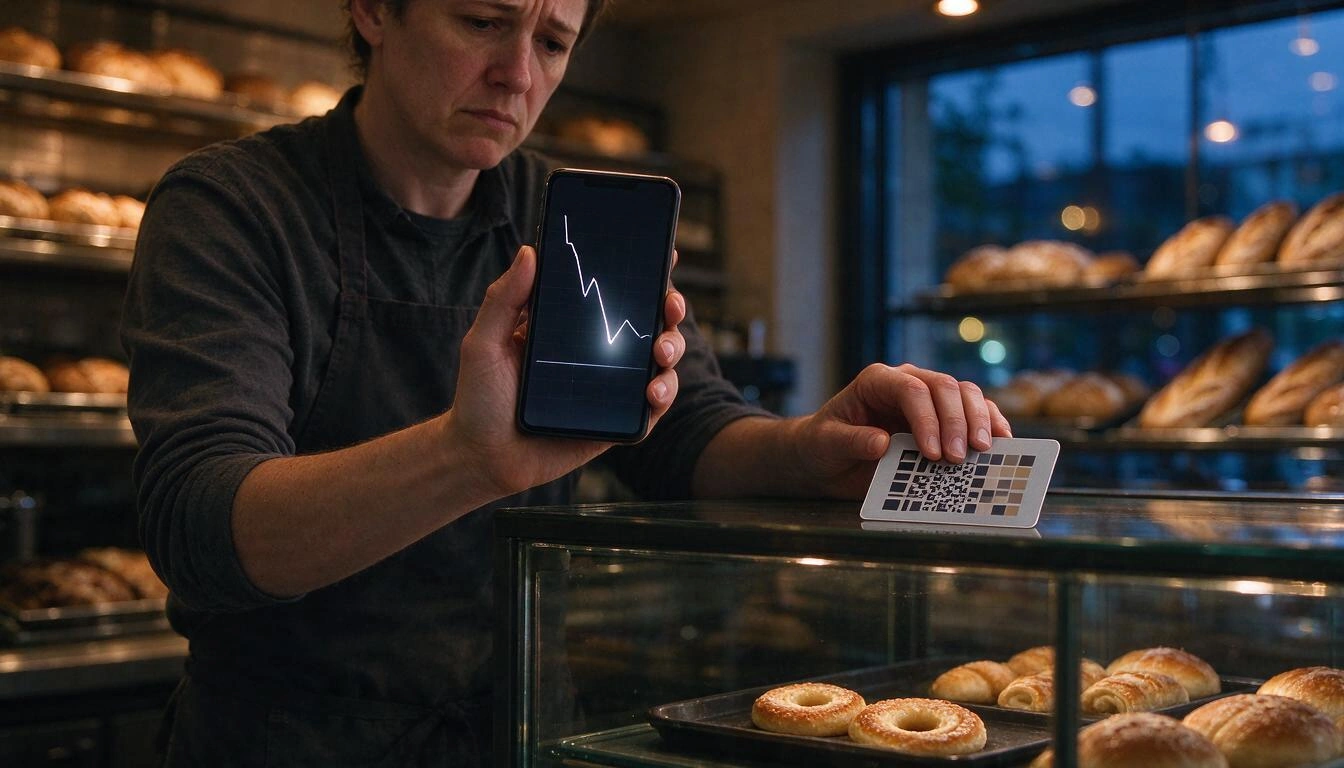
Il segnale più affidabile che qualcuno ha incollato qualcosa sopra il tuo QR è che gli scansioni crollano da un giorno all'altro senza che ci sia stato alcun altro cambiamento. Se il tuo codice ha una media di 40 scansioni giornaliere e scende a tre, non è che il traffico sia diminuito: è che il tuo codice ha smesso di essere il tuo codice.
Affinché quell'allerta esista è necessario che gli scansioni passino attraverso un link che misuri. Un QR che codifica direttamente l'URL finale (o un numero di telefono, o un messaggio di WhatsApp) non lascia alcuna traccia: non sai quante scansioni avevi ieri, quindi non puoi notare che oggi non le hai. Un QR che punta a un tuo link corto sì: hai serie giornaliere, variazione, paese, città, dispositivo e browser.
Tre modelli a cui conviene prestare attenzione:
- Crollo brusco e sostenuto su un supporto specifico: sospetto di manomissione fisica o di cartello rimosso.
- Un supporto con zero scansioni per giorni mentre i suoi fratelli continuano a funzionare: in aiLinks questo si vede confrontando più link contemporaneamente e localizzando quelli che non vengono scansiti.
- Scansioni da un paese o una lingua che non si adatta a un cartello che è nella tua vetrina: segnale che l'immagine del tuo QR circola altrove.
Cosa fare nelle prime 24 ore se scopri un QR manomesso
Prima il supporto fisico, poi la destinazione digitale, e in parallelo la denuncia. L'ordine è importante: rimuovere l'adesivo ferma nuove vittime, ma l'avviso a quelle che hanno già scansito puoi darlo solo se controlli la pagina a cui arrivano.
- Rimuovi l'adesivo e conserva l'adesivo in una busta: è prova. Fotografa il supporto prima di toccare nulla.
- Metti in pausa il tuo codice mentre indaghi. Un link corto messo in pausa smette di reindirizzare e mostra una pagina di avviso invece di mandare nessuno da nessuna parte; se il supporto non era manomettibile, puoi anche reindirizzarlo temporaneamente a una pagina di avviso per i clienti che arrivano da lì.
- Avvisa nel locale e sui tuoi social, con un messaggio concreto: quale codice, quale aspetto aveva il falso e cosa devono fare coloro che lo hanno scansito.
- Dì agli interessati di chiamare la loro banca e congelare la carta, che è la prima misura raccomandata dall'OCU, e che raccolgano screenshot e estratti.
- Denuncia. INCIBE assiste cittadini e aziende al numero verde 017 e tramite il suo servizio di aiuto in cybersicurezza, e la denuncia formale va alla Polizia Nazionale o alla Guardia Civile.
- Lascia un registro dell'incidente: data, supporto, destinazione che aveva il tuo codice e cambiamenti che hai fatto. Un storico datato delle destinazioni di ogni link ti risparmia mezza discussione dopo.
Domande frequenti sul quishing e i codici QR di un'azienda
Come posso sapere se un codice QR è falso prima di scansionarlo?
A colpo d'occhio non puoi leggere la destinazione, quindi guarda il supporto, non il codice: se c'è un adesivo sopra un altro, i bordi non coincidono, la carta è sollevata o la texture è diversa dal resto del cartello, non scansionare. Una volta scansionato, leggi il dominio completo prima di inserire qualsiasi cosa: disattivare l'apertura automatica dei link è la misura raccomandata dall'OCU proprio per poterlo fare.
Le multe stradali hanno un codice QR?
No. Né la DGT né i comuni gestiscono il pagamento di una sanzione tramite un QR lasciato sul parabrezza: una multa autentica include numero di riferimento, dati dell'agente, del veicolo e dell'infrazione, e si paga tramite canali ufficiali. È l'avvertimento che ripetono INCIBE, la Polizia Locale e le verifiche giornalistiche del 2026.
Il mio ristorante usa un QR per il menu, sono responsabile se qualcuno lo manomette?
Il reato è del truffatore, ma il cliente colpito ti chiamerà e il danno reputazionale è tuo. Per questo INCIBE indirizza le sue raccomandazioni alle aziende: controllare frequentemente che i codici del locale non siano stati cambiati e utilizzare un servizio di generazione che garantisca dove punta il codice. Documentare le revisioni e poter attestare quale fosse la destinazione del tuo QR in ogni data è la migliore posizione possibile.
Un QR dinamico è più sicuro di un QR statico?
È più difendibile, che non è la stessa cosa. Un QR statico codifica la destinazione all'interno dell'immagine: se c'è un problema, puoi solo ristampare. Un QR dinamico punta a un link breve intermedio, quindi puoi metterlo in pausa, reindirizzarlo a una pagina di avviso o cambiare la destinazione in pochi secondi senza toccare ciò che è stampato, e hai analisi per notare che qualcosa non va. Ciò che non evita è che qualcuno attacchi qualcos'altro sopra: questo si combatte con il supporto fisico.
I servizi di accorciamento dei link aiutano o peggiorano il problema?
Dipende solo da uno: se il cliente riconosce il dominio. Un accorciatore anonimo e generico abitua le persone a atterrare su domini sconosciuti, che è proprio l'abitudine che il quishing sfrutta. Un link breve con un dominio stabile e un percorso leggibile —con il nome della tua azienda o della campagna— trasforma l'URL in un'indicazione verificabile.
Con quale frequenza dovrei controllare i QR della mia azienda?
Per i codici sulla pubblica via o sulla facciata, revisione visiva quotidiana all'apertura e alla chiusura; per quelli dei tavoli, al momento di allestire il servizio. INCIBE non fissa una frequenza concreta, ma insiste sulla verifica frequente. Aggiungi una revisione settimanale delle analisi: un calo delle scansioni senza spiegazione è l'indizio che arriva prima della lamentela del cliente.
Cosa faccio con i cartelli già stampati se devo cambiare destinazione?
Se il QR punta a un link breve che controlli, nulla: cambi la destinazione dal cellulare e il stampato continua a valere. Se codifica l'URL finale, il cartello è carta morta e bisogna ristampare. Questa differenza è la ragione pratica per utilizzare sempre un intermediario modificabile, prima ancora che per motivi di sicurezza.
Un QR che puoi disattivare è l'unico che puoi difendere
Il quishing non si vince blindando il codice: si vince controllando la destinazione e monitorando le scansioni. Se il tuo QR punta a un link breve tuo, una manomissione è un incidente di mezz'ora —pausa, avvisi, reindirizzi, documenti— invece di una tirata di cartelli nella spazzatura e un cliente arrabbiato a cui non puoi spiegare nulla.
Questo è esattamente ciò che fa aiLinks, l'app di AIsToHire per creare link brevi e codici QR dinamici modificabili: il codice stampato punta sempre al tuo link breve, con un percorso leggibile che puoi scegliere tu; la destinazione si cambia in due tocchi con storico datato e possibilità di tornare indietro; il link può essere messo in pausa all'istante se rilevi manomissioni, e le analisi delle scansioni —totali e uniche per giorno, settimana e mese, con variazione, paese, città e dispositivo— ti avvisano della caduta prima che te lo segnali un cliente. Puoi scaricare il QR in SVG per portarlo in stampa, ed è l'ultimo che devi stampare.
Crea i QR del tuo business su un link corto che puoi mettere in pausa, reindirizzare e misurare. Con aiLinks progetti il codice, lo scarichi in SVG per la stampa e, se qualcuno lo manomette, lo disattivi o lo reindirizzi dal cellulare senza dover ristampare un solo cartello.
Crea i QR del tuo business su un link corto che puoi mettere in pausa, reindirizzare e misurare. Con aiLinks progetti il codice, lo scarichi in SVG per la stampa e, se qualcuno lo manomette, lo disattivi o lo reindirizzi dal cellulare senza dover ristampare un solo cartello.Continua a leggere
Vedi tutti gli articoli →
Come cambiare la destinazione di un codice QR già stampato (senza ristampare nulla)

Perché il tuo assicurazione auto è aumentata nel 2026: premio medio di 1.412 € e record storico

Discutere su WhatsApp o parlarne di persona: cosa dice la scienza sui conflitti di coppia tramite messaggi
