 aiLinks
Quishing : comment un QR de votre entreprise peut être remplacé par un faux (et comment l'éviter)
Équipe de aiLinksRédigé avec l'aide de l'IA17 min de lectureEn résumé
- L'Espagne est le deuxième pays au monde en détections de quishing : elle concentre 17 % du total, juste derrière les États-Unis (19 %), selon le ESET Threat Report H1 2026, publié le 8 juillet 2026 avec des données de décembre 2025 à mai 2026 et détaillé par pays par SecurityBrief le 9 juillet.
- Le code QR apparaît déjà dans environ 11 % des e-mails de phishing détectés, avec une moyenne de 100 000 détections mensuelles et un pic en avril 2026 (ESET, H1 2026).
- Microsoft est passé de 7,6 millions d'attaques avec QR en janvier 2026 à 18,7 millions en mars, soit un +146 % en un trimestre, selon son rapport sur le panorama des menaces par e-mail du Q1 2026 (30 avril 2026).
- Le vecteur physique est un autocollant sur le QR authentique : l'INCIBE et l'OCU ont alerté sur des cas dans des parcmètres, des points de recharge, des cartes de restaurant et de fausses amendes sur le pare-brise.
- La défense d'une entreprise a deux volets : support physique inviolable (laminé, gravé, vissé) et contrôle sur la destination du code, pour pouvoir le mettre en pause ou le rediriger en quelques secondes et voir dans les analyses si les scans s'effondrent.
Si votre entreprise a un code QR dans la rue —dans la vitrine, sur la table, dans le parcmètre de votre parking, sur la camionnette—, vous venez de devenir une cible facile. La fraude n'a pas besoin de vous pirater : elle a besoin d'une imprimante, d'un autocollant et de dix secondes devant votre porte. Dans aiLinks, l'outil de liens courts et codes QR dynamiques avec destination éditable de AIsToHire, nous voyons chaque jour l'autre côté du problème : le QR imprimé est immuable, mais la destination ne doit pas l'être. Et c'est justement là que se trouve la seule défense qui fonctionne lorsque l'affiche est déjà collée au mur.

Qu'est-ce que le quishing et pourquoi l'Espagne est-elle devenue son deuxième marché mondial ?
Le quishing (de QR + phishing) est la fraude qui utilise un code QR comme véhicule pour amener la victime sur un site web frauduleux qui lui demande des informations bancaires ou des identifiants. L'Espagne concentre 17 % de toutes les détections mondiales, se classant au deuxième rang derrière les États-Unis (19 %) et devant le Mexique (6 %), selon le ESET Threat Report H1 2026 (8 juillet 2026).
Ce n'est pas un hasard. L'Espagne est l'un des pays où le QR s'est normalisé plus tôt et plus en profondeur : menu numérique dans l'hôtellerie, paiement dans les parcmètres, recharge de véhicules électriques, vélos et trottinettes partagés, billets, démarches. Là où il y a l'habitude de scanner sans réfléchir, il y a un business pour celui qui colle un autocollant.
Le fait qui explique pourquoi les filtres ne l'arrêtent pas : un QR est une image, pas un lien. Les moteurs anti-phishing qui analysent les URL en texte ne voient rien à analyser. C'est pourquoi le QR apparaît déjà dans près de 11 % des e-mails de phishing détectés par ESET, avec une moyenne de 100 000 détections par mois et un maximum en avril 2026.
| Source | Donnée | Période |
|---|---|---|
| ESET Threat Report H1 2026 | Espagne, 2ème pays : 17 % des détections de quishing (EEUU 19 %, Mexique 6 %) | déc. 2025 – mai. 2026 |
| ESET Threat Report H1 2026 | Le QR apparaît dans ~11 % des e-mails de phishing ; ~100 000 détections/mois | déc. 2025 – mai. 2026 |
| Microsoft, panorama des menaces par e-mail Q1 2026 | 7,6 M d'attaques avec QR en janvier → 18,7 M en mars (+146 %) | janv. – mars 2026 |
| Microsoft, Q1 2026 | 8,3 milliards de menaces de phishing par e-mail détectées | Q1 2026 |
| Barracuda, Email Threats Report 2026 | 70 % des PDF malveillants contenaient un QR vers un site de phishing | 2026 |
Voici comment ils remplacent le QR de votre entreprise par un faux, étape par étape
L'attaque physique comporte quatre mouvements et aucun ne nécessite de connaissances techniques : imprimer un QR pointant vers un site cloné, le coller sur le vôtre, attendre que vos clients le scannent et récolter les cartes. L'attaquant n'entre à aucun moment dans vos systèmes ; il utilise votre façade et votre réputation comme appât.
- Ils clonent votre page de destination. Si votre QR mène à un portail de paiement, à un menu ou à un formulaire, ils répliquent l'apparence. Dans le cas des fausses amendes détectées à Malaga, le domaine utilisé (
dgtmultamalaga.sbs) était enregistré auprès d'un registraire asiatique à bas prix, selon l'analyse publiée par Xataka. - Ils impriment un autocollant de la taille exacte de votre code. Parfois, ils copient le cadre et les couleurs du support original pour que le patch ne se remarque pas.
- Ils le placent dessus, en quelques secondes, à des heures de faible affluence. Votre affiche reste intacte à la vue : ce qui a changé, c'est le motif de carrés.
- Ils récoltent. Chaque client qui scanne fournit des informations de carte, des identifiants ou un abonnement non désiré. Et il le fait en ayant confiance en vous.
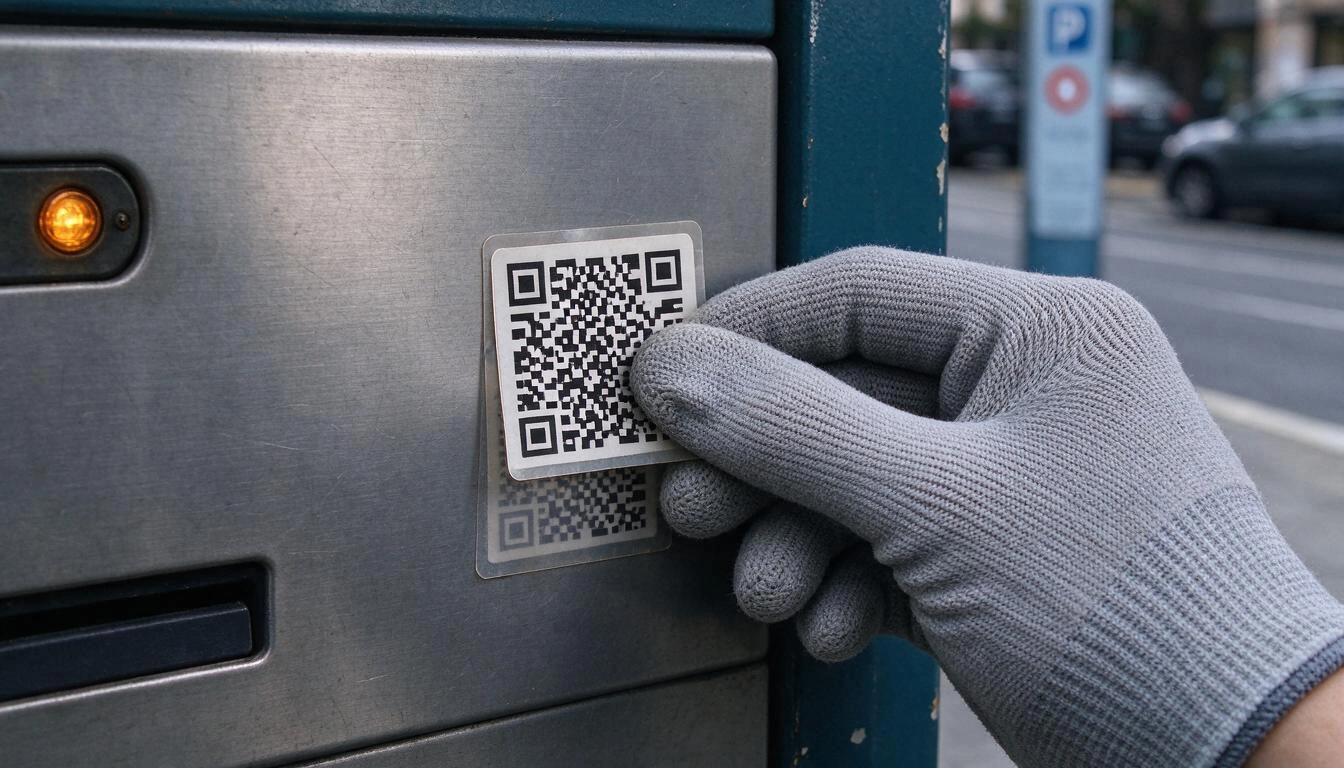
Pourquoi personne ne peut voir à première vue où mène un code QR ?
Parce qu'un QR n'est pas un texte lisible : c'est une matrice de modules blancs et noirs qui encode une chaîne de caractères, et l'œil humain ne la déchiffre pas. Deux codes qui mènent à deux sites radicalement différents sont visuellement indistinguables pour n'importe quel client. Cette opacité — qui est une vertu technique — est exactement ce que exploite le quishing.
S'ajoute à cela le comportement du mobile. De nombreux lecteurs et caméras ouvrent le lien directement ou le montrent tronqué pendant une demi-seconde, et sur un écran étroit, un domaine long se coupe juste là où commence ce qui semble suspect. L'OCU recommande donc, de désactiver l'ouverture automatique des liens lors de la numérisation — sur Android, depuis les paramètres de Google Lens — pour pouvoir lire l'URL avant d'entrer.
Conclusion inconfortable pour toute entreprise : vous ne pouvez pas demander au client de vérifier la destination, car il n'a pas les moyens de le faire. La vérification doit se faire de votre côté : sur le support et dans le domaine qui apparaît lorsque le lien s'ouvre.
Les trois scénarios où cela se produit le plus en Espagne
Les alertes de l'INCIBE et de l'OCU se concentrent sur trois supports : les machines de paiement dans l'espace public, les lettres et menus de restauration, et les faux documents imitant l'Administration. Ils partagent un schéma : le client est debout, pressé et supposant que le code est officiel.
- Parcmètres, recharges et mobilité partagée. L'OCU a alerté le 10 juillet 2025 au sujet d'autocollants avec des QR faux sur les codes originaux dans les points de recharge de véhicules électriques, et a averti que le même schéma s'applique aux parcmètres, vélos et trottinettes. Des médias comme Merca2 ont documenté en janvier 2026 le cas du parcmètre avec un site municipal cloné.
- Menus de restaurant. Le 4 août 2026, l'INCIBE a publié un cas réel traité par sa ligne 017 : une cliente a scanné le QR du menu d'un restaurant, a accepté une fenêtre pop-up et a fini avec un abonnement premium actif qu'elle n'avait pas demandé, sans e-mail de confirmation ni moyen de se désinscrire par elle-même ; d'autres clients du même établissement ont rapporté la même chose. Cela a été rapporté, entre autres, par Leonoticias. Selon QR TIGER, près de 75 % des restaurants du monde utilisent déjà QR pour leur menu numérique : une surface d'attaque énorme.
- Faux contraventions sur le pare-brise. En septembre 2026, l'INCIBE et la Police Locale de Málaga ont alerté au sujet de papiers imitant le blason du Ministère de l'Intérieur et le logo de la DGT, avec un QR menant à un faux site de paiement. La règle d'or que répètent la DGT et les clubs automobiles et que Maldita.es a vérifiée le 9 janvier 2026 : une contravention authentique ne se paie jamais par un QR ; elle comporte un numéro de référence et des données de l'agent, du véhicule et de l'infraction.
Ce que perd l'entreprise quand on couvre le QR (et ce n'est pas seulement le client)
Elle perd trois choses à la fois : l'argent de ses clients, sa réputation et le trafic que ce code générait. Le cas du restaurant est l'exemple parfait : la victime ne blâme pas l'escroc anonyme, elle appelle l'établissement. Et l'établissement n'avait même pas moyen de savoir ce qui s'était passé.
Il y a également un coût silencieux : tant que l'autocollant est en place, votre QR cesse de fonctionner. Les réservations, les commandes, les téléchargements du menu ou les votes du sondage que ce code apportait tombent à zéro, et personne ne s'en rend compte jusqu'à ce que quelqu'un se plaigne. Dans une entreprise dont le principal canal d'acquisition est une affiche dans la rue, cela représente des jours de goulot d'étranglement.
Et il y a un risque de conformité : si le QR que vous avez imprimé mène — même par manipulation d'un tiers — à un formulaire qui collecte des données personnelles, l'incident affecte vos clients et vous devrez l'expliquer. Il est conseillé de pouvoir reconstruire quelle destination avait votre code à chaque moment, avec date.
Le protocole défensif : sept mesures, de la moins chère à la plus efficace
La défense n'est pas un produit, c'est un protocole en quatre couches : support physique difficile à manipuler, révision visuelle périodique, destination sous votre contrôle et surveillance des scans. Aucune des quatre ne coûte cher ; la combinaison est ce qui rend l'attaque non rentable à votre porte.
| Mesure | Coût | Quel attaque freine |
|---|---|---|
| QR laminé, plastifié ou en vinyle avec adhésif permanent | Très bas | Difficile à coller par-dessus ; l'autocollant étranger se remarque et se décolle |
| QR gravé au laser, découpé ou en méthacrylate vissé | Moyen | Pratiquement impossible à couvrir sans laisser de trace |
| Cadre ou support avec un espace exact pour le code | Bas | Tout adhésif dépasse et est visible |
| Avertissement sur le support indiquant le domaine vers lequel il mène | Nul | Le client peut vérifier l'URL qui lui apparaît |
| Révision visuelle à l'ouverture et à la fermeture, avec photo de référence | Nul | Détecte la manipulation en heures, pas en semaines |
| Destination dans un domaine reconnaissable et stable, pas dans un raccourcisseur anonyme | Bas | Fait chanter l'URL fausse ; permet d'éduquer le client |
| Capacité de mettre en pause ou de rediriger le code instantanément | Bas | Coupe les dommages sans réimprimer quoi que ce soit |
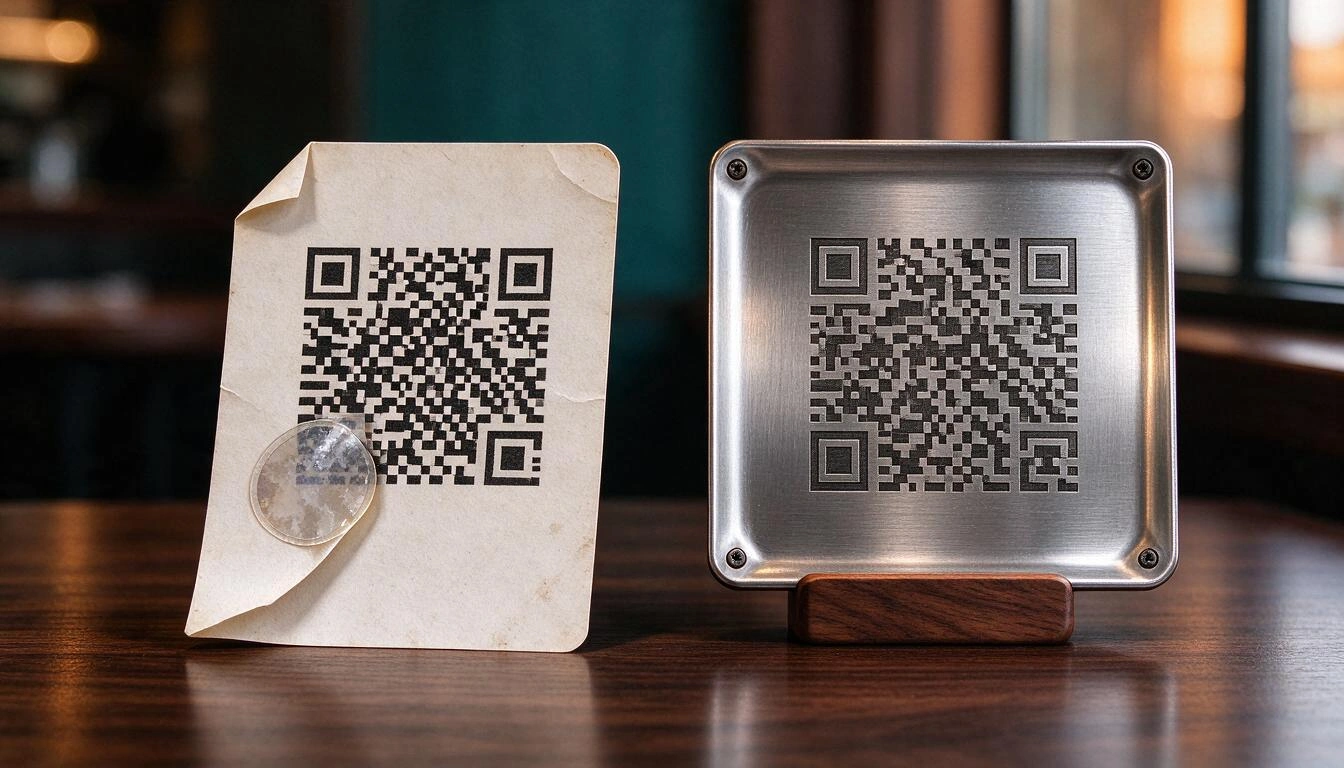
Deux nuances qui comptent plus qu'elles n'en ont l'air :
La révision visuelle a besoin d'une référence. "Regarder si c'est étrange" n'est pas un contrôle. Prends une photo de chaque support le jour de son installation, garde-la, et compare. Un coin relevé, un éclat différent, un carré de blanc plus blanc : c'est ce que l'INCIBE demande de rechercher lorsqu'il recommande de vérifier fréquemment que les codes de votre entreprise n'ont pas été changés et de choisir un générateur qui offre des garanties de sécurité sur l'endroit où pointe le code.
Le domaine est la seule piste qui reste au client. Si votre QR mène à un raccourcisseur anonyme et générique, vous montrez à votre client qu'il est normal d'atterrir sur un domaine qu'il ne reconnaît pas, et avec cela, vous désactivez la seule alarme qu'il avait. S'il mène toujours à un domaine stable et à un chemin lisible —le type de lien court avec un texte propre, comme /carta-bar-central, que vous pouvez définir au lieu d'un code aléatoire—, le site cloné de l'escroc se dénonce tout seul.
Comment détecter à temps que votre code a été couvert : la chute des scans est l'alarme
Le signal le plus fiable que quelqu'un a collé quelque chose sur votre QR est que les scans s'effondrent du jour au lendemain sans qu'il n'y ait eu d'autre changement. Si votre code a une moyenne de 40 scans par jour et passe à trois, ce n'est pas que le trafic a diminué : c'est que votre code a cessé d'être votre code.
Pour que cette alarme existe, il faut que les scans passent par un lien que vous mesurez. Un QR qui code directement l'URL finale (ou un numéro de téléphone, ou un message WhatsApp) ne laisse aucune trace : vous ne savez pas combien de scans vous aviez hier, donc vous ne pouvez pas remarquer qu'aujourd'hui vous n'en avez pas. Un QR qui pointe vers un lien court vous concernant, oui : vous avez une série quotidienne, une variation, un pays, une ville, un appareil et un navigateur.
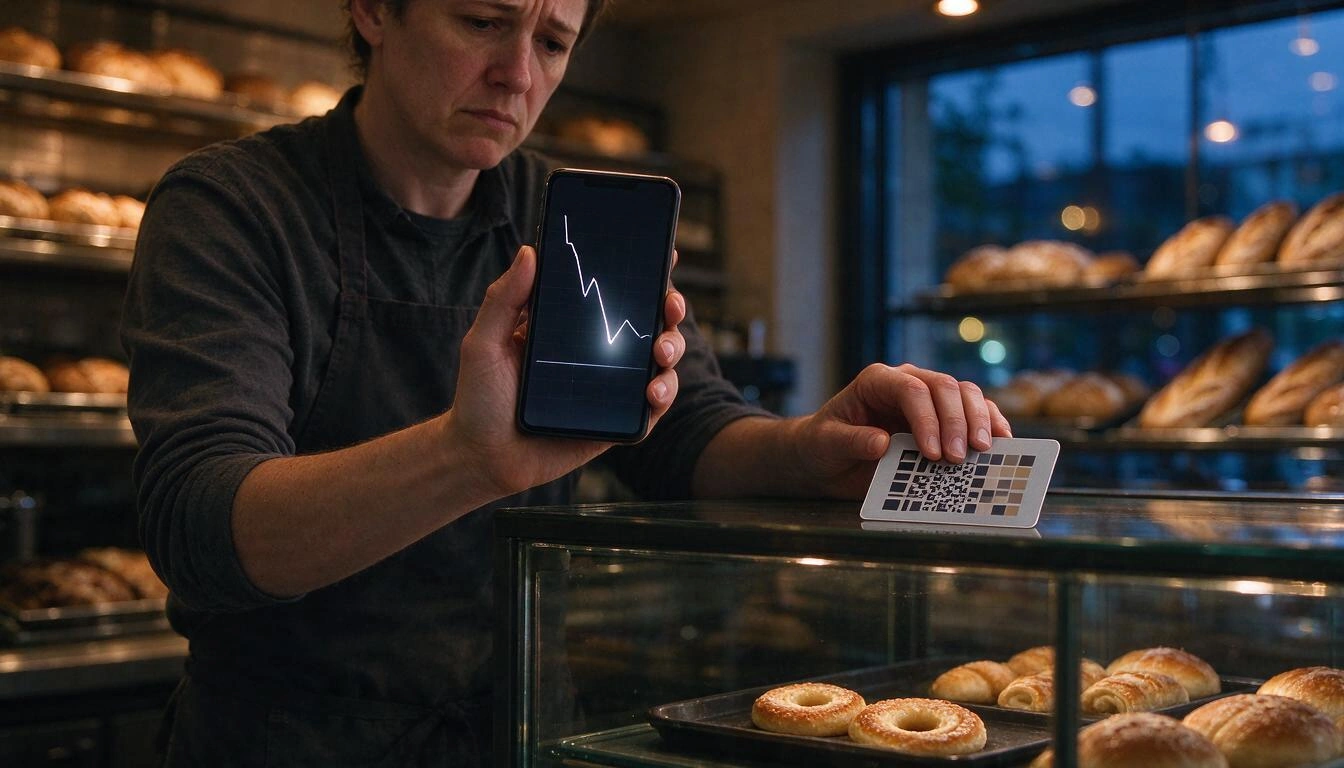
Trois motifs sur lesquels il convient de garder un œil :
- Chute brusque et soutenue sur un support concret : soupçon de manipulation physique ou d'affiche retirée.
- Un support avec zéro scans pendant des jours alors que ses frères continuent de fonctionner : dans aiLinks, cela se voit en comparant plusieurs liens à la fois et en localisant ceux qui ne sont pas scannés.
- Scans depuis un pays ou une langue qui ne correspondent pas à une affiche qui est dans votre vitrine : signe que l'image de votre QR circule ailleurs.
Que faire dans les 24 premières heures si vous découvrez un QR manipulé
D'abord le support physique, ensuite la destination numérique, et en parallèle la dénonciation. L'ordre compte : retirer l'autocollant arrête de nouvelles victimes, mais l'avertissement à ceux qui ont déjà scanné ne peut être donné que si vous contrôlez la page à laquelle ils arrivent.
- Retirez l'autocollant et conservez l'adhésif dans un sac : c'est une preuve. Prenez en photo le support avant de toucher à quoi que ce soit.
- Mettez votre propre code en pause pendant que vous enquêtez. Un lien court mis en pause cesse de rediriger et montre une page d'avertissement au lieu d'envoyer quelqu'un nulle part ; si le support n'était pas manipulable, vous pouvez également le rediriger temporairement vers une page d'avertissement pour les clients qui arrivent par là.
- Avertissez dans le local et sur vos réseaux, avec un message concret : quel code, à quoi ressemblait le faux et que doivent faire ceux qui l'ont scanné.
- Dites aux concernés de contacter leur banque et de geler la carte, c'est la première mesure recommandée par l'OCU, et qu'ils rassemblent des captures d'écran et des extraits.
- Dénoncez. L'INCIBE assiste les citoyens et les entreprises au numéro gratuit 017 et via son service d'aide en cybersécurité, et la dénonciation formelle va à la Police Nationale ou à la Garde Civile.
- Laissez un enregistrement de l'incident : date, support, destination que votre code avait et changements que vous avez effectués. Un historique daté des destinations de chaque lien vous évite une demi-discussion par la suite.
Questions fréquentes sur le quishing et les codes QR d'une entreprise
Comment savoir si un code QR est faux avant de le scanner ?
À première vue, vous ne pouvez pas lire la destination, alors regardez le support, pas le code : s'il y a un autocollant sur un autre, si les bords ne correspondent pas, si le papier est relevé ou si la texture est différente du reste de l'affiche, ne scannez pas. Une fois scanné, lisez le domaine complet avant d'entrer quoi que ce soit : désactiver l'ouverture automatique des liens est la mesure recommandée par l'OCU précisément pour pouvoir le faire.
Les amendes de circulation contiennent-elles un code QR ?
Non. Ni la DGT ni les municipalités ne gèrent le paiement d'une sanction par un QR laissé sur le pare-brise : une amende authentique inclut un numéro de référence, des données de l'agent, du véhicule et de l'infraction, et se paie par les canaux officiels. C'est l'avertissement que répètent l'INCIBE, la Police Locale et les vérifications journalistiques de 2026.
Mon restaurant utilise un QR pour le menu, suis-je responsable si quelqu'un le manipule ?
Le délit est celui de l'escroc, mais le client affecté vous appellera et le dommage réputationnel est le vôtre. C'est pourquoi l'INCIBE dirige ses recommandations vers les entreprises : vérifier fréquemment que les codes du local n'ont pas été modifiés et utiliser un service de génération qui garantit où pointe le code. Documenter les vérifications et pouvoir attester quelle destination avait votre QR à chaque date est la meilleure position possible.
Un QR dynamique est-il plus sûr qu'un QR statique ?
Il est plus défendable, ce qui n'est pas la même chose. Un QR statique encode la destination dans l'image : s'il y a un problème, vous ne pouvez que réimprimer. Un QR dynamique pointe vers un lien court intermédiaire, donc vous pouvez le mettre en pause, le rediriger vers une page d'avertissement ou changer la destination en quelques secondes sans toucher à l'imprimé, et vous avez des analyses pour remarquer que quelque chose ne va pas. Ce qu'il ne prévient pas, c'est que quelqu'un colle autre chose dessus : cela se combat avec le support physique.
Les raccourcisseurs de liens aident-ils ou aggravent-ils le problème ?
Cela dépend d'un seul : si le client reconnaît le domaine. Un raccourcisseur anonyme et générique habitue les gens à atterrir sur des domaines inconnus, qui est justement l'habitude que le quishing exploite. Un lien court avec un domaine stable et un chemin lisible — avec le nom de votre entreprise ou de la campagne — transforme l'URL en une piste vérifiable.
À quelle fréquence devrais-je vérifier les QR de mon entreprise ?
Pour les codes dans l'espace public ou sur la façade, vérification visuelle quotidienne à l'ouverture et à la fermeture ; pour ceux des tables, lors de la mise en place du service. L'INCIBE ne fixe pas de fréquence concrète, mais insiste sur la vérification fréquente. Ajoutez une vérification hebdomadaire des analyses : une chute de scans sans explication est la piste qui arrive avant la plainte du client.
Que dois-je faire avec les affiches déjà imprimées si je dois changer de destination ?
Si le QR pointe vers un lien court que vous contrôlez, rien : vous changez la destination depuis le mobile et l'imprimé reste valable. S'il encode l'URL finale, l'affiche est du papier mort et il faut réimprimer. Cette différence est la raison pratique d'utiliser toujours un intermédiaire modifiable, même avant celle de la sécurité.
Un QR que vous pouvez éteindre est le seul que vous pouvez défendre
Le quishing ne se gagne pas en blindant le code : il se gagne en contrôlant la destination et en surveillant les scans. Si votre QR pointe vers un de vos liens courts, une manipulation est un incident de demi-heure — pauses, avertissements, redirections, documentation — au lieu d'une série d'affiches à la poubelle et d'un client en colère à qui vous ne pouvez rien expliquer.
C'est exactement ce que fait aiLinks, l'application de AIsToHire pour créer des liens courts et des codes QR dynamiques éditables : le code imprimé pointe toujours vers votre lien court, avec un chemin lisible que vous pouvez choisir ; la destination se change en deux touches avec un historique daté et un retour en arrière ; le lien peut être mis en pause instantanément si vous détectez une manipulation, et les analyses de scans — totaux et uniques par jour, semaine et mois, avec variation, pays, ville et appareil — vous alertent de la chute avant qu'un client ne vous en parle. Le QR est téléchargé en SVG pour l'imprimer, et c'est le dernier que vous devez imprimer.
Créez les QR de votre entreprise sur un lien court que vous pouvez mettre en pause, rediriger et mesurer. Avec aiLinks, vous concevez le code, le téléchargez en SVG pour l'impression et, si quelqu'un le manipule, vous l'éteignez ou le redirigez depuis votre mobile sans avoir à réimprimer un seul panneau.
Créez les QR de votre entreprise sur un lien court que vous pouvez mettre en pause, rediriger et mesurer. Avec aiLinks, vous concevez le code, le téléchargez en SVG pour l'impression et, si quelqu'un le manipule, vous l'éteignez ou le redirigez depuis votre mobile sans avoir à réimprimer un seul panneau.Continuer la lecture
Voir tous les articles →
Comment changer la destination d'un code QR déjà imprimé (sans rien réimprimer)

Pourquoi votre assurance automobile a augmenté en 2026 : prime moyenne de 1 412 € et record historique

Discuter par WhatsApp ou en personne : que dit la science sur les conflits de couple par messages
